LINUX.ORG.RU

Сообщения unclestephen


libinput 1.31.3 с исправлением уязвимости, ведущей к выполнению кода от root

 ,

Группа Open Source

Опубликован корректирующий выпуск libinput 1.31.3 — библиотеки обработки устройств ввода, используемой современными Linux-десктопами в связке с Wayland-композиторами и X.Org. libinput отвечает за обнаружение устройств, обработку событий и абстракцию ввода: от мышей и тачпадов до графических планшетов. Проект распространяется под лицензией MIT.

Главное изменение выпуска — исправление уязвимости в udev-вспомогательной программе libinput-device-group. Проблема была связана с тем, что значение PHYS, полученное от устройства, попадало в вывод для udev в виде строки KEY=VALUE без достаточной очистки специальных символов. Вредоносное устройство, созданное через uinput или uhid, могло подставить в PHYS символ перевода строки, из-за чего udev воспринимал вывод как две отдельные переменные. В результате это могло привести к выполнению произвольного кода с правами root.

Уязвимость не является удалённой: атакующему нужен локальный доступ и возможность создать вредоносное uinput- или uhid-устройство. Обычно доступ к таким интерфейсам ограничен root, но риск появляется на системах с более широкими udev-правилами. В качестве примера упоминаются конфигурации, где доступ открывается обычным вошедшим в систему пользователям ради поддержки игровых контроллеров и Steam Input, например через пакет steam-devices или похожие правила.

Важное уточнение: ранее в новостях фигурировала версия libinput 1.31.2, но в официальном advisory исправленными версиями указаны libinput 1.31.3 и 1.30.4. Затронуты версии до 1.31.2 и 1.30.3 включительно; CVE на момент публикации ещё не был назначен.

Пользователям рекомендуется обновить системный пакет libinput через штатный менеджер пакетов дистрибутива. В Arch Linux пакет libinput 1.31.3-1 уже появился в репозитории Extra 4 июня 2026 года, в Debian версия 1.31.3-1 принята в unstable в тот же день.

>>> Источник (lore.freedesktop.org)

unclestephen
()

Ubuntu начнёт обновлять AMD ROCm через SRU

 , , sru,

Группа Ubuntu Linux

Canonical сообщила, что после включения AMD ROCm в архивы Ubuntu 26.04 LTS планирует поставлять более новые версии ROCm через механизм Stable Release Updates. Это значит, что вычислительный стек AMD для AI/ML и HPC будет обновляться в рамках обычных стабильных обновлений Ubuntu, без необходимости ждать следующего релиза дистрибутива. Анонс опубликован 3 июня 2026 года в блоге Ubuntu.

ROCm — это открытый программный стек AMD для ускорения вычислений на GPU, APU и CPU, используемый в задачах машинного обучения, локального инференса и высокопроизводительных вычислений. В Ubuntu 26.04 LTS ROCm уже доступен из штатных репозиториев: полный набор библиотек устанавливается командой sudo apt install rocm, а набор для разработки — sudo apt install rocm-dev. После установки обновления и исправления безопасности должны приходить через обычный apt upgrade.

( читать дальше... )

>>> Источник (ubuntu.com)

unclestephen
()

Microsoft представила Coreutils for Windows на базе Rust Coreutils

 , , ,

Microsoft представила Coreutils for Windows — набор UNIX-подобных утилит командной строки, работающих в Windows нативно, без запуска WSL. Проект основан не на классических GNU Coreutils, а на uutils/coreutils — кроссплатформенной реализации GNU Coreutils на Rust. Анонс был сделан в рамках Microsoft Build 2026, где компания описала Coreutils for Windows как часть «developer-optimized» окружения для Windows 11.

( читать дальше... )

Источник: windows.com

Перемещено dataman из opensource

unclestephen
()

X.Org Server и XWayland получили срочные обновления безопасности

 , , ,

Группа Безопасность

Разработчики X.Org выпустили xorg-server 21.1.23 и XWayland 24.1.12, закрыв сразу девять уязвимостей в X.Org X Server и XWayland. Исправления опубликованы 2 июня 2026 года; в официальном каталоге X.Org уже доступны исходные архивы xorg-server-21.1.23 и xwayland-24.1.12.

Проблемы затрагивают как классический X.Org Server, так и XWayland — компонент, через который X11-приложения работают внутри Wayland-сеанса. Поэтому обновление важно не только для пользователей полноценного X11-сеанса, но и для тех, кто уже перешёл на Wayland, но продолжает запускать старые X11-приложения и игры.

CVE на момент раскрытия ещё не были назначены, поэтому в бюллетене уязвимости указаны через идентификаторы ZDI-CAN и описания проблем. Восемь ошибок переданы анонимным исследователем через TrendAI Zero Day Initiative, ещё одну обнаружил разработчик Red Hat и давний участник X.Org Питер Хаттерер.

( читать дальше... )

>>> Источник (seclists.org)

unclestephen
()

Open Image Denoise 2.5.0

 , open image denoise,

Группа Open Source

Опубликован релиз Open Image Denoise 2.5.0 — свободной библиотеки Intel для подавления шума на изображениях, полученных трассировкой лучей. Проект распространяется под лицензией Apache 2.0 и входит в состав Intel Rendering Toolkit. Релиз v2.5.0 был опубликован на GitHub 2 июня 2026 года.

( читать дальше... )

>>> Источник (github.com)

unclestephen
()

KDE Plasma 6.8 станет Wayland-only: X11-сеанс удалён из основной ветки

 , , ,

KDE Plasma 6.8 станет Wayland-only: X11-сеанс удалён из основной ветки
Группа KDE

Разработчики KDE начали подготовку к одному из самых заметных изменений в истории Plasma: начиная с KDE Plasma 6.8 окружение больше не будет предлагать отдельный сеанс Plasma на X11. Как сообщил разработчик KDE Дэвид Эдмундсон, 2 июня 2026 года Plasma X11 session был официально удалён из текущей ветки разработки, после чего команда приступает к массовой зачистке X11-специфичного кода. Изменение войдёт в Plasma 6.8, релиз которой ожидается примерно через пять месяцев.

В Plasma 6.8 на экране входа останется только Wayland-сеанс. Отдельного варианта запуска Plasma под X11 больше не будет. Кроме самого сеанса, из компонентов Plasma планируется удалить X11-специфичные пути выполнения в Plasma Shell, System Settings и коде настройки устройств.

( читать дальше... )

>>> Источник (kde.org)

unclestephen
()

Moth представила Quantum Backrooms — игру с лабиринтами на живых квантовых процессорах

 , moth, ,

Лондонская компания Moth запустила Quantum Backrooms — браузерную игру, которую разработчики называют первым потребительским квантовым продуктом. В отличие от обычной процедурной генерации, уровни здесь строятся с участием реального квантового железа IBM Quantum и IQM. Каждый кубит соответствует участку игрового мира, а связи между кубитами задают возможные маршруты по лабиринту.

По сути, Moth взяла модный жанр Backrooms и прикрутила к нему квантовую вычислительную подложку: игроку не нужно понимать физику, достаточно просто бродить по меняющимся коридорам. Но смысл релиза не в самой игре, а в демонстрации платформы Moth для создателей контента, которая должна позволить использовать квантовые алгоритмы без глубокого погружения в квантовые вычисления.

Ранее компания уже показывала Space Moths — многопользовательский проект для Roblox, сделанный вместе с IBM Quantum, IQM, VTT и Onward Studios. Теперь Moth пытается выйти из режима «смотрите, у нас демка для индустрии» в режим «вот штука, которую можно открыть и потрогать».

Пока это больше похоже на эффектную витрину квантовых технологий, чем на революцию в играх. Но как минимум это редкий случай, когда квантовые вычисления показывают не в виде очередного пресс-релиза про «будущее через десять лет», а в виде работающего потребительского приложения.

Moth Launches Quantum Backrooms, First Quantum Game

PS. Linux тут при том, что всё это дело наверняка крутится на нём.

unclestephen
()

JetBrains открыла Mellum2 — MoE-модель для быстрых AI-сценариев в разработке

 , , mellum2,

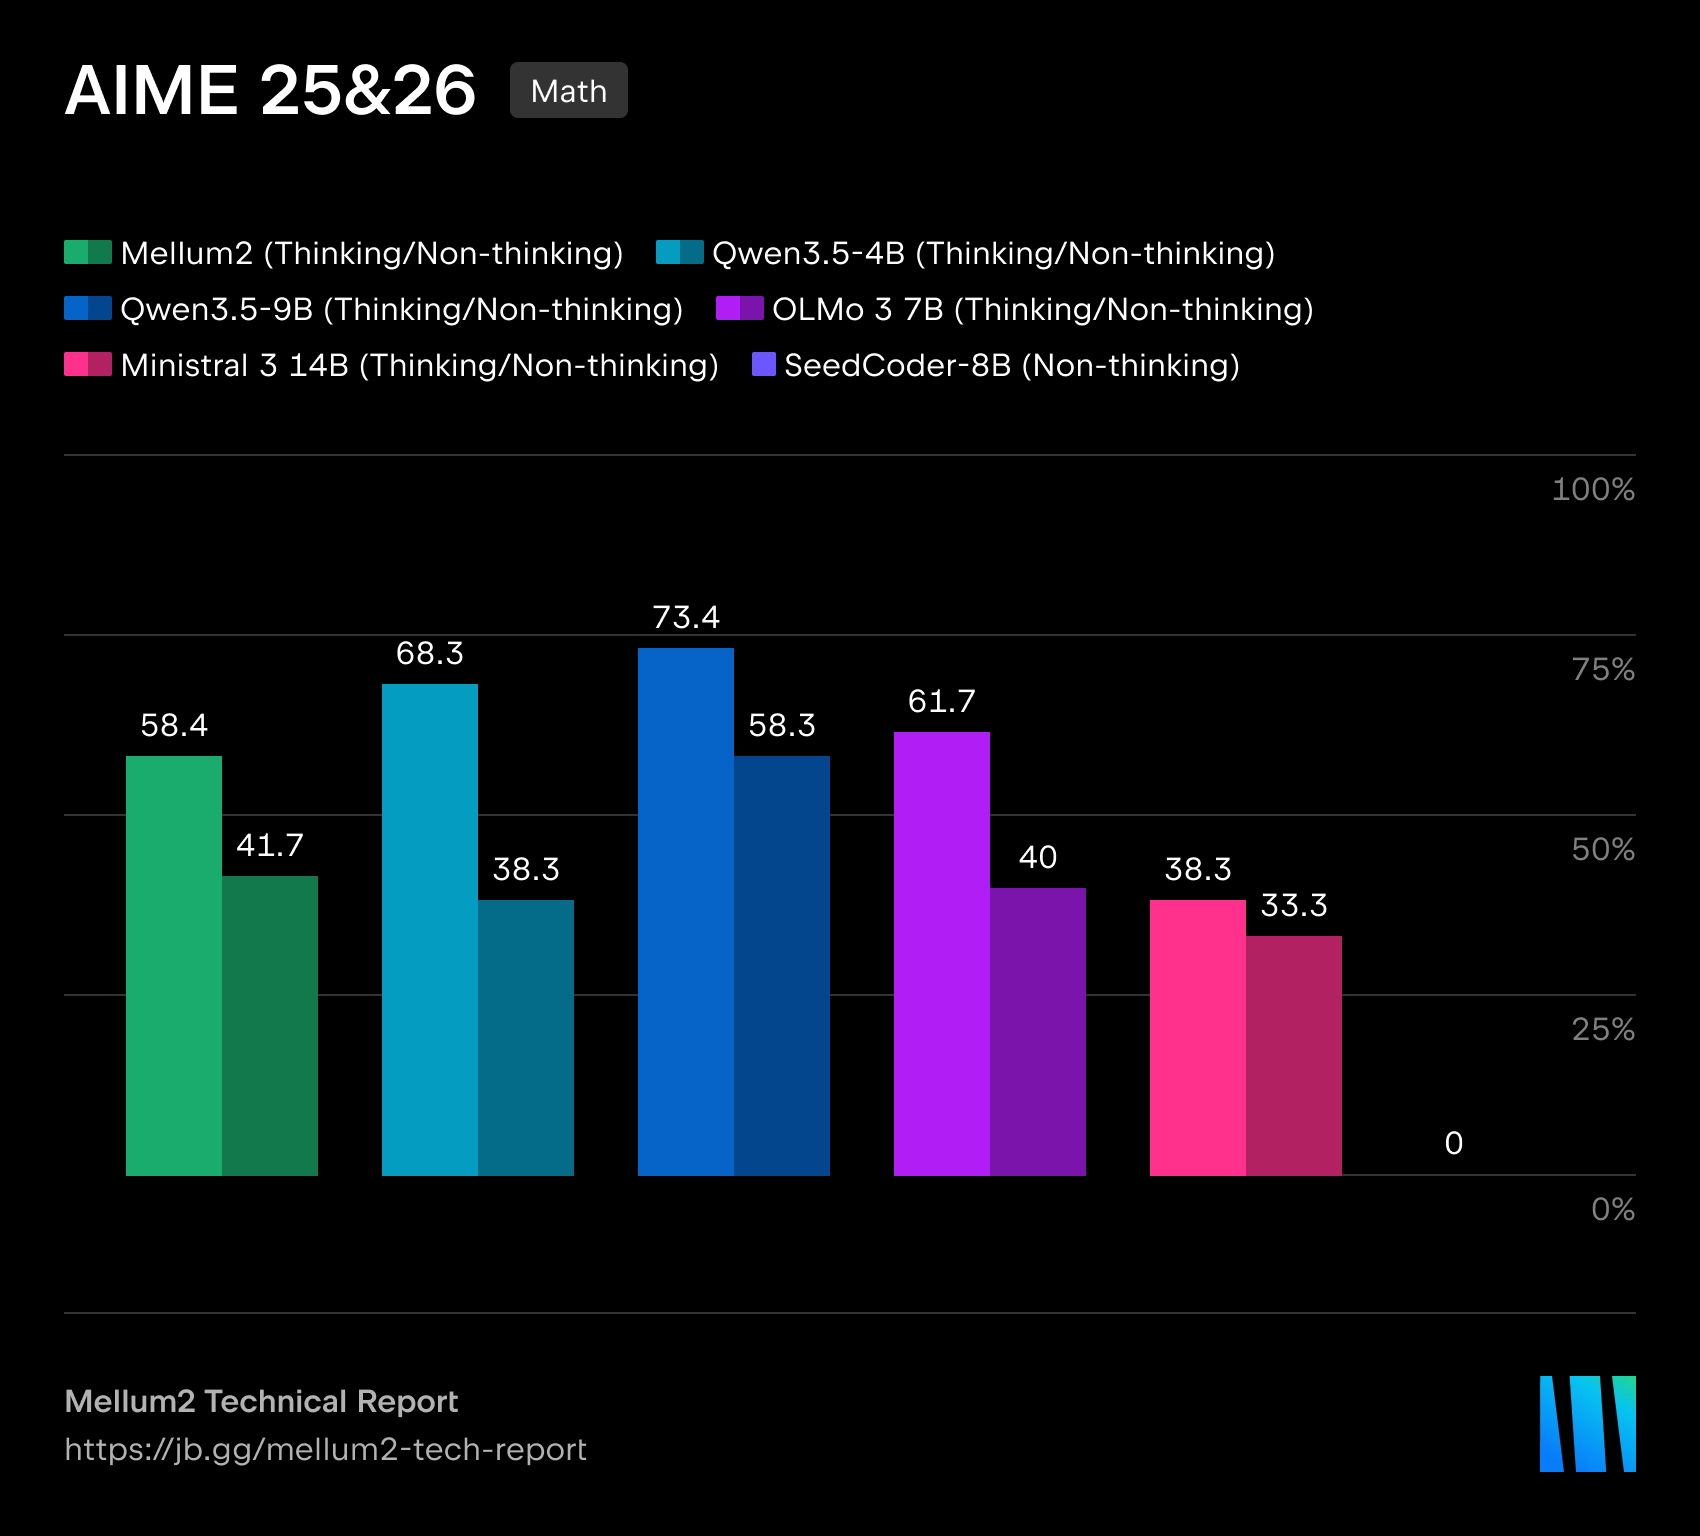
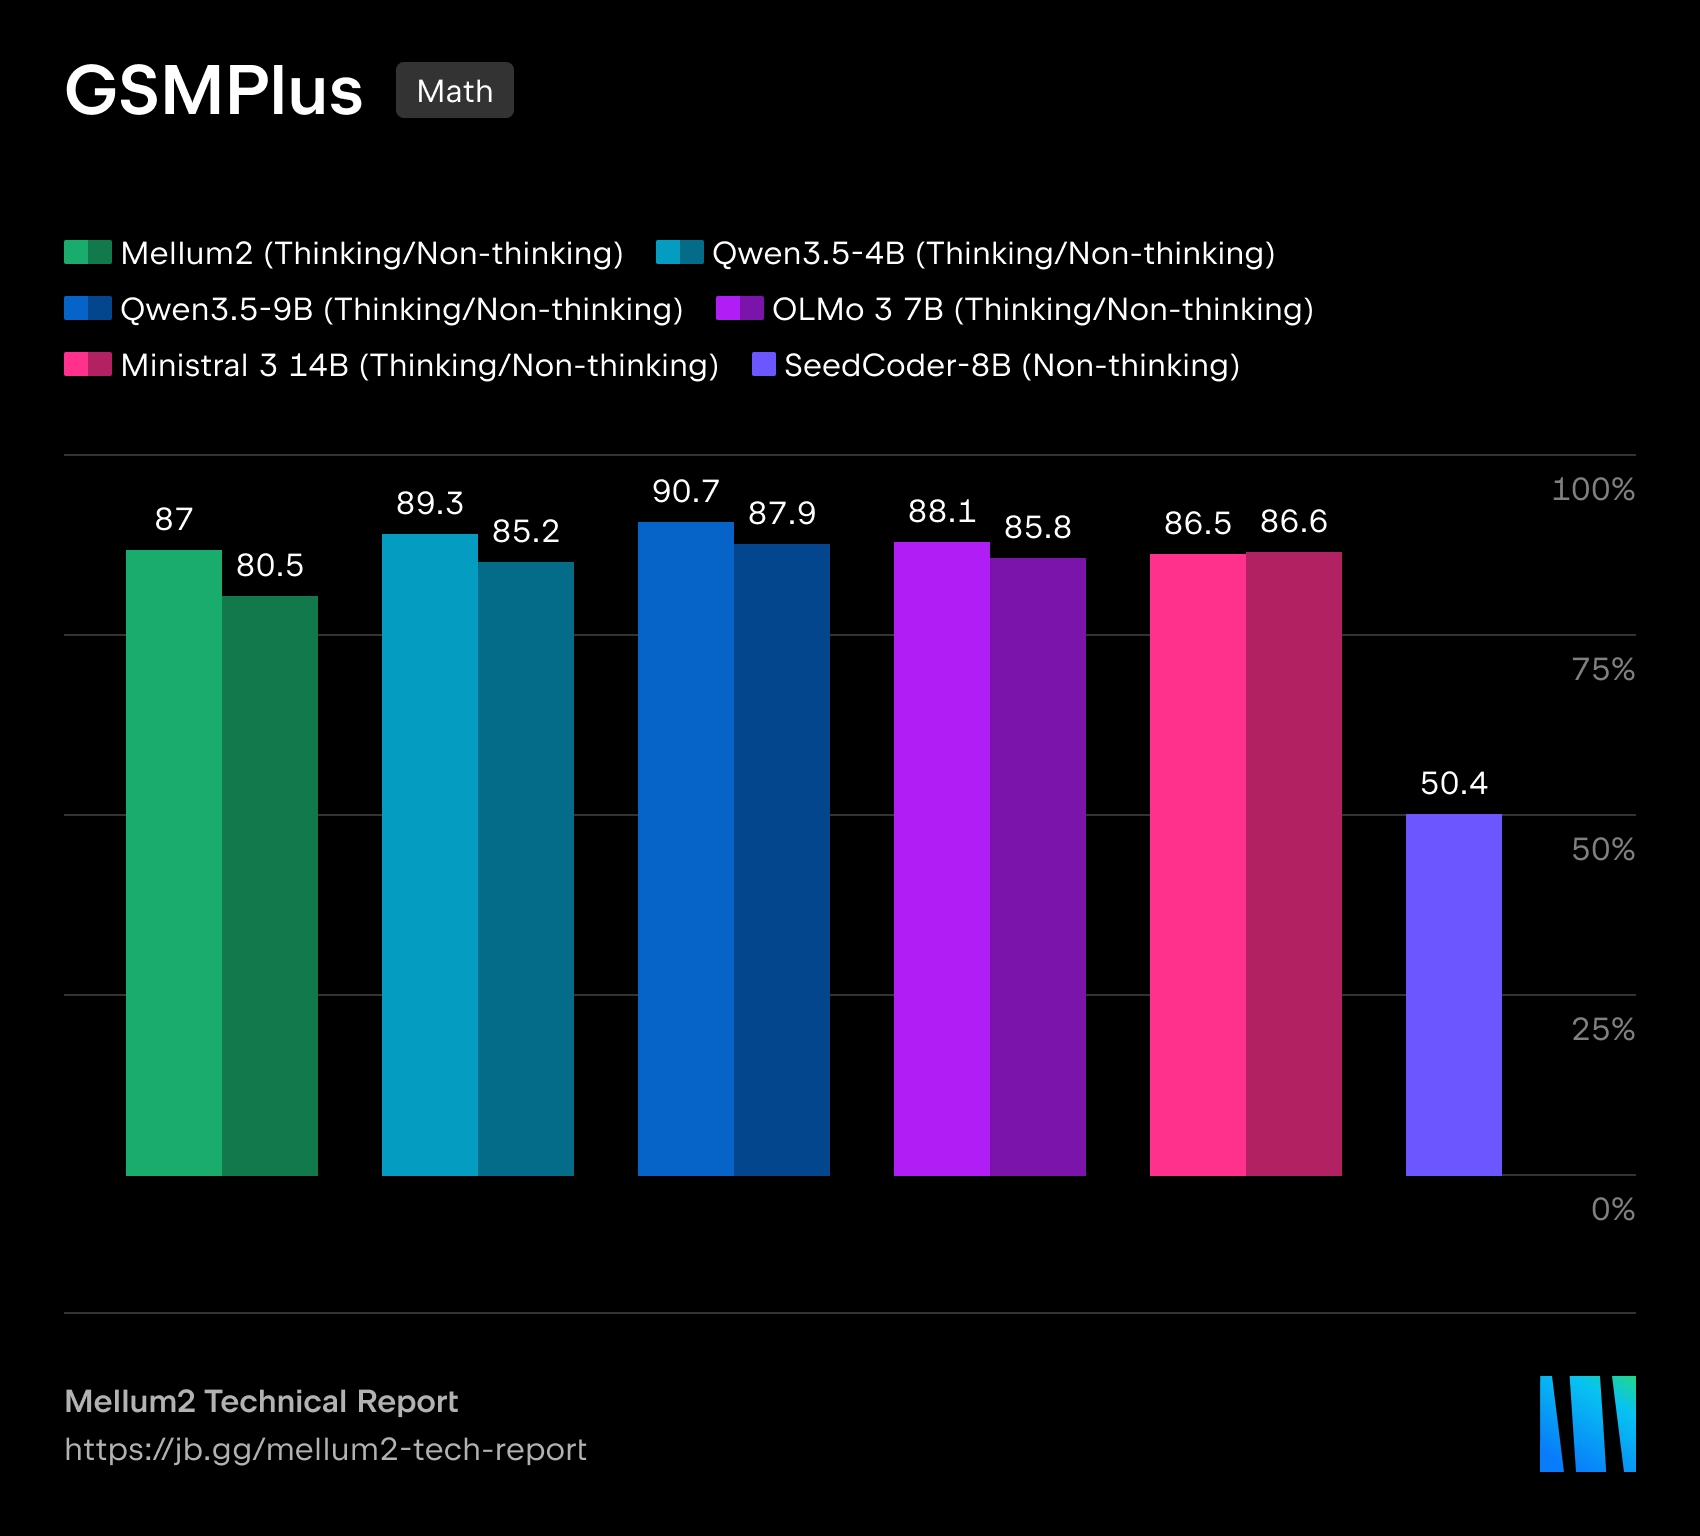
Компания JetBrains открыла модель Mellum2, предназначенную для использования в AI-инструментах для разработки ПО. Модель опубликована под лицензией Apache 2.0, веса доступны на Hugging Face. В JetBrains подчёркивают, что Mellum2 обучалась с нуля и рассчитана не на мультимодальные задачи, а на работу с текстом и кодом: маршрутизацию запросов, RAG-конвейеры, суммаризацию, вспомогательных агентов и приватное развёртывание в инфраструктуре компаний.

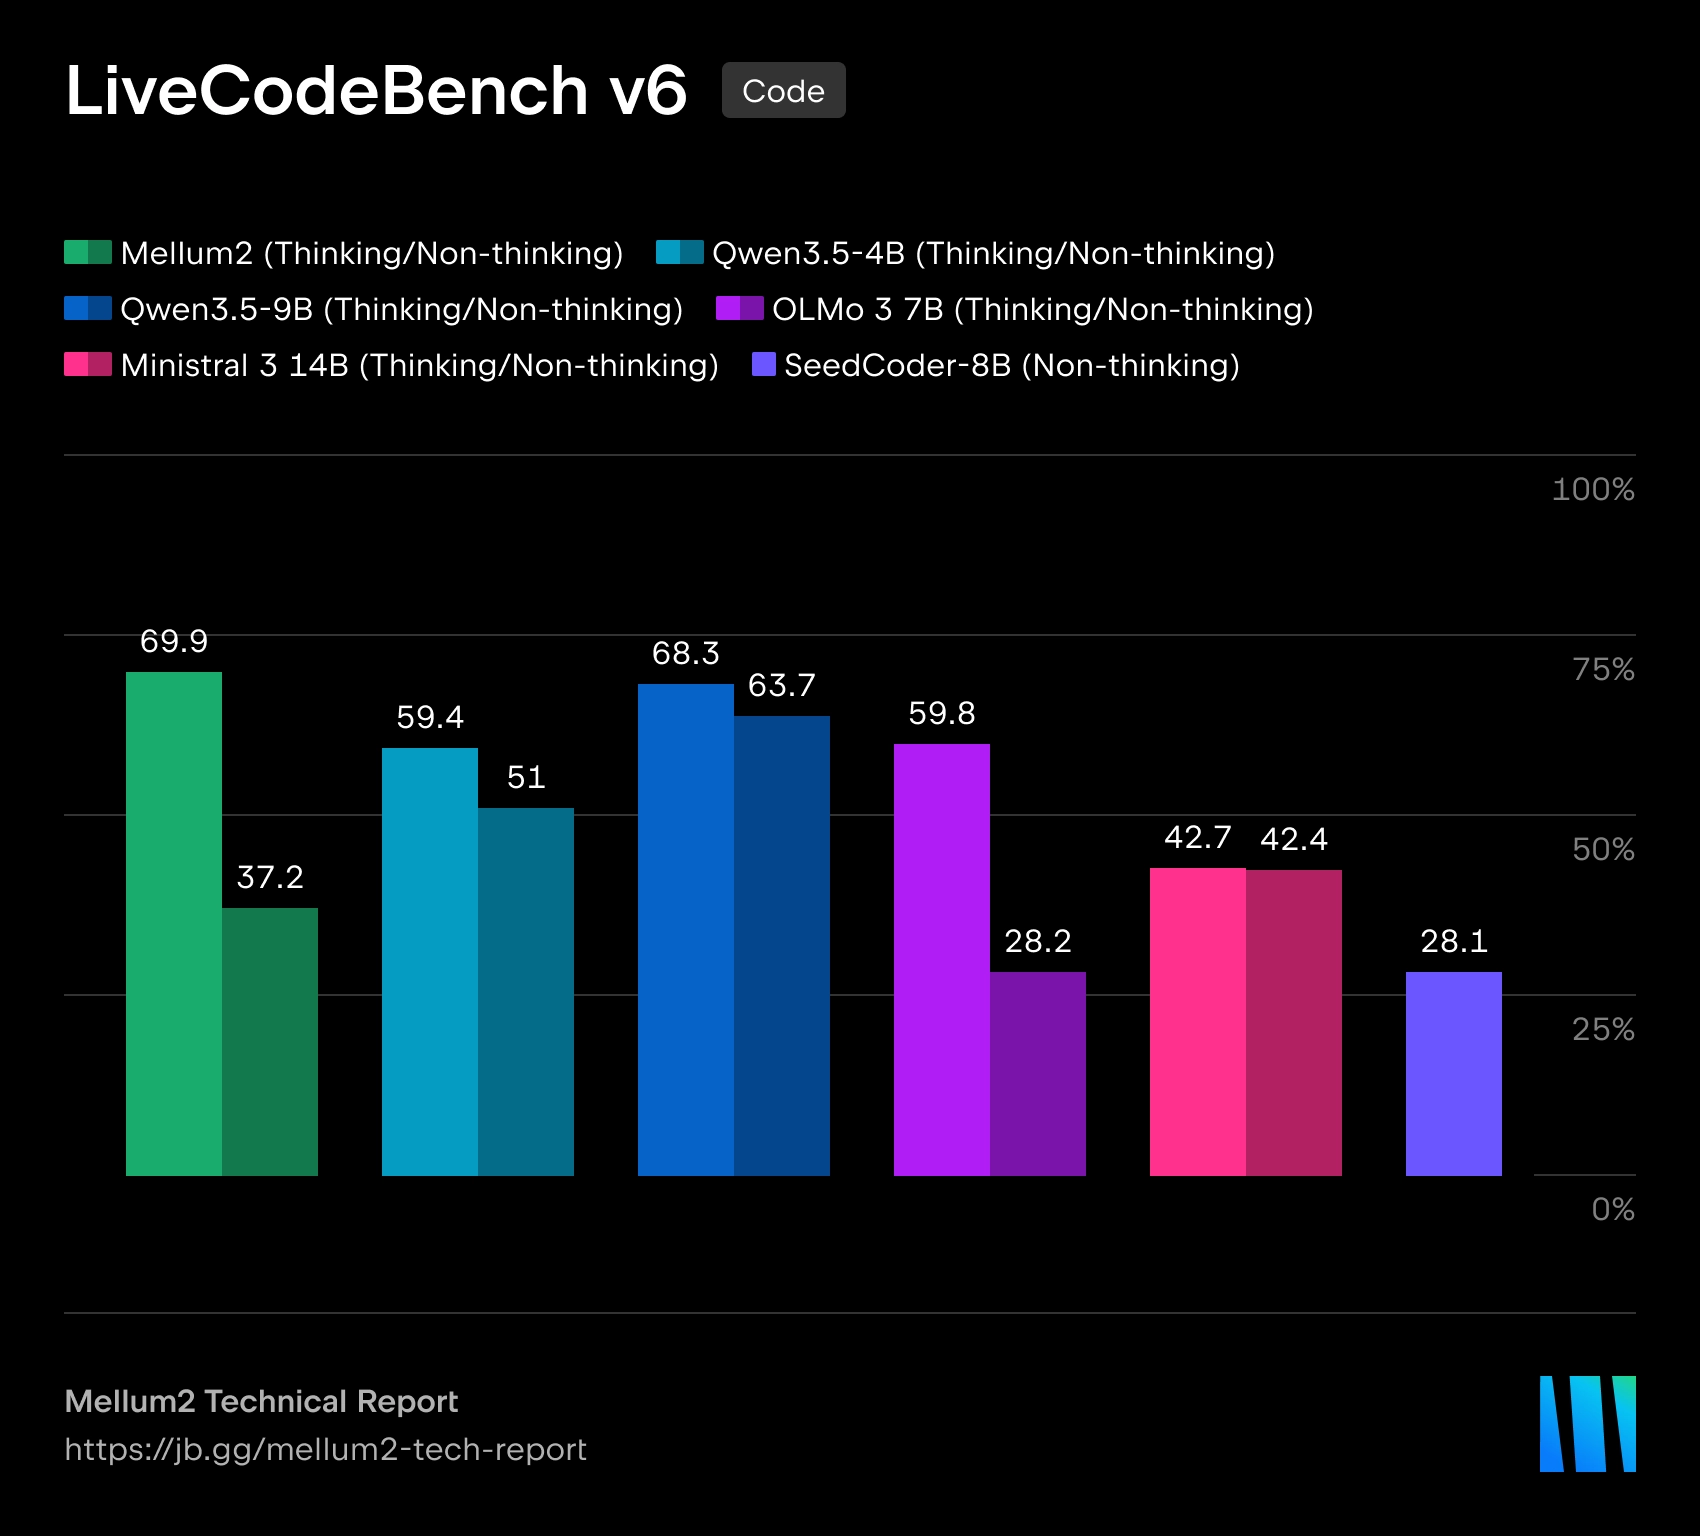
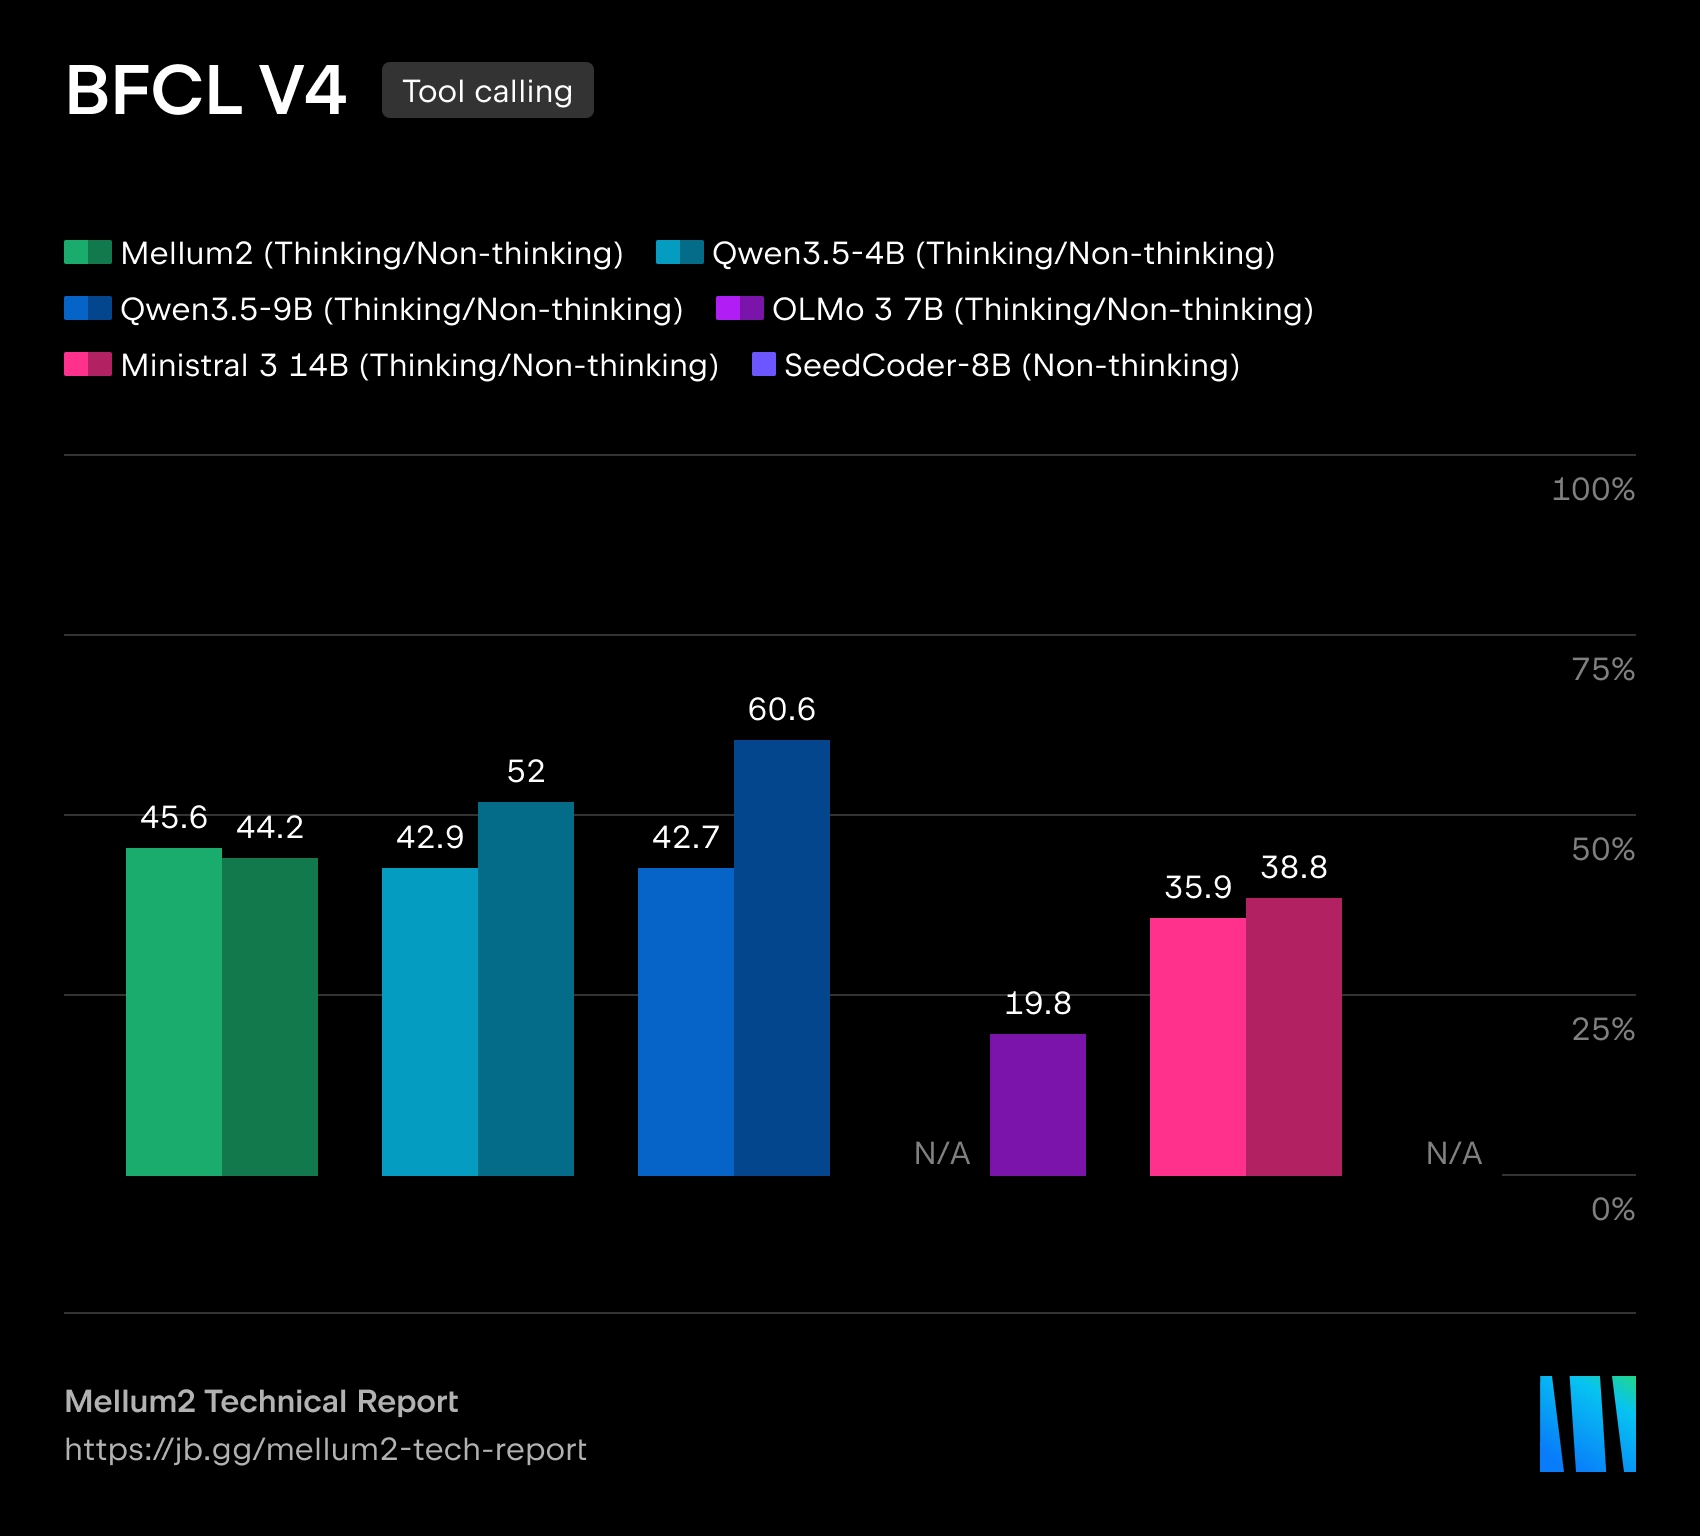
Mellum2 построена по архитектуре Mixture-of-Experts. При общем размере в 12 млрд параметров на каждый токен активируется только около 2.5 млрд параметров, что должно снижать вычислительные затраты и задержки при инференсе. По утверждению JetBrains, по производительности на бенчмарках модель сопоставима с открытыми моделями близкого размера, но обеспечивает более чем двукратное ускорение инференса.

( читать дальше... )

>>> Источник (jetbrains.com)

unclestephen
()

NVIDIA просит подвинуться AMD и Apple на рынке настольных ИИ решений

 , ,

Представлены чипы для ноутбуков, сейчас говорят что они не такие уже и новые, и до этого были в мини-ПК для ИИ в прошлом году, а теперь вот:

По данным источника, конфигурация флагманского процессора N1X совпадает с параметрами чипа GB10, который используется в мини-ПК DGX Spark. Чип имеет 10 ядер Cortex-X925 и 10 ядер Cortex-A725, а также встроенную графику Nvidia Blackwell с 6144 ядрами CUDA, что соответствует количеству блоков у видеокарты GeForce RTX 5070.

Урезанная версия чипа получила по девять ядер Cortex-X925 и Cortex-A725, а также встроенную графику с 5120 ядрами CUDA. Оба чипа N1X поддерживают 12 линий PCIe 5.0, 5 линий PCIe 4.0 и разработаны для диапазона энергопотребления от 45 Вт до 80 Вт. Чипы могут работать с оперативной памятью LPDDR5x объёмом от 16 до 128 Гбайт.

Источник

unclestephen
()

Опубликован NBD-VRAM

 nbd-vram, ,

Группа Hardware and Drivers

Опубликован открытый проект NBD-VRAM, позволяющий задействовать часть видеопамяти NVIDIA GPU как swap-пространство в Linux. Проект ориентирован прежде всего на ноутбуки с распаянной оперативной памятью, где RAM нельзя расширить, но при этом в системе есть дискретная видеокарта NVIDIA RTX/GTX с неиспользуемой VRAM. Код написан на C и shell, распространяется под лицензией MIT.

( читать дальше... )

>>> Источник (github.com)

unclestephen
()

SEI CERT опубликовал первый стандарт безопасного программирования на Fortran

 , sei cert

Software Engineering Institute при Университете Карнеги — Меллона опубликовал SEI CERT Fortran Coding Standard — первый стандарт безопасного программирования для Fortran. Документ вышел 1 июня 2026 года и размещён в открытом репозитории SEI CERT Coding Standards на GitHub. SEI отмечает, что Fortran до сих пор используется в критически важных областях: высокопроизводительных вычислениях, численном моделировании, прогнозировании погоды и инженерных расчётах, но при этом у языка не было отдельного набора правил, ориентированного именно на безопасное программирование.

Стандарт предназначен как для новых проектов, так и для аудита старых Fortran-кодовых баз. В первой версии заявлено 25 правил, которые охватывают как общие для многих языков темы — управление памятью, ввод-вывод, корректность типов и инициализации, — так и специфичные для Fortran проблемы: неявные объявления, старые языковые конструкции, границы массивов, интерфейсы процедур, OpenMP-параллелизм и перенос данных на ускорители.

Повод для появления такого стандарта не только академический. SEI указывает, что старые Fortran-приложения всё чаще оказываются в инфраструктуре, где рядом работают AI-системы и где применяются требования к безопасной разработке, включая NIST SP 800-218 и STIG. Поэтому код, который десятилетиями считался просто «научным» или «расчётным», теперь попадает в область регулирования и проверки на соответствие требованиям безопасности.

Основные разделы стандарта

( читать дальше... )

Источник

Перемещено dataman из doc

unclestephen
()

KDE Linux ужесточает требования к компонентам системы

 ,

Группа KDE

В ОС KDE Linux, развиваемой командой KDE, после внутреннего мини-аудита безопасности системы, были пересмотрены базовые компоненты. Проект, который KDE позиционирует как собственную находящуюся в разработке операционную систему, продолжает двигаться к более контролируемой и предсказуемой модели: меньше нестандартных модулей ядра, меньше зависимостей от AUR и больше пользовательских реализаций там, где раньше использовались компоненты ядра.

Разработчики объяснили изменения тем, что в предыдущем месяце в upstream-ядре Linux было найдено несколько проблем безопасности. После этого Adrian Vovk, Hadi Chokr и Nate Graham провели проверку небезопасного и неиспользуемого ПО, уже включённого в KDE Linux. Итогом стал набор изменений, направленных на упрощение системной базы и снижение числа потенциально рискованных компонентов.

Основные изменения

( читать дальше... )

>>> Источник (pointieststick.com)

unclestephen
()

Cirrus CI прекратил работу после перехода команды Cirrus Labs в OpenAI

 cirrus, cirrus ci, ,

Группа Open Source

Сервис непрерывной интеграции Cirrus CI прекратил выполнение задач 1 июня 2026 года. Решение связано с тем, что команда Cirrus Labs переходит в OpenAI и присоединяется к направлению Agent Infrastructure. В официальном объявлении Cirrus Labs указано, что компания больше не принимает новых клиентов для Cirrus Runners, поддержит существующие контракты до окончания их срока, а сам Cirrus CI будет закрыт с понедельника, 1 июня 2026 года.

Cirrus Labs работала около девяти лет и развивала инструменты для CI/CD, сборочных окружений и виртуализации. В 2018 году команда запустила SaaS CI/CD-сервис с поддержкой Linux, Windows и macOS, а позднее выпустила Tart — популярный инструмент виртуализации macOS на Apple Silicon, а также Vetu и Orchard.

Кого это затронуло

( читать дальше... )

>>> Источник (cirruslabs.org)

unclestephen
()

Servo 0.2

 , ,

Группа Интернет

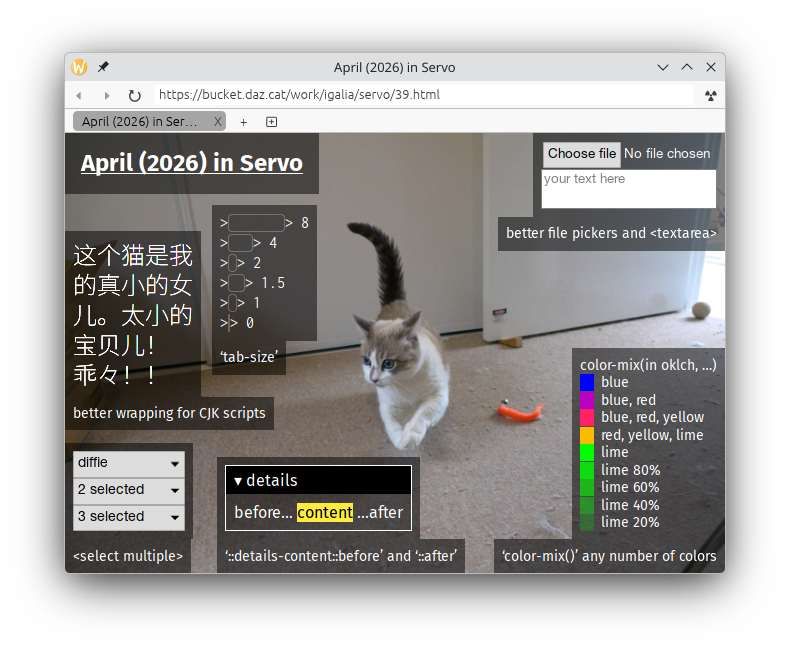
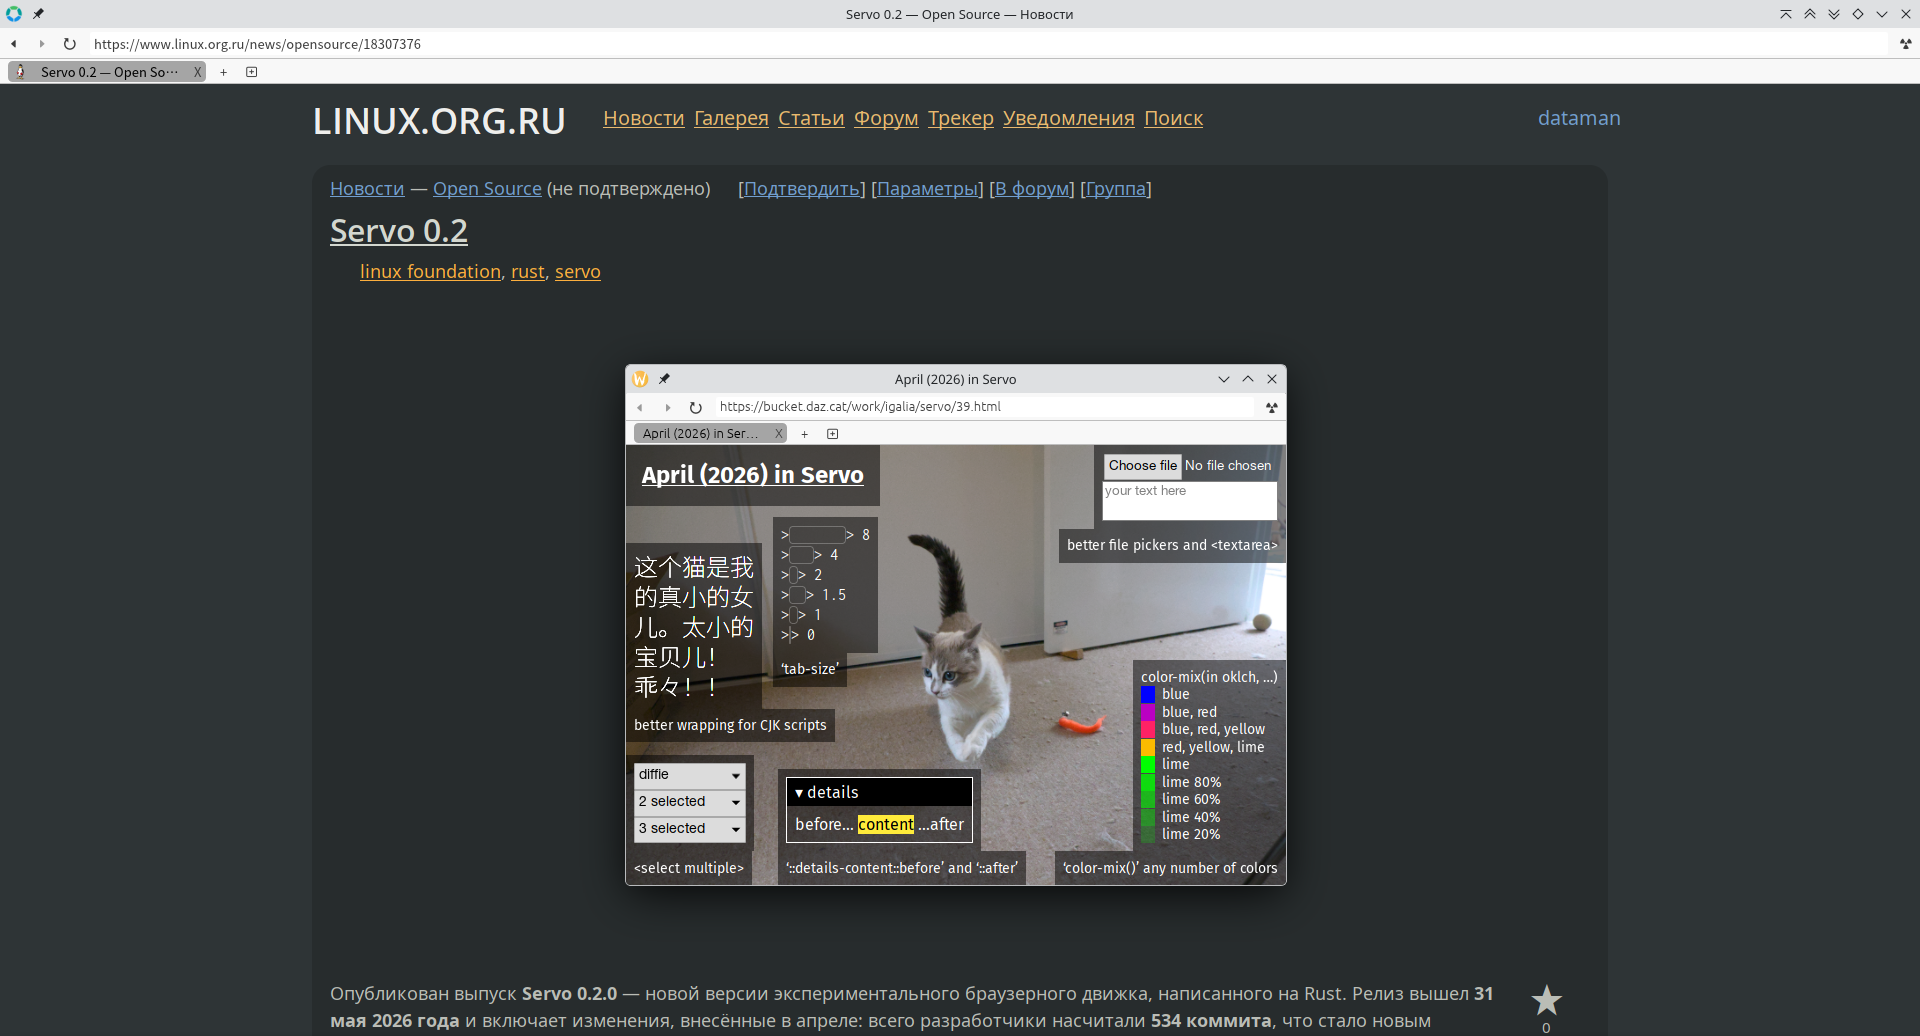
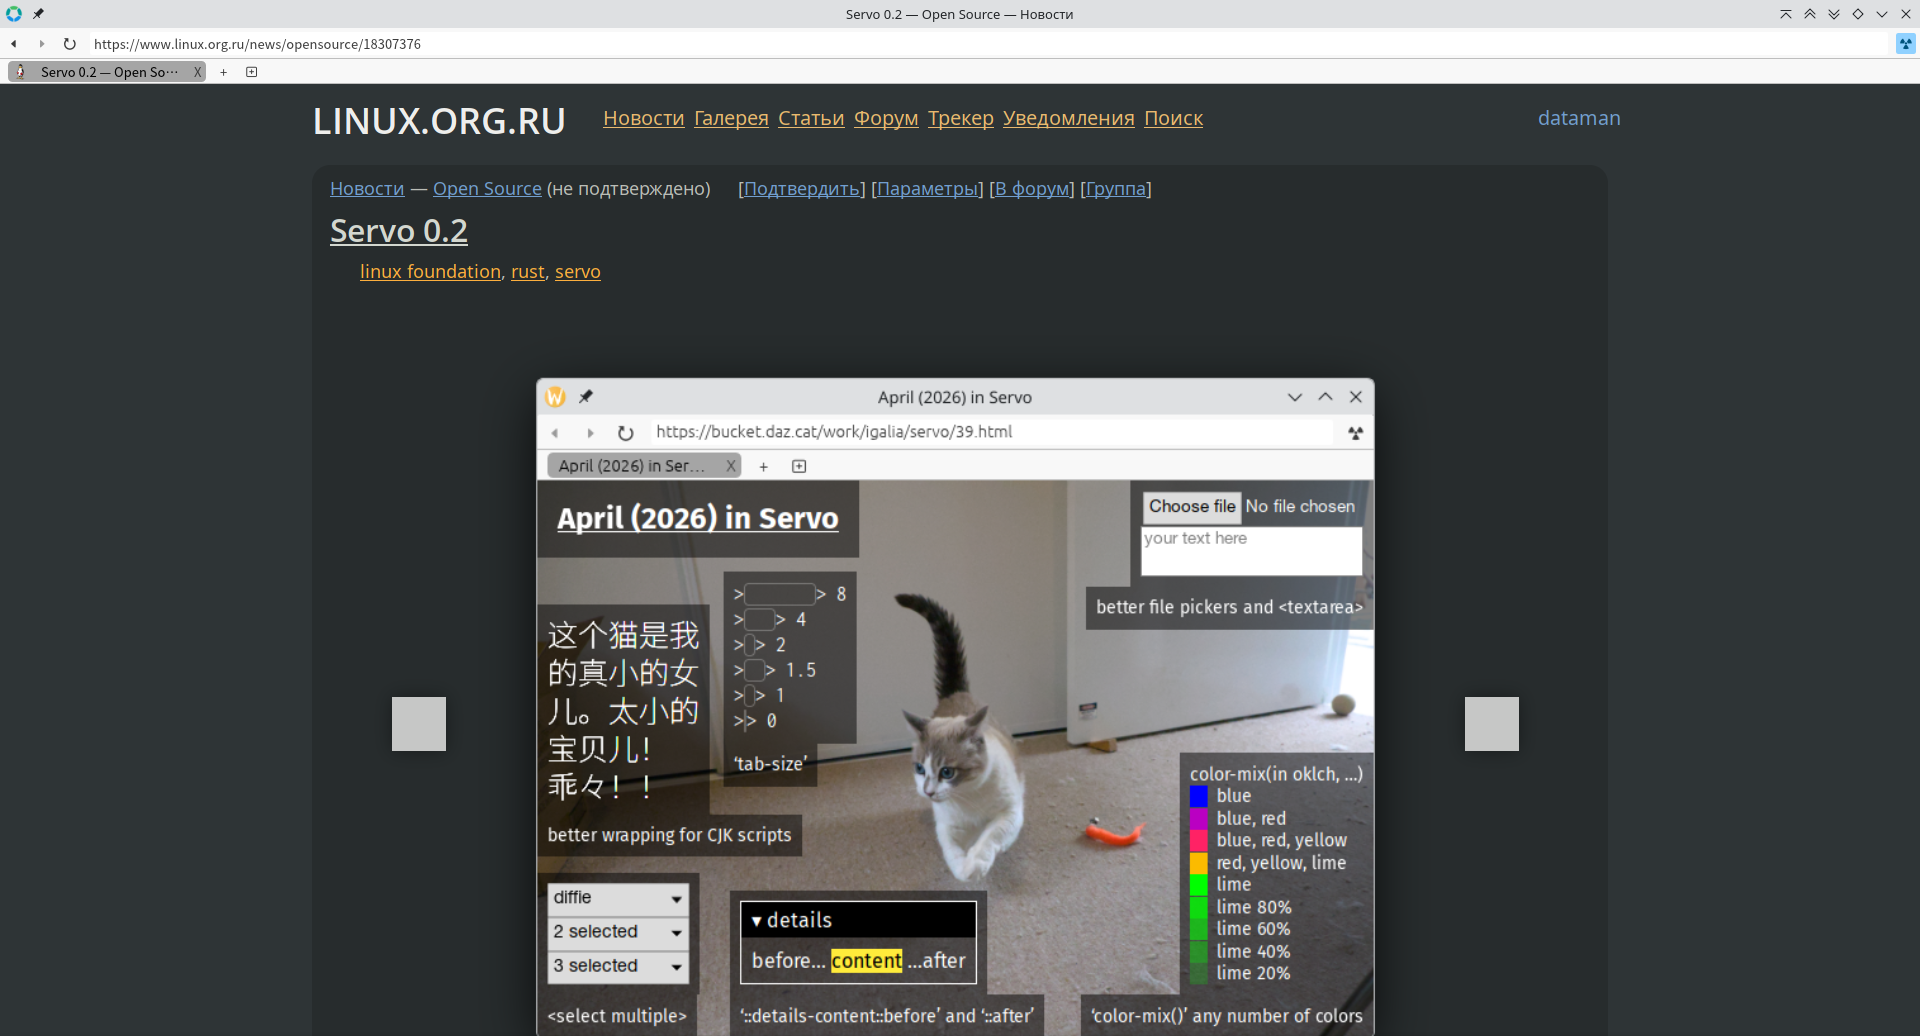
Опубликован выпуск Servo 0.2.0 — новой версии экспериментального браузерного движка, написанного на Rust. Релиз вышел 31 мая 2026 года и включает изменения, внесённые в апреле: всего разработчики насчитали 534 коммита, что стало новым месячным рекордом проекта. Servo развивается как независимый проект под эгидой Linux Foundation Europe и ориентирован на создание лёгкого встраиваемого web-движка для приложений, мобильных платформ и экспериментальных браузерных оболочек.

Основные изменения

( читать дальше... )

>>> Источник (github.com)

unclestephen
()

Столламану нужно срочно изобрести GPL 4

 , , ,

Наверное не у меня одного такие мысли были, но вот допустим.

Лицензия на промпт, вроде того, что промпт открыт для модификации и использования в целях пользователя без всяких гарантий (ну как обычно, с защитой от преследования автора).

Соответственно нужна эталонная LLM, вся такая по заветам Столлмана, которую любой может взять, запустить на своём мегаватном кластере (ахаха) и получить результат.

Естественно моделек надо несколько, в том числе и по проще, для тех у кого мегаватного кластера не нашлось в кладовке.

А то, мы про RMS будем говорить лет через 50, что он не столько создал идею свободного ПО, сколько обучил машины создающие закрытое.

Ну что, скажешь, $username?

unclestephen
()

NixOS 26.05 «Yarara»


Группа Open Source

Разработчики NixOS представили релиз NixOS 26.05 «Yarara» — очередную стабильную версию дистрибутива, построенного вокруг декларативной конфигурации системы и пакетного менеджера Nix. Релиз будет получать исправления ошибок и обновления безопасности до 31 декабря 2026 года, а предыдущая ветка NixOS 25.11 «Xantusia» объявлена устаревшей и достигнет конца поддержки 30 июня 2026 года.

В подготовке выпуска участвовали 2842 разработчика, внёсшие 59 703 коммита с момента предыдущего релиза. В Nixpkgs добавлено 20 442 новых пакета, обновлён 20 641 пакет, удалено 17 532 устаревших пакета. В самом NixOS появилось 85 новых модулей и 1547 новых параметров конфигурации.

Основные изменения

( читать дальше... )

>>> Источник (nixos.org)

unclestephen
()

Какими социальными сетями вы пользуетесь?

 ,

Интересно знать предпочтения ЛОРовцев.

Для участия в опросе войдите или зарегистрируйтесь.

>>> Результаты

unclestephen
()

Vigolium v0.1.13-beta

 , vigolium, ,

Группа Безопасность

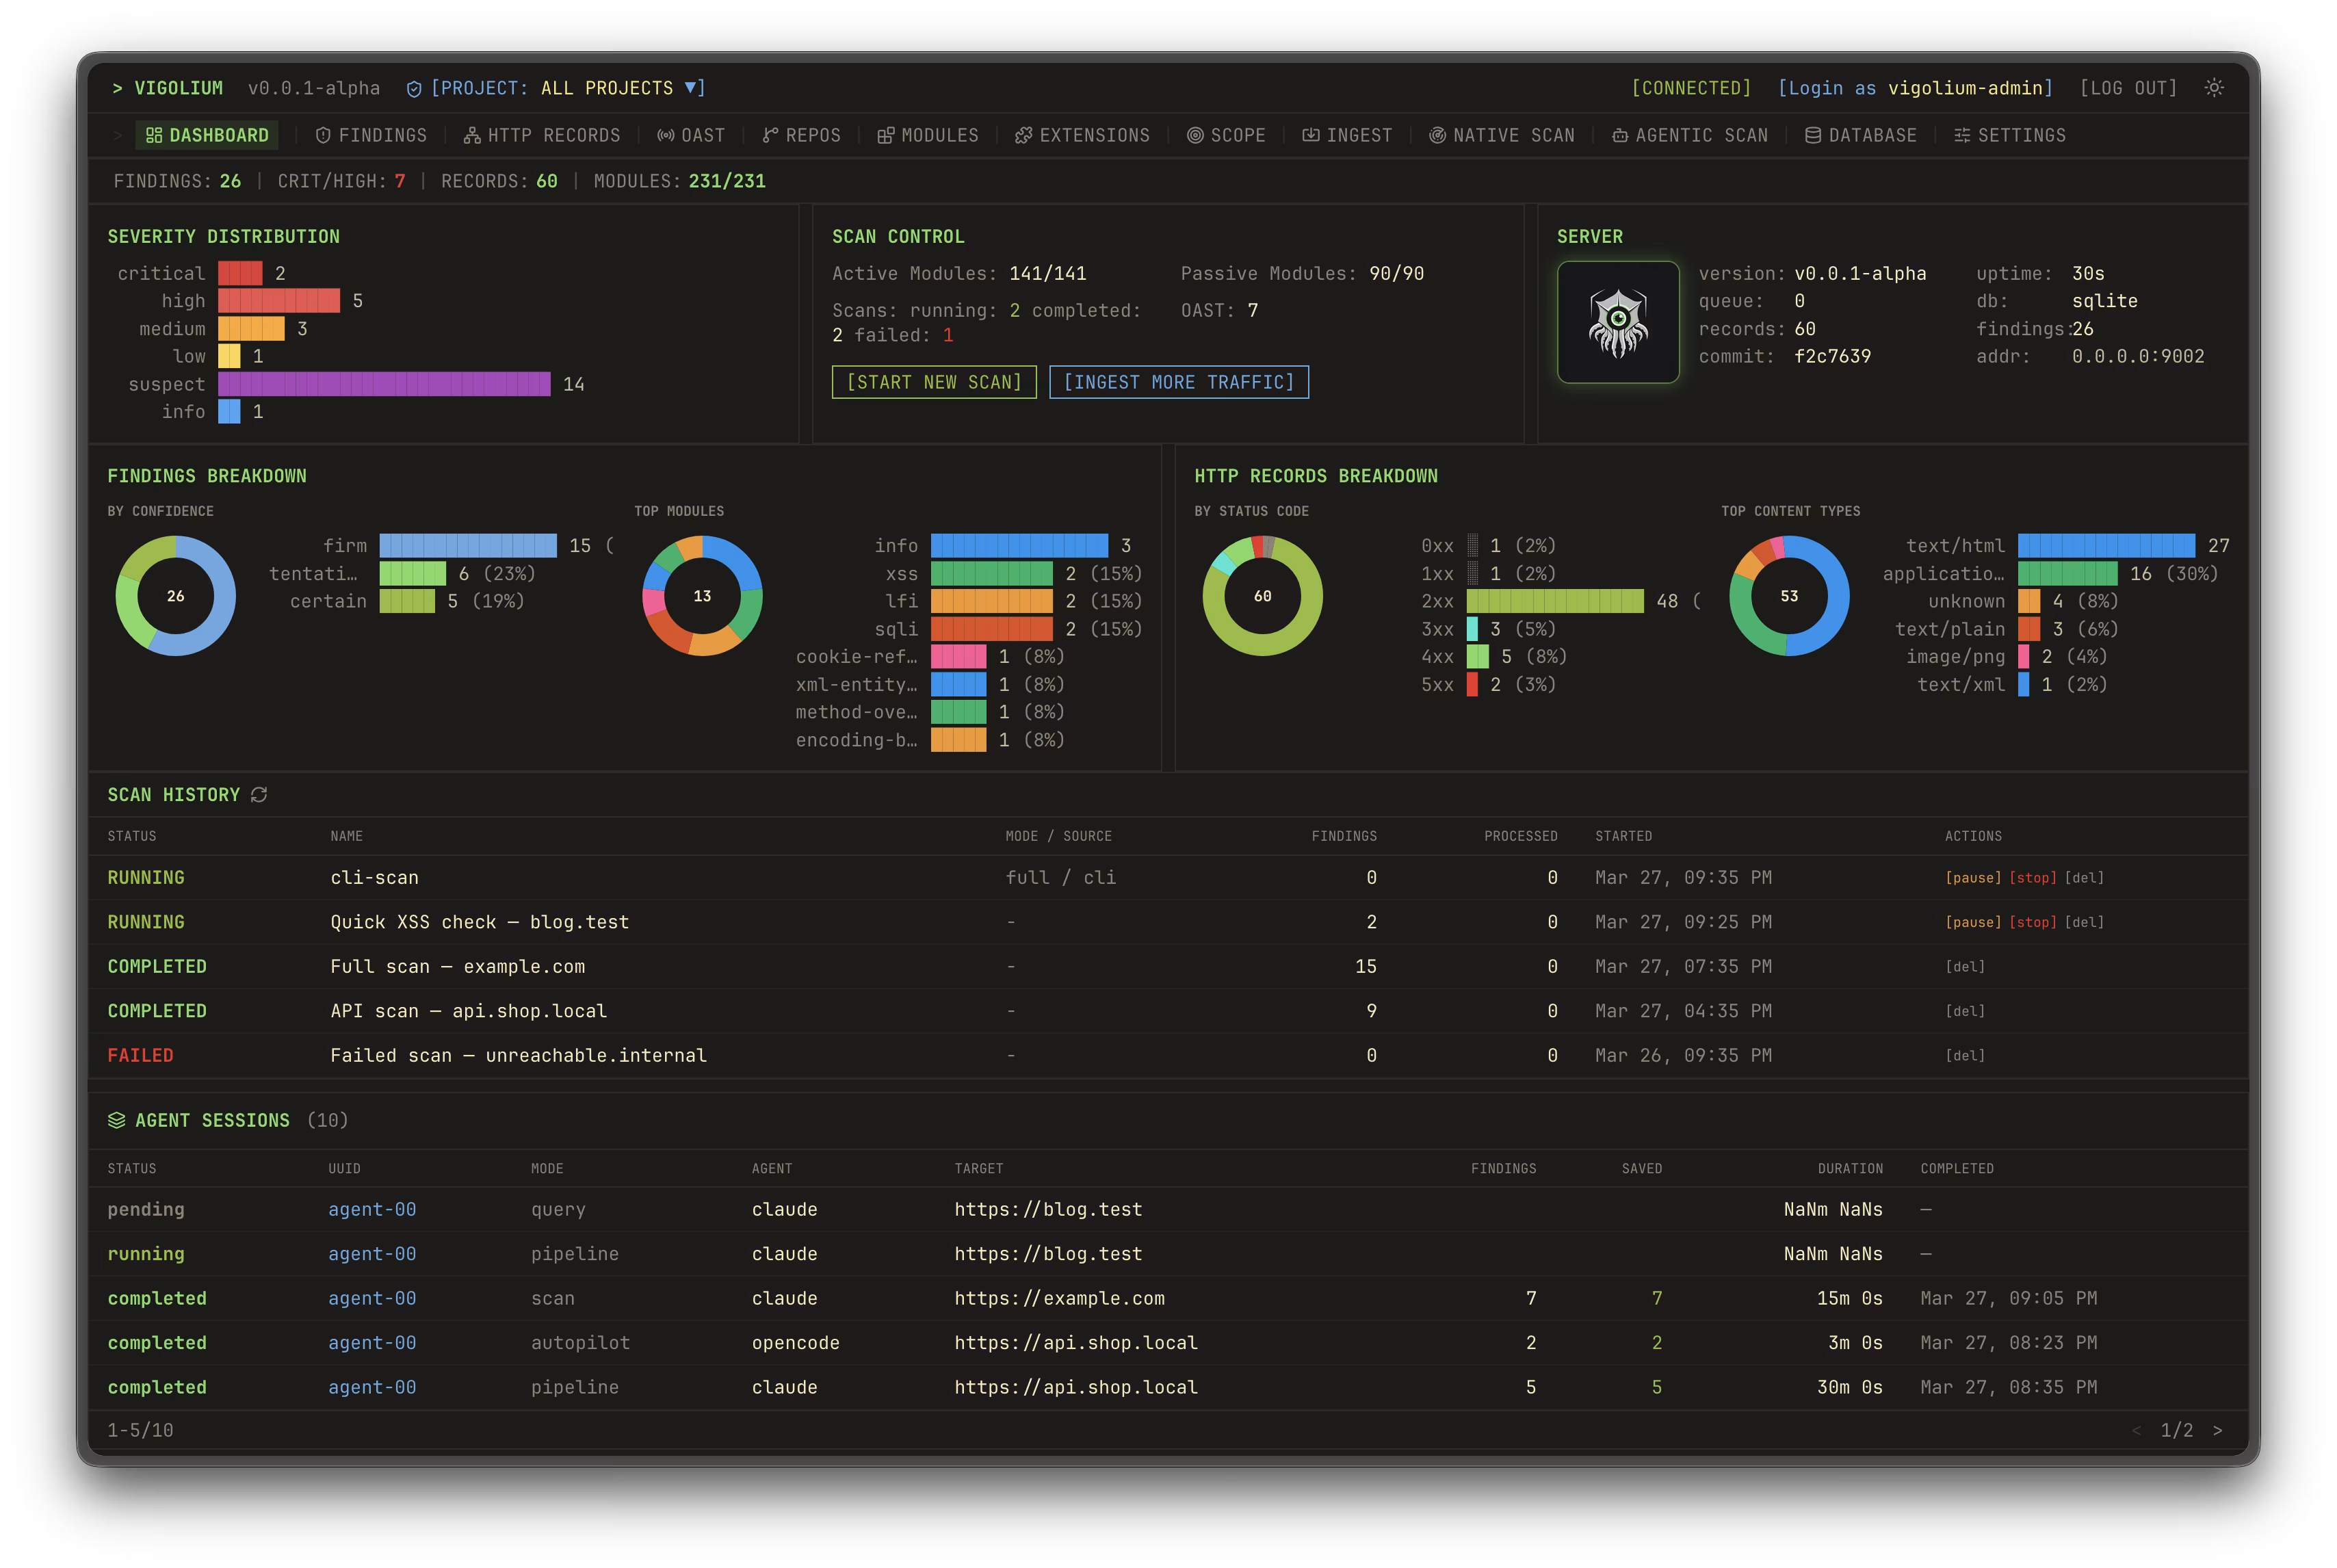
Опубликован начальный открытый выпуск Vigolium v0.1.13-beta — сканера уязвимостей для веб-приложений, совмещающего классическое детерминированное сканирование с агентным аудитом на базе LLM. Проект доступен на GitHub и распространяется под лицензией GNU AGPLv3; коммерческая часть вынесена в облачный Cloud Console, тогда как ядро сканера заявлено как открытое.

Vigolium предлагает два основных режима работы: vigolium scan — обычное многоэтапное сканирование с поиском контента, spidering’ом через браузер, активным и пассивным аудитом; и vigolium agent — агентный режим, где LLM выбирает модули, планирует атаки, генерирует пользовательские JavaScript-расширения и совмещает динамическое тестирование с аудитом исходного кода.

По данным актуального справочника модулей, Vigolium включает 251 модуль проверки, из них 154 активных и 97 пассивных. Активные модули отправляют изменённые запросы и применяют fuzzing, инъекции и поведенческий анализ, пассивные — анализируют уже имеющиеся пары запрос/ответ без генерации дополнительного трафика.

Возможности

( читать дальше... )

>>> Источник (helpnetsecurity.com)

unclestephen
()

Обнародована LPE-уязвимость CIFSwitch в Linux CIFS/cifs-utils

 , cifswitch, ,

Группа Безопасность

Исследователь безопасности Asim Manizada раскрыл уязвимость CIFSwitch — локальное повышение привилегий в связке ядра Linux и пользовательского пакета cifs-utils. Проблема затрагивает путь обработки CIFS/SMB Kerberos/SPNEGO upcall, то есть механизм, через который CIFS-клиент ядра запрашивает у пользовательского helper’а данные для Kerberos-аутентификации при монтировании SMB-ресурсов. Описание опубликовано после истечения эмбарго linux-distros; идентификатор CVE на момент публикации ещё не был назначен.

Суть уязвимости в том, что непривилегированный пользователь мог вызвать request_key("cifs.spnego", ...) и передать поддельное описание ключа. В нормальном сценарии такую строку должен формировать сам CIFS-клиент ядра: в ней содержатся сведения о сервере, UID, credential UID, PID, цели upcall и других параметрах. Однако ядро не проверяло, что описание действительно пришло из CIFS-подсистемы, а cifs.upcall, запускаемый от root через стандартное правило request-key, доверял этим полям как данным, созданным ядром.

( читать дальше... )

>>> Источник (heyitsas.im)

unclestephen
()

Wine 11.10 с VKD3D 2.0 и улучшениями VBScript

 , ,

Группа Open Source

Опубликован очередной экспериментальный выпуск Wine 11.10 — слоя совместимости для запуска Windows-приложений и игр в Linux, macOS и других Unix-подобных системах. Релиз вышел 29 мая 2026 года и продолжает ветку разработки после стабильного Wine 11.0.

Главным изменением стал переход встроенной библиотеки VKD3D на версию 2.0. VKD3D используется Wine для реализации Direct3D 12 поверх Vulkan, поэтому изменение в первую очередь важно для Windows-игр и приложений, использующих графический API Direct3D 12.

Кроме того, в Wine 11.10 заново реализована поддержка XPath без использования libxml2. Это не обязательно означает полный отказ Wine от libxml2, но конкретно XPath теперь реализован иначе, без этой зависимости в соответствующем компоненте. Также разработчики продолжили улучшать совместимость VBScript, что важно для старых установщиков, корпоративного ПО и приложений, использующих сценарии Windows Script Host.

Всего в Wine 11.10 исправлено 17 ошибок. Среди заметных исправлений:

( читать дальше... )

>>> Источник (winehq.org)

unclestephen
()