LINUX.ORG.RU

Новости «Безопасность»

Активные теги:

 , , ,

Anthropic раскрыла критическую уязвимость в ядре Linux с root-эксплоитом

 , , ,

Группа Безопасность

Компания Anthropic раскрыла критическую уязвимость (CVE-2026-98432) в TCP-стеке ядра Linux, обнаруженную с помощью своей невыпущенной исследовательской модели Claude. Она позволяет удалённо выполнить код через отправку специально оформленных пакетов. Anthropic заявила, что создала рабочий эксплоит, который даёт возможность выполнить код на уровне ядра и удалённо получить права root. Эксплоит атакует системы с серверными процессами, принимающими соединения через сетевые сокеты с поддержкой протокола MPTCP (Multipath TCP). Поддержка MPTCP может быть активирована для отдельных сокетов — по умолчанию это делает стандартная библиотека языка Go, начиная с версии Go 1.24 (февраль 2025 года). Сама уязвимость не ограничивается MPTCP — этот протокол был выбран для демонстрации удалённой атаки.

( читать дальше... )

>>> Основная ссылка (techora.ru)

metawishmaster
()

Уязвимость в мессенджере Signal позволяла продолжать звонок и прослушивать пользователя после завершения звонка

 ,

Группа Безопасность

Signal — это мессенджер с открытым исходным кодом, позиционирующий себя как безопасный мессенджер со сквозным шифрованием и без привязки к номеру телефона. Описание уязвимости было опубликовано во вторник, 20 октября.

Суть уязвимости состоит в том, что Signal использует собственную библиотеку для реализации протокола WebRTC, в которой злоумышленник может выполнить переполнение очереди, и клиентское приложение не увидит события на завершение вызова. После того как пользователь нажимает на кнопку завершения вызова, приложение ведёт себя как обычно, но продолжает отправлять собеседнику аудио и видеосигнал, что может привести к передаче конфиденциальной информации.

CVSS присвоили этой уязвимости рейтинг 9.3 из 10. На github уже есть концептуальный эксплойт на языке python.

Всем пользователям рекомендуется обновиться до версии 2.72 как можно скорее.

>>> Подробности (theregister.com)

Aceler
()

PHP готовит экстренные обновления безопасности: потенциальная возможность удалённого выполнения кода на серверах

 , , ,

Группа Безопасность

Команда PHP предупредила о выпуске двух критических исправлений безопасности. Администраторам рекомендуется заранее подготовить инфраструктуру к обновлению: опубликованные сведения об уязвимостях указывают на потенциальную возможность удалённого выполнения кода на серверах.

Две критические уязвимости

Разработчики PHP объявили о подготовке экстренных обновлений для двух уязвимостей — CVE-2026-109618 и CVE-2026-109619. Каждая из них получила оценку критичности 9,2 из 10 по CVSS v4.0.

Согласно официальному уведомлению, выпуск исправлений запланирован на 21 октября 2026 года, 14:00 UTC. Разработчики оставили за собой право опубликовать обновления раньше.

Технические подробности и перечень исправленных версий PHP должны быть опубликованы вместе с обновлениями.

( читать дальше... )

>>> Подробности (arstechnica.com)

dotcoder
()
: Issuerd 0.1.17 — IAM-сервер, совместимый с Keycloak (47 комментариев)

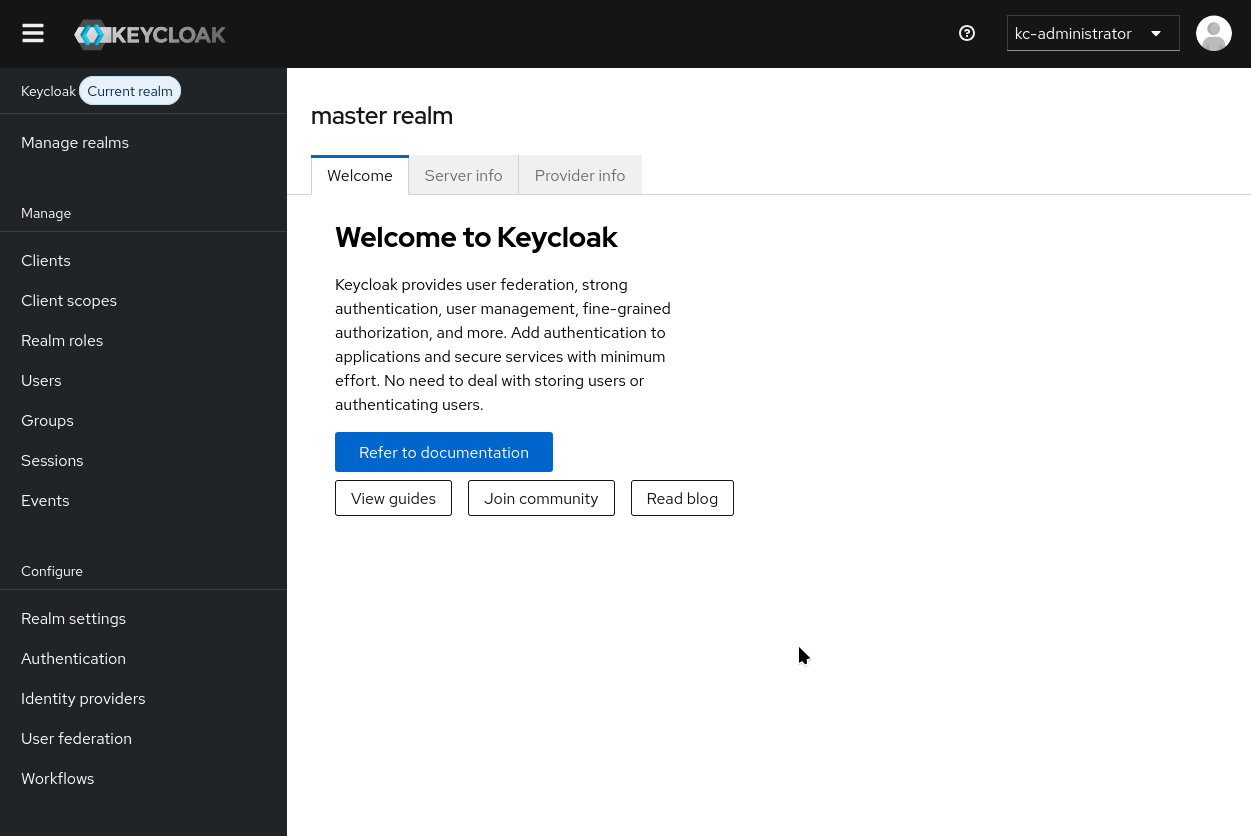
KeyCloak 26.8.0

 , , oidc

Группа Безопасность

1 октября вышла новая версия системы для управления идентификацией и доступом KeyCloak. В этой версии уменьшен расход оперативной памяти («reduced memory usage»).

Программа реализует:

( читать дальше... )

>>> Подробности на keycloak.org (keycloak.org)

Saakx
()
: Новые исправления уязвимостей в FreeBSD (31 комментарий)

MikroTrick: критические уязвимости MikroTik RouterOS уже используются в реальных атаках

 , , , ,

Группа Безопасность

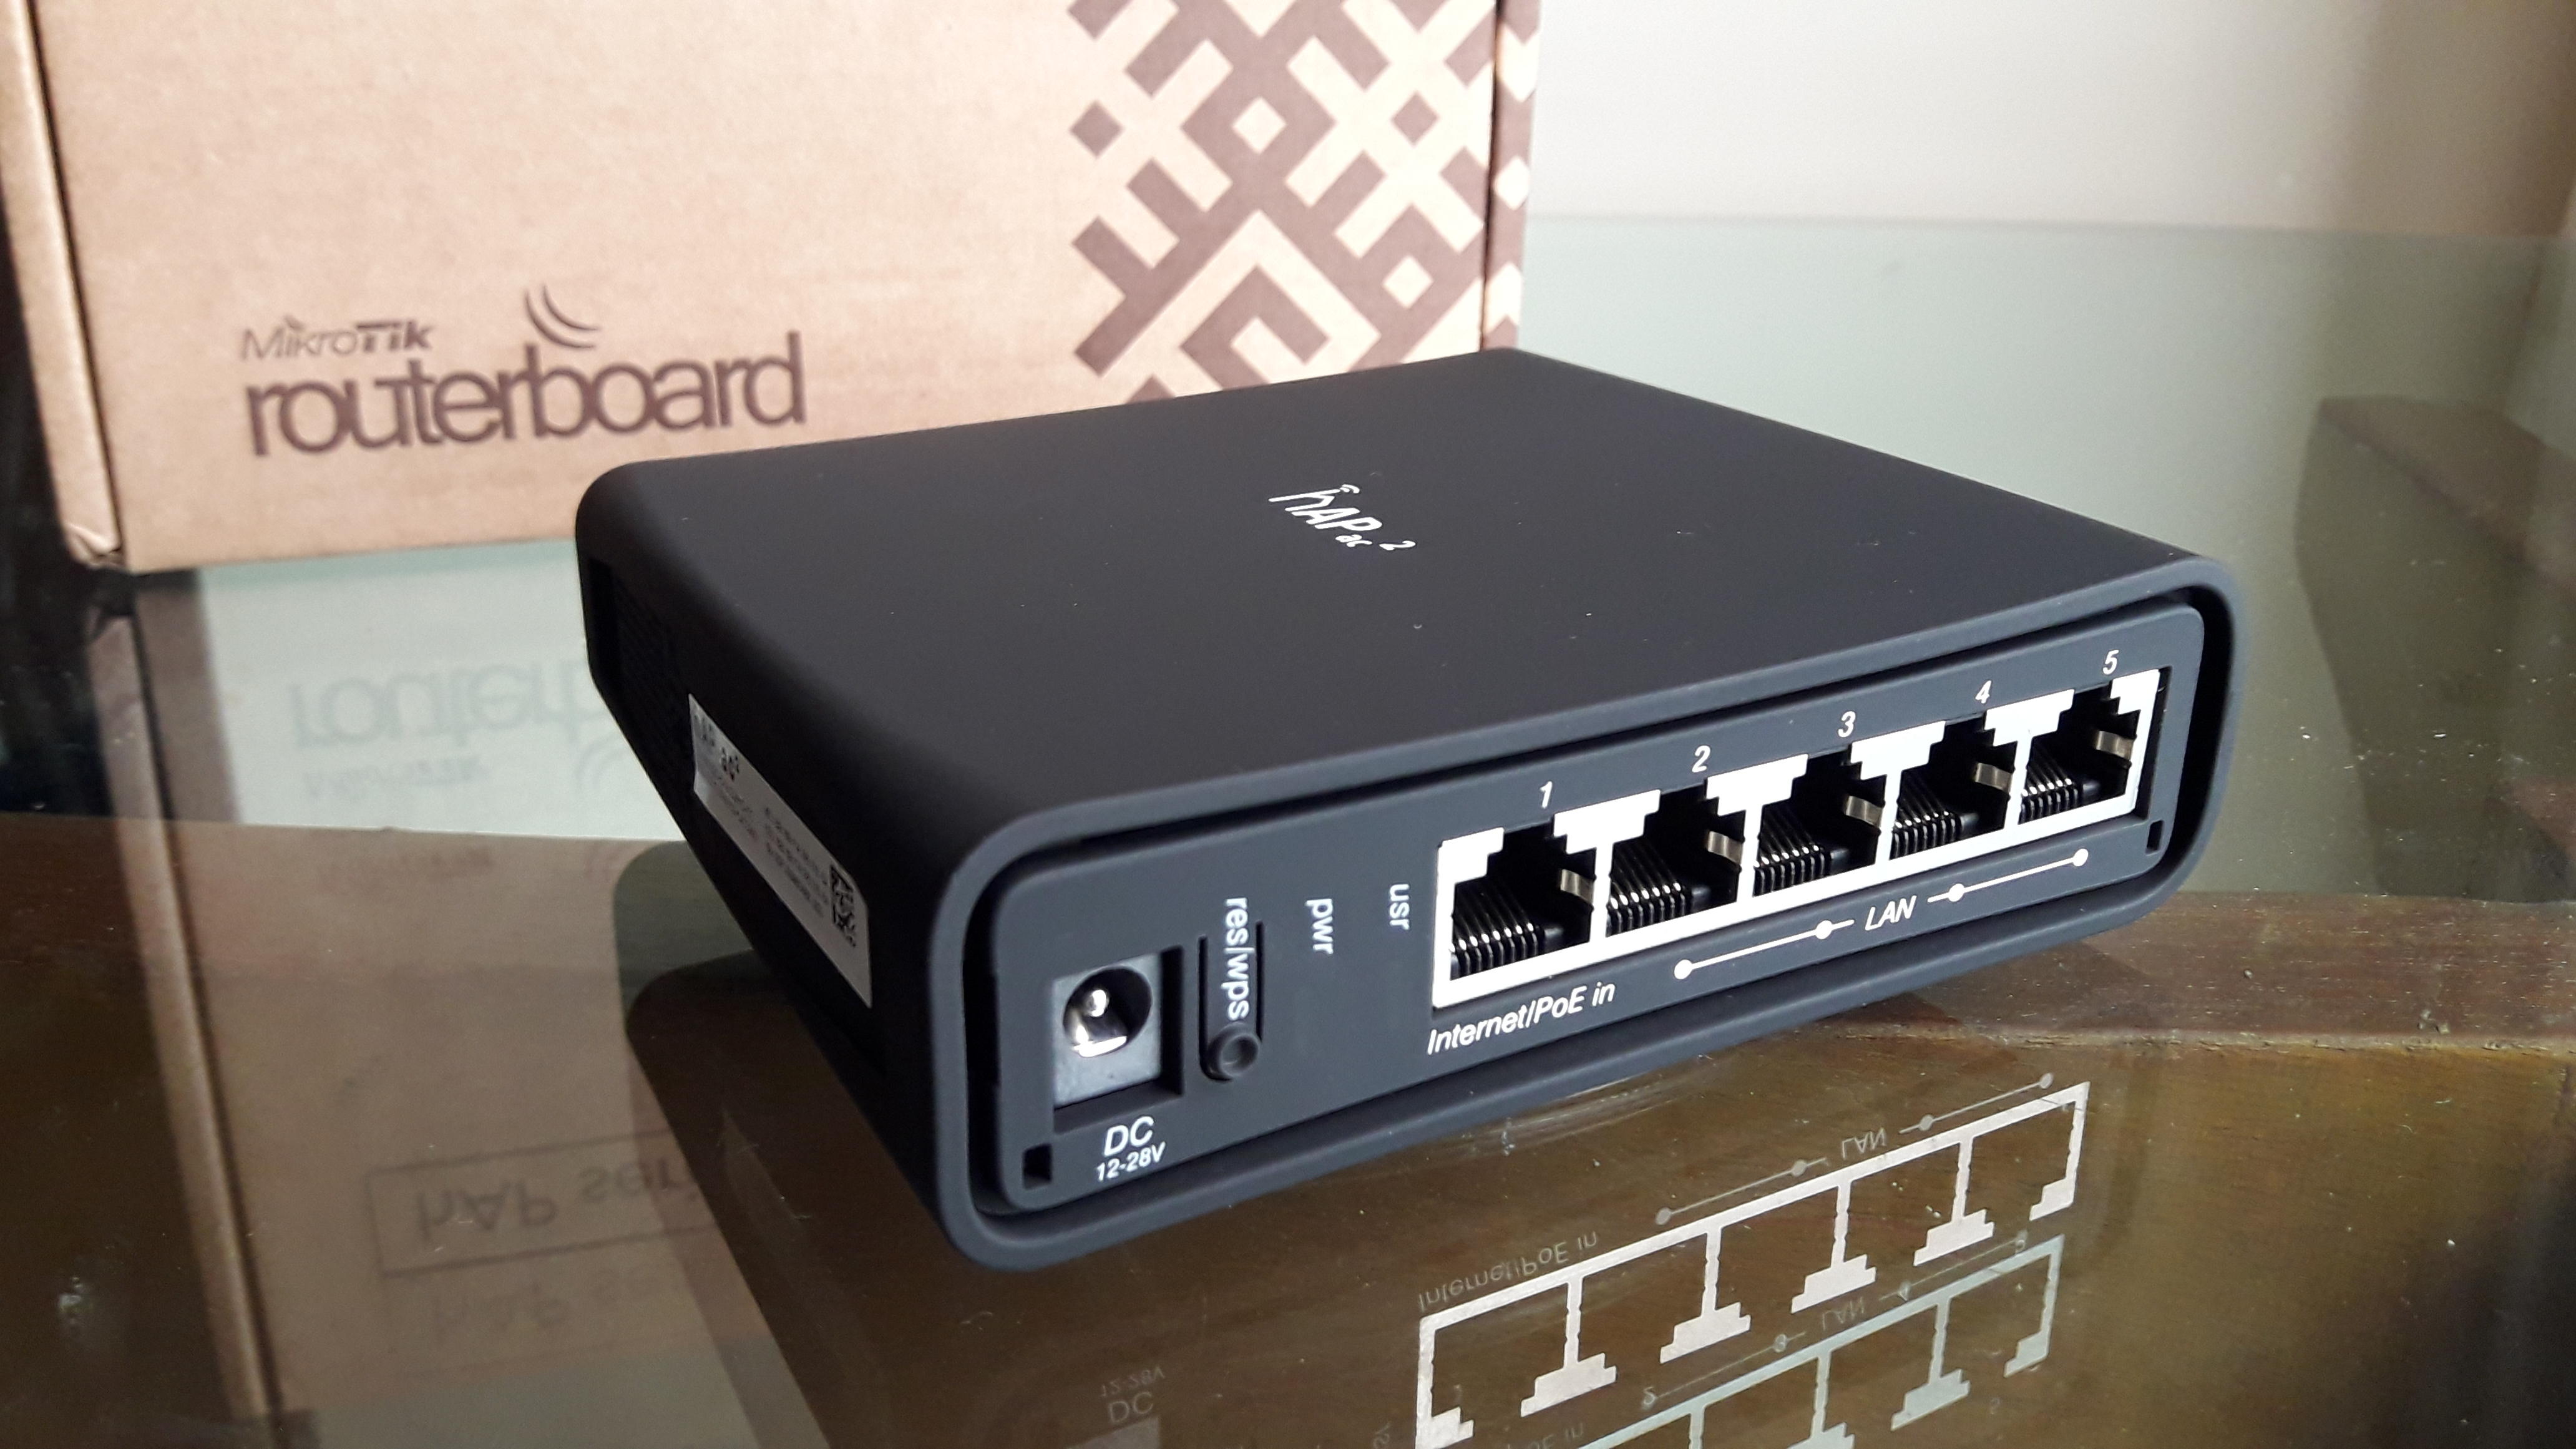
Исследователи CERT Polska раскрыли шесть уязвимостей в MikroTik RouterOS, две из которых объединяются в цепочку, получившую название MikroTrick. По данным исследователей, цепочка позволяет без аутентификации получить полный административный контроль над маршрутизатором, если его SSH-сервис доступен из недоверенной сети. CERT Polska уже подтвердила эксплуатацию MikroTrick в реальных атаках, наблюдавшихся как минимум со 2 сентября 2026 года.

MikroTik выпустила исправления 3 сентября и обозначила обновление как важное security update. Исправленные версии — RouterOS 6.49.21, 7.23.4, 7.24.2 и 7.25beta3. Производитель рекомендует обновиться всем пользователям, хотя подчёркивает, что большинство стандартных конфигураций непосредственно атаке не подвержено: в конфигурации RouterOS по умолчанию доступ к SSH со стороны интернета блокируется firewall.

( читать дальше... )

>>> Источник (mikrotik.com)

unclestephen
()

PostGREShell: в PostgreSQL обнаружили существовавшую 12 лет возможность запуска произвольного кода

 , ,

PostGREShell: в PostgreSQL обнаружили существовавшую 12 лет возможность запуска произвольного кода
Группа Безопасность

1 сентября исследователи Cyera Research раскрыли подробности уязвимости PostGREShell — CVE-2026-6471, позволявшей пользователю PostgreSQL с привилегией REPLICATION загружать произвольные нативные библиотеки в процесс СУБД. Ошибка появилась вместе с механизмом логического декодирования ещё в PostgreSQL 9.4 и оставалась незамеченной около 12 лет. Само исправление было выпущено раньше — 13 августа в PostgreSQL 18.6, 17.11, 16.15, 15.19 и 14.24.

PostgreSQL оценил CVE-2026-6471 в 7,2 балла CVSS. Согласно официальному описанию, пользователь, не являющийся суперпользователем, но имеющий атрибут REPLICATION, мог через механизм логического декодирования заставить сервер выполнить dlopen() произвольного файла, доступного системной учётной записи PostgreSQL. В результате код из библиотеки выполнялся уже не с SQL-правами атакующего, а непосредственно внутри процесса сервера БД.

( читать дальше... )

>>> Источник (cyera.com)

unclestephen
()
: В заводских прошивках роутеров Zbtlink на базе OpenWrt обнаружили три встроенных механизма удалённого управления (58 комментариев)

Уязвимости в Linux и FreeBSD, позволяющие получить root-доступ в системе

 , , , ,

Группа Безопасность

Несколько опасных проблем, позволяющих локальному пользователю получить права root, выявлены в ядре Linux:

  • CVE-2026-53361 — обращение к памяти после её освобождения в реализации сокетов AF_UNIX. В открытом доступе опубликован эксплоит, позволяющий выйти из изолированного контейнера. Работа эксплоита продемонстрирована в Ubuntu 24.04, RHEL 10 и Debian 13 с ядрами Linux 6.8, 6.12, 6.14 и 6.17. Проблема устранена в обновлениях ядра 7.1.0, 6.18.38, 6.12.95 и 6.6.144.
  • CVE-2026-72137 — двойное освобождение памяти в модуле nat_keepalive. Проблема проявляется начиная с ядра 6.11 и устранена в выпусках 7.2.0, 6.12.101, 6.18.40 и 7.1.5. В открытом доступе опубликован рабочий эксплоит, позволяющий получить права root в системе.
  • Уязвимости (CVE не назначен) в файловой системе eCryptfs, потенциально приводящие к выполнению кода на уровне ядра при обработке специально оформленных шифрованных файлов.
  • Уязвимость (CVE не назначен) в модуле ntfs3, позволяющая осуществить подстановку исполняемого файла с битом suid root при монтировании специально оформленного образа ФС (показан пример эксплуатации уязвимости для получения прав root при автомонтировании USB-накопителя).
  • Всего за август раскрыта информация о 1668 уязвимостях в ядре Linux.

( читать дальше... )

>>> Источник: OpenNET (opennet.ru)

dataman
()

Атака на пакет arrayref Rust

 , , ,

Группа Безопасность

Атака на цепочку поставок: вредоносный код в crates.io через пакет arrayref

20 августа 2026 года Команда безопасности Rust (Rust Security Response Team) сообщила об обнаружении вредоносных пакетов в реестре crates.io, связанных с популярной библиотекой arrayref.

Что произошло

20 августа 2026 года в 7:15 UTC команда получила сообщение о том, что пакет proc-macro1 является вредоносным. После проверки выяснилось, что его build-скрипт загружал вредоносное ПО.

Пакет proc-macro1, а также связанные с ним proc-macro-en, aovine, arone, aronenao и tinymember были удалены из реестра.

Дальнейшее расследование показало, что широко используемый пакет arrayref был недавно перевыпущен с добавленной зависимостью от вредоносного proc-macro1, при этом последние версии были помечены как yanked. Команда удалила вредоносную версию и восстановила ранее ошибочно отозванные версии.

Аналогичным образом пострадали другие пакеты того же автора — internment и append-only-vec. По ним были приняты те же меры. Аккаунт автора заблокирован в качестве меры предосторожности. По имеющимся данным, сам автор arrayref не действовал злонамеренно — вероятнее всего, были скомпрометированы его компьютер или учётные данные. Команда пытается связаться с ним.

Что нужно сделать пользователям

Рекомендуется проверить локальные зависимости на предмет использования следующих вредоносных версий, удалённых с crates.io:

  • append-only-vec@0.1.9
  • arrayref@0.3.10
  • internment@0.8.7
  • proc-macro1, proc-macro-en, aovine, arone, aronenao, tinymember (любые версии)

Проверить наличие этих пакетов в локальном кэше можно следующей командой:

find ~/.cargo/registry/cache -type f \( \
  -name 'append-only-vec-0.1.9.crate' -o \
  -name 'arrayref-0.3.10.crate' -o \
  -name 'internment-0.8.7.crate' -o \
  -name 'proc-macro1-*.crate' -o \
  -name 'proc-macro-en-*.crate' -o \
  -name 'aovine-*.crate' -o \
  -name 'arone-*.crate' -o \
  -name 'aronenao-*.crate' -o \
  -name 'tinymember-*.crate' \
\) -print

Благодарности

Команда Rust поблагодарила исследователей Nextron Systems GmbH за первоначальное обнаружение проблемы и сообщение о ней, а также сотрудников, участвовавших в устранении инцидента.

>>> Источник (rust-lang.org)

yatazet
()

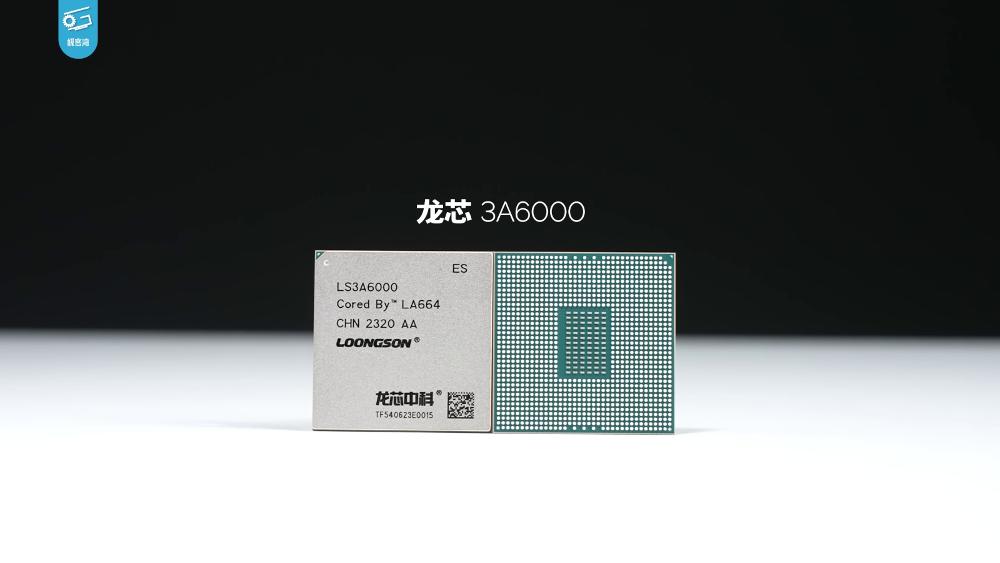
В процессорах Loongson для Linux-систем обнаружили аппаратную утечку данных из L1-кеша

 , ,

В процессорах Loongson для Linux-систем обнаружили аппаратную утечку данных из L1-кеша
Группа Безопасность

Исследователи из немецкого Центра информационной безопасности имени Гельмгольца CISPA представили на конференции USENIX Security 2026 аппаратную уязвимость LoongLeak, обнаруженную в китайских процессорах Loongson 3A5000 и Loongson 3A6000. Непривилегированная программа может использовать её для извлечения оставшихся в кеше первого уровня данных других процессов, ядра операционной системы и гипервизора. Атака также возможна из контейнера или гостевой виртуальной машины.

Практическое значение уязвимости связано прежде всего с Linux и другим свободным ПО. Для LoongArch существует отдельный порт в основном ядре Linux, а Debian уже включил loong64 в число официальных архитектур с планом выпуска в составе Debian 14. Поддержку архитектуры также развивают другие Linux-дистрибутивы и проекты открытого системного ПО.

( читать дальше... )

>>> Источник (usenix.org)

unclestephen
()
: Wireshark 4.6.8 и 4.4.18 (2 комментария)
: ClamAV 1.5.4 и 1.4.6 (30 комментариев)

В freenginx и nginx добавили проверку размера текстовой переменной перед тем как записывать в неё данные (+ CVE)

 , freenginx, ,

Группа Безопасность

TL;DR: Столкнувшись с третьим обнаруженным за 2026 год переполнением буфера (и, по версии F5, RCE если нет ASLR) при работе с регэкспами и переменными, разработчик freenginx Максим Дунин решил, что пора это прекращать, и добавил в свой продукт проверку размера переменной перед тем как записывать в неё данные. Оттуда это нововведение утащили к себе и nginx, что даёт надежду на прекращение новых CVE на эту тему.

Теперь подробности.

( читать дальше... )

Уязвимость появилась в версии nginx 0.9.6, исправления попали в версии freenginx 1.31.3, nginx 1.30.4, nginx 1.31.3.

( читать дальше... )

>>> Коммит (freenginx.org)

firkax
()

Fil-C 0.682 — memory safety без переписывания

 , , , ,

Группа Безопасность

Состоялся выпуск Fil-C 0.682 — компилятора C и C++, обеспечивающего полную безопасность работы с памятью (memory safety) и дающего гарантии бОльшие, чем многие другие языки, такие как, например, Rust. Проект разрабатывается Филипом Пизло (Filip Pizlo), который в представлениях не нуждается.

Fil-C основан на кодовой базе Clang/LLVM 20.x и позволяет компилировать традиционный код на C/C++ с гарантией предотвращения всех основных уязвимостей (out-of-bounds access, use-after-free, double free, type confusion). В отличие от ASan или MTE, Fil-C использует строго безопасную объектную модель и принципиально не содержит лазеек вроде блоков unsafe.

За прошедший год проект прошёл путь от концептуального доказательства возможностей до полноценного инструментария с масштабной экосистемой.

( читать дальше... )

>>> Сайт проекта (fil-c.org)

BruteForce
()

Новый червь ChainDrop поразил более 400 NPM-пакетов

 , , , ,

Группа Безопасность

Зафиксирована массовая атака на пакеты в репозитории NPM, проводимая с использованием нового самораспространяющегося червя ChainDrop, подставляющего вредоносное ПО в зависимости. В результате атаки опубликовано 2212 вредоносных выпусков для 444 пакетов. Наиболее популярные из скомпрометированных пакетов keyv, flat-cache и file-entry-cache насчитывают 154, 149.9 и 147.6 миллионов загрузок в неделю.

( читать дальше... )

>>> Источник: OpenNET (opennet.ru)

dataman
()
: curl возобновляет приём отчётов об уязвимостях после месячного перерыва (5 комментариев)

В Xen исправлены 20 уязвимостей, часть из которых позволяет выйти из гостевой системы

 , , ,

Группа Безопасность

Проект Xen 28 июля 2026 года опубликовал сразу 13 бюллетеней безопасности, охватывающих 20 уязвимостей гипервизора и сопутствующих компонентов. Для двенадцати проблем не исключено нарушение изоляции виртуальной машины с получением доступа к хосту. Остальные ошибки позволяют вызвать отказ в обслуживании или раскрыть содержимое памяти.

Одной из наиболее серьёзных проблем стала XSA-508, связанная с загрузчиком pygrub. Разработчики признали, что безопасным может считаться только запуск pygrub в непривилегированном режиме: гостевая система, контролирующая образ диска, потенциально способна использовать ошибки библиотек файловых систем для получения прав средств создания домена, что в обычной конфигурации означает контроль над хостом. Проблема затрагивает все проверенные версии Xen начиная как минимум с 3.2. В качестве защиты предлагается включить bootloader_restrict, отказаться от pygrub или использовать только HVM- и PVH-гостевые системы.

( читать дальше... )

>>> Источник (xen.org)

unclestephen
()

В Samba исправлены уязвимости, позволяющие захватить домен Active Directory

 , ,

Группа Безопасность

Разработчики Samba опубликовали корректирующие выпуски Samba 4.24.5, 4.23.10 и 4.22.11. Обновления вышли 28 июля 2026 года и устраняют шесть уязвимостей в контроллере домена Active Directory, встроенном DNS-сервере, службе Kerberos и кластерном компоненте CTDB.

( читать дальше... )

>>> Источник (samba.org)

unclestephen
()