LINUX.ORG.RU

Новости

Активные теги:

 , , , , , , , , , , , , , ,

Выпуск Lanemu P2P VPN 0.14

 , , , ,

Выпуск Lanemu P2P VPN 0.14
Группа Интернет

Состоялся выпуск Lanemu P2P VPN 0.14 — реализации децентрализованной виртуальной частной сети, работающей по принципу Peer-To-Peer, при котором участники подключены друг к другу, а не через центральный сервер. Участники сети могут находить друг друга через BitTorrent-трекеры или BitTorrent DHT, либо через других участников сети при обмене таблиц адресов (peer exchange). Приложение является бесплатным и открытым аналогом таких приложений как Hamachi, Radmin, Zerotier, написано на языке Java (c отдельными драйверными компонентами на языке Си) и распространяется под лицензией GNU LGPL 3.0. Поддерживается запуск в Windows, GNU/Linux, FreeBSD и macOS.

( читать дальше... )

>>> Ссылка на выпуск (gitlab.com)

Skullnet
()

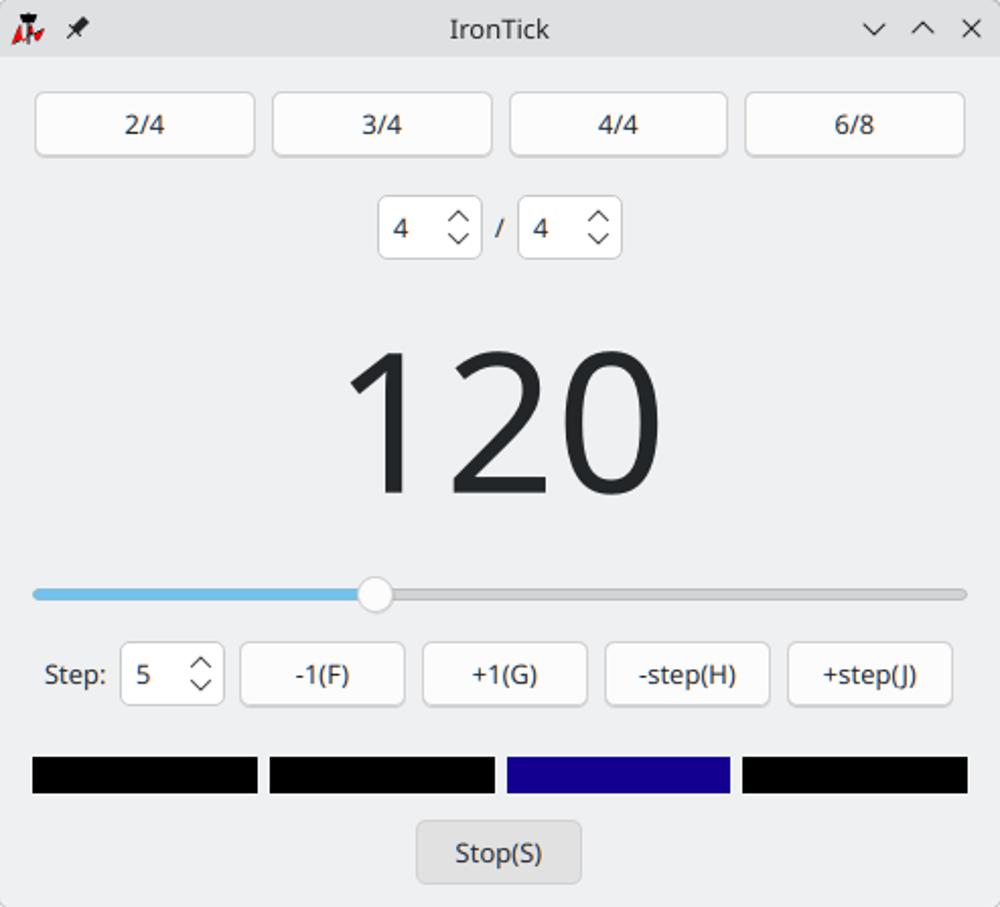
IronTick 1.0: стабильный кроссплатформенный метроном

 , , ,

IronTick 1.0: стабильный кроссплатформенный метроном
Группа Мультимедиа

Представляю первый релиз метронома IronTick. Это легковесный, точный, кроссплатформенный метроном, использующий фреймворк Qt6. Отличается тем, что генерирует непрерывный аудиопоток с кликами вместо того, чтобы воспроизводить отдельные клики по таймеру, как это делает большинство других программ-метрономов. Благодаря такому подходу, IronTick кликает намного стабильнее и точнее, даже при наличии большой фоновой нагрузки.

( читать дальше... )

>>> Проект на GitHub (github.com)

James_Holden
()

В Linux раскрыта уязвимость GhostLock, позволяющая получить root-доступ

 , , , ,

Группа Безопасность

В ядре Linux раскрыта уязвимость CVE-2026-43499, получившая неофициальное название GhostLock. Проблема затрагивает код rtmutex и механизм futex с наследованием приоритета, а её эксплуатация может позволить локальному непривилегированному пользователю повысить права до root. По данным AlmaLinux, уязвимость также может использоваться из контейнера для выхода на хост, если система работает на не обновлённом ядре.

( читать дальше... )

>>> Источник (nist.gov)

unclestephen
()
: Linux запустили на игровой приставке Atari Jaguar (22 комментария)
: Опубликованы первые патчи для загрузки Linux на Apple M4 (13 комментариев)

Российская «ФорМакс» судится с Linux Foundation за бренд SONiC

 , , , формакс

Группа Linux в России

Российская компания «ФорМакс», развивающая платформу мониторинга музыкального и медиаконтента SonicScout, решила через суд оспорить права The Linux Foundation на товарный знак SONiC. По данным CNews, компания требует досрочно прекратить правовую охрану в России товарных знаков SONiC по международным регистрациям №1534619 и №1402146, ссылаясь на их неиспользование. Иск был принят к производству 3 июля 2026 года.

Поводом для спора стал конфликт вокруг названия SonicScout. Как пишет CNews, «ФорМакс» подала в Роспатент заявки на регистрацию нескольких вариантов бренда SonicScout, но ведомство сочло их сходными до степени смешения с SONiC, права на который закреплены за The Linux Foundation. До завершения разбирательства суд запретил Роспатенту принимать решения по этим заявкам. Предварительное заседание назначено на апрель 2027 года — с учётом необходимости уведомить ответчика в США.

( читать дальше... )

>>> Подробности (cnews.ru)

unclestephen
()
: LineageOS не будет включать проверку разработчиков Google для Android (12 комментариев)

Новые уязвимости FreeBSD

 , ,

Группа Безопасность

30 июня 2026 года были опубликованы уведомления об исправлении 13 новых уязвимостей в ОС FreeBSD.

( читать дальше... )

>>> FreeBSD Security Advisories (freebsd.org)

firkax
()

Вышел Postgres Pro Enterprise для 1С 18.4.1 с оптимизациями под тяжёлые нагрузки

 , ,

Вышел Postgres Pro Enterprise для 1С 18.4.1 с оптимизациями под тяжёлые нагрузки
Группа Проприетарное ПО

Компания Postgres Professional объявила о выпуске Postgres Pro Enterprise для 1С 18.4.1. Обновление ориентировано на крупные инсталляции «1С», где база данных регулярно сталкивается со сложными запросами, множеством соединений, временными таблицами, отчётами и регламентными операциями. В официальных замечаниях к выпуску указано, что новая версия основана на PostgreSQL 18.4 и Postgres Pro Enterprise 18.3.2.

Одно из главных изменений — возможность использовать временные таблицы, временные последовательности и временные представления на сервере горячего резерва. Функция включается параметром enable_standby_temp_tables вместе с enable_temp_memory_catalog и hot_standby. Практический смысл простой: тяжёлые отчёты и ETL-процессы можно переносить на standby-сервер, не нагружая основной узел.

( читать дальше... )

>>> Источник (habr.com)

unclestephen
()

Стабильный релиз Proton 11.0

 , , ,

Группа Игры

Компания Valve опубликовала релиз проекта Proton 11.0-1, основанного на кодовой базе проекта Wine и нацеленного на обеспечение запуска в Linux игровых приложений, созданных для Windows и представленных в каталоге Steam. Выпуск 11.0-1 отмечен как первый стабильный релиз ветки 11.0. Наработки проекта распространяются под лицензией BSD.

Proton позволяет напрямую запускать в Linux-клиенте Steam игровые приложения, поставляемые только для Windows. Пакет включает в себя реализацию DirectX 8/9/10/11 (на базе пакета DXVK) и DirectX 12 (на базе vkd3d-proton), работающие через трансляцию вызовов DirectX в API Vulkan, предоставляет улучшенную поддержку игровых контроллеров и возможность использования полноэкранного режима независимо от поддерживаемых в играх разрешений экрана. Для увеличения производительности многопоточных игр поддерживаются механизмы esync (Eventfd Synchronization) и futex/fsync.

( читать дальше... )

>>> Подробности на opennet (opennet.ru)

PunkPerson
()

Bad Epoll: в Linux и Android нашли уязвимость для получения root-доступа

 , ,

Bad Epoll: в Linux и Android нашли уязвимость для получения root-доступа
Группа Безопасность

В ядре Linux раскрыта уязвимость Bad Epoll, зарегистрированная как CVE-2026-46242. Она позволяет обычному локальному пользователю без специальных прав повысить привилегии до root. По данным автора исследования Джэёна Чона, проблема затрагивает не только Linux-десктопы и серверы, но и часть Android-устройств на новых версиях ядра — это отдельно подчёркивается в описании Bad Epoll.

Ошибка находится в подсистеме epoll — стандартном механизме Linux для отслеживания множества файловых дескрипторов, сетевых соединений и событий ввода-вывода. Такие механизмы активно используют серверы, браузеры и сетевые сервисы, поэтому просто отключить epoll нельзя. В техническом разборе уязвимость описана как гонка, приводящая к use-after-free: при одновременном закрытии связанных epoll-объектов один поток освобождает внутренние структуры, а другой продолжает к ним обращаться.

Если точнее, проблема проявляется при ситуации, когда один epoll-дескриптор следит за другим, а оба дескриптора закрываются параллельно. После вызова __ep_remove() поле file->f_ep временно обнуляется, и конкурирующий __fput() может решить, что дополнительная очистка уже не нужна. В результате объект struct eventpoll или связанный с ним struct file освобождается слишком рано, но код продолжает работать с указателями на уже освобождённую память. Именно это и даёт атакующему примитив для повреждения памяти ядра.

Для атаки не нужны дополнительные capabilities и не требуются user namespaces — достаточно наличия CONFIG_EPOLL, что делает проблему особенно неприятной для обычных Linux-систем. Согласно первичному отчёту исследователя, баг был внесён в ядро коммитом 58c9b016e128 в 2023 году, а исправлен коммитом a6dc643c693.

Несмотря на очень узкое окно гонки, исследователь подготовил рабочий эксплойт для Google kernelCTF. В описании эксплуатации показано, как ошибка превращается в 8-байтную запись в освобождённую структуру, затем в утечку памяти ядра через /proc/self/fdinfo, перехват file->f_op->poll и ROP-цепочку для получения root. Для цели lts-6.12.67 заявлена надёжность около 99%, для COS — около 98%; Android-эксплойт, по словам автора, ещё находится в работе.

Под ударом находятся ядра, основанные на ветке 6.4 и новее, если в них не перенесено исправление. Старые Android-устройства на ядрах 6.1, включая Pixel 8 и похожие модели, автор считает неуязвимыми. Пользователям и администраторам остаётся единственный нормальный вариант защиты — установить обновление ядра от своего дистрибутива или вендора устройства.

>>> Подробности (github.com)

unclestephen
()

Госкорпорация по ОрВД перевела 10 тысяч рабочих мест на российский Linux

 , , ,

Группа Linux в России

ФГУП «Госкорпорация по ОрВД», отвечающее за организацию воздушного движения в России, отказалось от Windows, Hyper-V, Active Directory и решений VMware в пользу российского стека «РЕД СОФТ», сообщает CNews. Вместо зарубежного ПО внедрены «РЕД ОС», «РЕД АДМ», «РЕД Виртуализация» и «РЕД База Данных».

Масштаб проекта подтверждается не только публикацией CNews. На странице проекта в GlobalCIO указано, что миграция проходила с января 2024 года по ноябрь 2025-го и охватила 10 тыс. автоматизированных рабочих мест. Там же перечислены заменяемые компоненты: Windows, Hyper-V, VMware и Microsoft Active Directory.

По данным «РЕД СОФТ», новая инфраструктура объединяет более 10 тыс. рабочих мест и свыше 200 серверов по всей стране. В АНАВ отдельно отмечают, что основой проекта стала экосистема из четырёх продуктов: «РЕД ОС», «РЕД АДМ», «РЕД Виртуализация» и «РЕД База Данных».

Переход готовился заранее: ещё в 2024 году сообщалось о закупке более 10 тыс. лицензий «РЕД ОС» и лицензий «РЕД АДМ» для нужд Госкорпорации по ОрВД, о чём писал Хабр. В 2026 году проект получил отраслевое признание: внедрение решений «РЕД СОФТ» в Госкорпорации по ОрВД стало победителем в номинации «Проект по импортозамещению» премии «Авиационный проект года — 2026», что также подтверждает публикация разработчика.

>>> Источник (cnews.ru)

unclestephen
()
: Dethrace-ported-to-web: Carmageddon портировали в браузер (21 комментарий)
: Браузер «Северная звезда» / Nordstjernen / Northern Star 1.0.18 (93 комментария)

Порт F-15 Strike Eagle II на SDL3 и OpenGL

 , , ,

Группа Игры

Опубликован проект f15se2-ex 0.1.0 — порт авиасимулятора MicroProse F-15 Strike Eagle II на современные системы. Проект основан на реконструированных исходных кодах версии F-15 Strike Eagle II v451.03 с дополнением Desert Storm Expansion Disk 1991 года.

Цель проекта — перенести игру на современные архитектуры, сохранив дух оригинала и улучшив техническую часть. В качестве графического и оконного слоя используется SDL3, для вывода 3D-графики — OpenGL, звук работает через эмуляцию AdLib на базе Nuked-OPL3.

На текущий момент игра полностью проходима. Реализованы перенос рендеринга и ввода на SDL3, работающий звук, поддержка джойстика и вывод графики через OpenGL.

( читать дальше... )

>>> Репозиторий

>>> Журнал разработки

>>> Канал разработчиков в Discord

>>> Репозиторий (github.com)

xor2003
()
: На ReactOS запустили Half-Life 2 на реальном железе (29 комментариев)

fheroes2 1.1.17: Режим автоматического тестирования карт, улучшение ИИ и интерфейса

 , , , ,

Группа Игры

Дорогие поклонники Heroes of Might and Magic II и проекта fheroes2!

Сегодня мы рады представить вам новую версию движка fheroes2 1.1.17! Каждый новый релиз делает проект немного лучше, и версия 1.1.17 не стала исключением, затронув практически все аспекты игры.

Главное нововведение релиза — режим автоматического тестирования карт. Теперь создатели карт могут автоматически запускать прохождение своих сценариев игроками ИИ, наблюдать за их поведением, анализировать баланс карты и просто смотреть, как развиваются события без какого-либо вмешательства. Подобной возможности не было ни в одной игре серии Heroes of Might and Magic, и мы надеемся, что она поможет как в тестировании движка, так и в создании новых карт.

( читать дальше... )

>>> Подробности на нашей странице (github.com)

sirDranik
()
: Apple представила Apple Container 1.0, программу, позволяющую запускать Linux-контейнеры прямо на macOS (24 комментария)

Calibre 9.11


Группа Open Source

Опубликован выпуск Calibre 9.11 — свободного менеджера электронных книг, совмещающего библиотеку, просмотрщик, конвертер форматов и систему загрузки новостных источников. Релиз датирован 2 июля 2026 года, а главным изменением стала возможность экспортировать аннотации в виде отдельной HTML-страницы, которую можно открыть в любом браузере.

( читать дальше... )

>>> Источник (calibre-ebook.com)

unclestephen
()

Mageia 10

 , ,

Mageia 10
Группа Linux General

Почти через 3 года после выхода Mageia 9 наконец-то вышла Mageia 10. Mageia — дистрибутив Linux, ведущий свою историю от Mandrake/Mandriva.

Основные новшества:

  • Ядро 6.18, Mesa 26.0, X.Org 21.1, Wayland.
  • Для 32-бит: требуется процессор с SSE2, поддержка урезана.
  • Оформление: новые обои высокого разрешения (до 4K) в формате JXL.
  • Установка: запрос часового пояса в начале (для корректной проверки подписей), поддержка Wi-Fi (с бета-версии), улучшена система восстановления.
  • Пакетный менеджер: RPM 4.20, DNF v5 (альтернатива urpmi), добавлена поддержка AppStream.
  • Инструменты: обновлены MCC, MageiaWelcome, Isodumper, dnfdragora, manafirewall, python-manatools (новая графическая абстракция для Qt6/GTK4/текста).

( читать дальше... )

>>> Подробнее (mageia.org)

saahriktu
()

RSS подписка на новые темы