LINUX.ORG.RU

Новости

Активные теги:

 , , , , , , , , , , , , ,

FSearch 0.3

 , fsearch, , ,

Группа Open Source

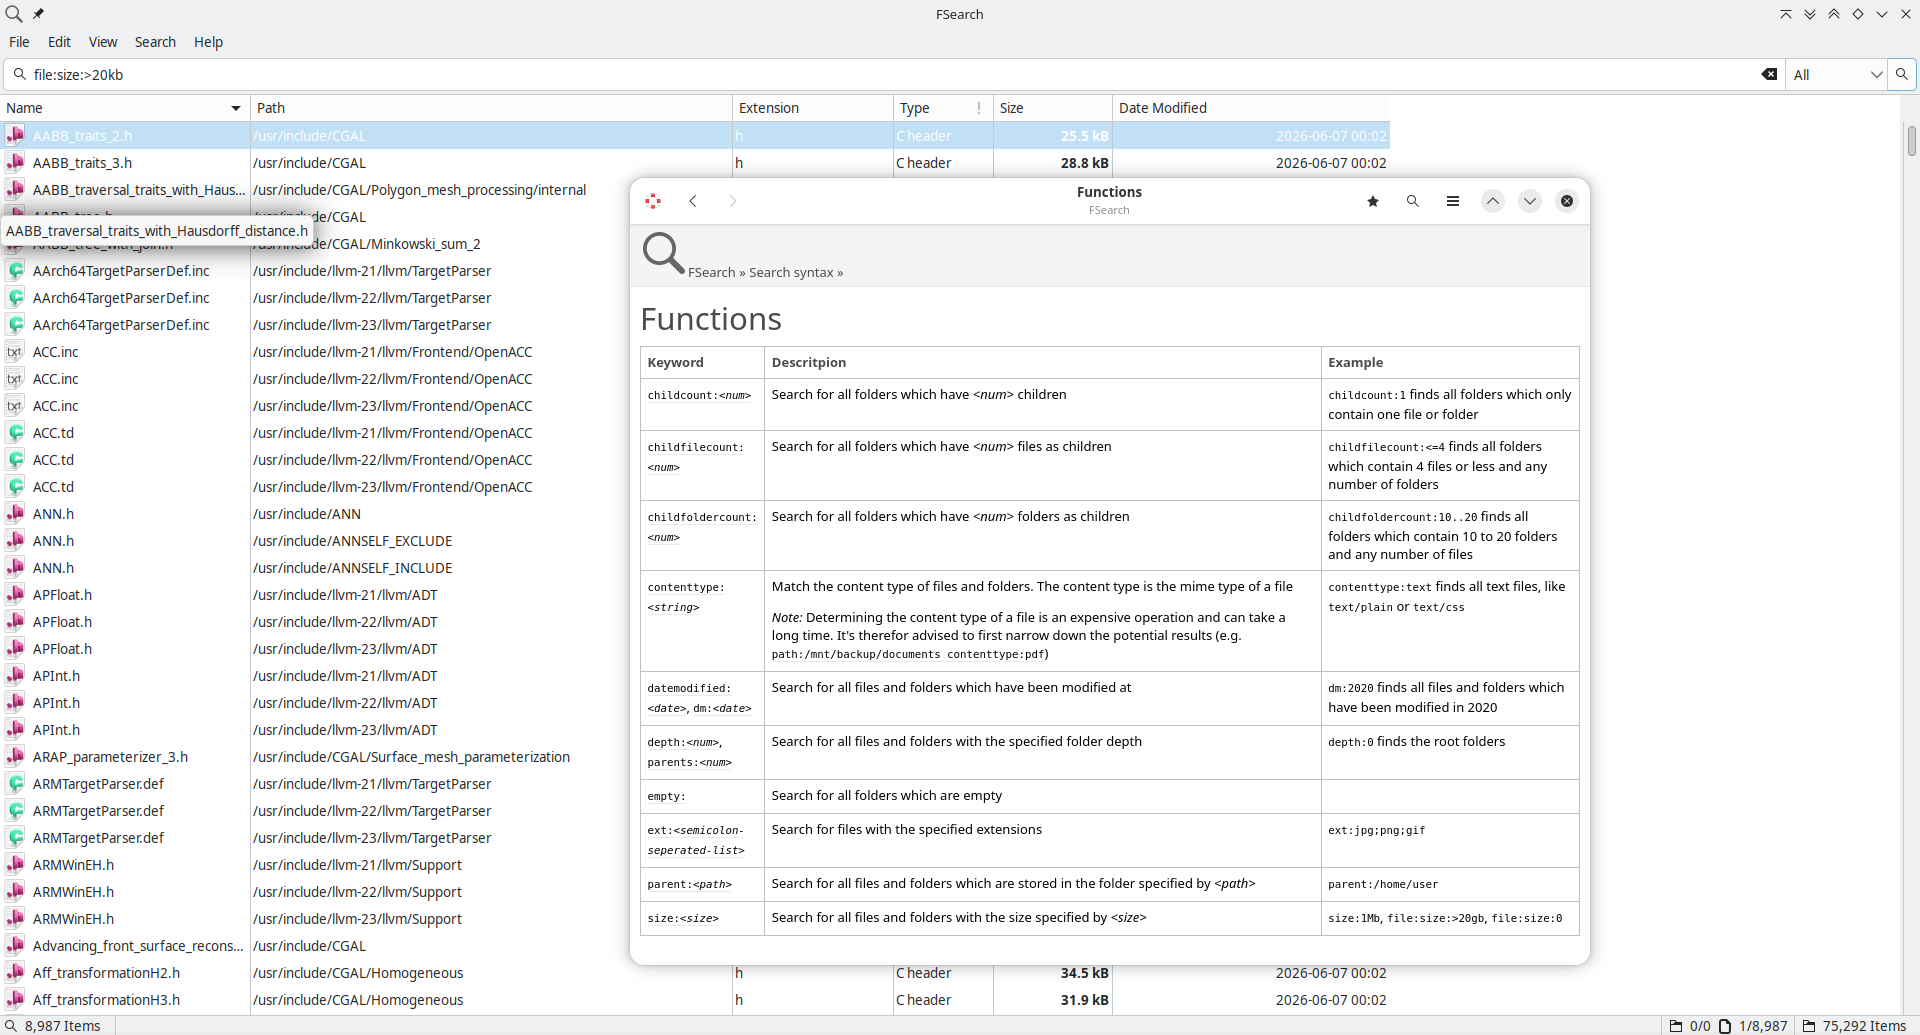
12 июля состоялся выпуск 0.3 FSearch — утилиты для быстрого поиска файлов, созданной по образцу Everything для Windows.

Проект написан на языке C и GTK3, и распространяется по лицензии GNU GPL 2.0.

Возможности FSearch:

  • мгновенные результаты по мере ввода;
  • расширенный поисковый синтаксис;
  • поддержка поиска по шаблону и регулярным выражениям;
  • поддержка фильтров: поиск только файлов, директорий или и того и другого;
  • включение или исключение в базу данных только определённых директорий, с поддержкой шаблонов;
  • быстрая сортировка по имени файла, пути, размеру или времени изменения;
  • настраиваемый интерфейс (например, переключение между традиционным интерфейсом с панелью меню, и пользовательским оформлением).

( читать дальше... )

>>> Подробности на GitHub (github.com)

dataman
()

Perl 5.44

 ,

Perl 5.44
Группа Разработка

После года разработки опубликован релиз новой стабильной ветки языка программирования Perl — 5.44. При подготовке нового выпуска было изменено около 270 тысяч строк кода (без документации и автоматически сгенерированного кода — 110 тысяч), изменения затронули 860 файлов, в разработке принял участие 71 разработчик.

Ветка 5.44 выпущена в соответствии с утверждённым тринадцать лет назад фиксированным графиком разработки, подразумевающим выпуск новых стабильных веток раз в год и корректирующих релизов — раз в три месяца. Примерно через месяц планируется выпустить первый корректирующий релиз Perl 5.44.1, в котором будут исправлены наиболее значительные ошибки, выявленные в процессе внедрения Perl 5.44.0. Одновременно с выходом Perl 5.44 прекращена поддержка ветки 5.40, для которой обновления могут быть выпущены в будущем только в случае выявления критических проблем с безопасностью. Начался процесс разработки экспериментальной ветки 5.45, на базе которой в первой половине 2027 года будет сформирован стабильный релиз Perl 5.46, если не будет принято решение перейти к нумерации 7.x.

( читать дальше... )

>>> Источник: OpenNET (opennet.ru)

dataman
()

ZXC 0.13.0 и 0.13.1

 , , , ,

Группа Open Source

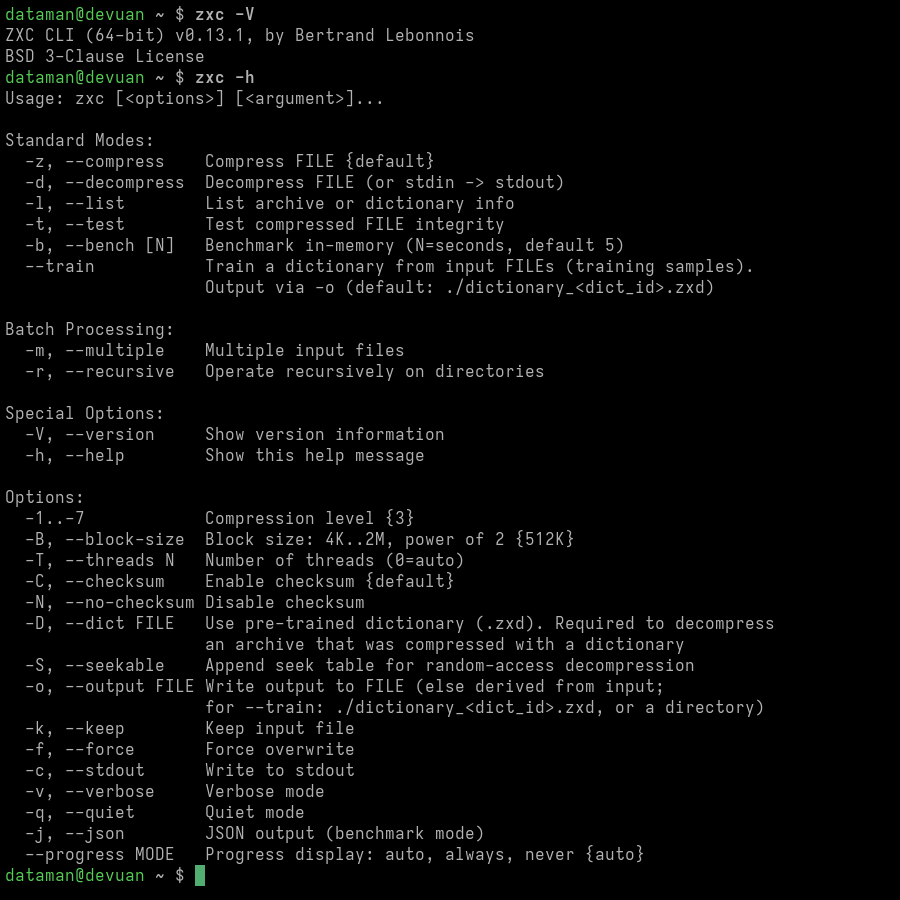
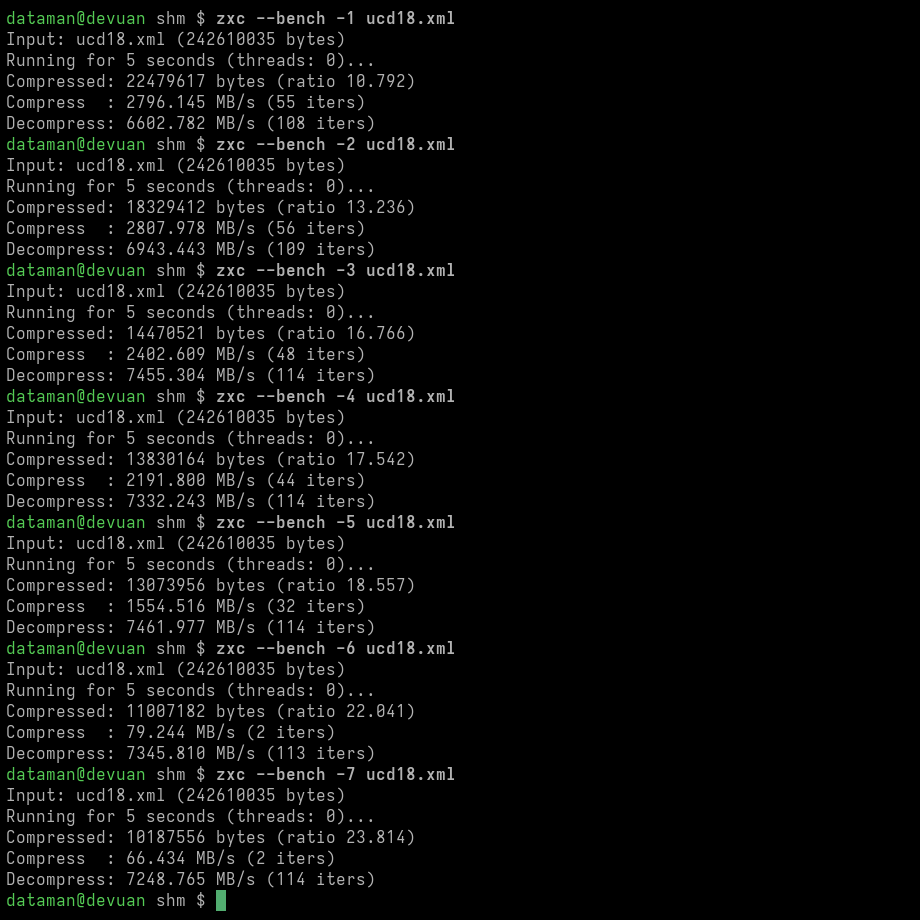
14 и 15 июля, после почти месяца разработки, состоялись выпуски 0.13.0 и 0.13.1 SIMD-оптимизированной библиотеки и кроссплатформенной консольной утилиты ZXC (github.com), реализующих высокопроизводительное многопоточное асимметричное сжатие без потерь и оптимизированное для игровых ресурсов, прошивок и пакетов приложений. Формат разработан по принципу «один раз записать, многократно читать» (WORM).

В отличие от таких кодеков, как LZ4, ZXC жертвует скоростью сжатия ради максимальной пропускной способности при распаковке.

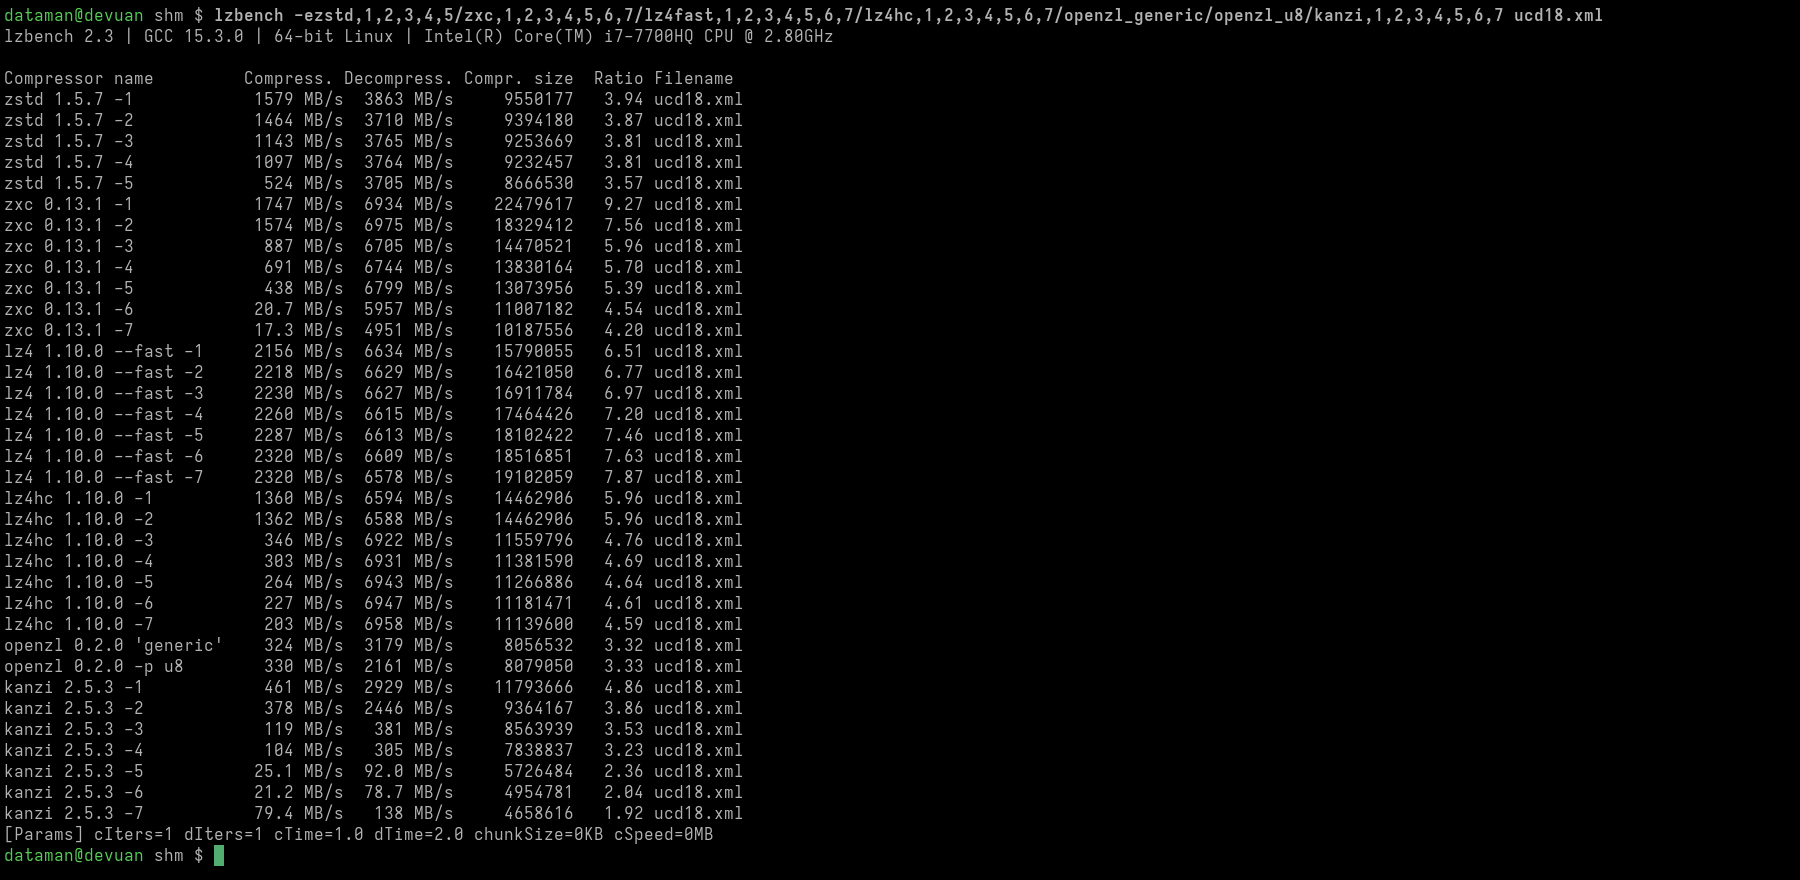
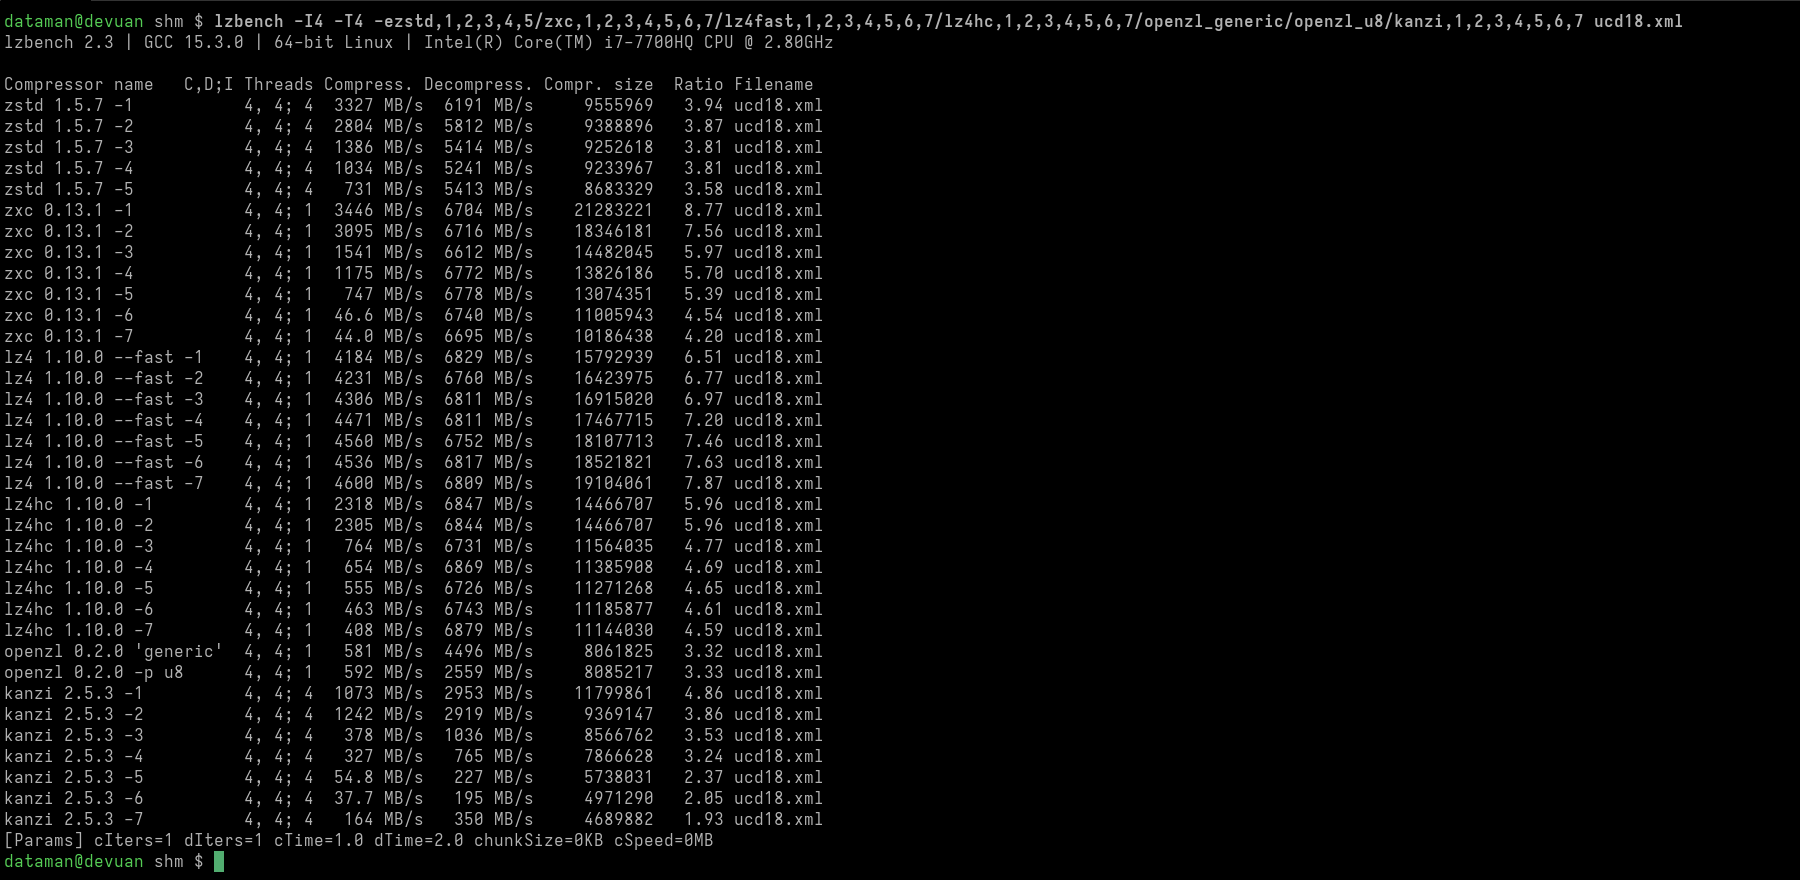
Декларируется скорость распаковки на 9-48% выше, чем у LZ4 с уровнем компрессии по умолчанию, с равным или более высоким коэффициентом сжатия.

Главное изменение этих версий — новый уровень сжатия 7 (ультра) с использованием сравнительно недавно опубликованным SIMD-оптимизированным алгоритмом PivCo-Huffman («pivot-coded Huffman») (репозиторий), который позволяет превысить коэффициент сжатия zstd (-1), при этом скорость декодирования остаётся примерно в 2 раза выше, чем у zstd. Энтропийное декодирование было переработано, что позволило увеличить её скорость на уровне 6 на 5–13% на всех эталонных процессорах.

Формат контейнера обновлён до версии 7 и это последнее запланированное изменение формата. Версия 0.13 является последним этапом перед выпуском версии 1.0, в которой формат контейнера ZXC будет зафиксирован, что обеспечит его стабильность и обратную совместимость.

Проект написан на языке C и распространяется по лицензии BSD 3.

( читать дальше... )

>>> Подробности на GitHub (github.com)

dataman
()

НИИЭТ начал серийные поставки микроконтроллеров RISC-V российским производителям электроники

 , , ,

Группа Hardware and Drivers

АО «НИИЭТ» (входит в Группу компаний «Элемент», MOEX: ELMT) начал серийные поставки 32-разрядных микроконтроллеров К1921ВГ015 на базе открытой архитектуры RISC-V российским производителям электроники. Микросхемы могут применяться в измерительных приборах, счетчиках газа и электроэнергии, системах промышленной автоматизации, медицинской технике и других энергоэффективных встраиваемых устройствах. Поставки стали следующим этапом развития продукта после освоения серийного выпуска и запуска технологического участка по корпусированию микросхем. В феврале 2025 года на площадке НИИЭТ была выпущена первая серийная партия микросхем в пластиковых корпусах. Корпусирование изделий выполняется на собственном технологическом участке института. За год работы суммарный объем выпуска технологического участка составил около 1.5 млн. изделий. Проектная мощность линии достигает 10 млн. изделий в год.

К1921ВГ015 — флагманский 32-разрядный ультранизкопотребляющий микроконтроллер НИИЭТ на базе открытой архитектуры RISC-V. Он предназначен для энергоэффективных встраиваемых устройств и может использоваться в системах учёта ресурсов, средствах измерения, промышленной автоматизации, медицинской технике и других прикладных решениях. Микросхема включена в единый реестр российской радиоэлектронной продукции в соответствии с постановлениями Правительства РФ №719 и №878.

( читать дальше... )

>>> Источник: riscv-alliance.ru/news (riscv-alliance.ru)

ArtSh
()

Госдума России приняла закон «О поддержке развития технологий искусственного интеллекта в Российской Федерации»

 , , ,

Сразу во 2-м и 3-м чтении 8.07.2026 был принят очень важный для целой отрасли закон. Закон носит рамочный характер и предполагает, что правительство выпустит массу подзаконных актов, регулирующих отдельные технические и правовые вопросы. Закон, в случае одобрения Советом Федерации и Президентом РФ, вступит в действие в основном уже с 1 сентября 2026 г., хотя полностью все положения заработают с 1 марта 2027 г. В ситуации уже состоявшегося внедрения моделей, там где потребуется применение только национальных или суверенных моделей, их можно будет продолжать использовать до 1 сентября 2032 г.

( читать дальше... )

>>> Страница принятого законопроекта (duma.gov.ru)

praseodim
()

Выпуск Lanemu P2P VPN 0.14

 , , , ,

Выпуск Lanemu P2P VPN 0.14
Группа Интернет

Состоялся выпуск Lanemu P2P VPN 0.14 — реализации децентрализованной виртуальной частной сети, работающей по принципу Peer-To-Peer, при котором участники подключены друг к другу, а не через центральный сервер. Участники сети могут находить друг друга через BitTorrent-трекеры или BitTorrent DHT, либо через других участников сети при обмене таблиц адресов (peer exchange). Приложение является бесплатным и открытым аналогом таких приложений как Hamachi, Radmin, Zerotier, написано на языке Java (c отдельными драйверными компонентами на языке Си) и распространяется под лицензией GNU LGPL 3.0. Поддерживается запуск в Windows, GNU/Linux, FreeBSD и macOS.

( читать дальше... )

>>> Ссылка на выпуск (gitlab.com)

Skullnet
()

IronTick 1.0: стабильный кроссплатформенный метроном

 , , ,

IronTick 1.0: стабильный кроссплатформенный метроном
Группа Мультимедиа

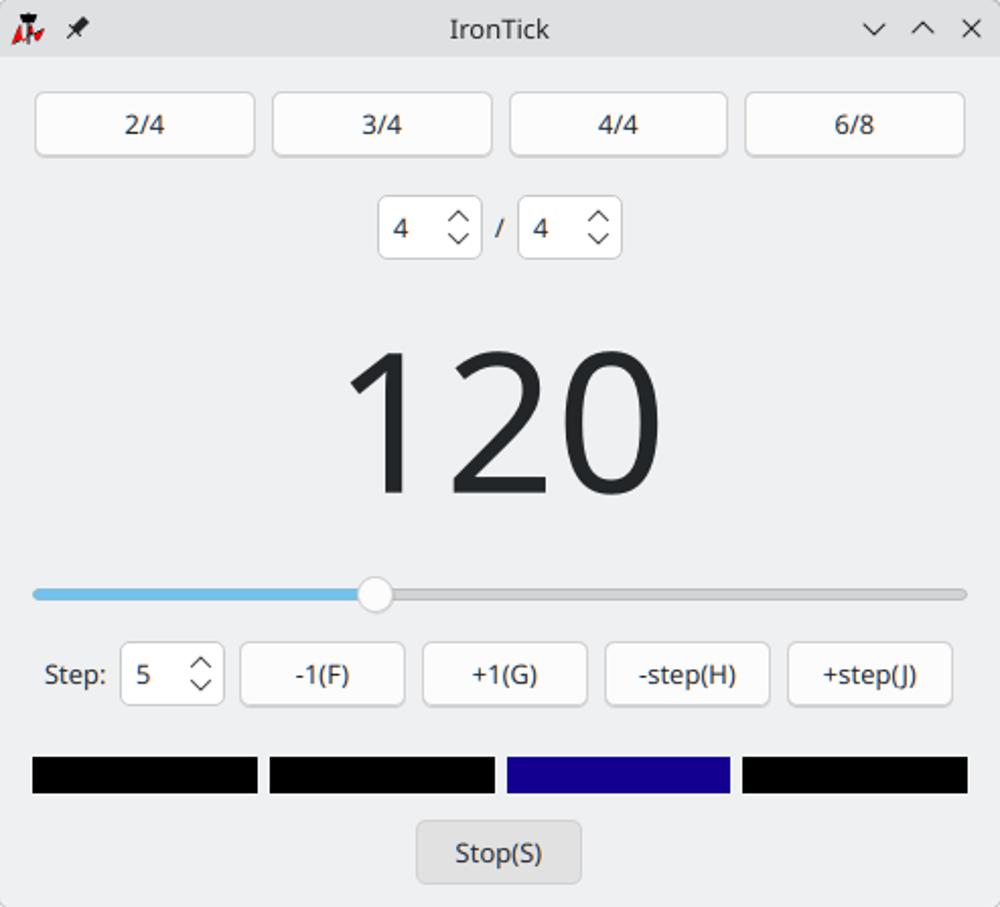
Представляю первый релиз метронома IronTick. Это легковесный, точный, кроссплатформенный метроном, использующий фреймворк Qt6. Отличается тем, что генерирует непрерывный аудиопоток с кликами вместо того, чтобы воспроизводить отдельные клики по таймеру, как это делает большинство других программ-метрономов. Благодаря такому подходу, IronTick кликает намного стабильнее и точнее, даже при наличии большой фоновой нагрузки.

( читать дальше... )

>>> Проект на GitHub (github.com)

James_Holden
()

В Linux раскрыта уязвимость GhostLock, позволяющая получить root-доступ

 , , , ,

Группа Безопасность

В ядре Linux раскрыта уязвимость CVE-2026-43499, получившая неофициальное название GhostLock. Проблема затрагивает код rtmutex и механизм futex с наследованием приоритета, а её эксплуатация может позволить локальному непривилегированному пользователю повысить права до root. По данным AlmaLinux, уязвимость также может использоваться из контейнера для выхода на хост, если система работает на не обновлённом ядре.

( читать дальше... )

>>> Источник (nist.gov)

unclestephen
()
: Linux запустили на игровой приставке Atari Jaguar (22 комментария)
: Опубликованы первые патчи для загрузки Linux на Apple M4 (13 комментариев)

Российская «ФорМакс» судится с Linux Foundation за бренд SONiC

 , , , формакс

Группа Linux в России

Российская компания «ФорМакс», развивающая платформу мониторинга музыкального и медиаконтента SonicScout, решила через суд оспорить права The Linux Foundation на товарный знак SONiC. По данным CNews, компания требует досрочно прекратить правовую охрану в России товарных знаков SONiC по международным регистрациям №1534619 и №1402146, ссылаясь на их неиспользование. Иск был принят к производству 3 июля 2026 года.

Поводом для спора стал конфликт вокруг названия SonicScout. Как пишет CNews, «ФорМакс» подала в Роспатент заявки на регистрацию нескольких вариантов бренда SonicScout, но ведомство сочло их сходными до степени смешения с SONiC, права на который закреплены за The Linux Foundation. До завершения разбирательства суд запретил Роспатенту принимать решения по этим заявкам. Предварительное заседание назначено на апрель 2027 года — с учётом необходимости уведомить ответчика в США.

( читать дальше... )

>>> Подробности (cnews.ru)

unclestephen
()
: LineageOS не будет включать проверку разработчиков Google для Android (12 комментариев)

Новые уязвимости FreeBSD

 , ,

Группа Безопасность

30 июня 2026 года были опубликованы уведомления об исправлении 13 новых уязвимостей в ОС FreeBSD.

( читать дальше... )

>>> FreeBSD Security Advisories (freebsd.org)

firkax
()

Вышел Postgres Pro Enterprise для 1С 18.4.1 с оптимизациями под тяжёлые нагрузки

 , ,

Вышел Postgres Pro Enterprise для 1С 18.4.1 с оптимизациями под тяжёлые нагрузки
Группа Проприетарное ПО

Компания Postgres Professional объявила о выпуске Postgres Pro Enterprise для 1С 18.4.1. Обновление ориентировано на крупные инсталляции «1С», где база данных регулярно сталкивается со сложными запросами, множеством соединений, временными таблицами, отчётами и регламентными операциями. В официальных замечаниях к выпуску указано, что новая версия основана на PostgreSQL 18.4 и Postgres Pro Enterprise 18.3.2.

Одно из главных изменений — возможность использовать временные таблицы, временные последовательности и временные представления на сервере горячего резерва. Функция включается параметром enable_standby_temp_tables вместе с enable_temp_memory_catalog и hot_standby. Практический смысл простой: тяжёлые отчёты и ETL-процессы можно переносить на standby-сервер, не нагружая основной узел.

( читать дальше... )

>>> Источник (habr.com)

unclestephen
()

Стабильный релиз Proton 11.0

 , , ,

Группа Игры

Компания Valve опубликовала релиз проекта Proton 11.0-1, основанного на кодовой базе проекта Wine и нацеленного на обеспечение запуска в Linux игровых приложений, созданных для Windows и представленных в каталоге Steam. Выпуск 11.0-1 отмечен как первый стабильный релиз ветки 11.0. Наработки проекта распространяются под лицензией BSD.

Proton позволяет напрямую запускать в Linux-клиенте Steam игровые приложения, поставляемые только для Windows. Пакет включает в себя реализацию DirectX 8/9/10/11 (на базе пакета DXVK) и DirectX 12 (на базе vkd3d-proton), работающие через трансляцию вызовов DirectX в API Vulkan, предоставляет улучшенную поддержку игровых контроллеров и возможность использования полноэкранного режима независимо от поддерживаемых в играх разрешений экрана. Для увеличения производительности многопоточных игр поддерживаются механизмы esync (Eventfd Synchronization) и futex/fsync.

( читать дальше... )

>>> Подробности на opennet (opennet.ru)

PunkPerson
()

Bad Epoll: в Linux и Android нашли уязвимость для получения root-доступа

 , ,

Bad Epoll: в Linux и Android нашли уязвимость для получения root-доступа
Группа Безопасность

В ядре Linux раскрыта уязвимость Bad Epoll, зарегистрированная как CVE-2026-46242. Она позволяет обычному локальному пользователю без специальных прав повысить привилегии до root. По данным автора исследования Джэёна Чона, проблема затрагивает не только Linux-десктопы и серверы, но и часть Android-устройств на новых версиях ядра — это отдельно подчёркивается в описании Bad Epoll.

Ошибка находится в подсистеме epoll — стандартном механизме Linux для отслеживания множества файловых дескрипторов, сетевых соединений и событий ввода-вывода. Такие механизмы активно используют серверы, браузеры и сетевые сервисы, поэтому просто отключить epoll нельзя. В техническом разборе уязвимость описана как гонка, приводящая к use-after-free: при одновременном закрытии связанных epoll-объектов один поток освобождает внутренние структуры, а другой продолжает к ним обращаться.

Если точнее, проблема проявляется при ситуации, когда один epoll-дескриптор следит за другим, а оба дескриптора закрываются параллельно. После вызова __ep_remove() поле file->f_ep временно обнуляется, и конкурирующий __fput() может решить, что дополнительная очистка уже не нужна. В результате объект struct eventpoll или связанный с ним struct file освобождается слишком рано, но код продолжает работать с указателями на уже освобождённую память. Именно это и даёт атакующему примитив для повреждения памяти ядра.

Для атаки не нужны дополнительные capabilities и не требуются user namespaces — достаточно наличия CONFIG_EPOLL, что делает проблему особенно неприятной для обычных Linux-систем. Согласно первичному отчёту исследователя, баг был внесён в ядро коммитом 58c9b016e128 в 2023 году, а исправлен коммитом a6dc643c693.

Несмотря на очень узкое окно гонки, исследователь подготовил рабочий эксплойт для Google kernelCTF. В описании эксплуатации показано, как ошибка превращается в 8-байтную запись в освобождённую структуру, затем в утечку памяти ядра через /proc/self/fdinfo, перехват file->f_op->poll и ROP-цепочку для получения root. Для цели lts-6.12.67 заявлена надёжность около 99%, для COS — около 98%; Android-эксплойт, по словам автора, ещё находится в работе.

Под ударом находятся ядра, основанные на ветке 6.4 и новее, если в них не перенесено исправление. Старые Android-устройства на ядрах 6.1, включая Pixel 8 и похожие модели, автор считает неуязвимыми. Пользователям и администраторам остаётся единственный нормальный вариант защиты — установить обновление ядра от своего дистрибутива или вендора устройства.

>>> Подробности (github.com)
unclestephen
()

Госкорпорация по ОрВД перевела 10 тысяч рабочих мест на российский Linux

 , , ,

Группа Linux в России

ФГУП «Госкорпорация по ОрВД», отвечающее за организацию воздушного движения в России, отказалось от Windows, Hyper-V, Active Directory и решений VMware в пользу российского стека «РЕД СОФТ», сообщает CNews. Вместо зарубежного ПО внедрены «РЕД ОС», «РЕД АДМ», «РЕД Виртуализация» и «РЕД База Данных».

Масштаб проекта подтверждается не только публикацией CNews. На странице проекта в GlobalCIO указано, что миграция проходила с января 2024 года по ноябрь 2025-го и охватила 10 тыс. автоматизированных рабочих мест. Там же перечислены заменяемые компоненты: Windows, Hyper-V, VMware и Microsoft Active Directory.

По данным «РЕД СОФТ», новая инфраструктура объединяет более 10 тыс. рабочих мест и свыше 200 серверов по всей стране. В АНАВ отдельно отмечают, что основой проекта стала экосистема из четырёх продуктов: «РЕД ОС», «РЕД АДМ», «РЕД Виртуализация» и «РЕД База Данных».

Переход готовился заранее: ещё в 2024 году сообщалось о закупке более 10 тыс. лицензий «РЕД ОС» и лицензий «РЕД АДМ» для нужд Госкорпорации по ОрВД, о чём писал Хабр. В 2026 году проект получил отраслевое признание: внедрение решений «РЕД СОФТ» в Госкорпорации по ОрВД стало победителем в номинации «Проект по импортозамещению» премии «Авиационный проект года — 2026», что также подтверждает публикация разработчика.

>>> Источник (cnews.ru)

unclestephen
()
: Dethrace-ported-to-web: Carmageddon портировали в браузер (21 комментарий)
: Браузер «Северная звезда» / Nordstjernen / Northern Star 1.0.18 (93 комментария)

Порт F-15 Strike Eagle II на SDL3 и OpenGL

 , , ,

Группа Игры

Опубликован проект f15se2-ex 0.1.0 — порт авиасимулятора MicroProse F-15 Strike Eagle II на современные системы. Проект основан на реконструированных исходных кодах версии F-15 Strike Eagle II v451.03 с дополнением Desert Storm Expansion Disk 1991 года.

Цель проекта — перенести игру на современные архитектуры, сохранив дух оригинала и улучшив техническую часть. В качестве графического и оконного слоя используется SDL3, для вывода 3D-графики — OpenGL, звук работает через эмуляцию AdLib на базе Nuked-OPL3.

На текущий момент игра полностью проходима. Реализованы перенос рендеринга и ввода на SDL3, работающий звук, поддержка джойстика и вывод графики через OpenGL.

( читать дальше... )

>>> Репозиторий

>>> Журнал разработки

>>> Канал разработчиков в Discord

>>> Репозиторий (github.com)

xor2003
()

RSS подписка на новые темы