LINUX.ORG.RU

Галерея

Активные теги:

 , , , , , , , , , , , , , ,

FreeBSD на современном ноутбуке с KDE Plasma 6

 , , ,

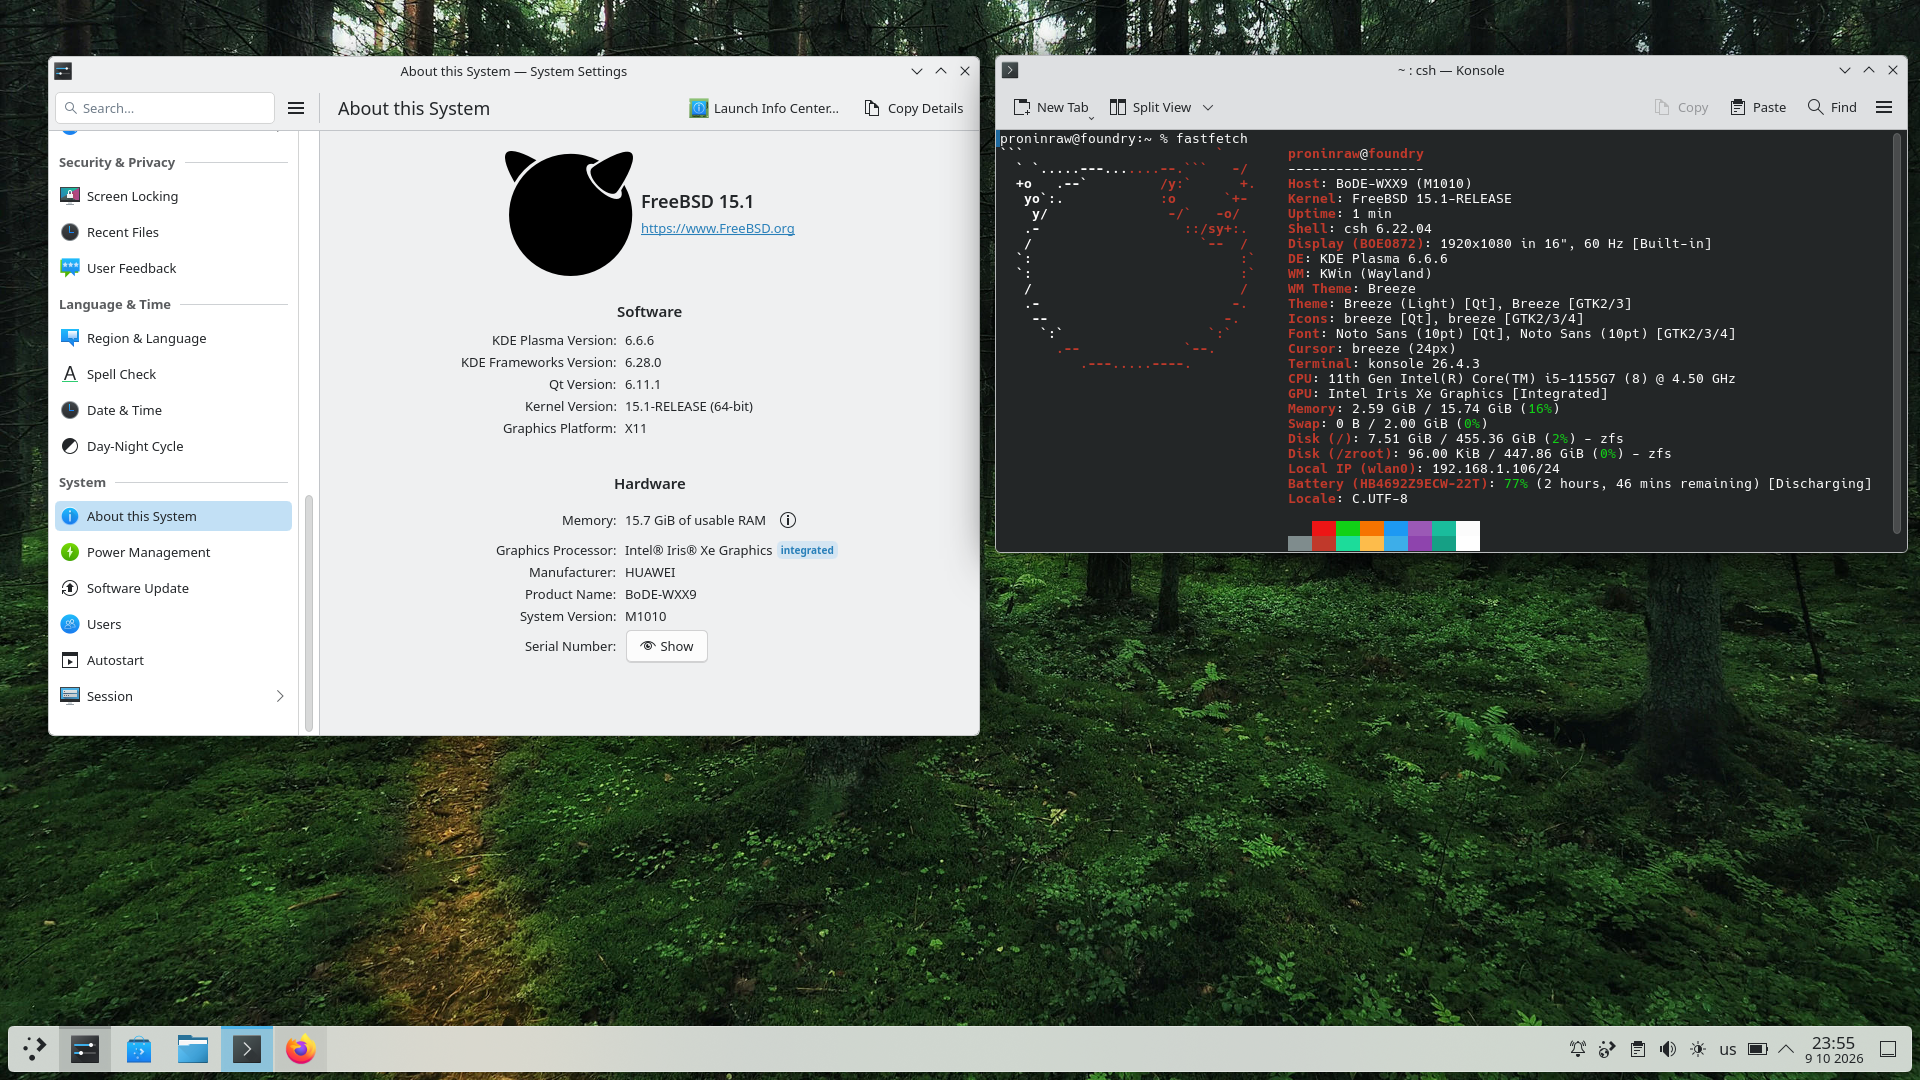
Ноутбук не самый новый, но современный. Работает всё, кроме сна. Название: Huawei Matebook D15 WXX9 на 16 гигов оперативной памяти с FreeBSD 15.1. В качестве чипа Bluetooth и WiFi выступает интеловский AX201 Фетч и саму плазму вы видите на скриншоте :D

katzeruz
()

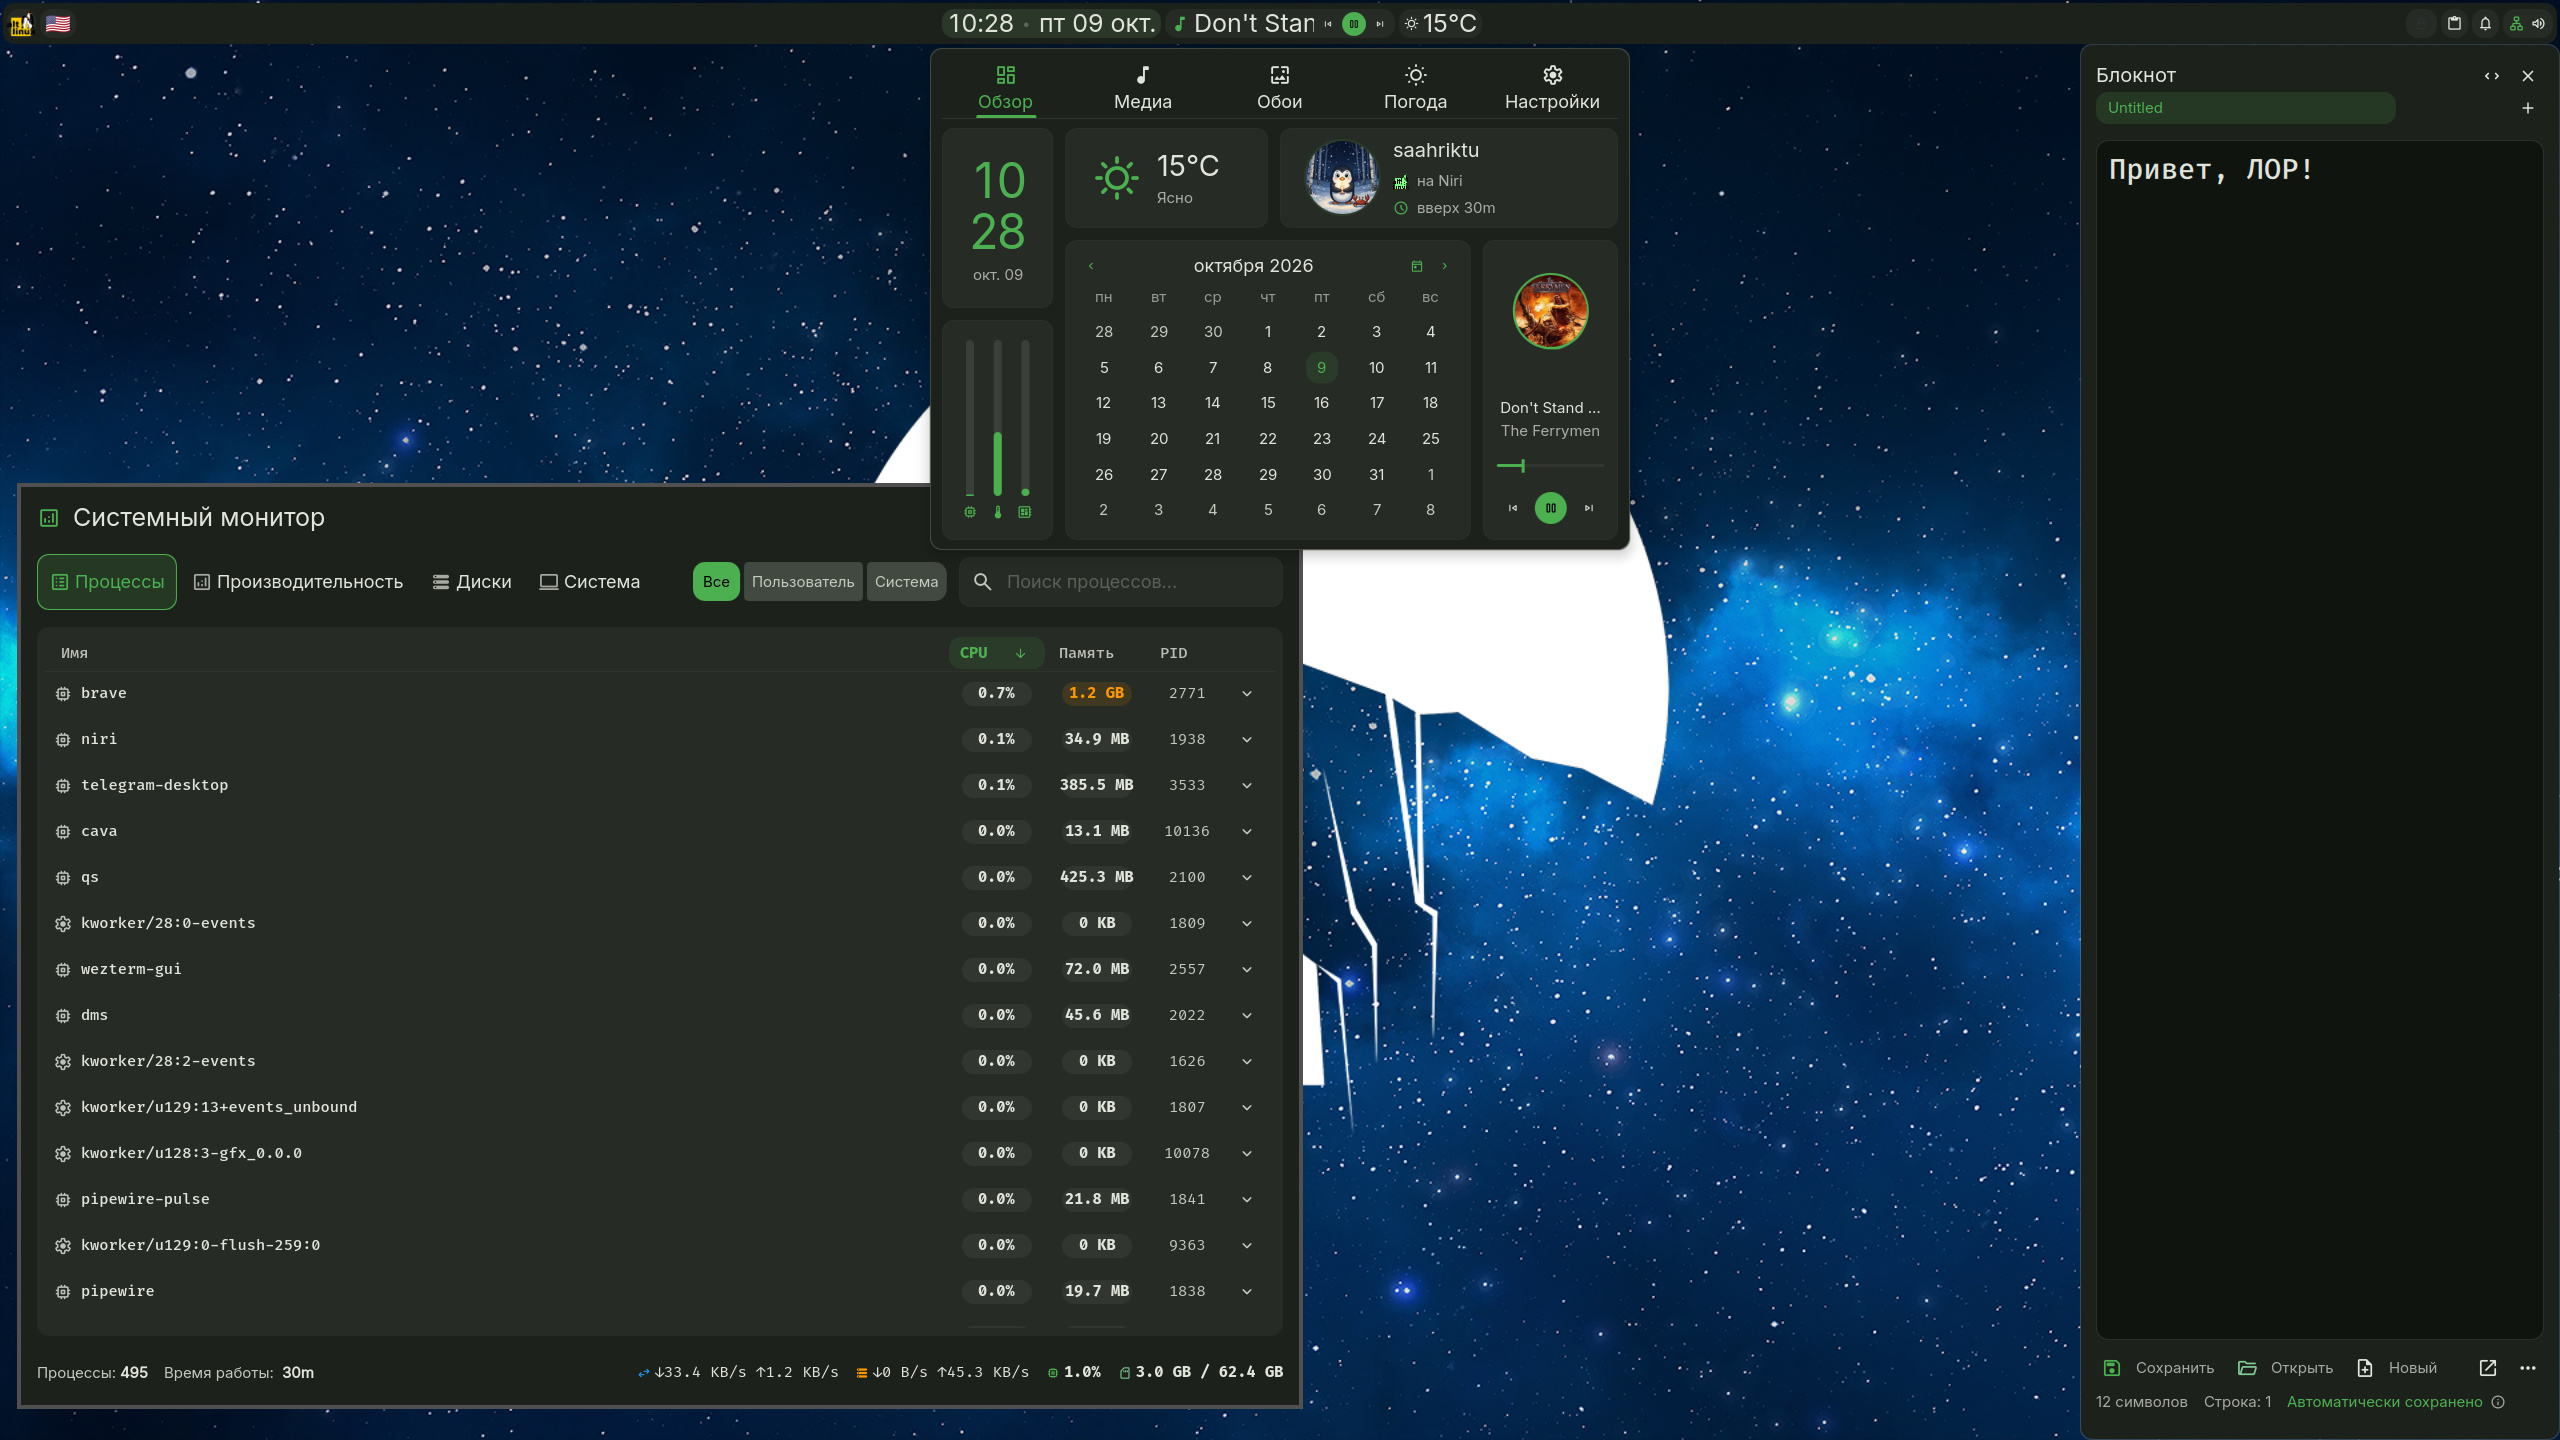
Niri + DankMaterialShell 1.5.3 (Saahriktu Edition)

 , ,

Вот уже треть месяца я пользуюсь собственной версией DankMaterialShell 1.5.3. Сейчас я расскажу что это такое и как у меня работает.

( читать дальше... )

saahriktu
()

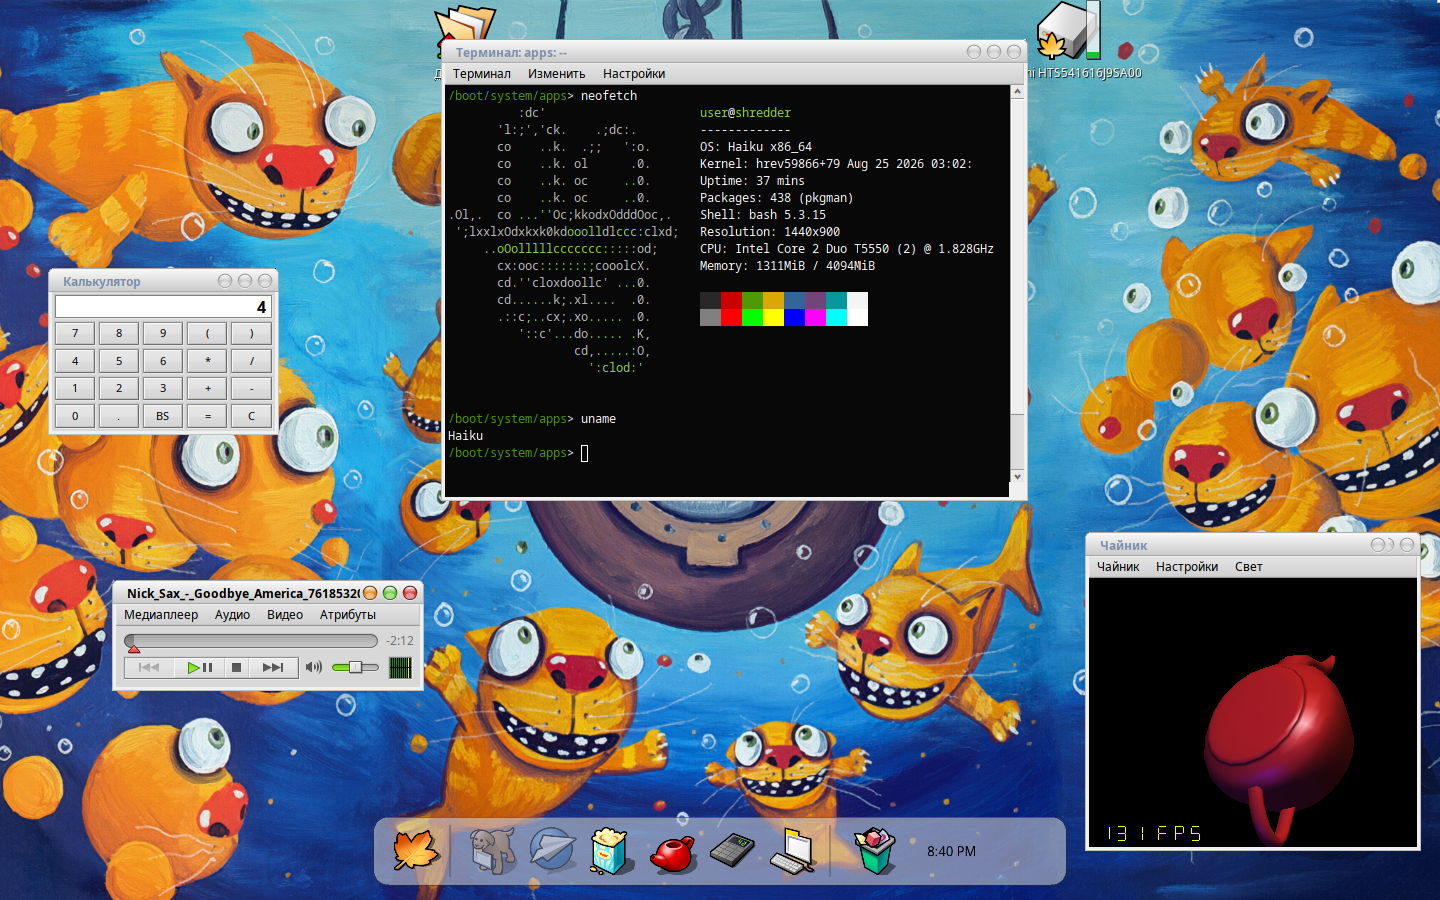
Нескучная Haiku разносторонней личности

 , , , ,

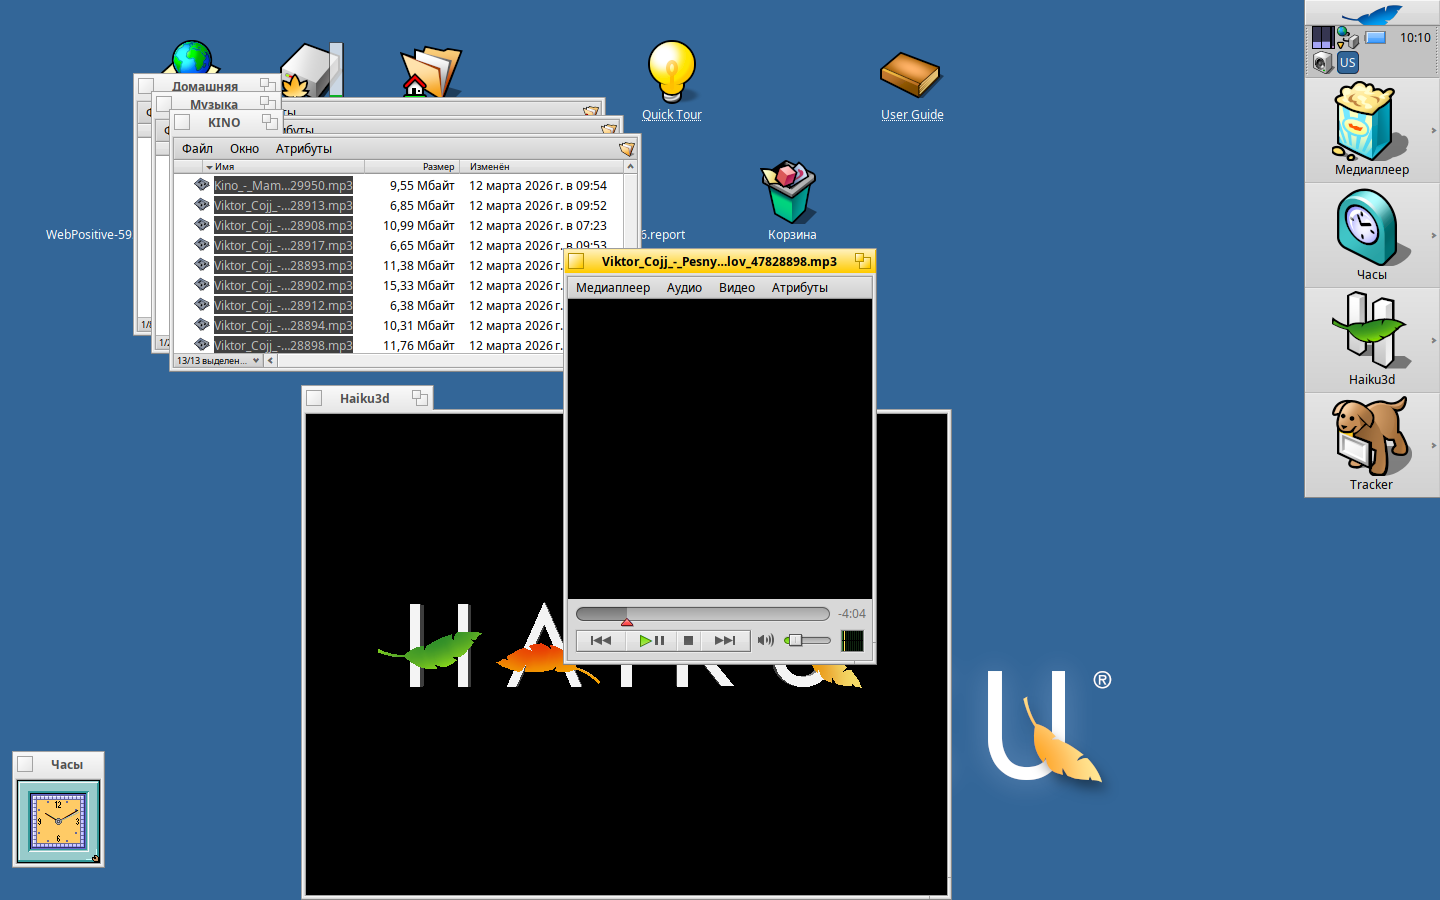
Многие в комментариях мне жаловались мол Хайку дефолт, не настраивается, ненужно и т.д…
Получайте самый необычный скриншот хайку который только видели!

Mishahack
()

От Арча к NixOS: Накат NixOS на уставший Chromebook (Niri, PipeWire и магия MicroSD)

 , ,

Доброго времени суток, народ !

В прошлый раз я тут вещал про свою «борьбу» со связкой Arch Linux + Niri на хромбуке. Жил себе, горя не знал, пока на глаза не попались статьи и разные «видосы» адептов декларативного дзена.

Любопытство победило здравый смысл, внутренний красноглазик проснулся и задал логичный вопрос: «А почему бы, собственно, и да?

Посмотрим, взлетит ли этот кирпич».

( читать дальше... )

KstvsK
()

Мало меняется

 , , ,

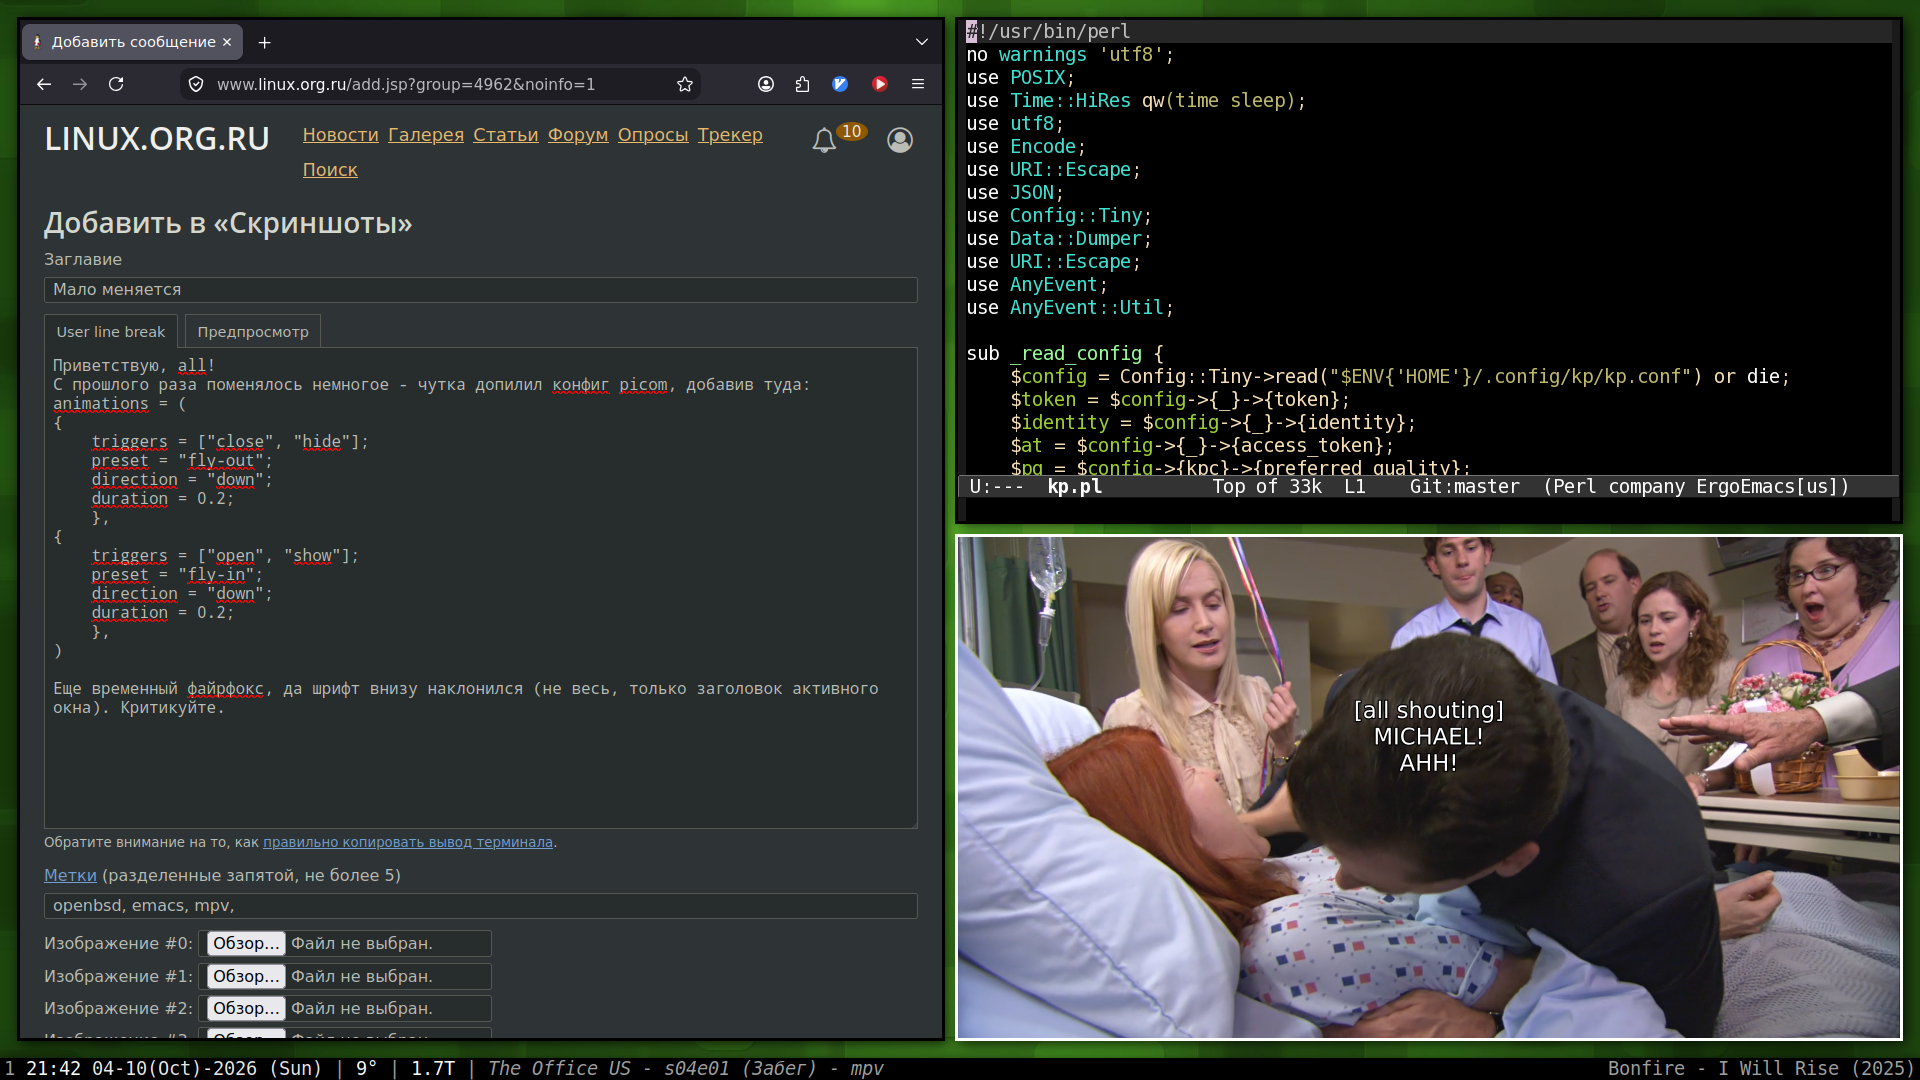
Приветствую, all!
С прошлого раза поменялось немногое - чутка допилил конфиг picom, добавив туда:

animations = (
{
    triggers = ["close", "hide"];
    preset = "fly-out";
    direction = "down";
    duration = 0.2;
    },
{
    triggers = ["open", "show"];
    preset = "fly-in";
    direction = "down";
    duration = 0.2;
    },
)


Еще временный файрфокс, да шрифт внизу наклонился (не весь, только заголовок активного окна). Критикуйте.

nightlord
()

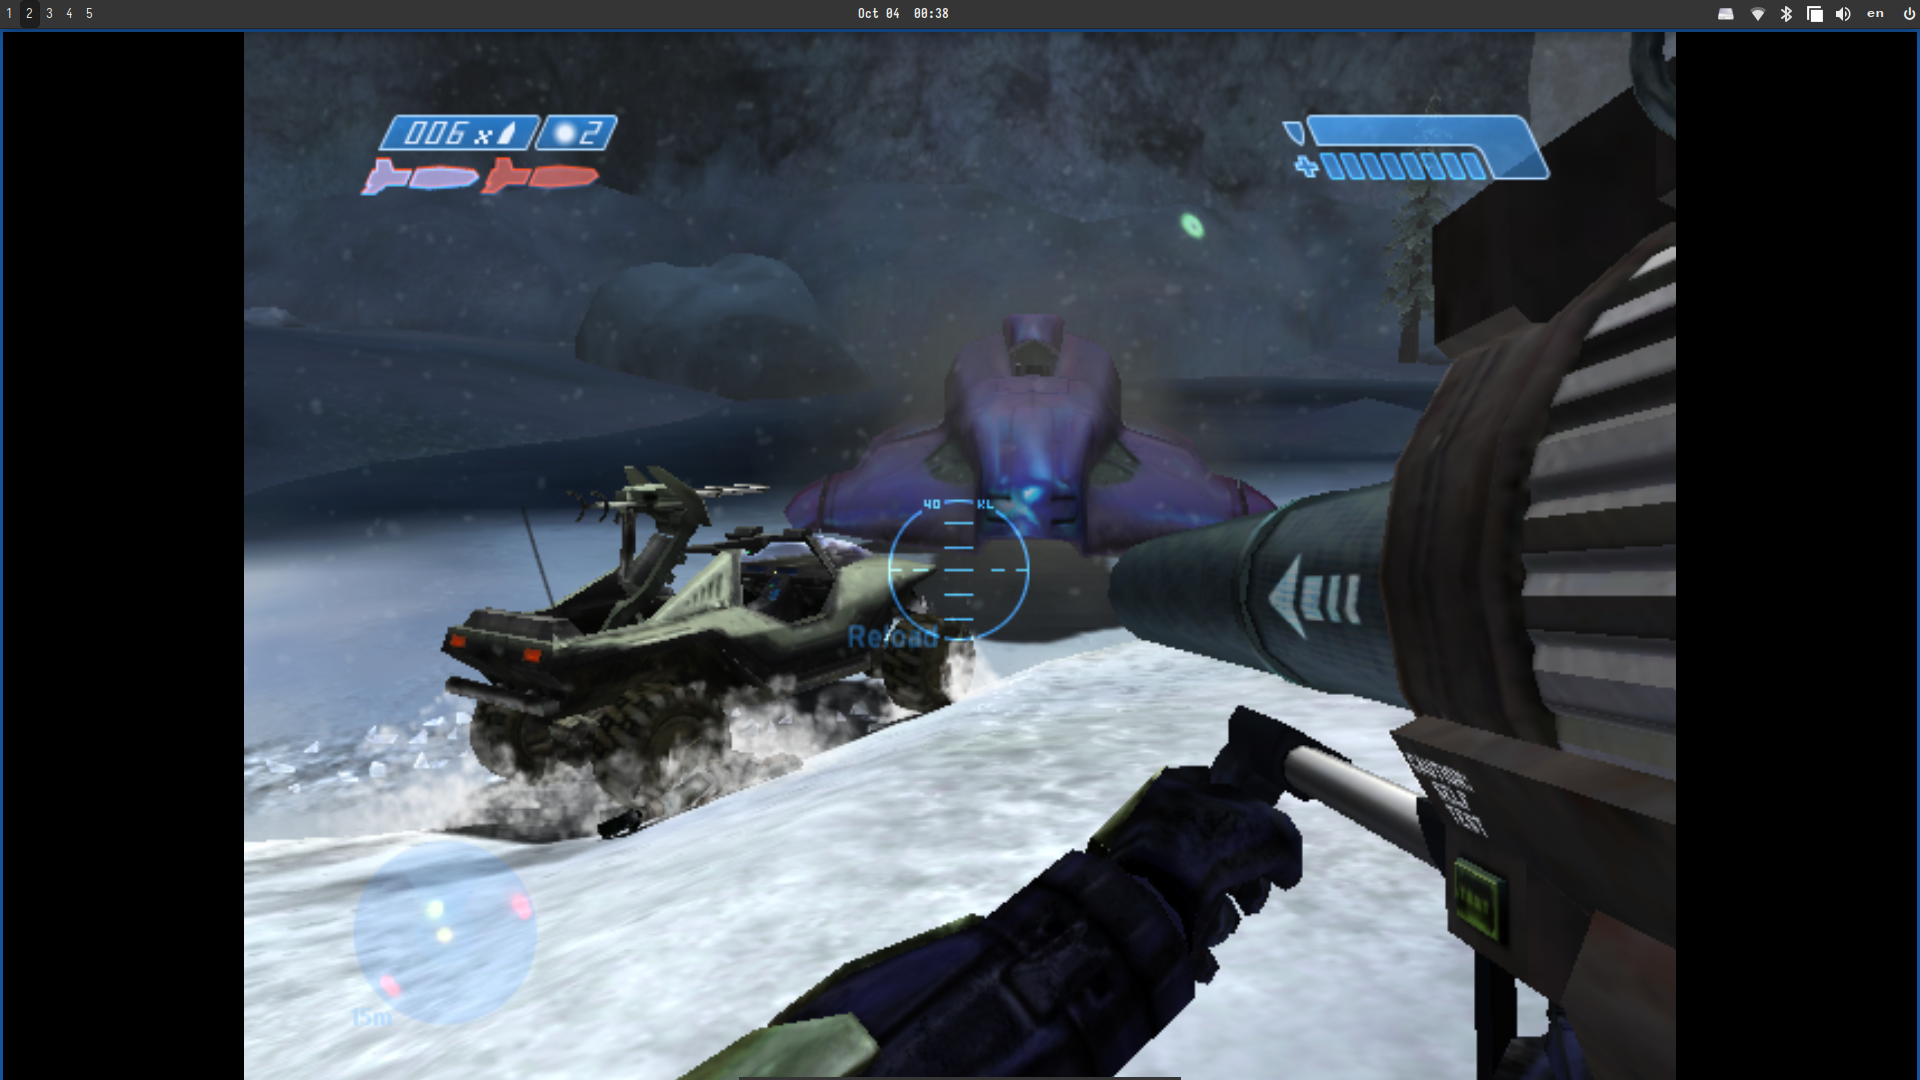
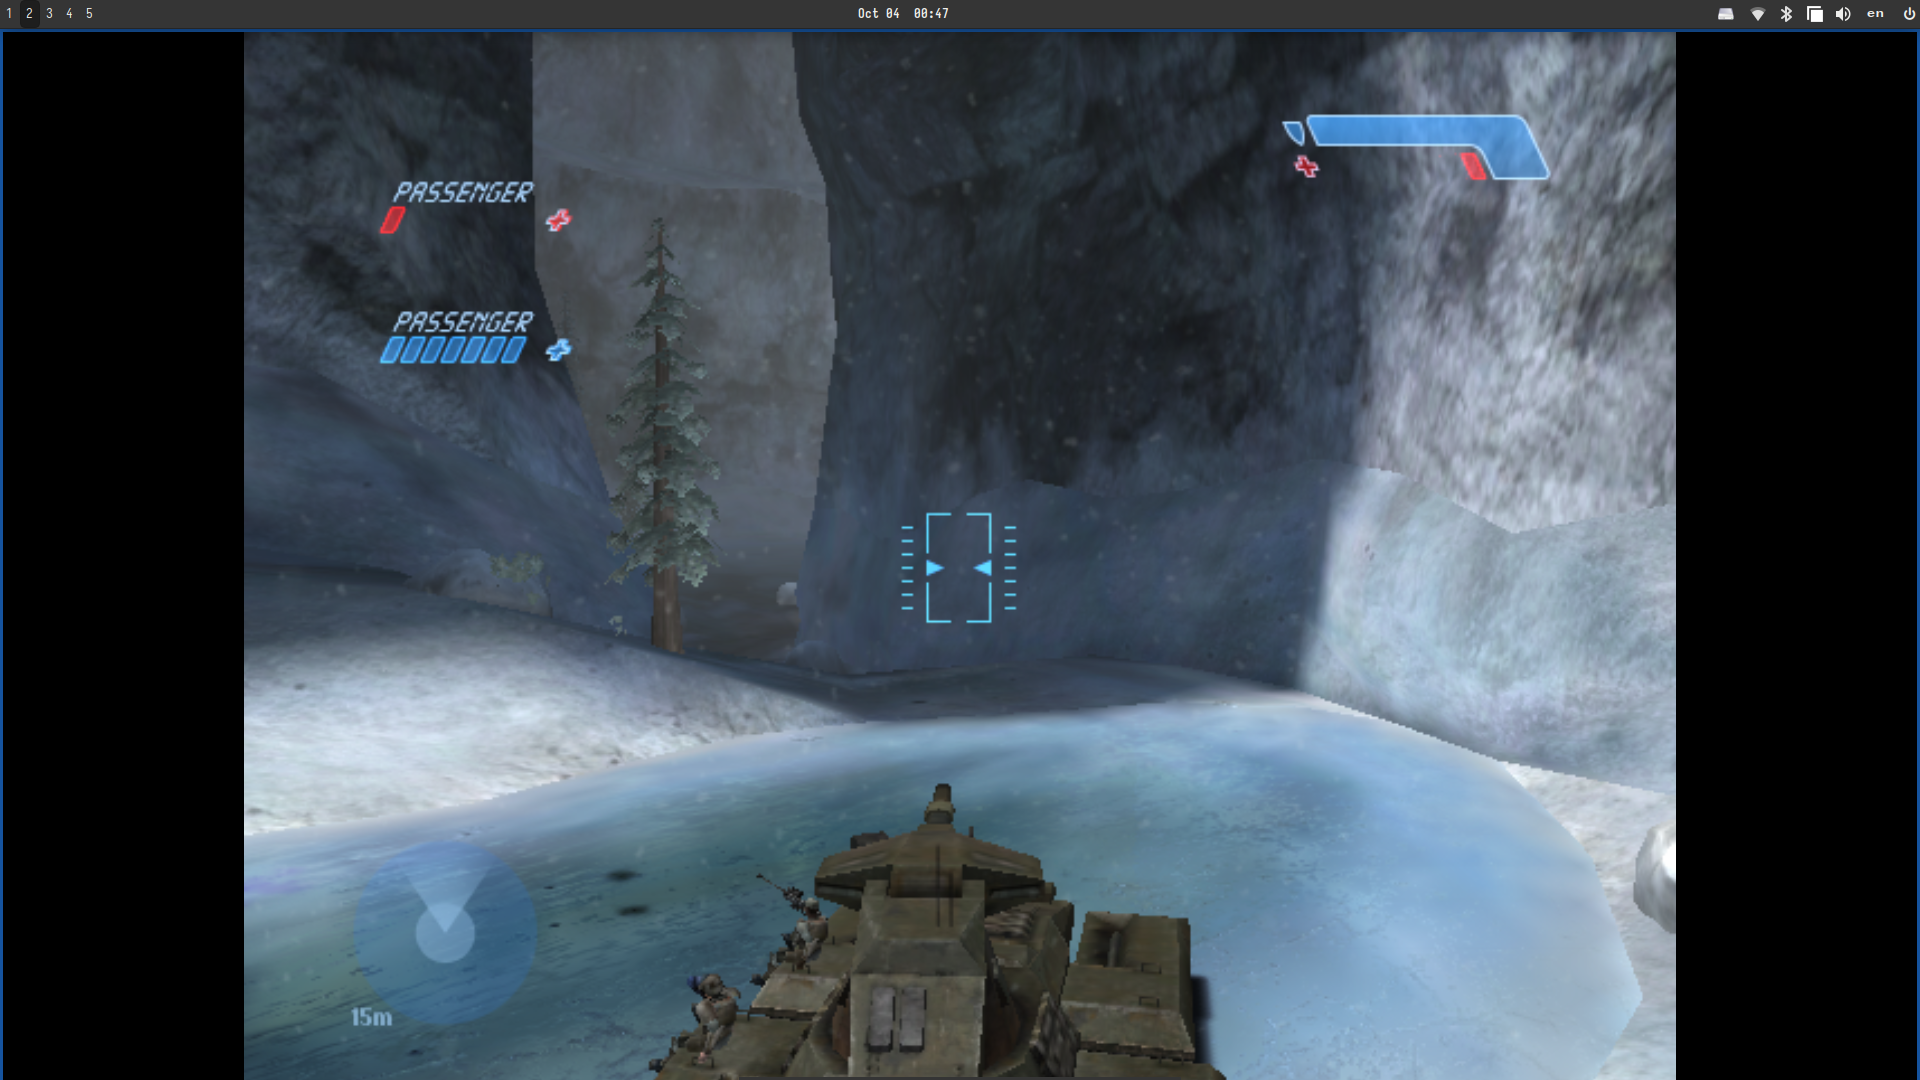
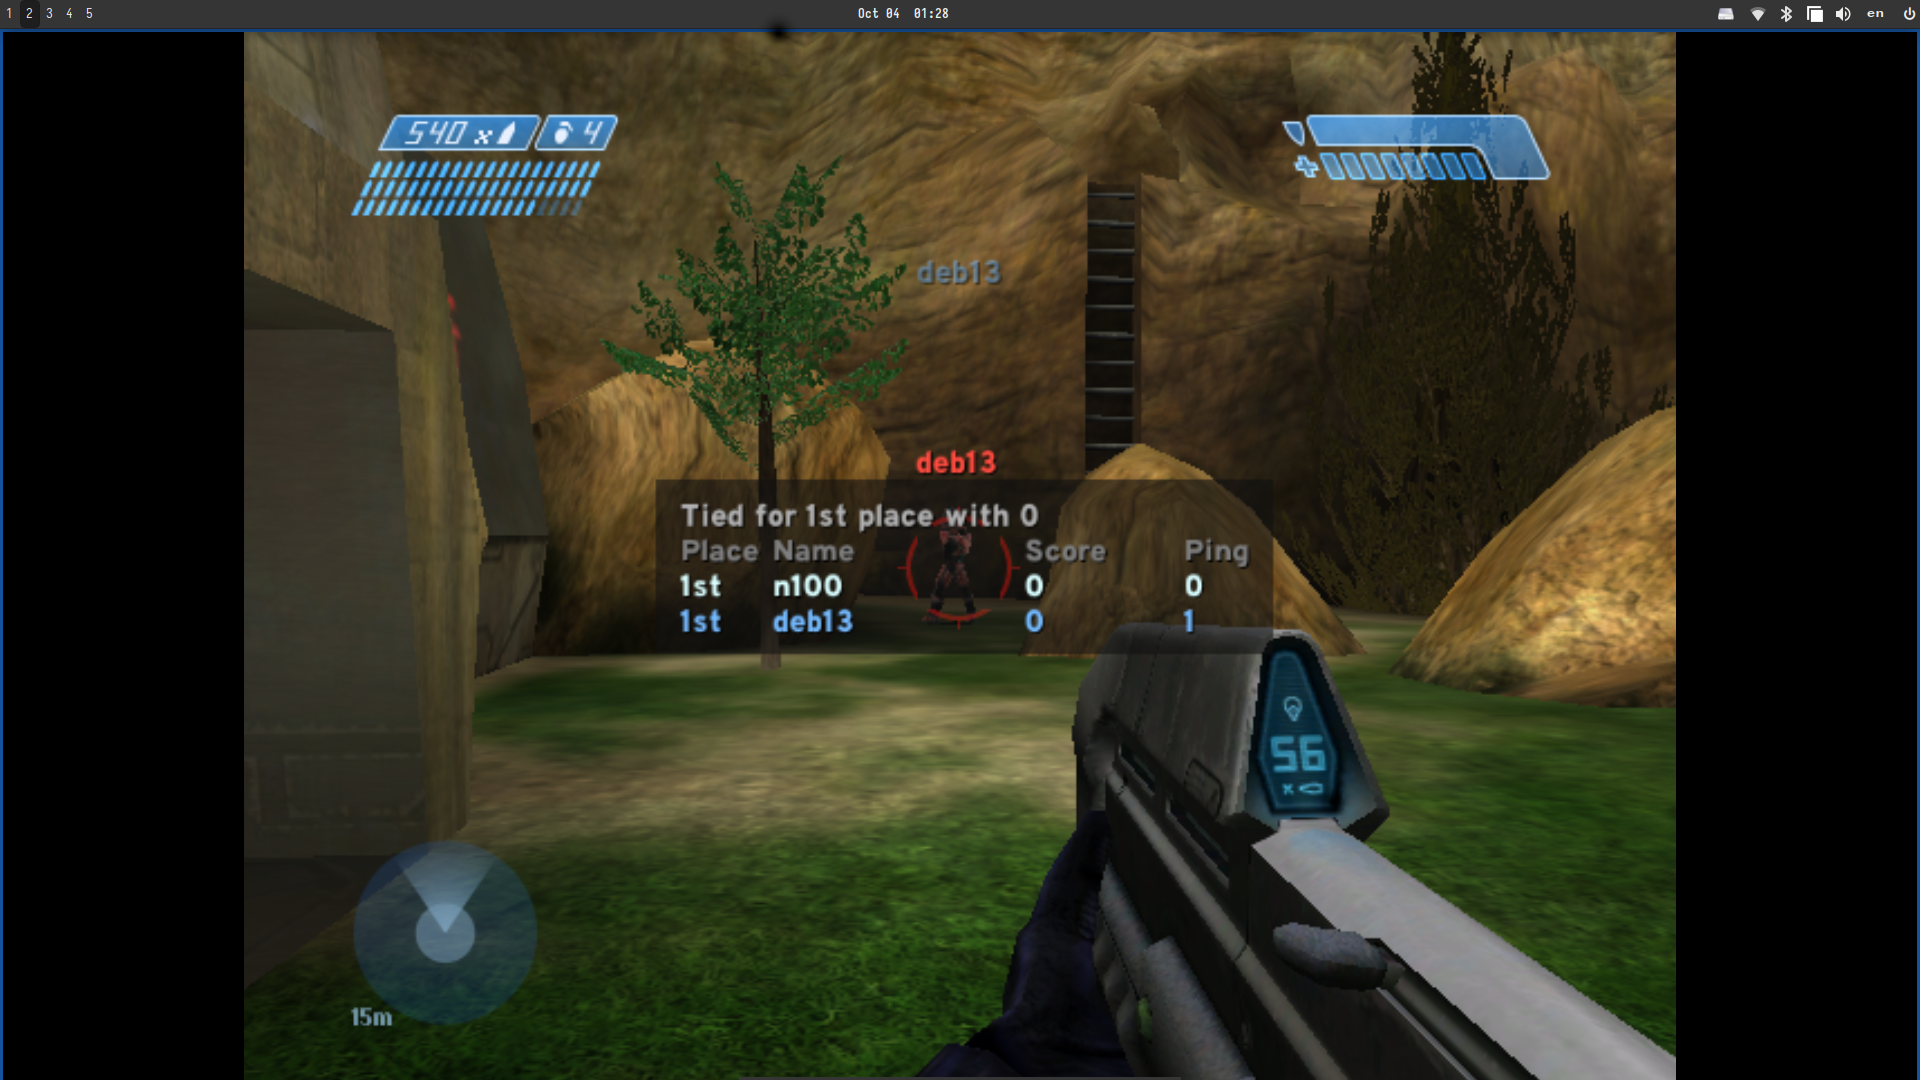
Нативный Halo: Combat Evolved с оригинального Xbox для Linux

 , halo,

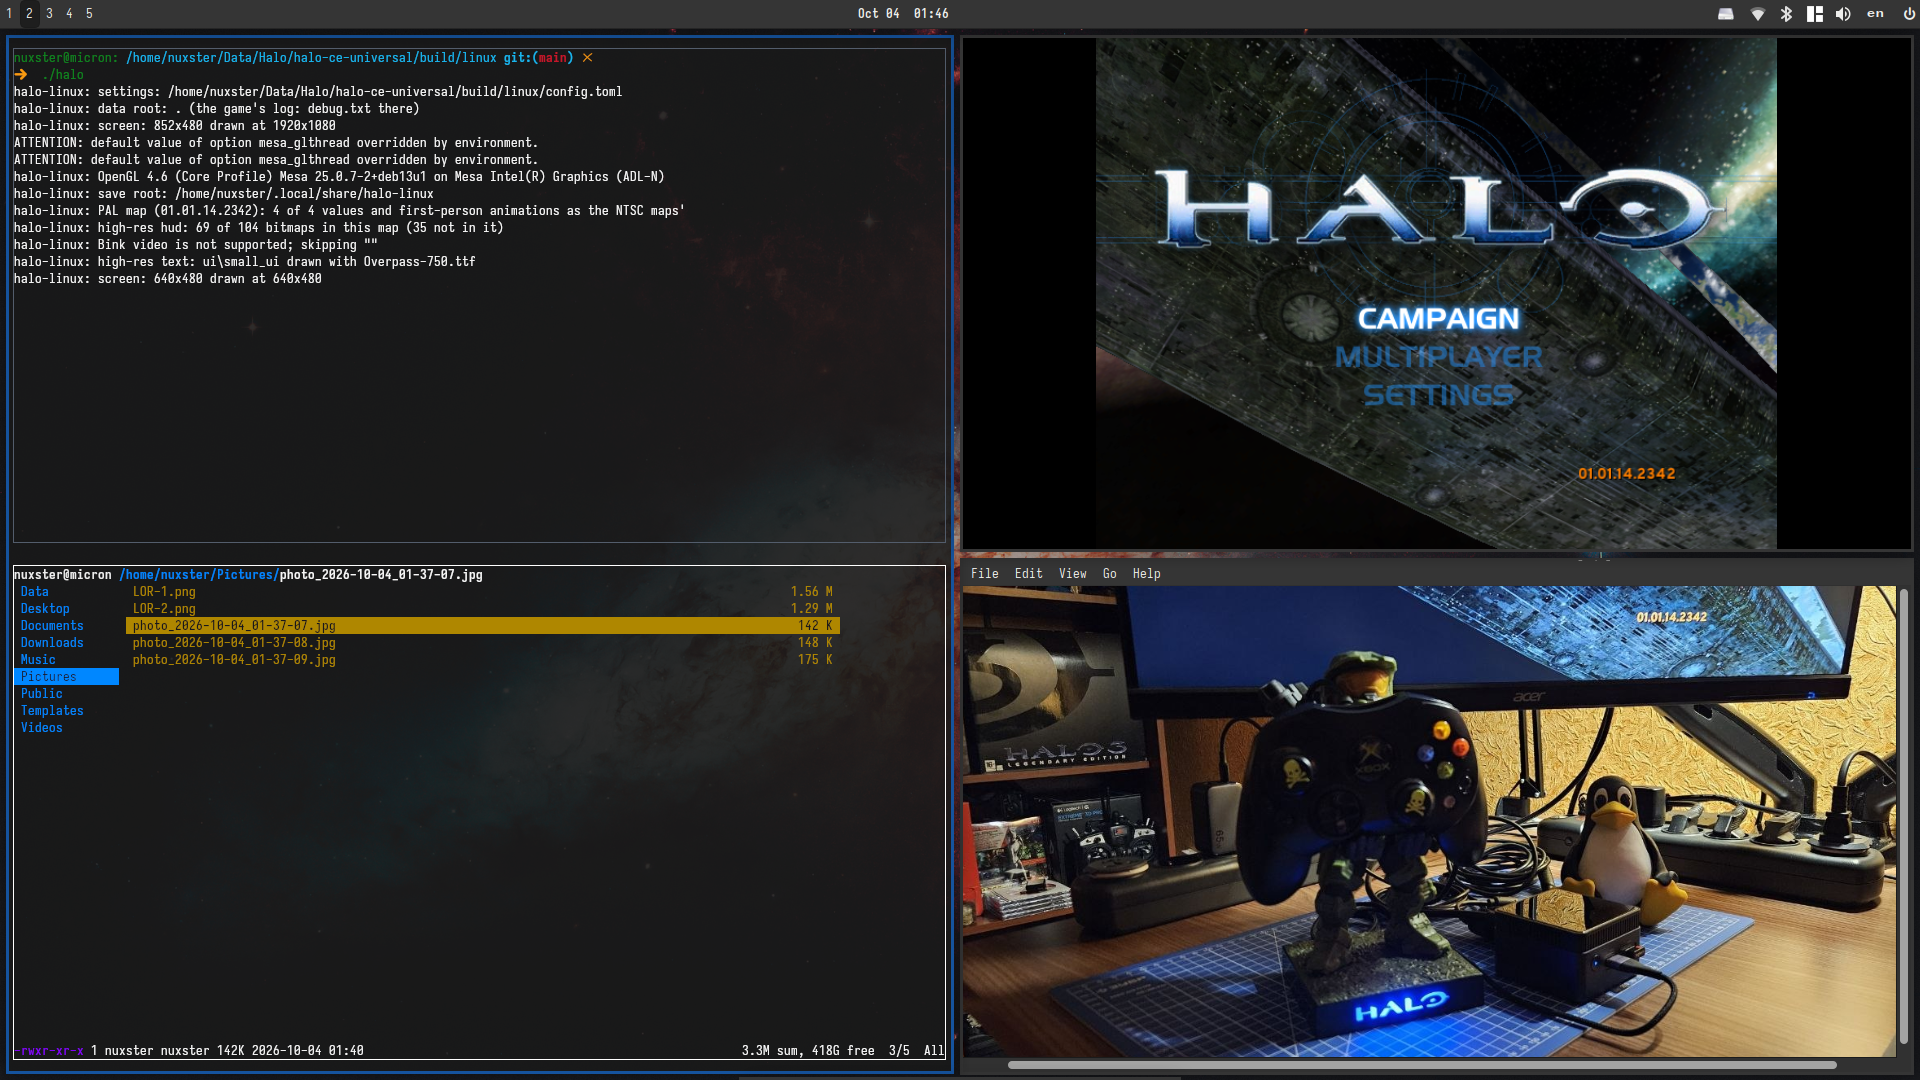
Проект halo-ce-universal - это порт декомпиляции Halo: Combat Evolved с оригинальной Xbox-версии на Linux, Windows и Android. В Linux-версии используются SDL3 и OpenGL 4.5, а исходники собираются в нативный 32-битный бинарник.

( читать дальше... )

nuxster
()

x220+CachyOS

 , , ,

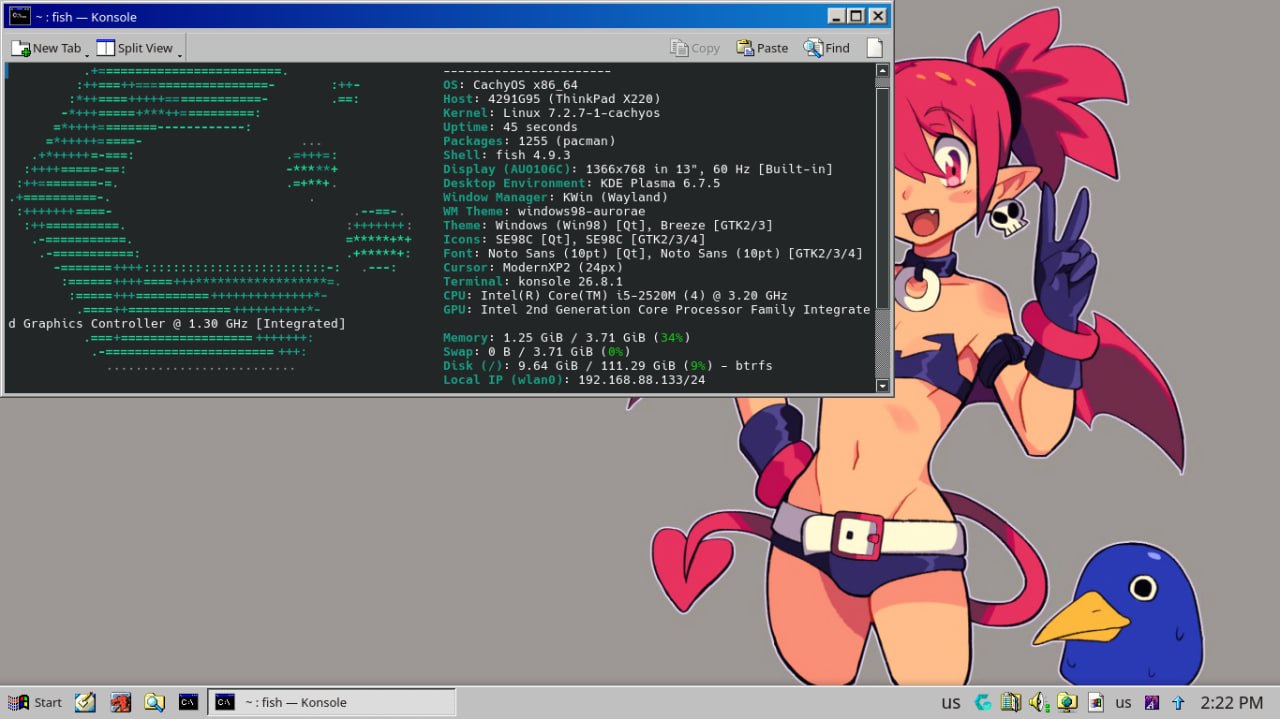
Прогрели всё-таки на свой старичок x220,который большую часть времени лежит в шкафу и достается попонтоваться перед гостями поставить не что-то привычное типа Debian 6, а то, что я долгое время игнорила - rolling-релизы и arch-based дистры. Пока что полёт нормальный, думаю для всякого сетевого по работе таскать В качестве DE KDE с Windows 98 Aurorae theme, даже удивительно - кеды на таком хламе не тормозят и не падают В остальном дефолтный дефолт, тут сам финкпад интересен сам по себе - покупался за 120$ в 2021, заливался пивом, падал со столов и кроватей, носился везде - ему все оукей

subatomicshifter
()

Haiku, просто Haiku

 , ,

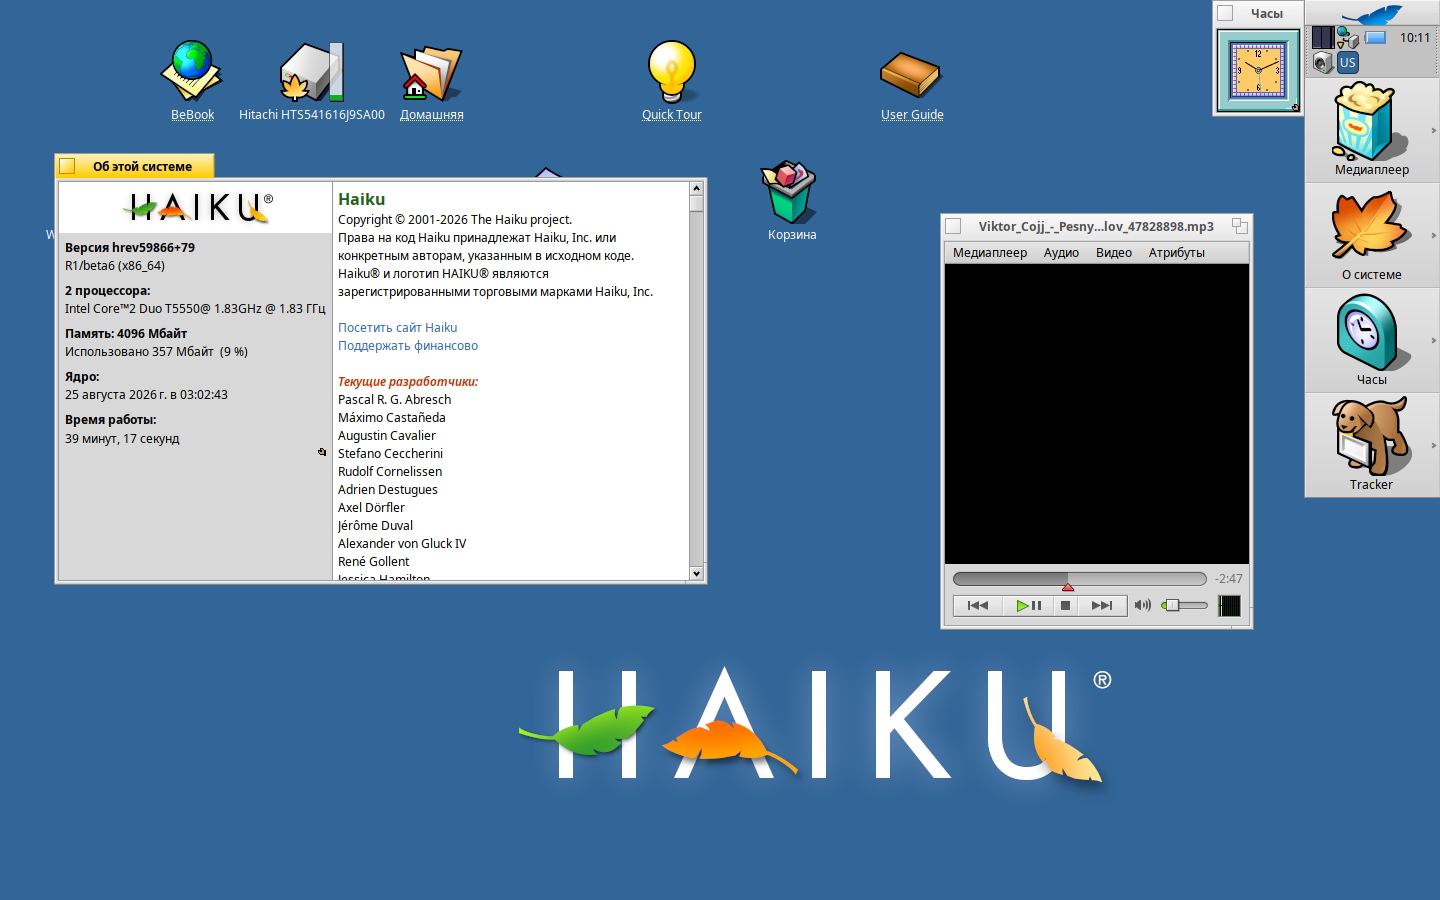
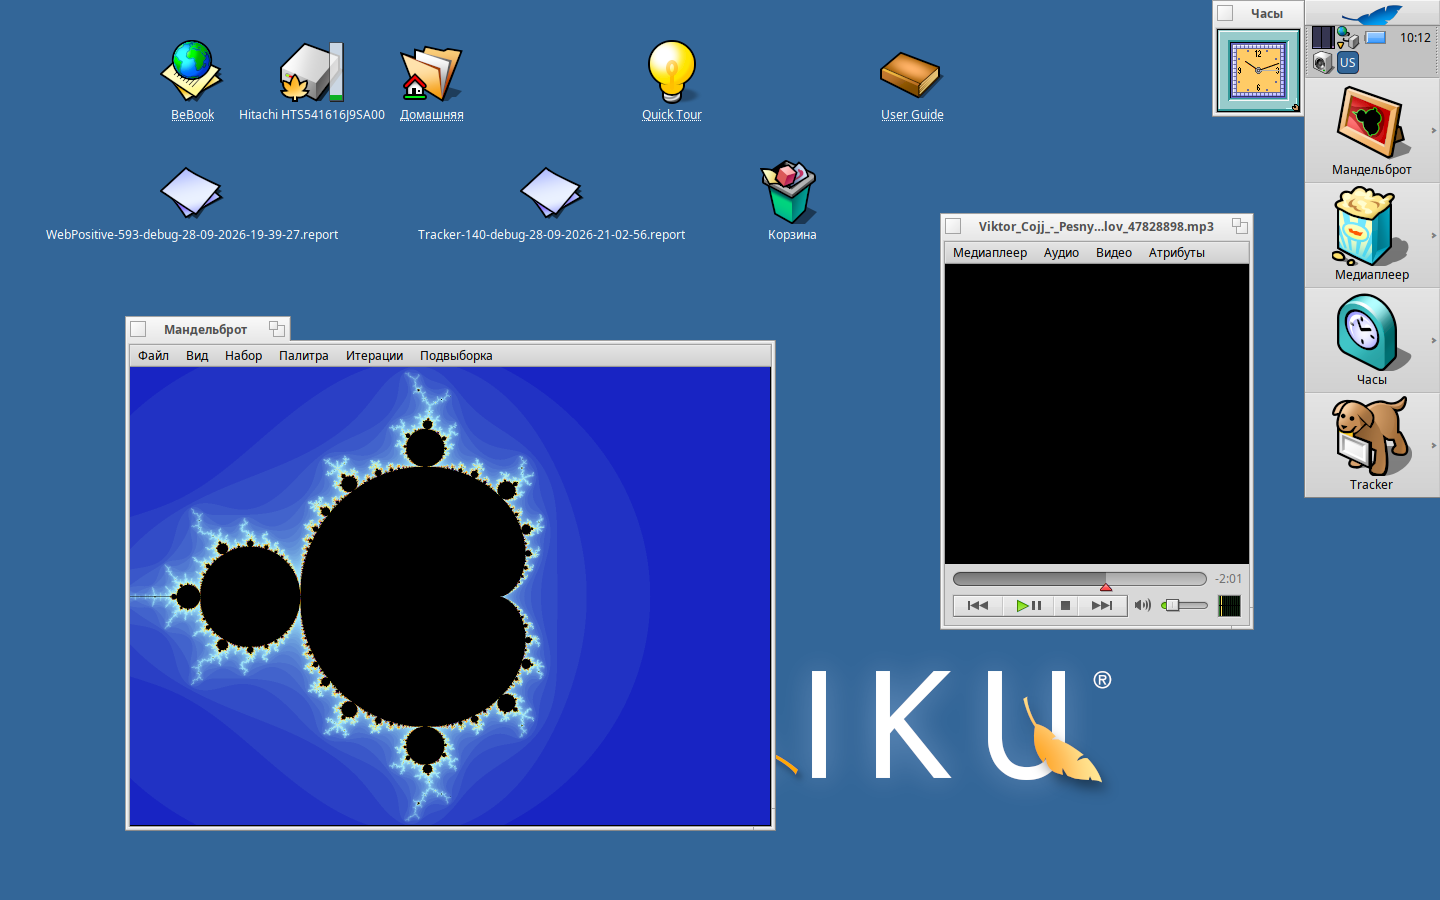
Казалось, ноутбук отжил свое, даже Линукс на нем стал сбоить. И тут чисто ради интереса я записал на флешку Гайку. А потом задумался, зачем мне этот ноутбук вообще, в интернете посидеть да музыку послушать, тем более я вообще хотел вывезти его на дачу. И дал себе слово - если звук и сеть заработают - ставлю эту Вашу Гайку. И представьте себе, все завелось из коробки. А оптимизация то какая - грузится почти моментально, линуксу такое и не снилось. Доволен.

Два маленьких минуса:

  1. Гемор с установкой софта, оф. репы замедлили, а установка пакетов через граф. менеджер не работает. Решение- подключить яндекс зеркало и ставить через терминал.
  2. Любопытная эмуляция мыши - если держать палец на тачпаде и нажать левую кнопку то она подействует как левая, а если убрать палец - как правая. Непривычно просто, решения нет похоже.

Обсуждение на форуме

Mishahack
()

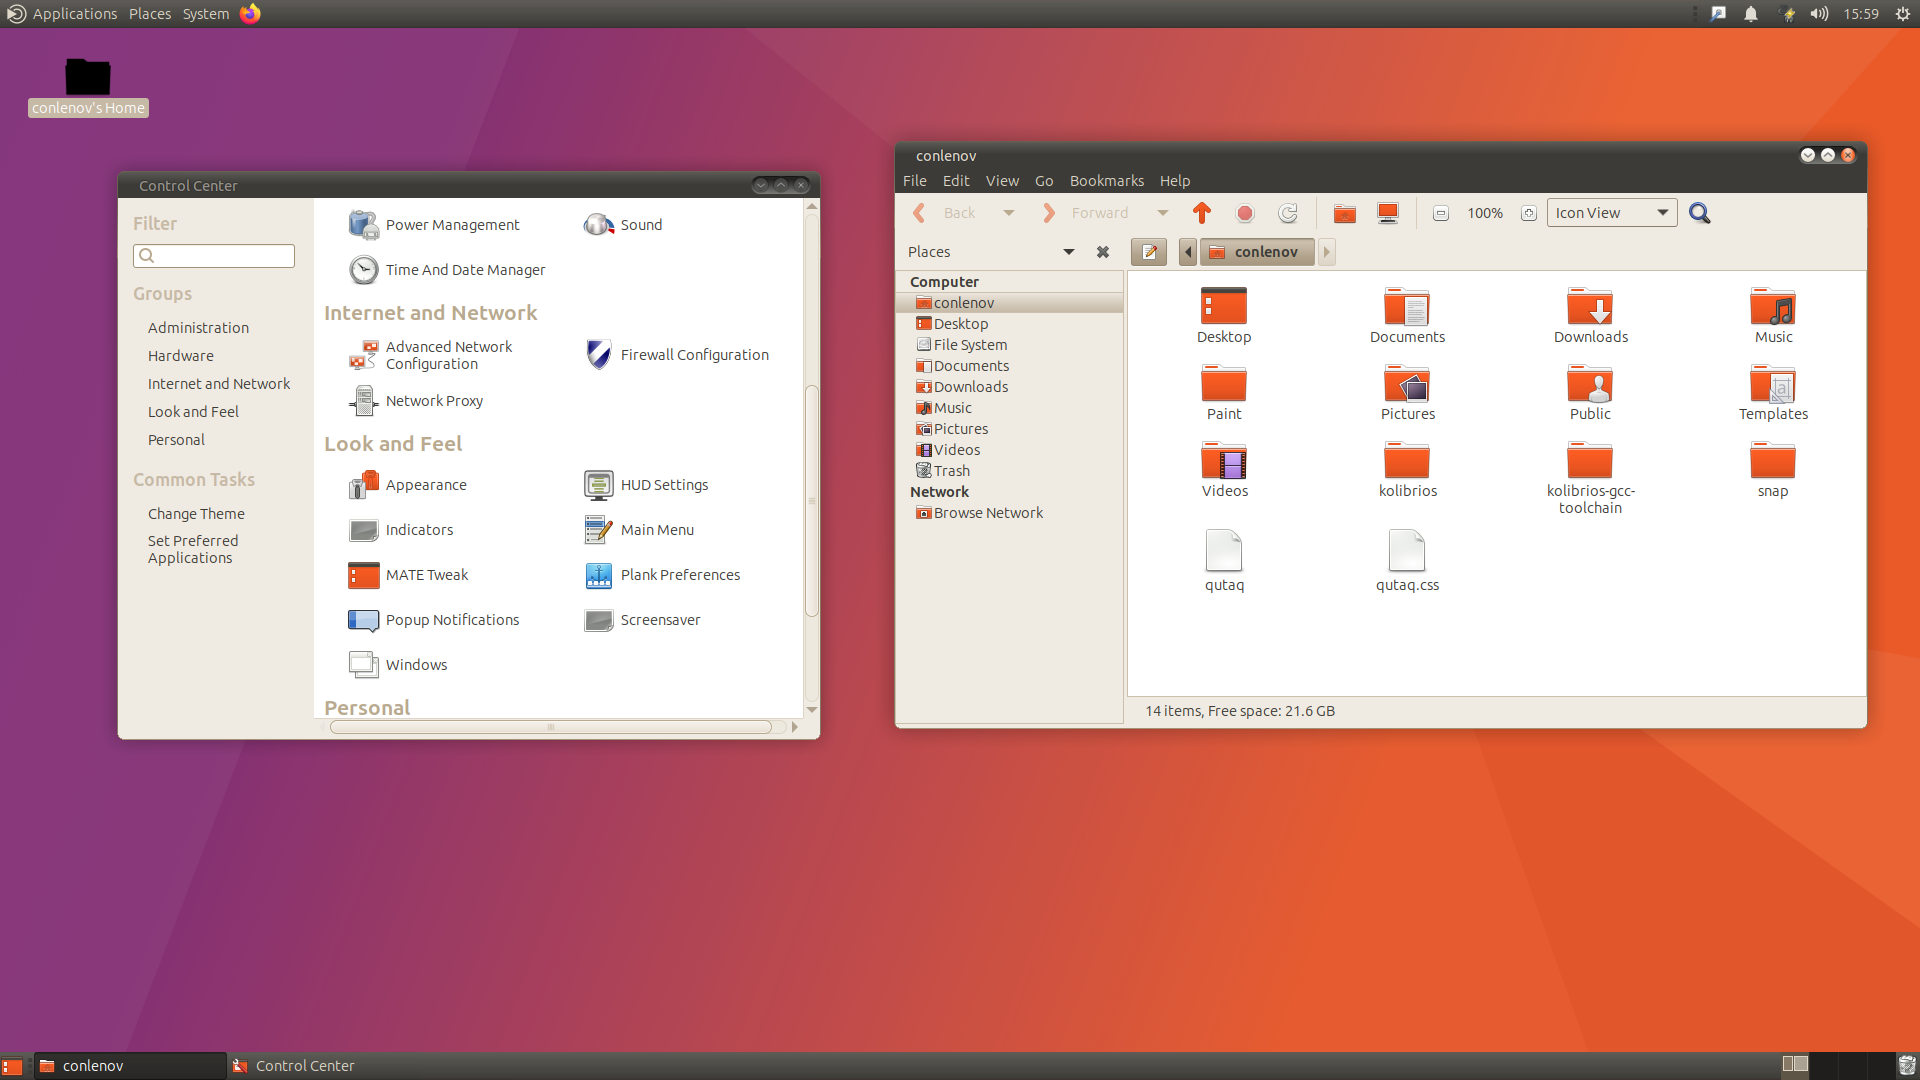
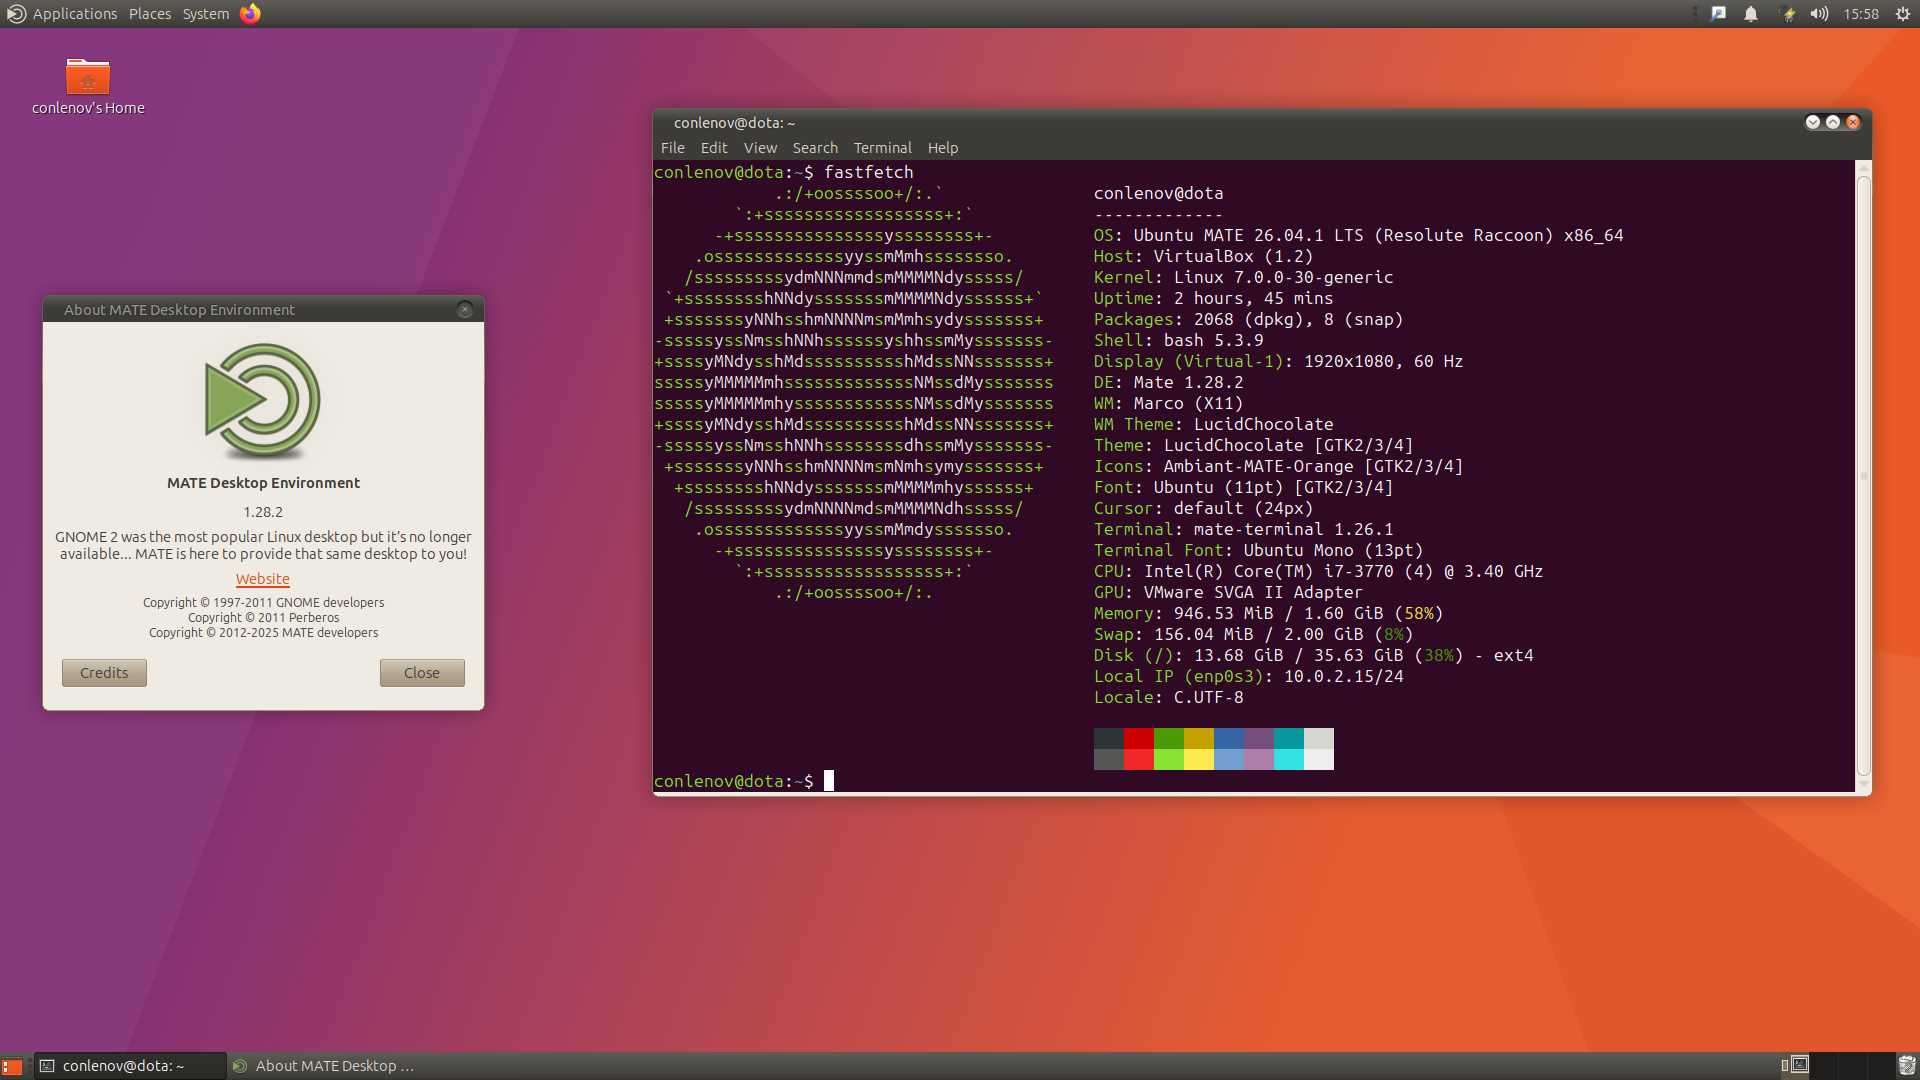
Мой любимый дизайн из Ubuntu 10.04 теперь доступен на актуальном MATE

 , ,

Я портировал мою любимую тему оформления из Ubuntu 10.04 в современный MATE. В Ubuntu 20.04 графическое окружение MATE было всё ещё на GTK2, поэтому Ctrl+C-Ctrl+V без проблем и пердолинга работал - я так делал 6-7 лет назад. Однако с тех пор MATE полностью перешёл на GTK3 и вроде полностью перешёл на Wayland - поэтому я работал над GTK3.

В оконном менеджере Marco разработчики MATE что-то наGNOMEвертили, из-за чего в теме оформления Marco из Ubuntu 10.04:

  1. Сломалось кнопка Закрыть в окнах, где есть кнопка Закрыть.

  2. Из-за скругления нижних углов окна появилась небольшая дыра в нижней части окна с либо пустотой, либо черным чем-то

Обе проблемы я исправил.

Тема оформления: https://github.com/ConLenov/LucidChocolate

Иконки: Ambience из Ubuntu MATE 20.04

Обои из Ubuntu 17.04.

Оформление панели MATE адаптировано под широкоформатные мониторы 4К. Поддержки GTK4 пока нету, поскольку на GTK4 есть только GNOME - но у меня к GNOME презрение. На Header-Bar я пока забил, потому что я не знаю, как адаптировать тему оформления под Header-Bar, к тому же все приложения MATE на данный момент обходятся без Хедер-баров.

ConLenov
()

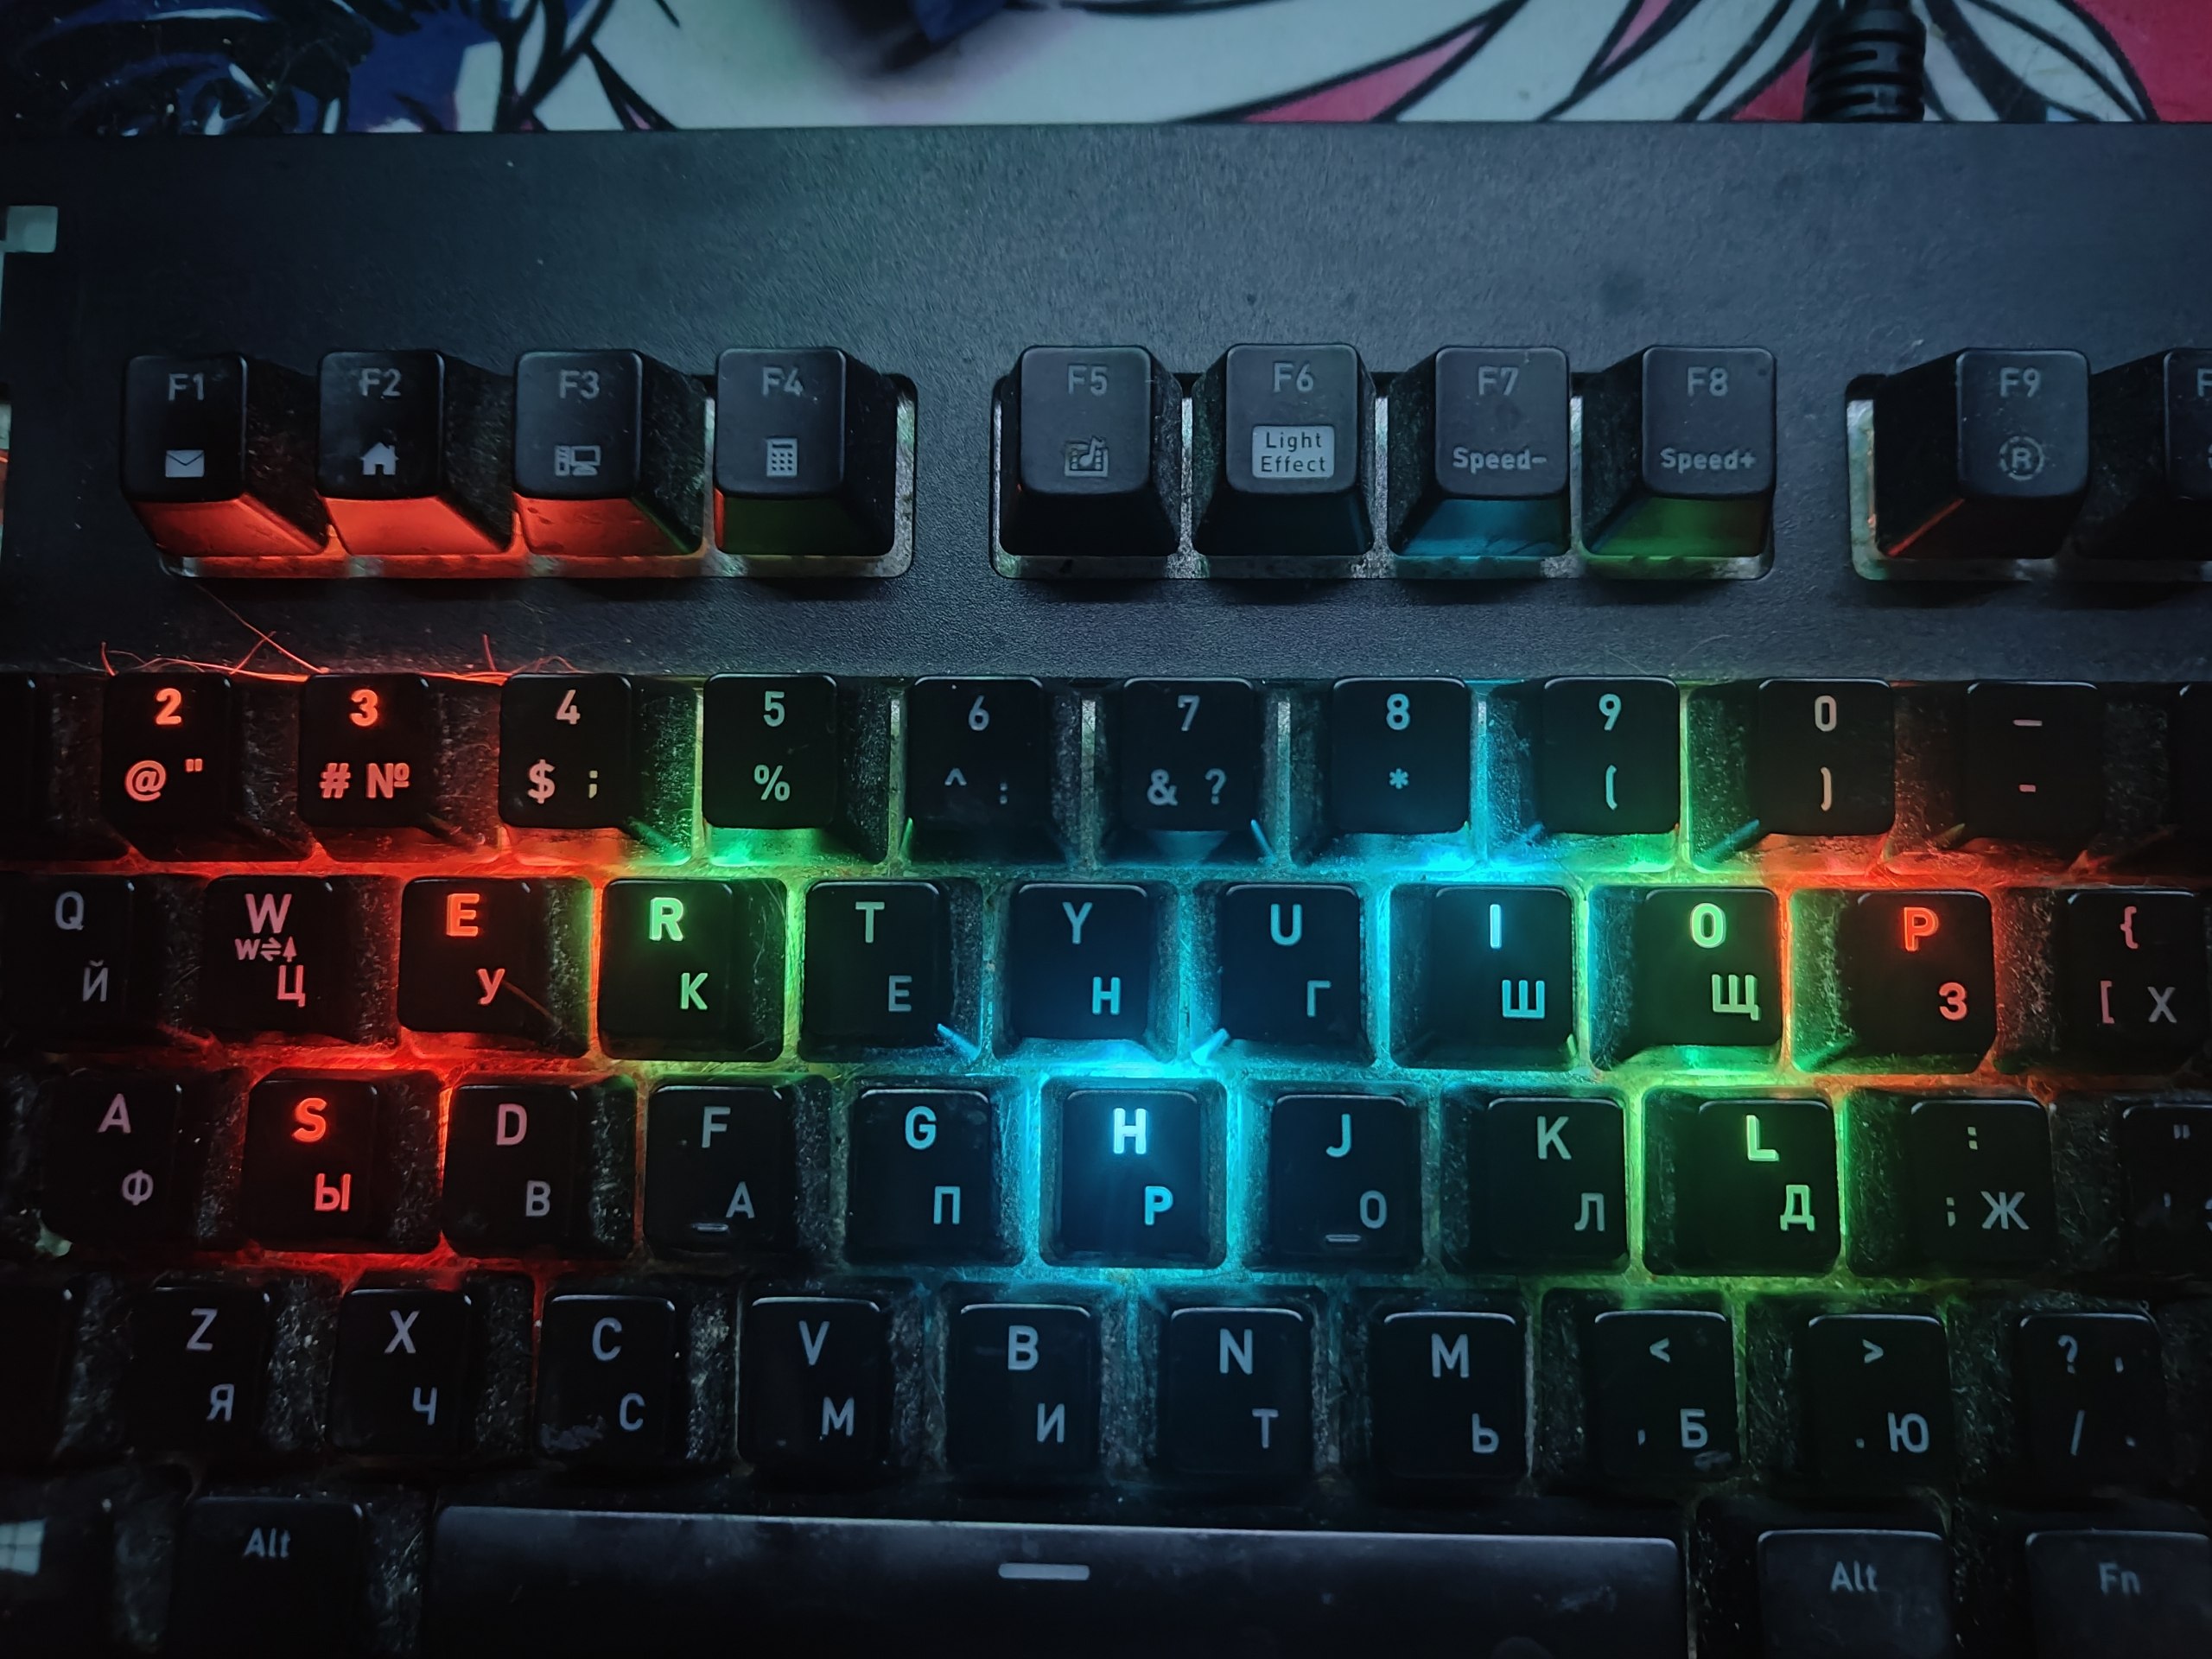
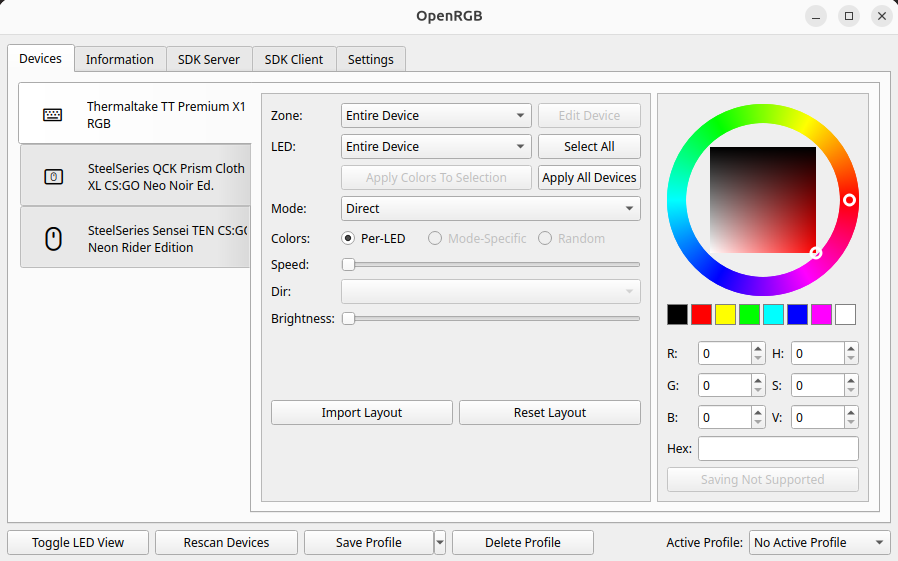
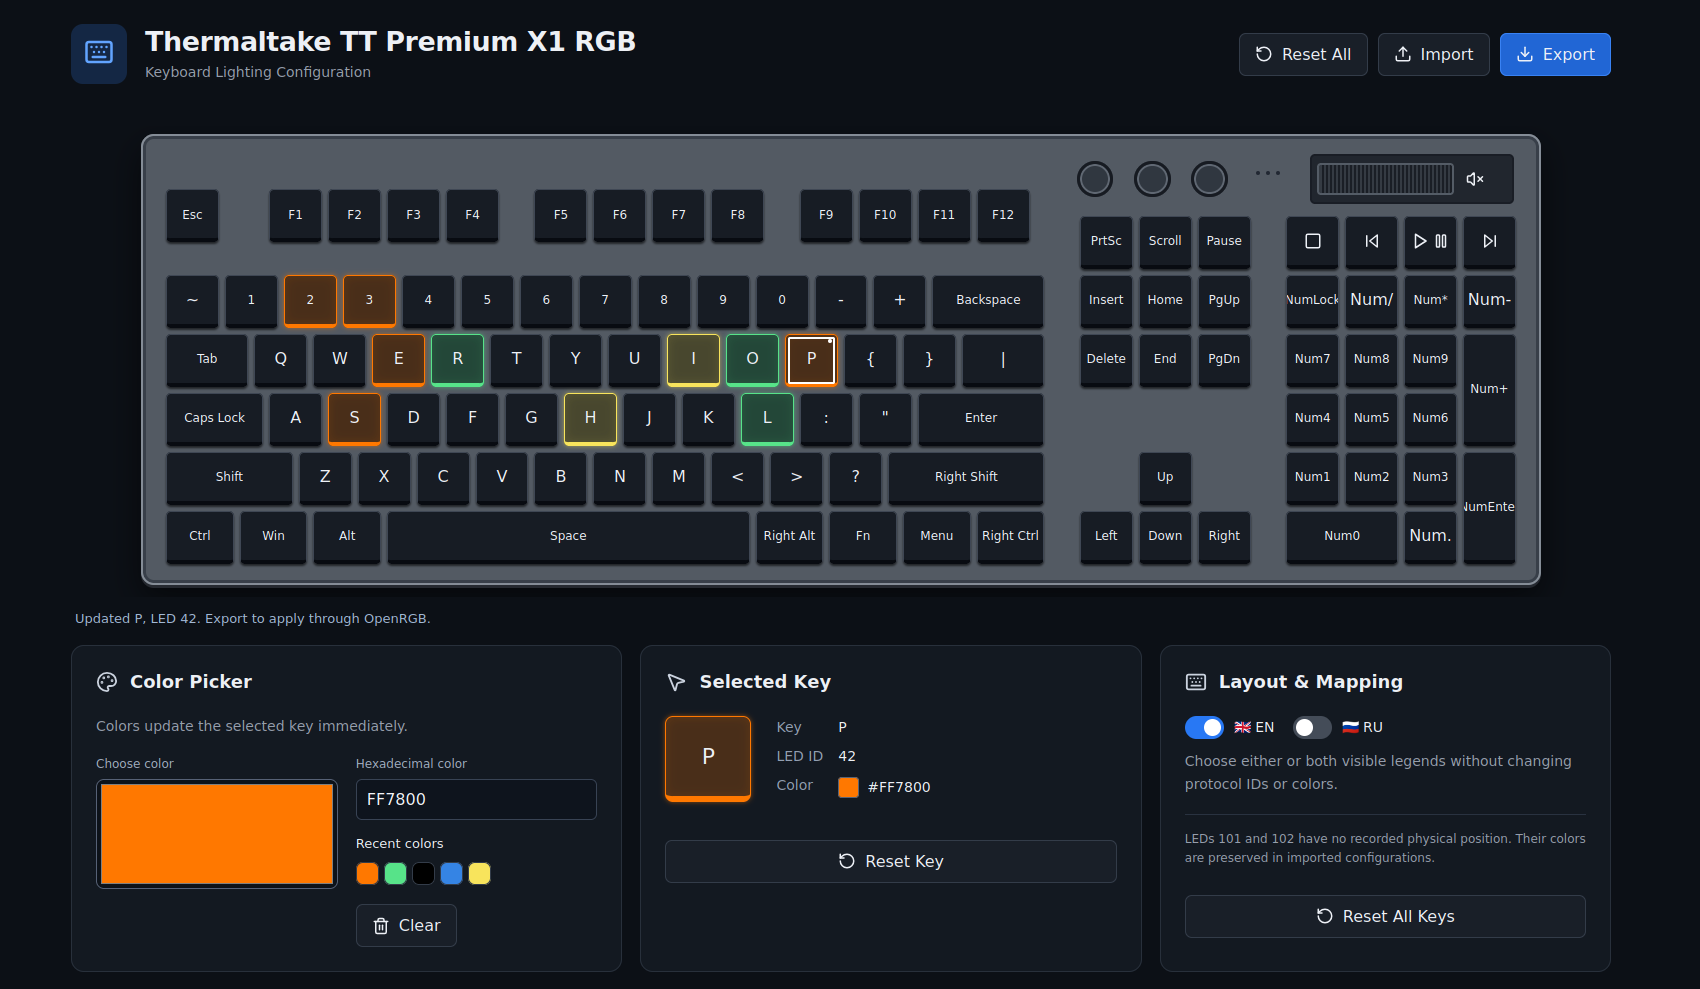
Дошли руки до написать поддержку клавиатуры в OpenRGB

 , ,

Клавиатура Thermaltake TT Premium X1 RGB. На первом фото написано HI LOR 23 SEP.

Отправил PR… и судя по фото, нужно почистить клавиатуру.

P.S.: В реальности она не настолько грязная, камера сильно увеличивает.

anonymous_sama
()

Для настроения, отвлёкся


Словил негатив от любимой, припёрся домой, полез отвлечься в ноут.

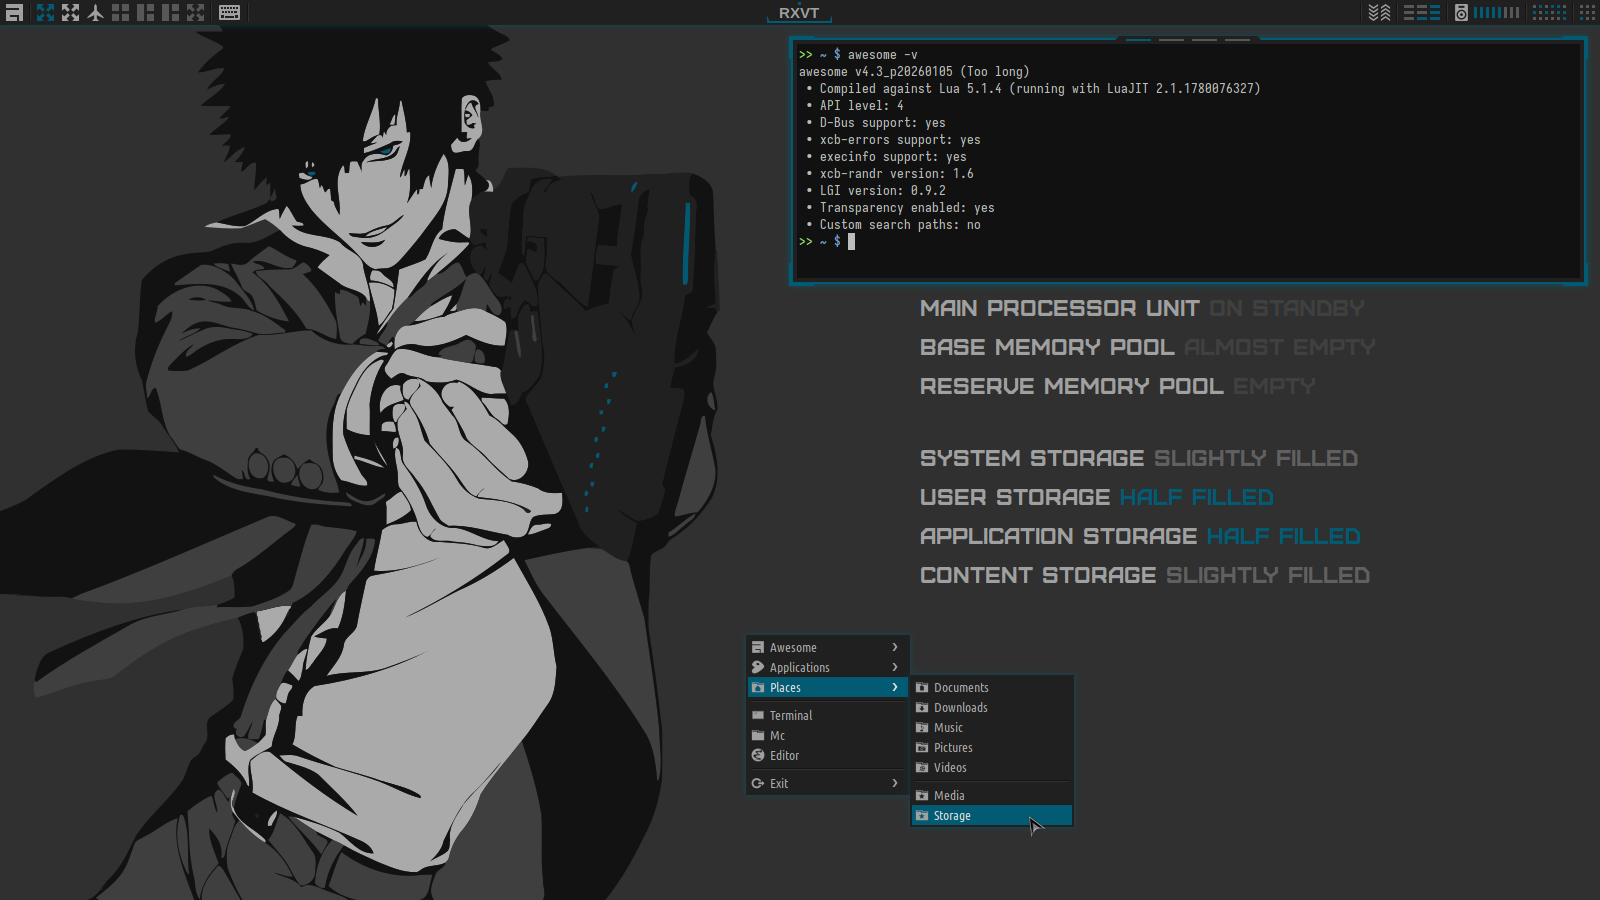
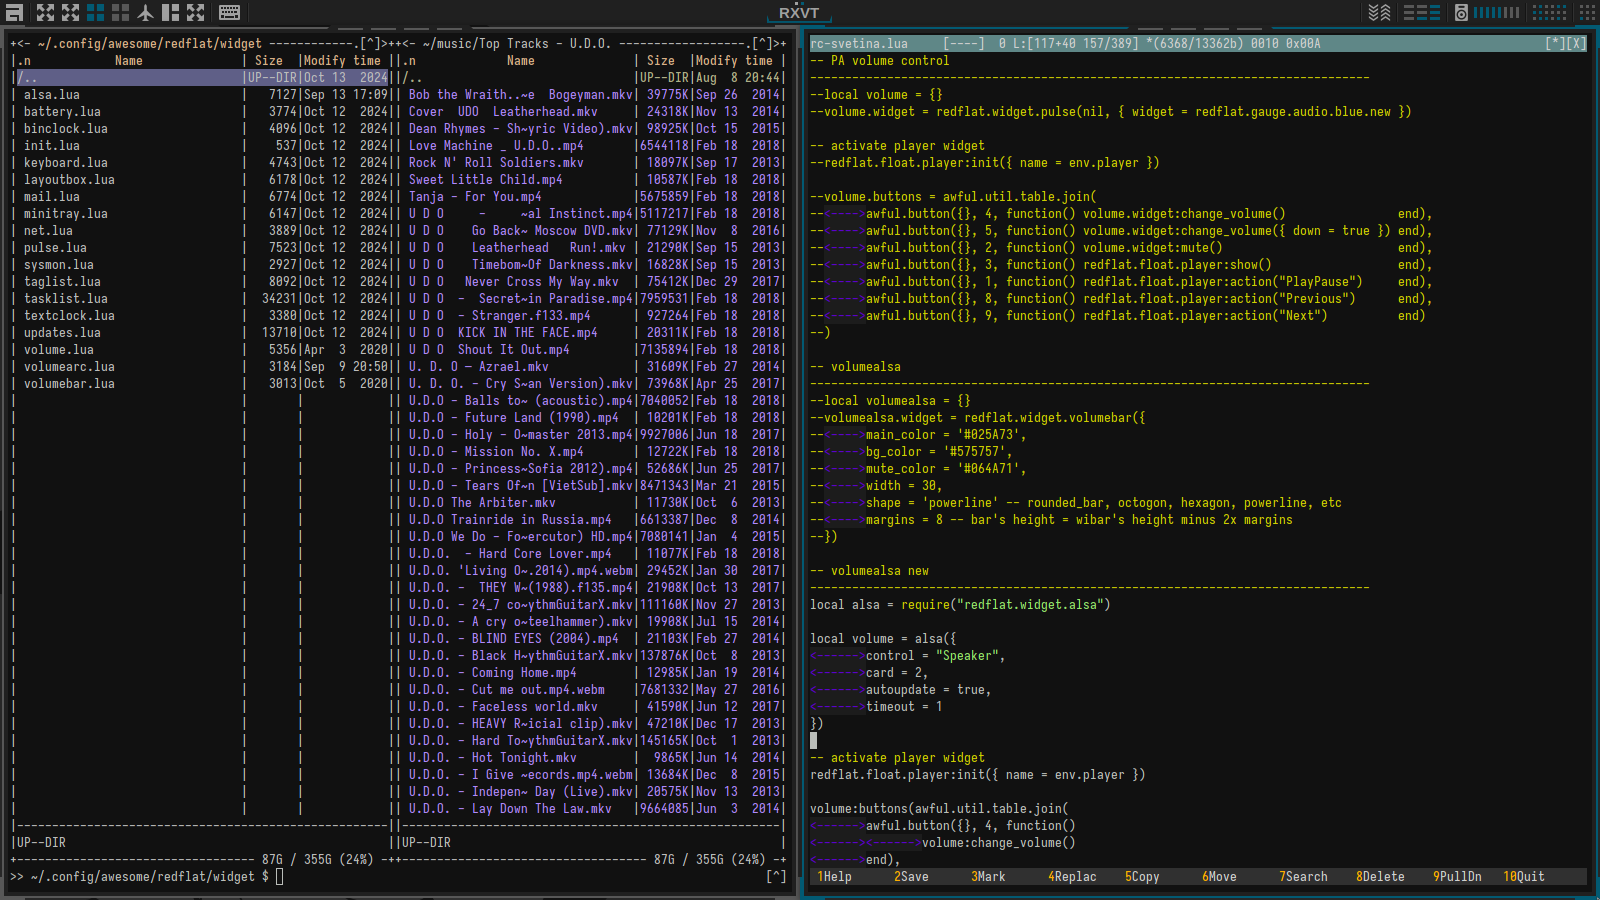
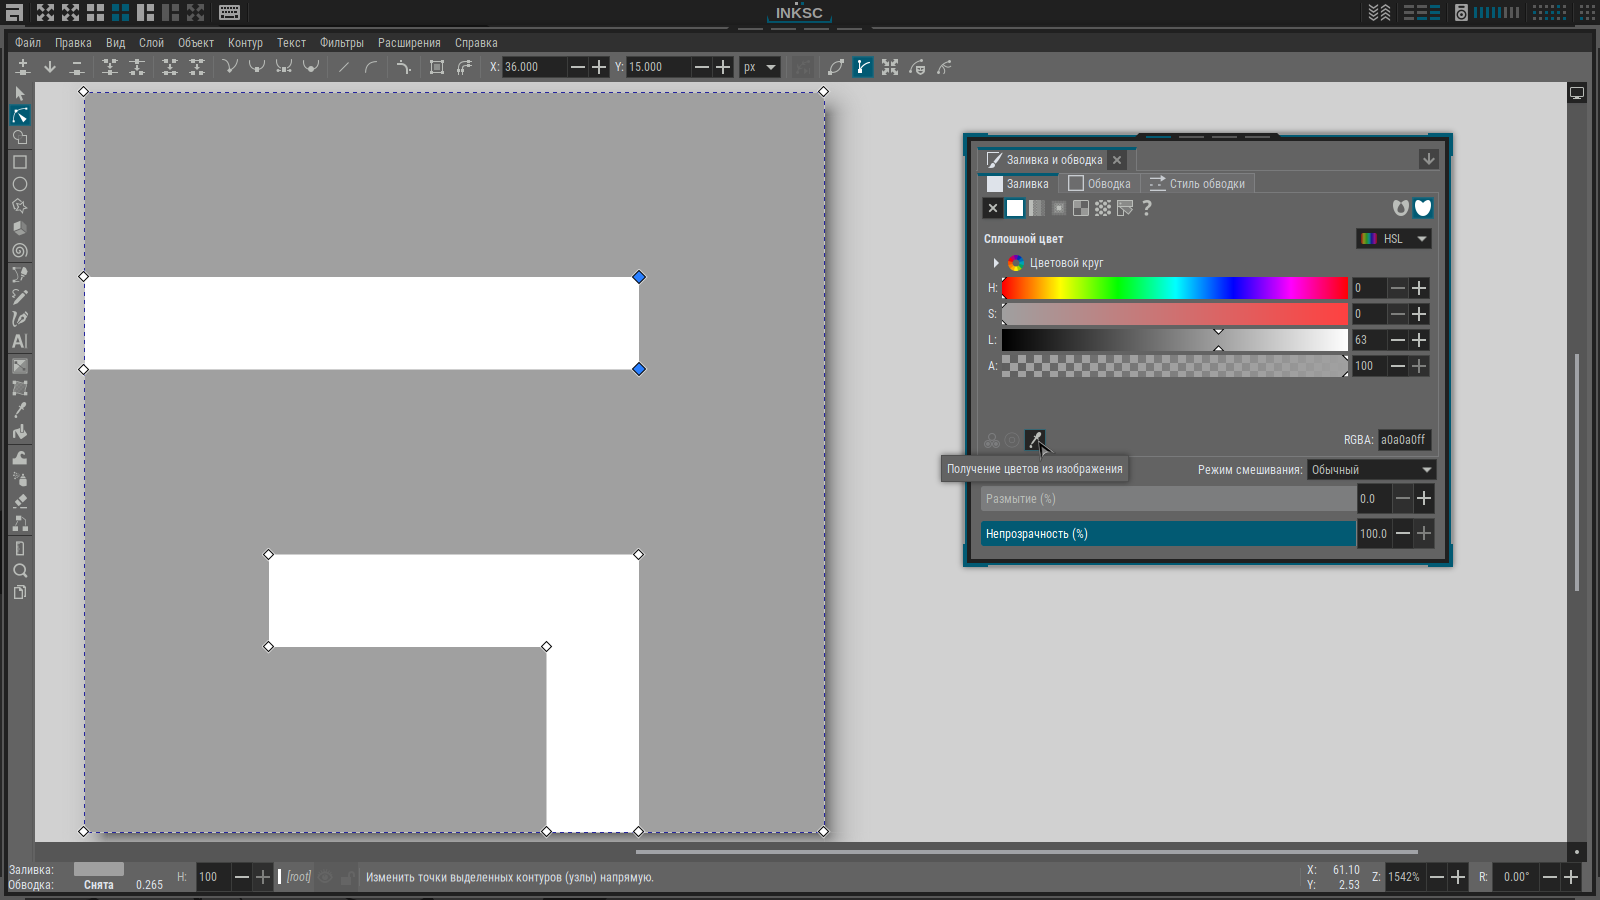
Всё тот же конструктор от автора Worron https://github.com/worron/awesome-config. Подкрутил тему Steel, панель для эксперимента разместил вверху, вдруг понравится, была всегда внизу. Выглядит хорошо, работает ещё лучше, стабильно и надёжно. С помощью inkscape немного повозился с иконками в панели, не попадали в пиксельную сетку, мылились, ещё в менюшке поправить осталось. Поиграл в picom с тенью, только для скрина, а так она обычно небольшая тёмная https://ibb.co/T66p8Y9.

На скриншотах: браузер, mc-ешка и inkscape. Сделал для пробы видео с экрана, никогда этим не занимался, просто забыться от событий https://rutube.ru/video/c5208d348987bd1853d9feaaffc88705/.

spawn_sp
()

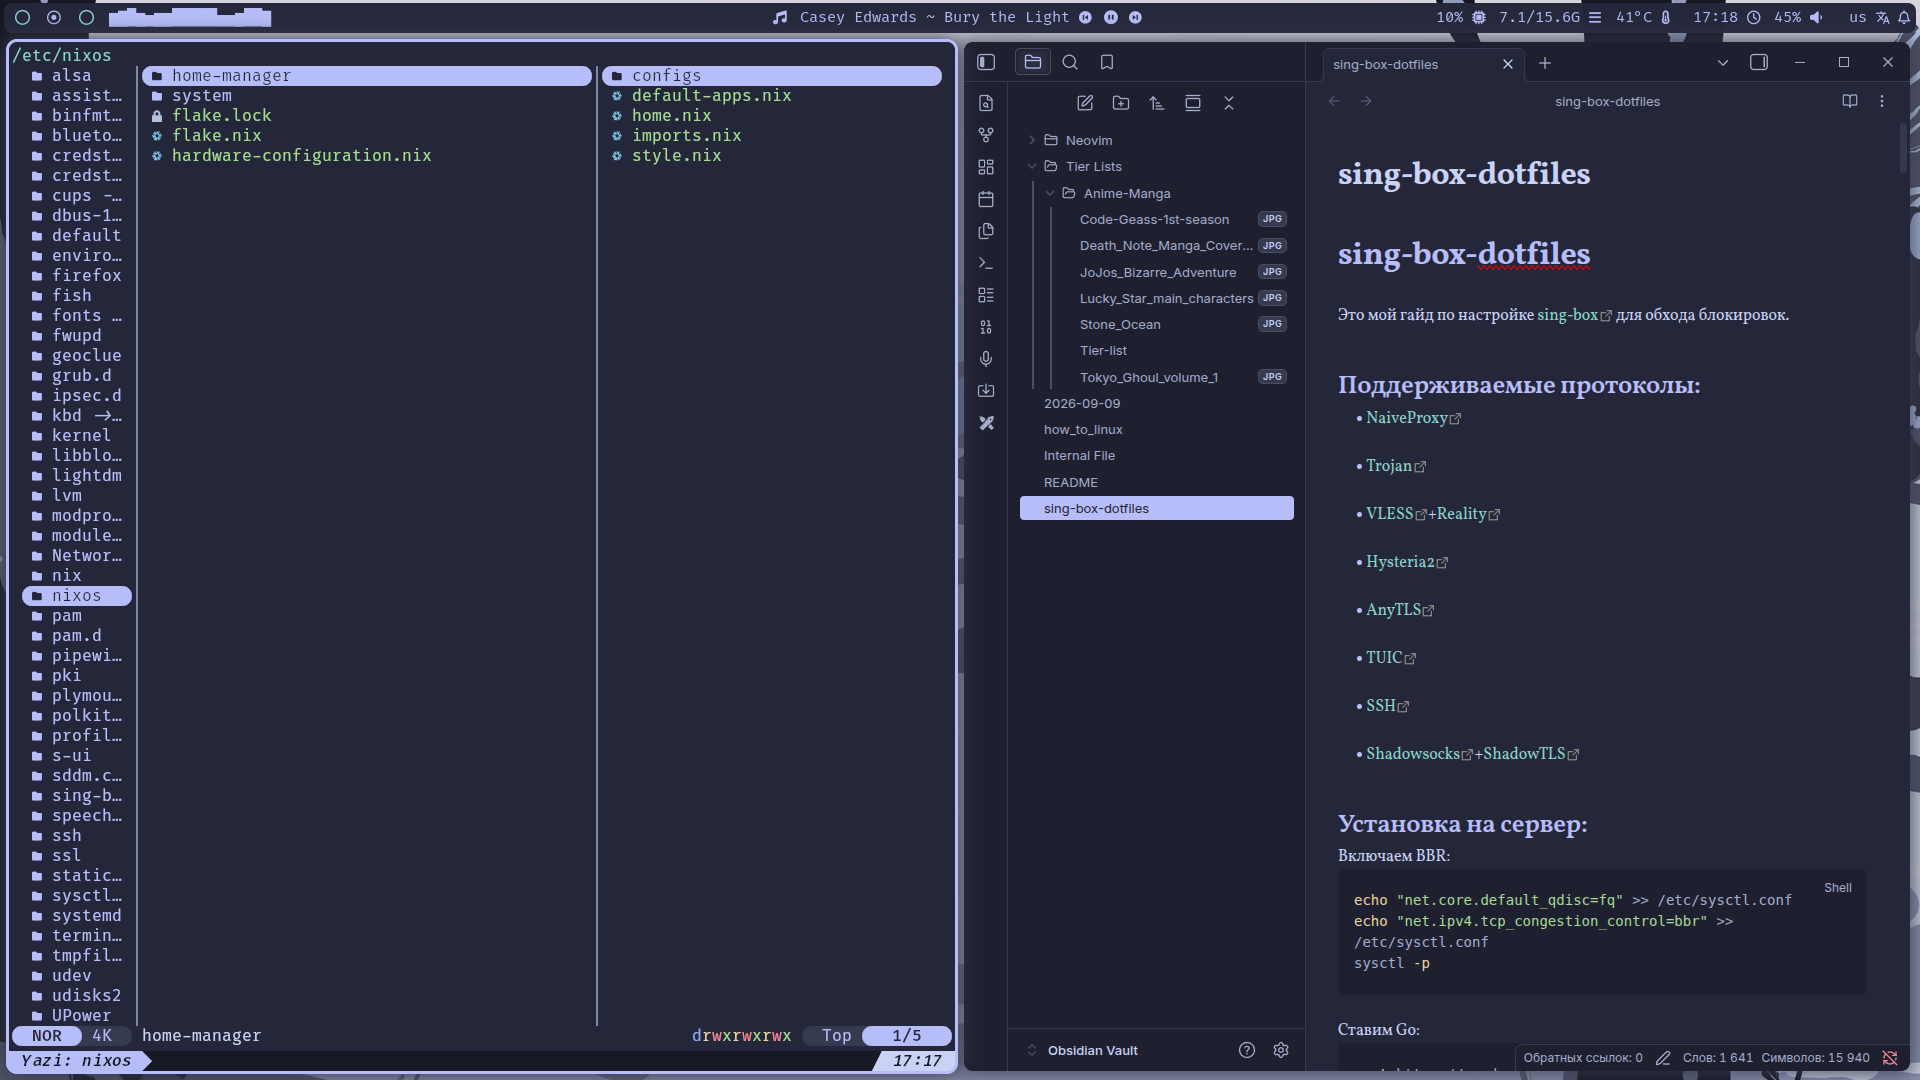
Мои доты NixOS

 , , ,

Всем привет.

Поставил себе никс год назад и до сих пор в шоке от того, насколько это удобно. Можно просто выложить доты и при переустановке системы в несколько команд вернуть всё так, как это было до переустановки.

WM: Niri

Шелл: Zsh

Проводник: Yazi

Шрифт: FiraCode

Терминал: Kitty

Панель: Waybar

Доты системы: https://github.com/L0rdDioBrando/violet-dots. Доты Neovim: https://github.com/L0rdDioBrando/VioletVim.

bopsi_ok
()

Вот так у меня выглядит Хром

 , , ,

Вертикальные вкладки и параллельный просмотр сайтов в хроме без установки расширений.

Расширение Scroll Preview делает мини-карту сайтов, как в гномовском Текстовом редакторе, только более подробную — там делаются скриншоты сайтов.

Расширение не заставляет тормозить браузер и я его не удаляю.

Делайте, как я, и все будет хорошо.

votafak
()

Играем в Linux

 ,

Можно компилить ядро, можно настраивать в консоли серверы, можно управлять тысячами нод в кластерах кубера и многое другое... В общем, в Linux достаточно интересных игр. Но иногда хочется вспомнить молодость и побегать в простые компьютерные игрушки. Я помню старые времена, когда в оффтопике нужно было возиться с установкой, искать русификаторы, разбираться с патчами, которые часто поставлялись отдельно от самой игры. Нужно было выискивать их по знакомым и разбираться в очерёдности установки.

Потом я помню времена, когда нужно было постоянно мониторить winehq и смотреть, запустится ли игра на моей системе или нет. Подбирать параметры, изучать настройки, иногда даже пересобирать руками wine, чтобы он смог подтянуть нужные библиотеки или стянуть нужную версию DirectX. Потом появился winetricks, который сильно упрощал этот процесс. Но вот последние несколько лет я про это забыл. Совсем.

Многие игры были выпущены нативно, а некоторые теперь запускаются через proton в steam и heroic или в portproton.

Честно говоря, чтобы подготовить этот пост, мне частично пришлось изучить, что запущено нативно, а что через прослойку. Потому что я сейчас в это не вникаю. Просто запускаю игру одним кликом и всё.

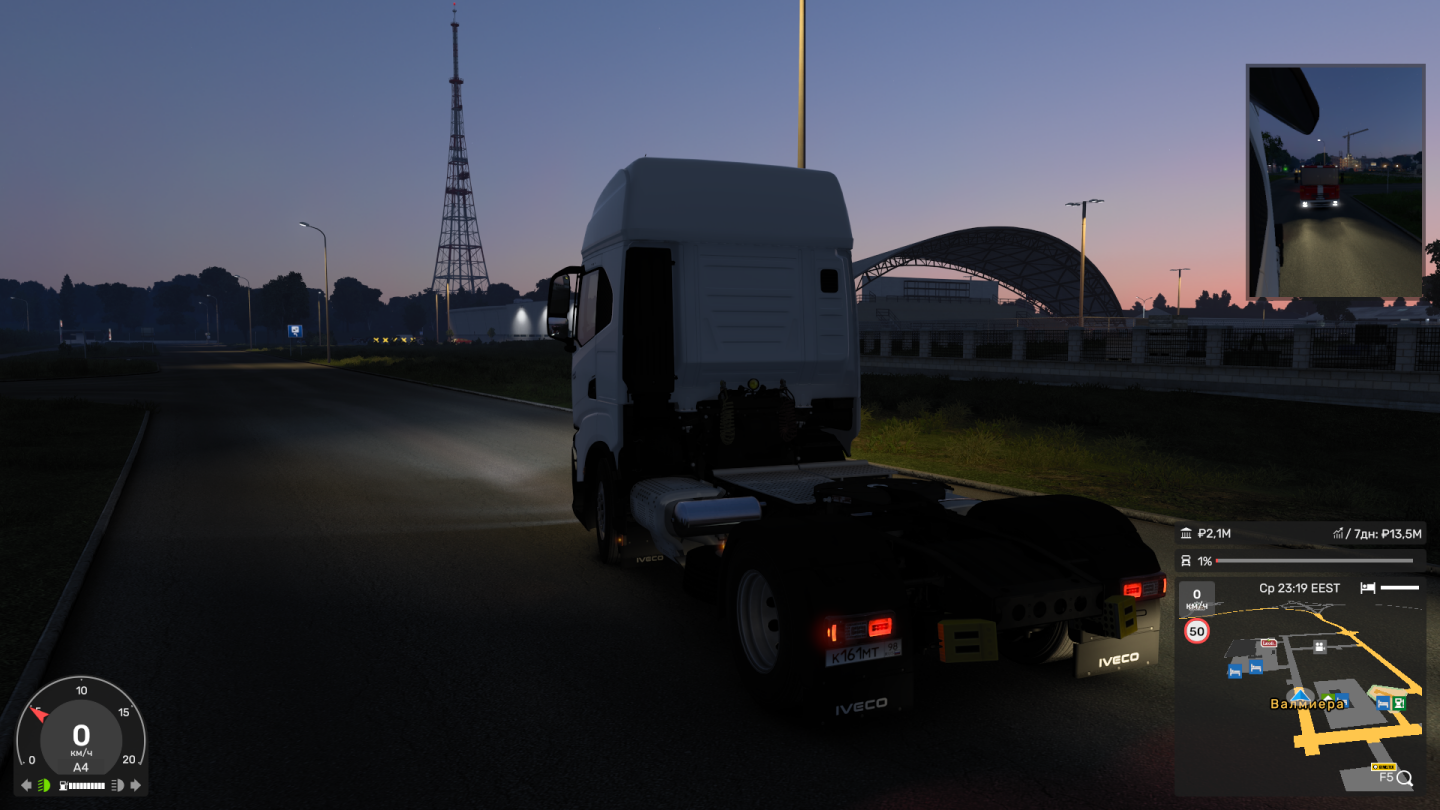
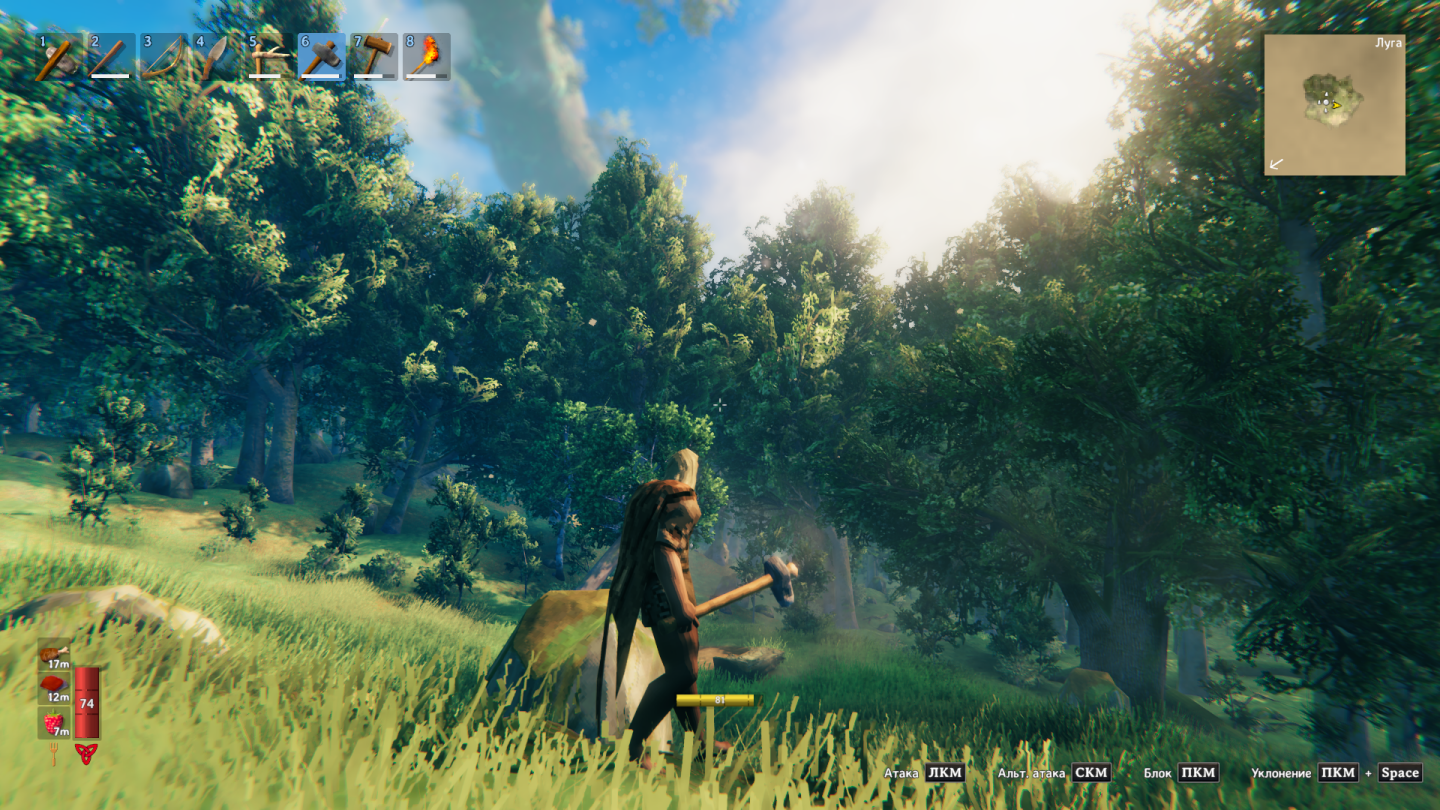
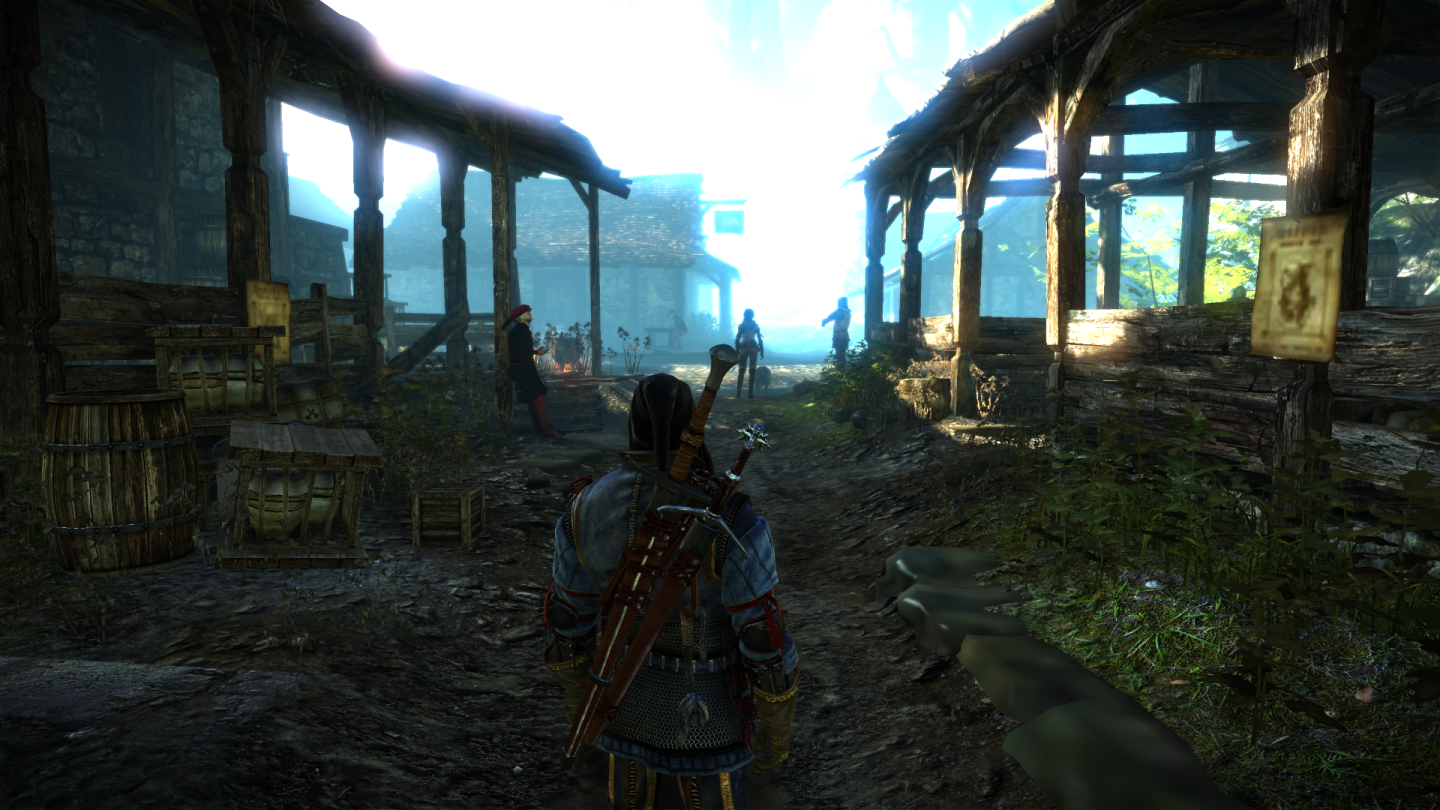
Если кому интересно, железо у меня не самое мощное. Я не могу сравнить уровень нагрузки с оффтопиком, но все скриншоты, которые я тут показываю сделаны на максимальных настройках графики.

         -/oyddmdhs+:.                cppmm@damned 
     -odNMMMMMMMMNNmhy+-`             ------------ 
   -yNMMMMMMMMMMMNNNmmdhy+-           OS: Gentoo Linux x86_64 
 `omMMMMMMMMMMMMNmdmmmmddhhy/`        Host: B650M PG Lightning 
 omMMMMMMMMMMMNhhyyyohmdddhhhdo`      Kernel: 6.18.48-gentoo-dist-bin 
.ydMMMMMMMMMMdhs++so/smdddhhhhdm+`    Uptime: 5 days, 2 hours, 58 mins 
 oyhdmNMMMMMMMNdyooydmddddhhhhyhNd.   Packages: 1357 (emerge), 14 (flatpak) 
  :oyhhdNNMMMMMMMNNNmmdddhhhhhyymMh   Shell: bash 5.3.15 
    .:+sydNMMMMMNNNmmmdddhhhhhhmMmy   Resolution: 1920x1080, 1920x1080 
       /mMMMMMMNNNmmmdddhhhhhmMNhs:   DE: Plasma 6.6.6 
    `oNMMMMMMMNNNmmmddddhhdmMNhs+`    WM: KWin 
  `sNMMMMMMMMNNNmmmdddddmNMmhs/.      Theme: Breeze [GTK2/3] 
 /NMMMMMMMMNNNNmmmdddmNMNdso:`        Icons: breeze [GTK2/3] 
+MMMMMMMNNNNNmmmmdmNMNdso/-           Terminal: mc 
yMMNNNNNNNmmmmmNNMmhs+/-`             CPU: AMD Ryzen 7 8700F (16) @ 5.055GHz 
/hMMNNNNNNNNMNdhs++/-`                GPU: NVIDIA GeForce RTX 3050 8GB 
`/ohdmmddhys+++/:.`                   Memory: 15712MiB / 63867MiB 
  `-//////:--.
Скрины(хотел бы загрузить больше, выбрал только нативные игры):

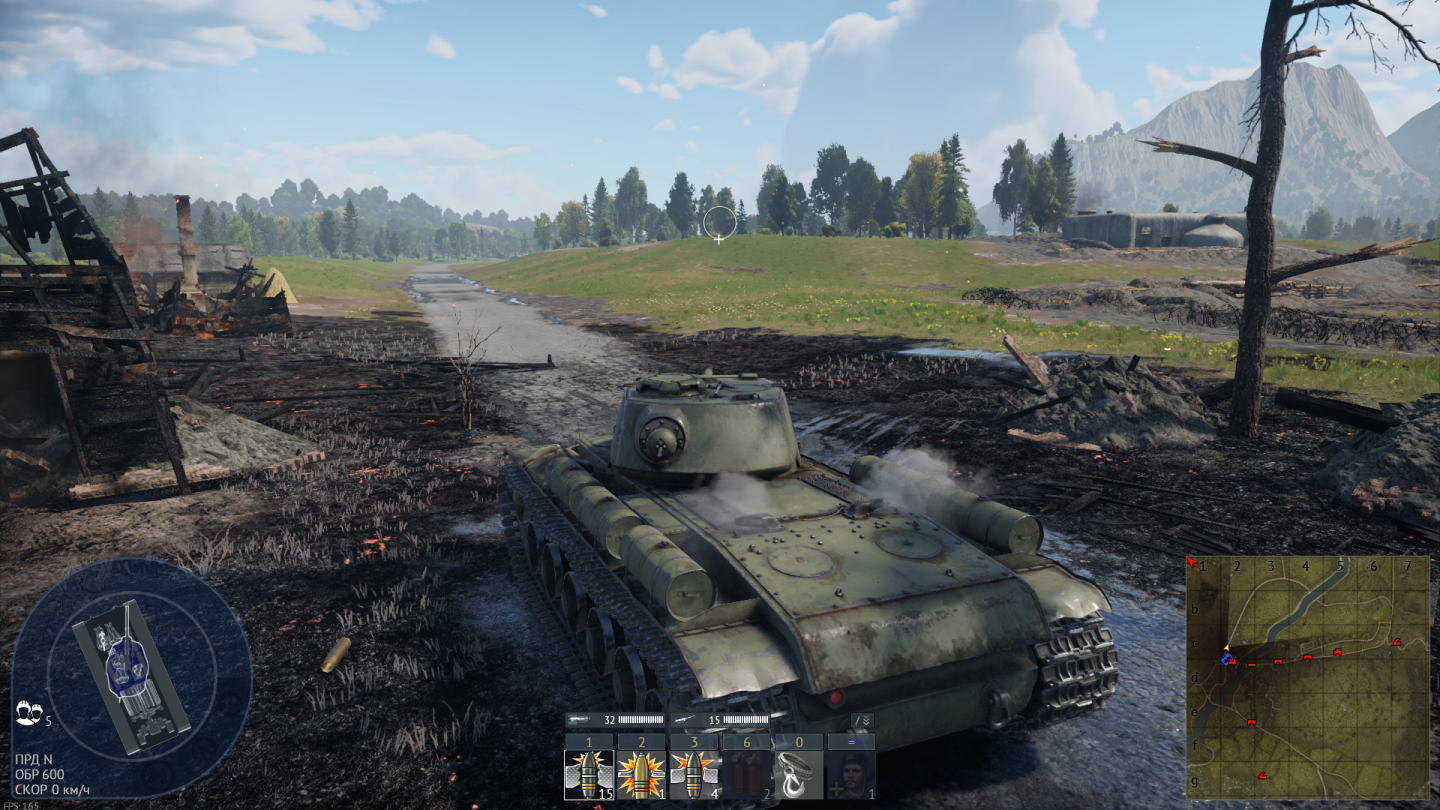
EuroTruck Simulator 2

Valheim

The Witcher 2

War Thunder

Единственное, если не считать War Thunder, для всех перечисленных игр нужно включать поддержку x86_32. Для Gentoo это значит нужно будет для нескольких десятков пакетов включить соответсвующий USE-флаг. С бинарными дистрами должно быть проще.

А так у меня сейчас суммарно установлено больше полусотни игр разной степени сложности. Часть нативно, часть через протон. Играть во всё не успеваю.

shell-script
()

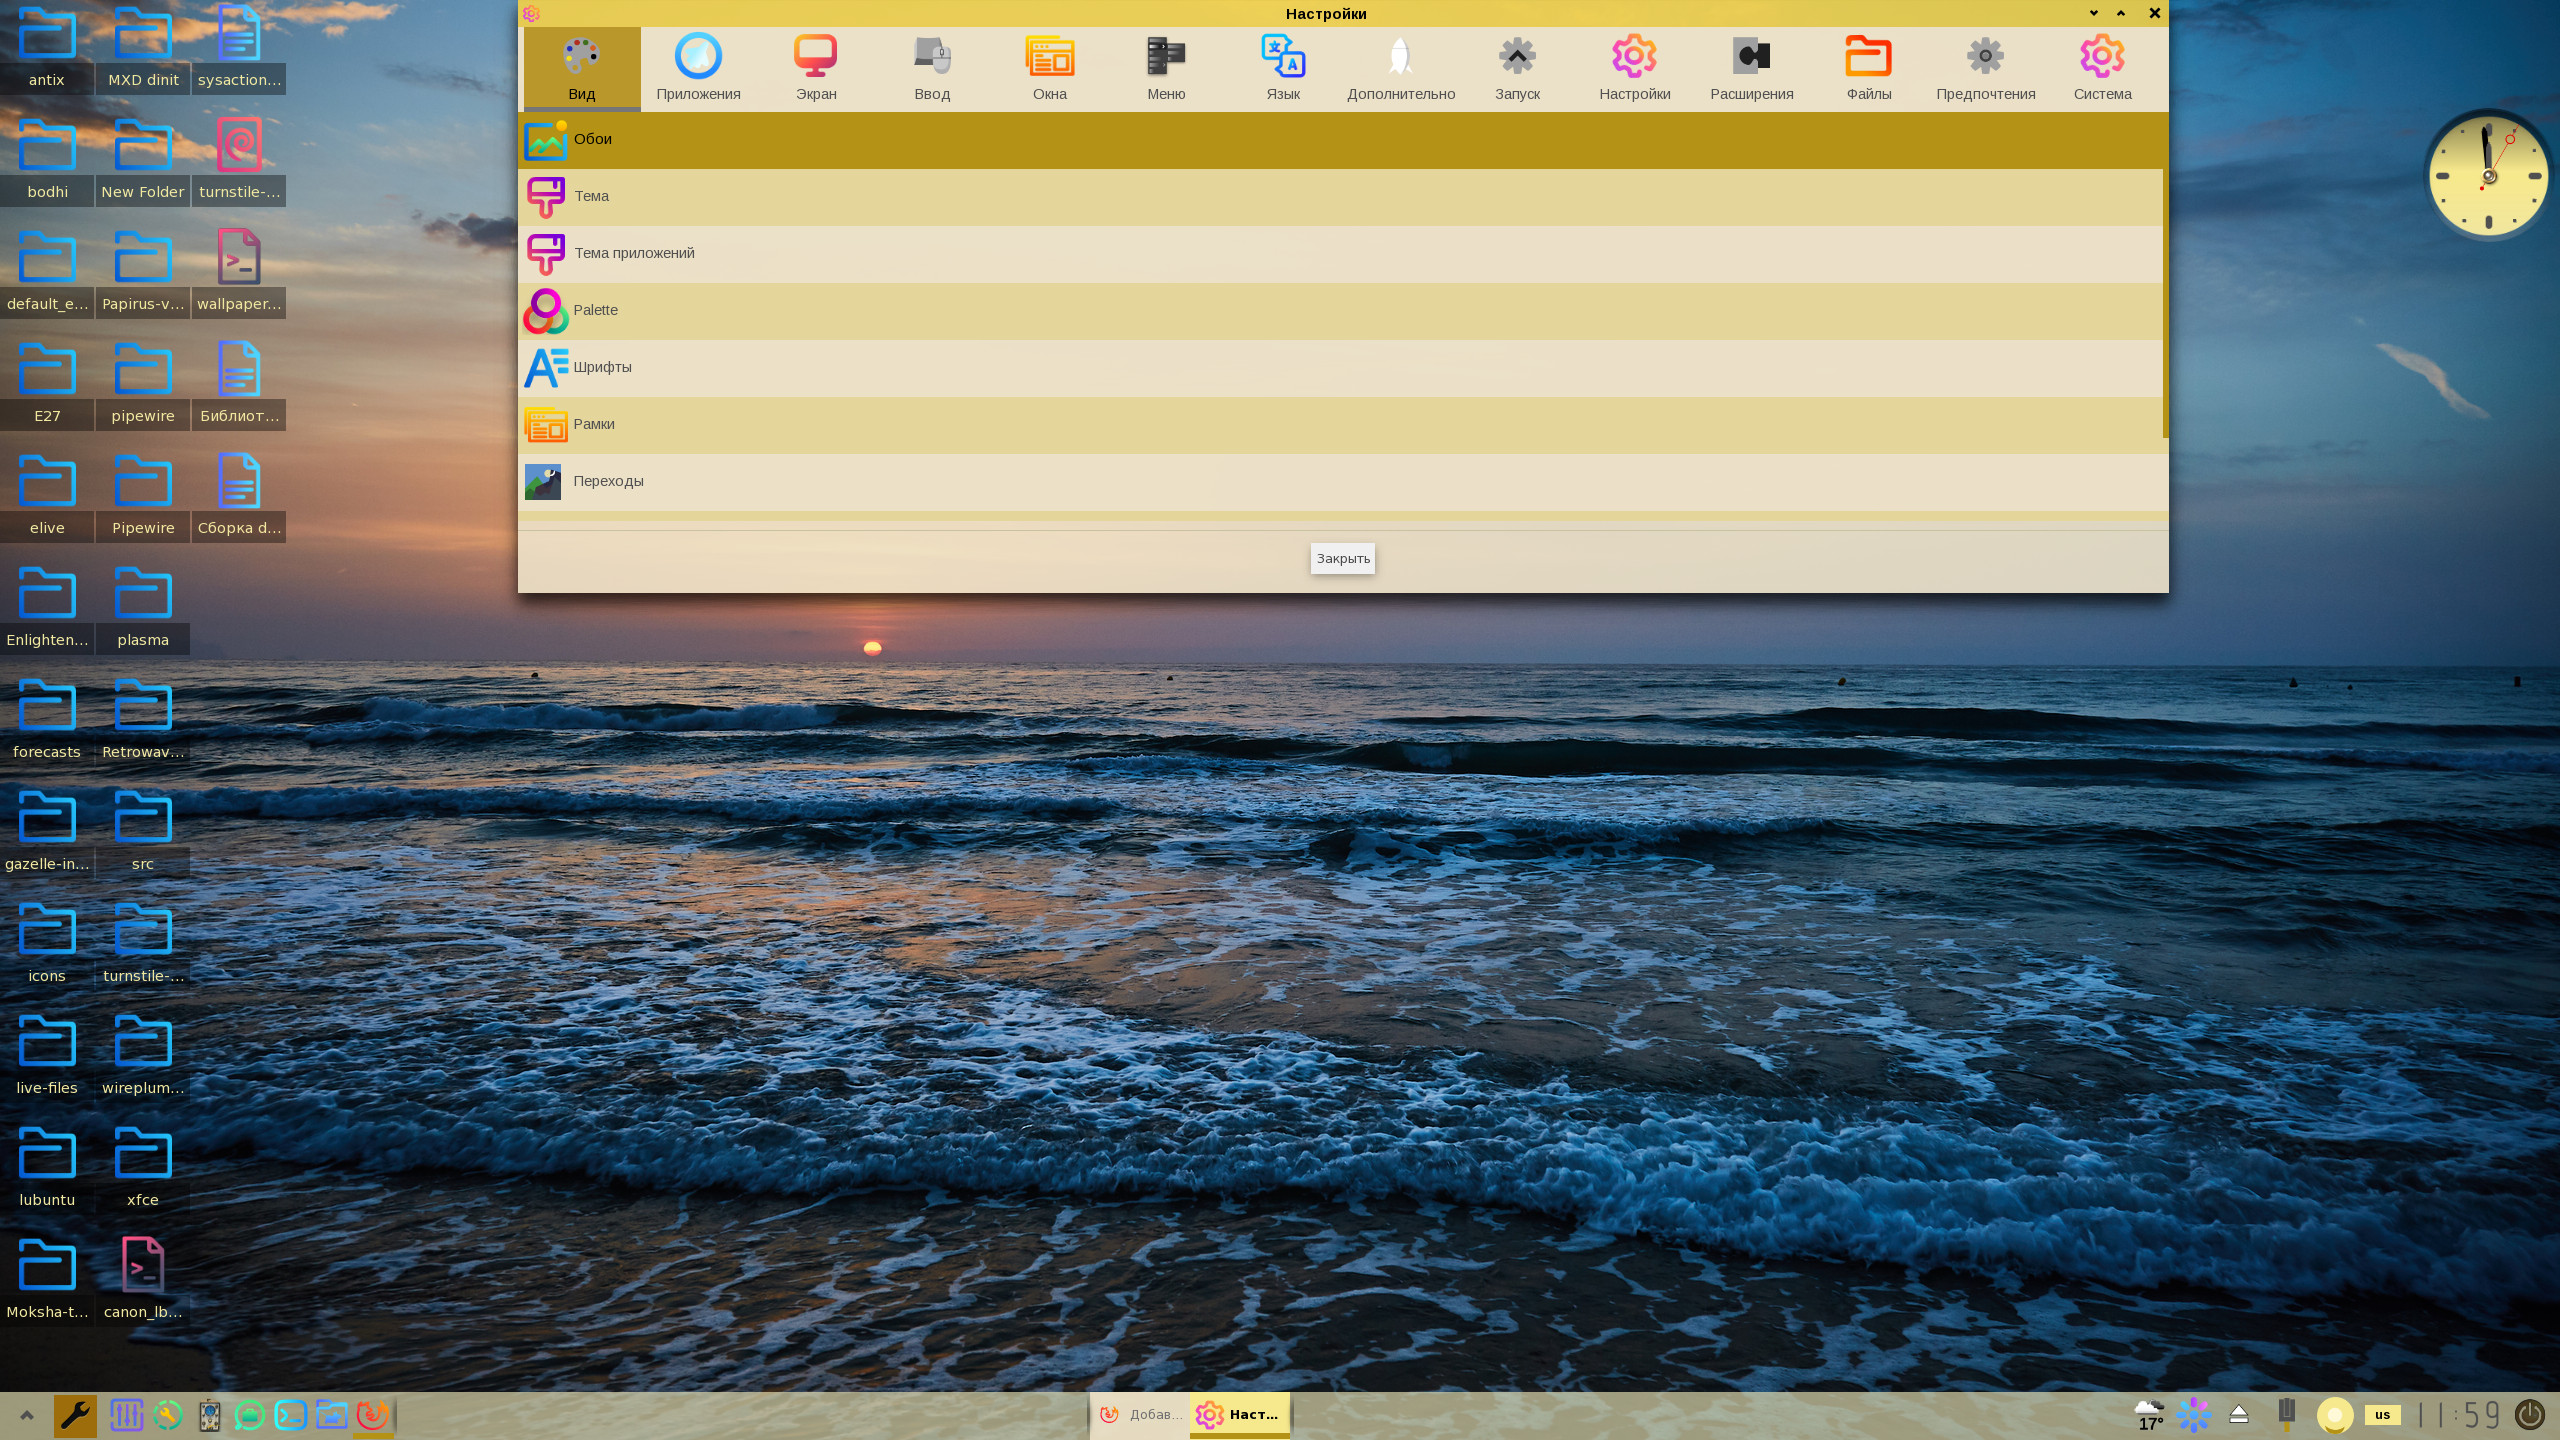
Захотелось энтерпрайза в галерее

 , ,

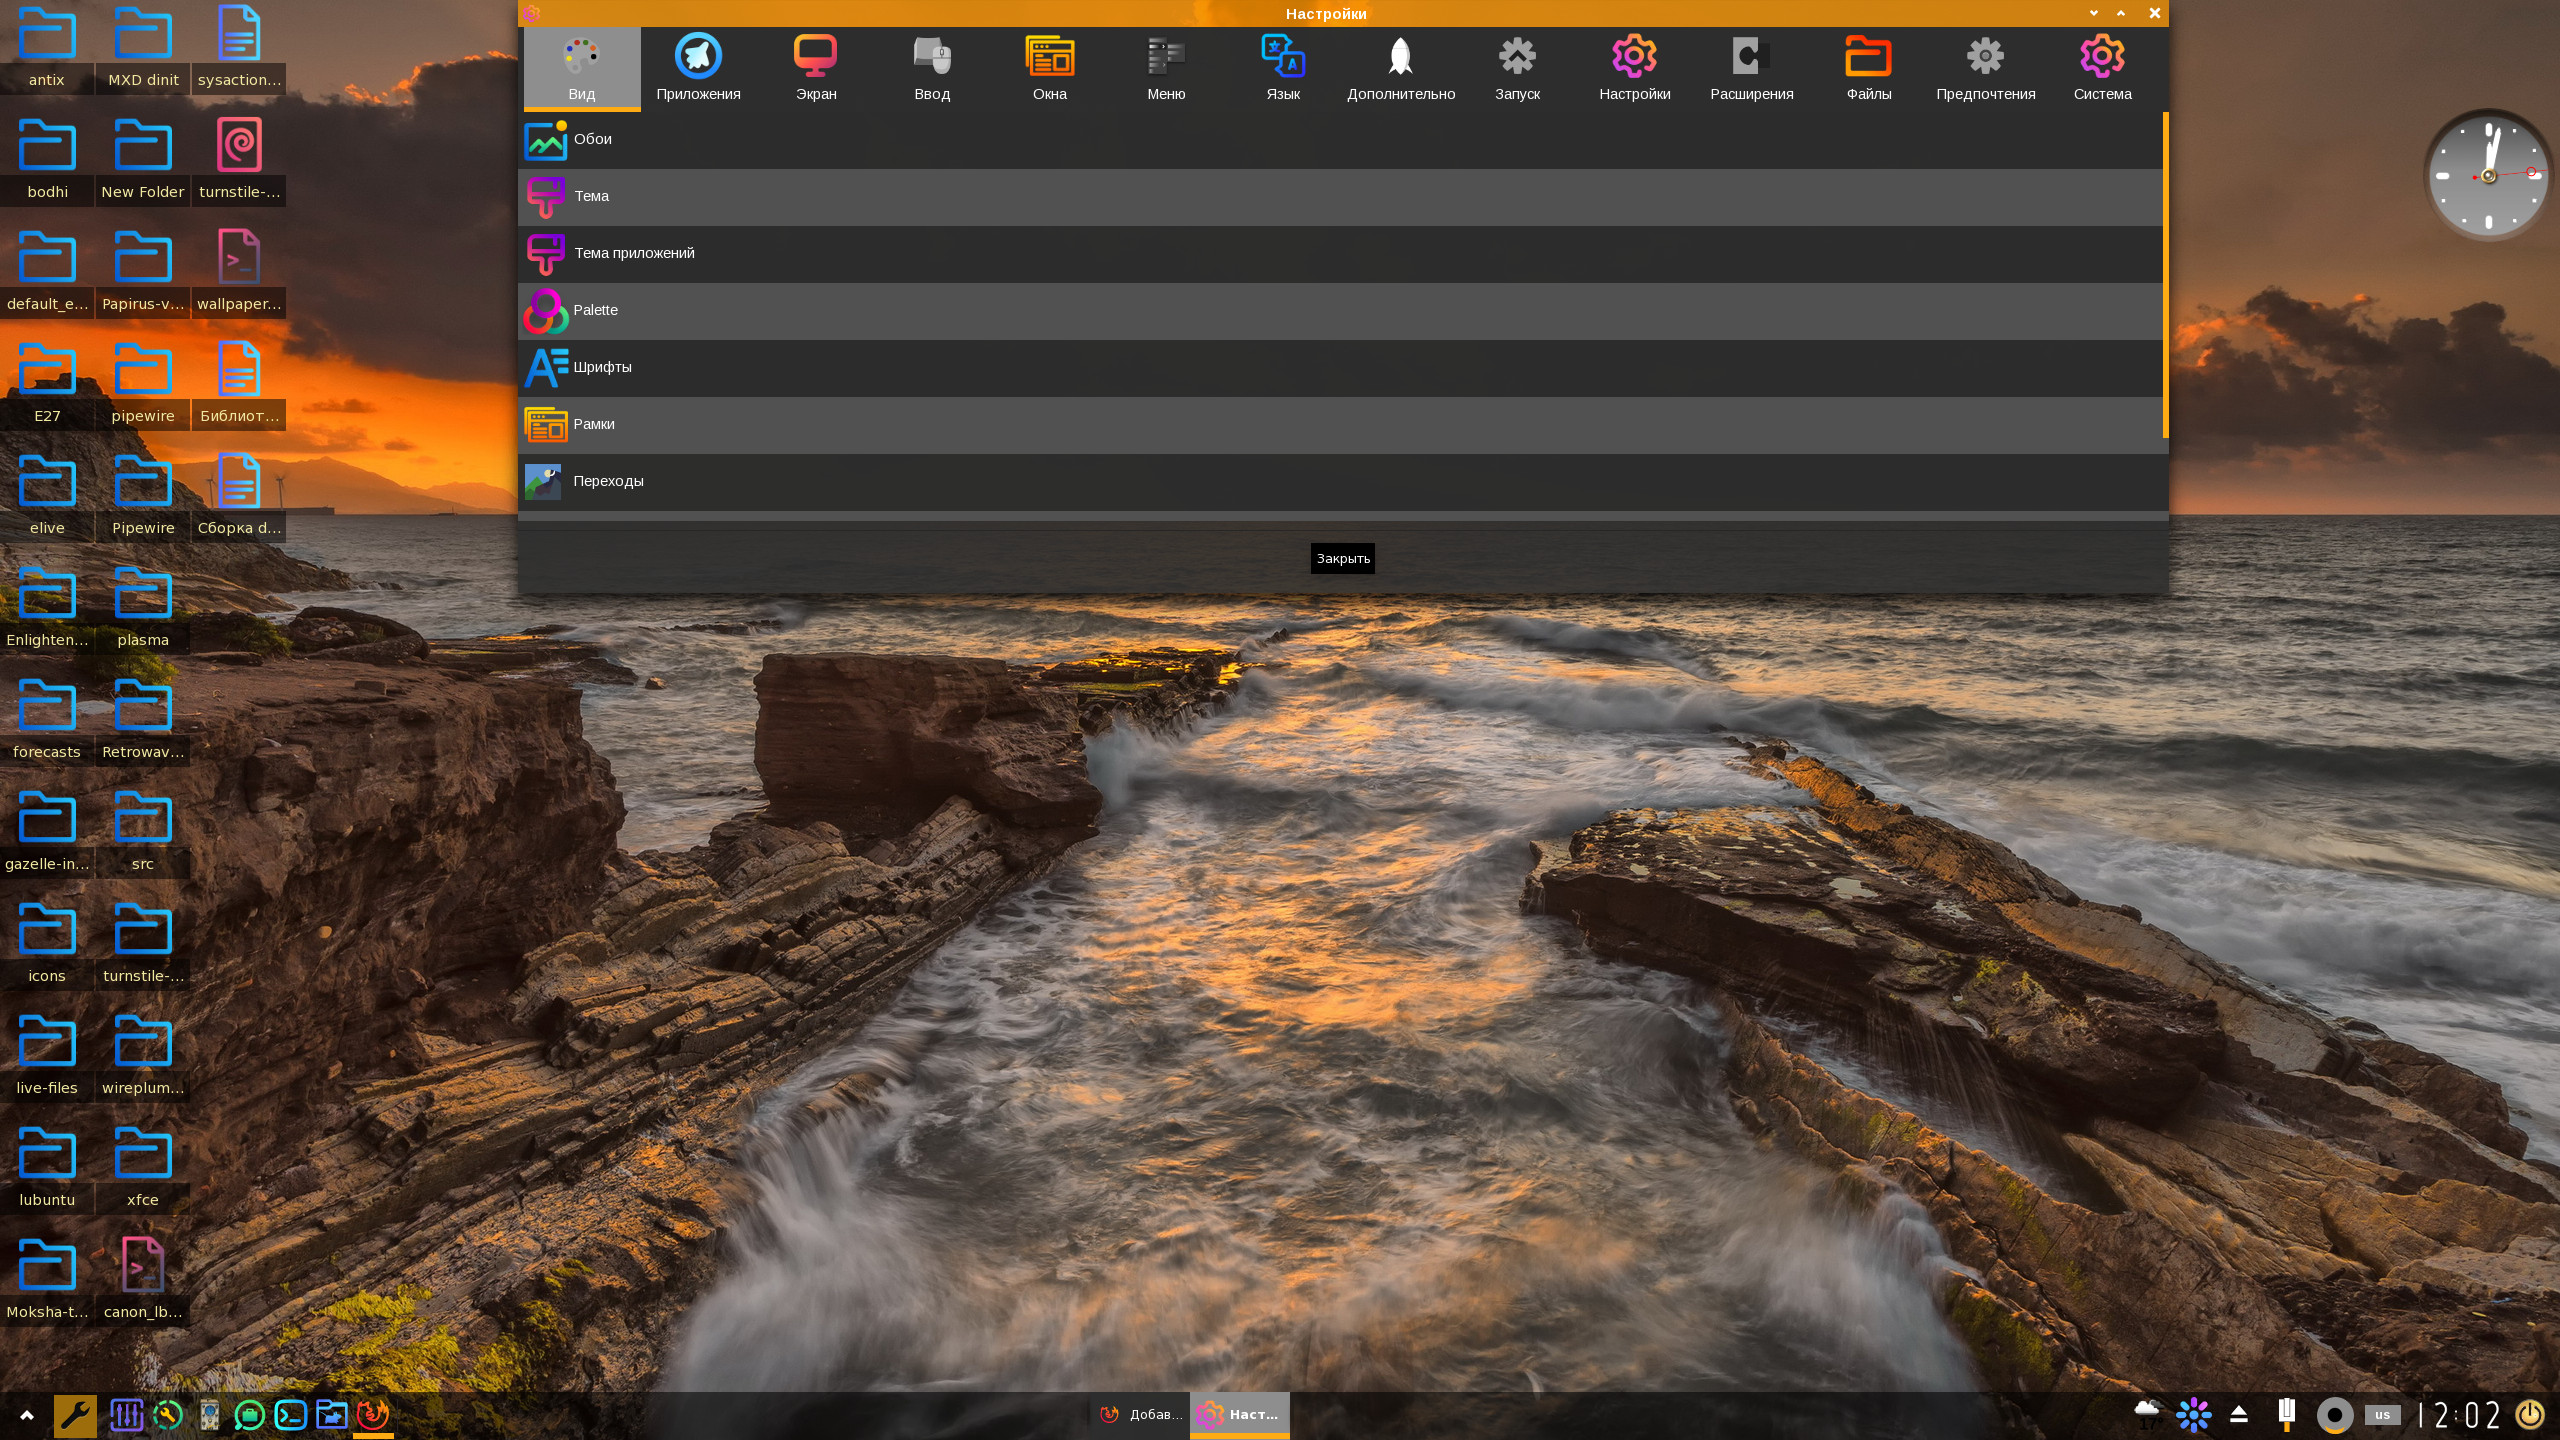
Тема папок Laferte-breeze-darker, тема других иконок Adwaita и Papirus.

Ощущение стабильности и ламповости. Ассоциации то с hyprland, то с другими WM.

Используются значки на рабочем столе. Обоина синяя, окна темной темы.

Аналоговые часы, обязательно.

Делайте, как я, и всё будет хорошо.

votafak
()

Rust в наших сердцах!

 ,

Rust и Linux -
Идеальный тандем.
Свобода и мощь.

( читать дальше... )

saahriktu
()

Enlightenment E27

 , , , , turnstile

Это мой форк Enlightenment E27. Сборка на основе antiX без systemd и elogind. Система инициализации: Dinit Сессия: Seatd + Turnstile Сервер: Xlibre

Почему форк? Да потому что, поcле установки версии 0.27.1 нашел пару багов, думал, что в версии из Git их исправили,но нет. Там все сломали - у меня крашился экран. Из последних исправлении только обкатка своих новых наработок для Wayland. Поэтому принял решение брать рабочую версию и исправлять там, что мне не нравится. «Спасение утопающих-….» Теперь это мой основной DE. Легкий, красивый, лучший!))

Valera78
()

Неудачный закос MATE под Lomiri

 , ,

Я пытался сделать закос Ubuntu MATE 26.04 под Lomiri.

Что я юзал

Тема оформления: Lomiri

Иконки: Suyu

Обои дефолтные от Ubuntu 17.04

Закос получился неудачным:

  • Светлый текст в белом меню

  • Белизна иконок в трее не работает

  • Окна грубо-прямоугольные

  • Иконки - это каша. Почему-то иконки от Lomiri перемешались с иконками от Ubuntu

Убунту в последнее время меня разочаровал:

  • Интернет отвалился по причине багов Убунту и это после свежой установки Ubuntu MATE

  • После смены разрешения экрана панель Plank слетает и мне приходится через терминал запустить Mate-Tweak для перезапуска Plank

  • Brisk Menu по кнопке Super не работает

Мне обидно, что Lomiri до сих пор застрял в Ubuntu/Debian. Потому что если я хочу юзать Lomiri, то кроме Debian со старыми драйверами и софтом (что не на 100% подходит для современных RTX-ПК), либо такое себе Убунту. Говорят, что LinuxMint не лишён минусов Ubuntu.

Для тех кто увидел vbox в терминале, я поставил Ubuntu MATE через Ubuntu Server, сам Ubuntu Server я поставил для того, чтобы проверить кое-какую деталь в Unity 7. Эксперименты, которые могут сломать Линукс лучше проводить в виртуалке. Как говорится, поймать на охоте двух зайцев за один поход.

ConLenov
()

WoWee: открытый клиент WoW 1-3 с нативной поддержкой Linux

 , , , wowee

Некоторое время слежу за развитием открытого клиента WoW под названием WoWee. У него есть нативная поддержка Linux, а сам проект активно развивается — судя по количеству коммитов на GitHub. Каких-то громких заявлений и планов от разработчиков я не видел: проект позиционируется как эксперимент.

Несколько месяцев назад я уже запускал WoWee, но тогда клиент выглядел сильно сырым. Сейчас он стал заметно более играбельным, хотя проблемы всё ещё есть: производительность пока оставляет желать лучшего, часть игрового контента отображается некорректно, встречаются и другие, менее значительные недоработки.

( читать дальше... )

nuxster
()

OpenShield v0.2.4

 , openshield, ,

Привет, $username!

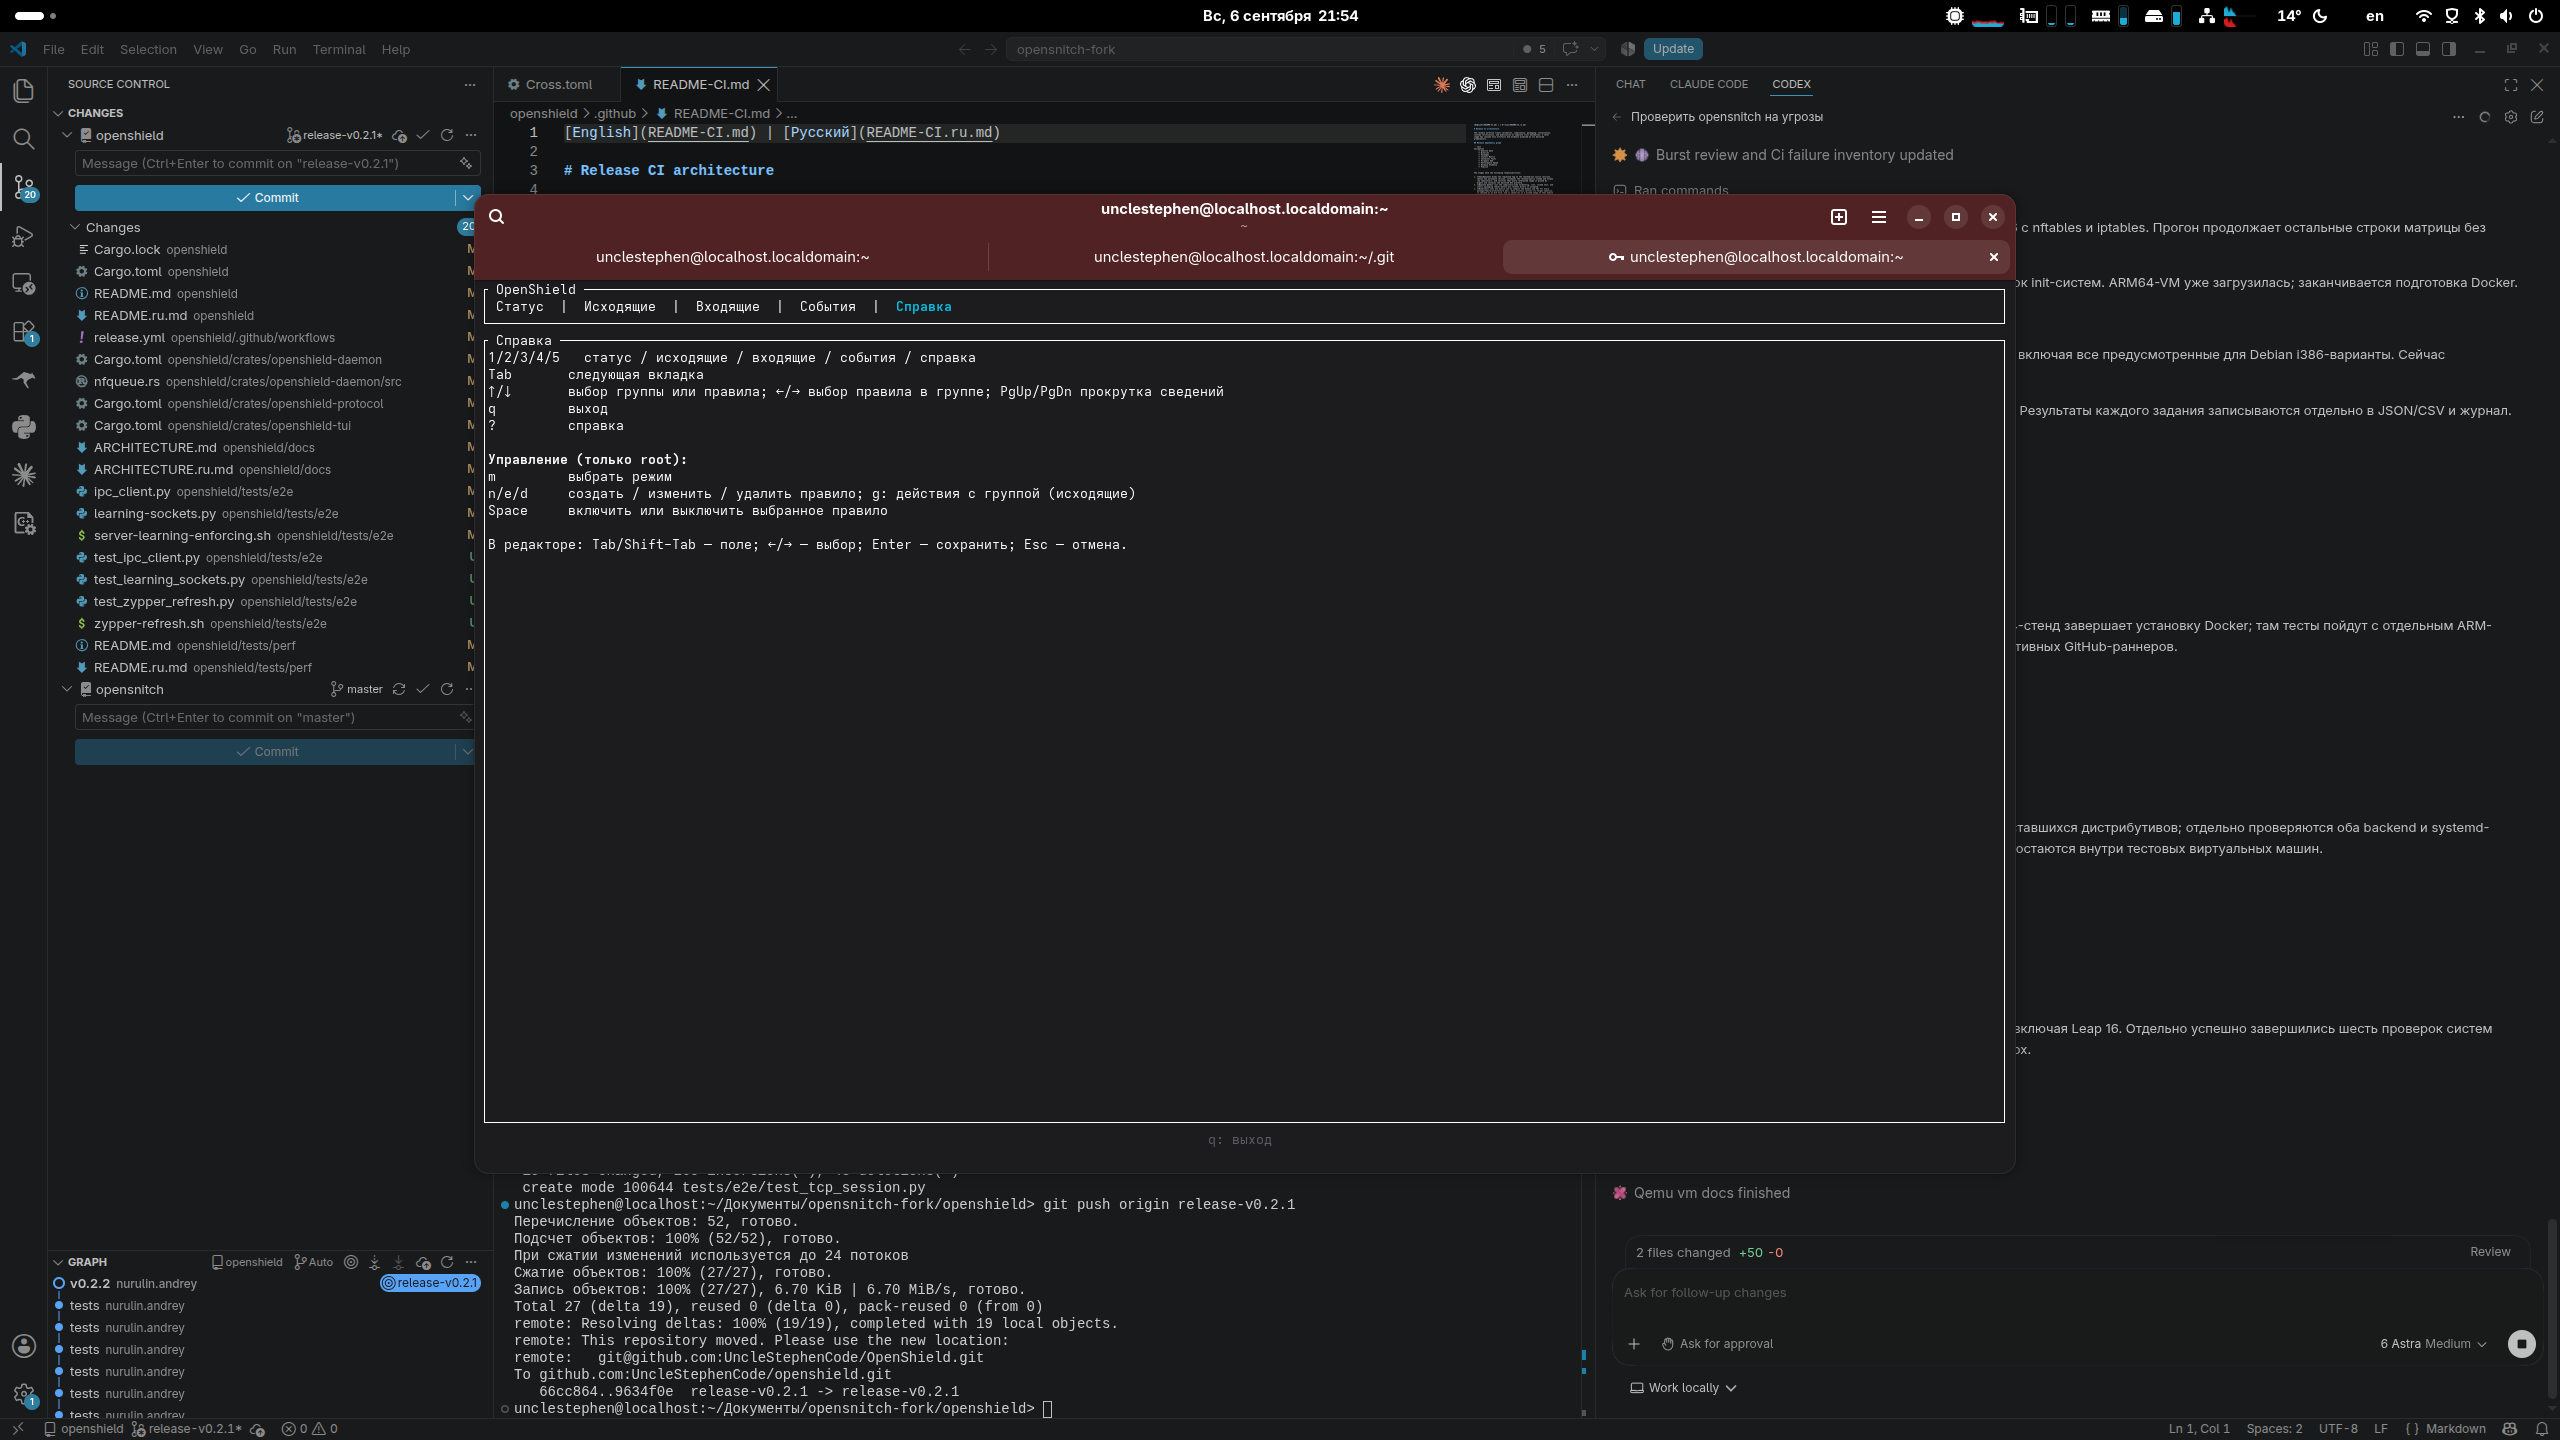
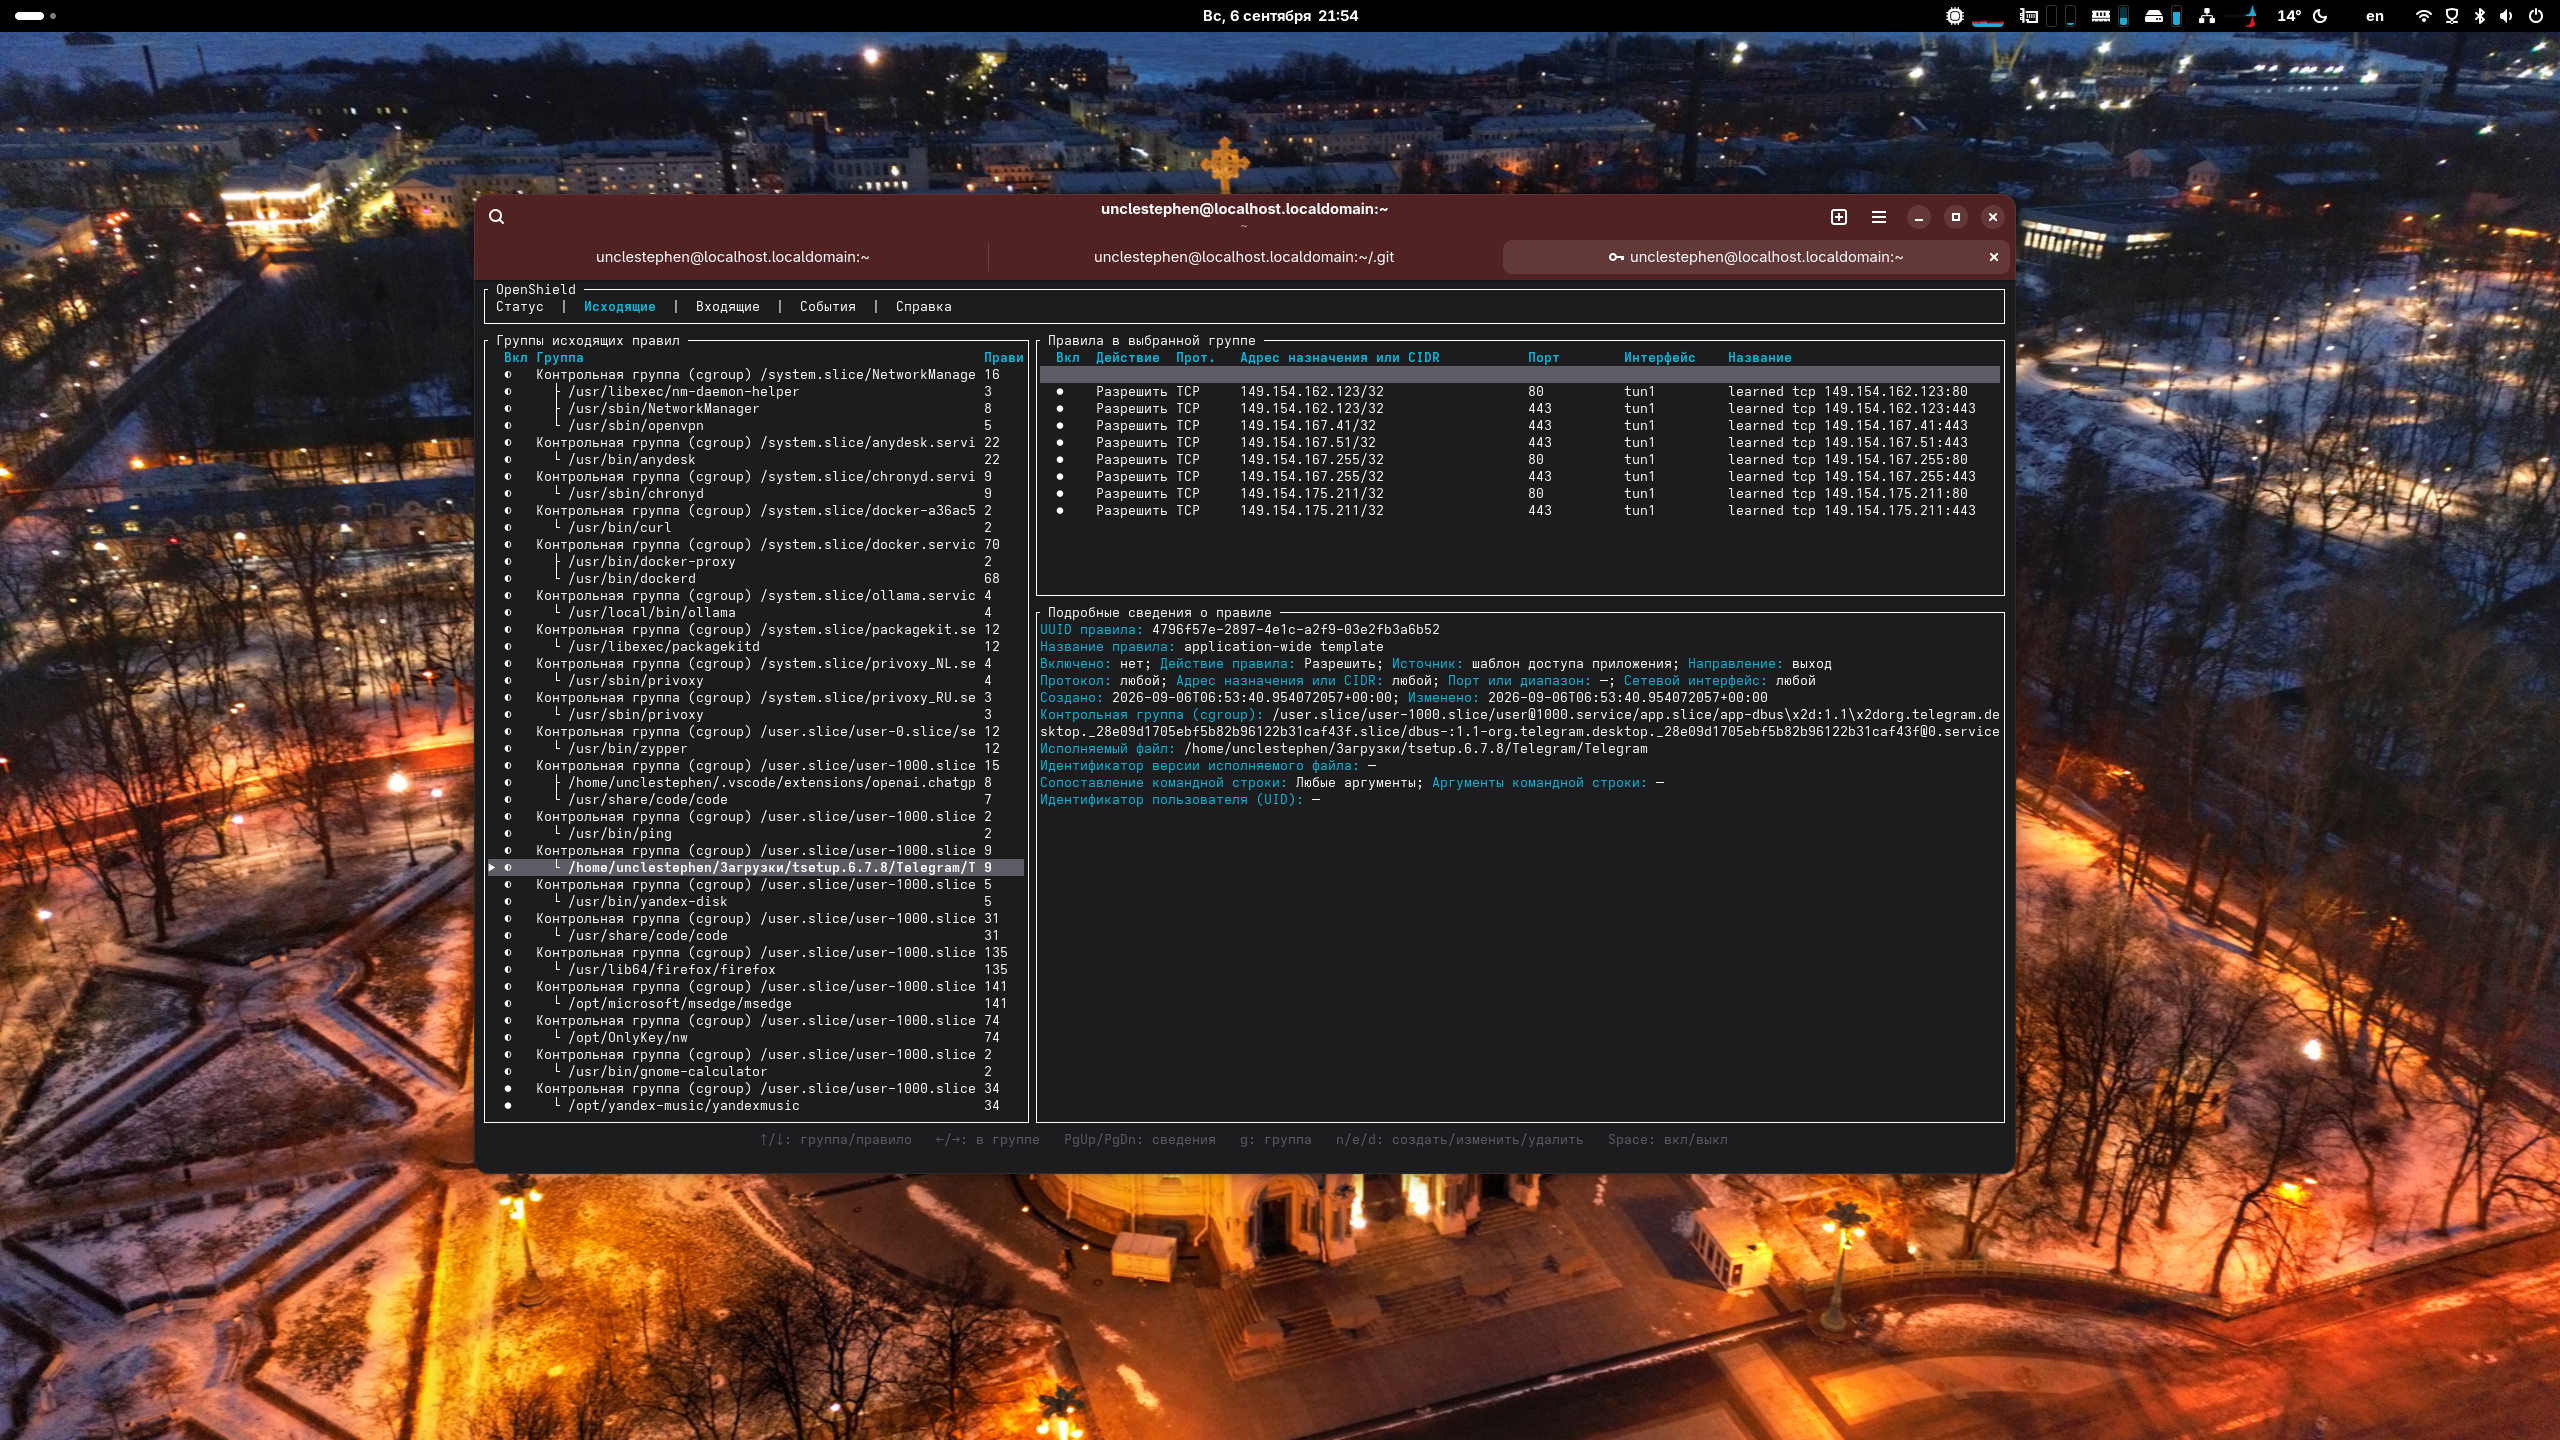
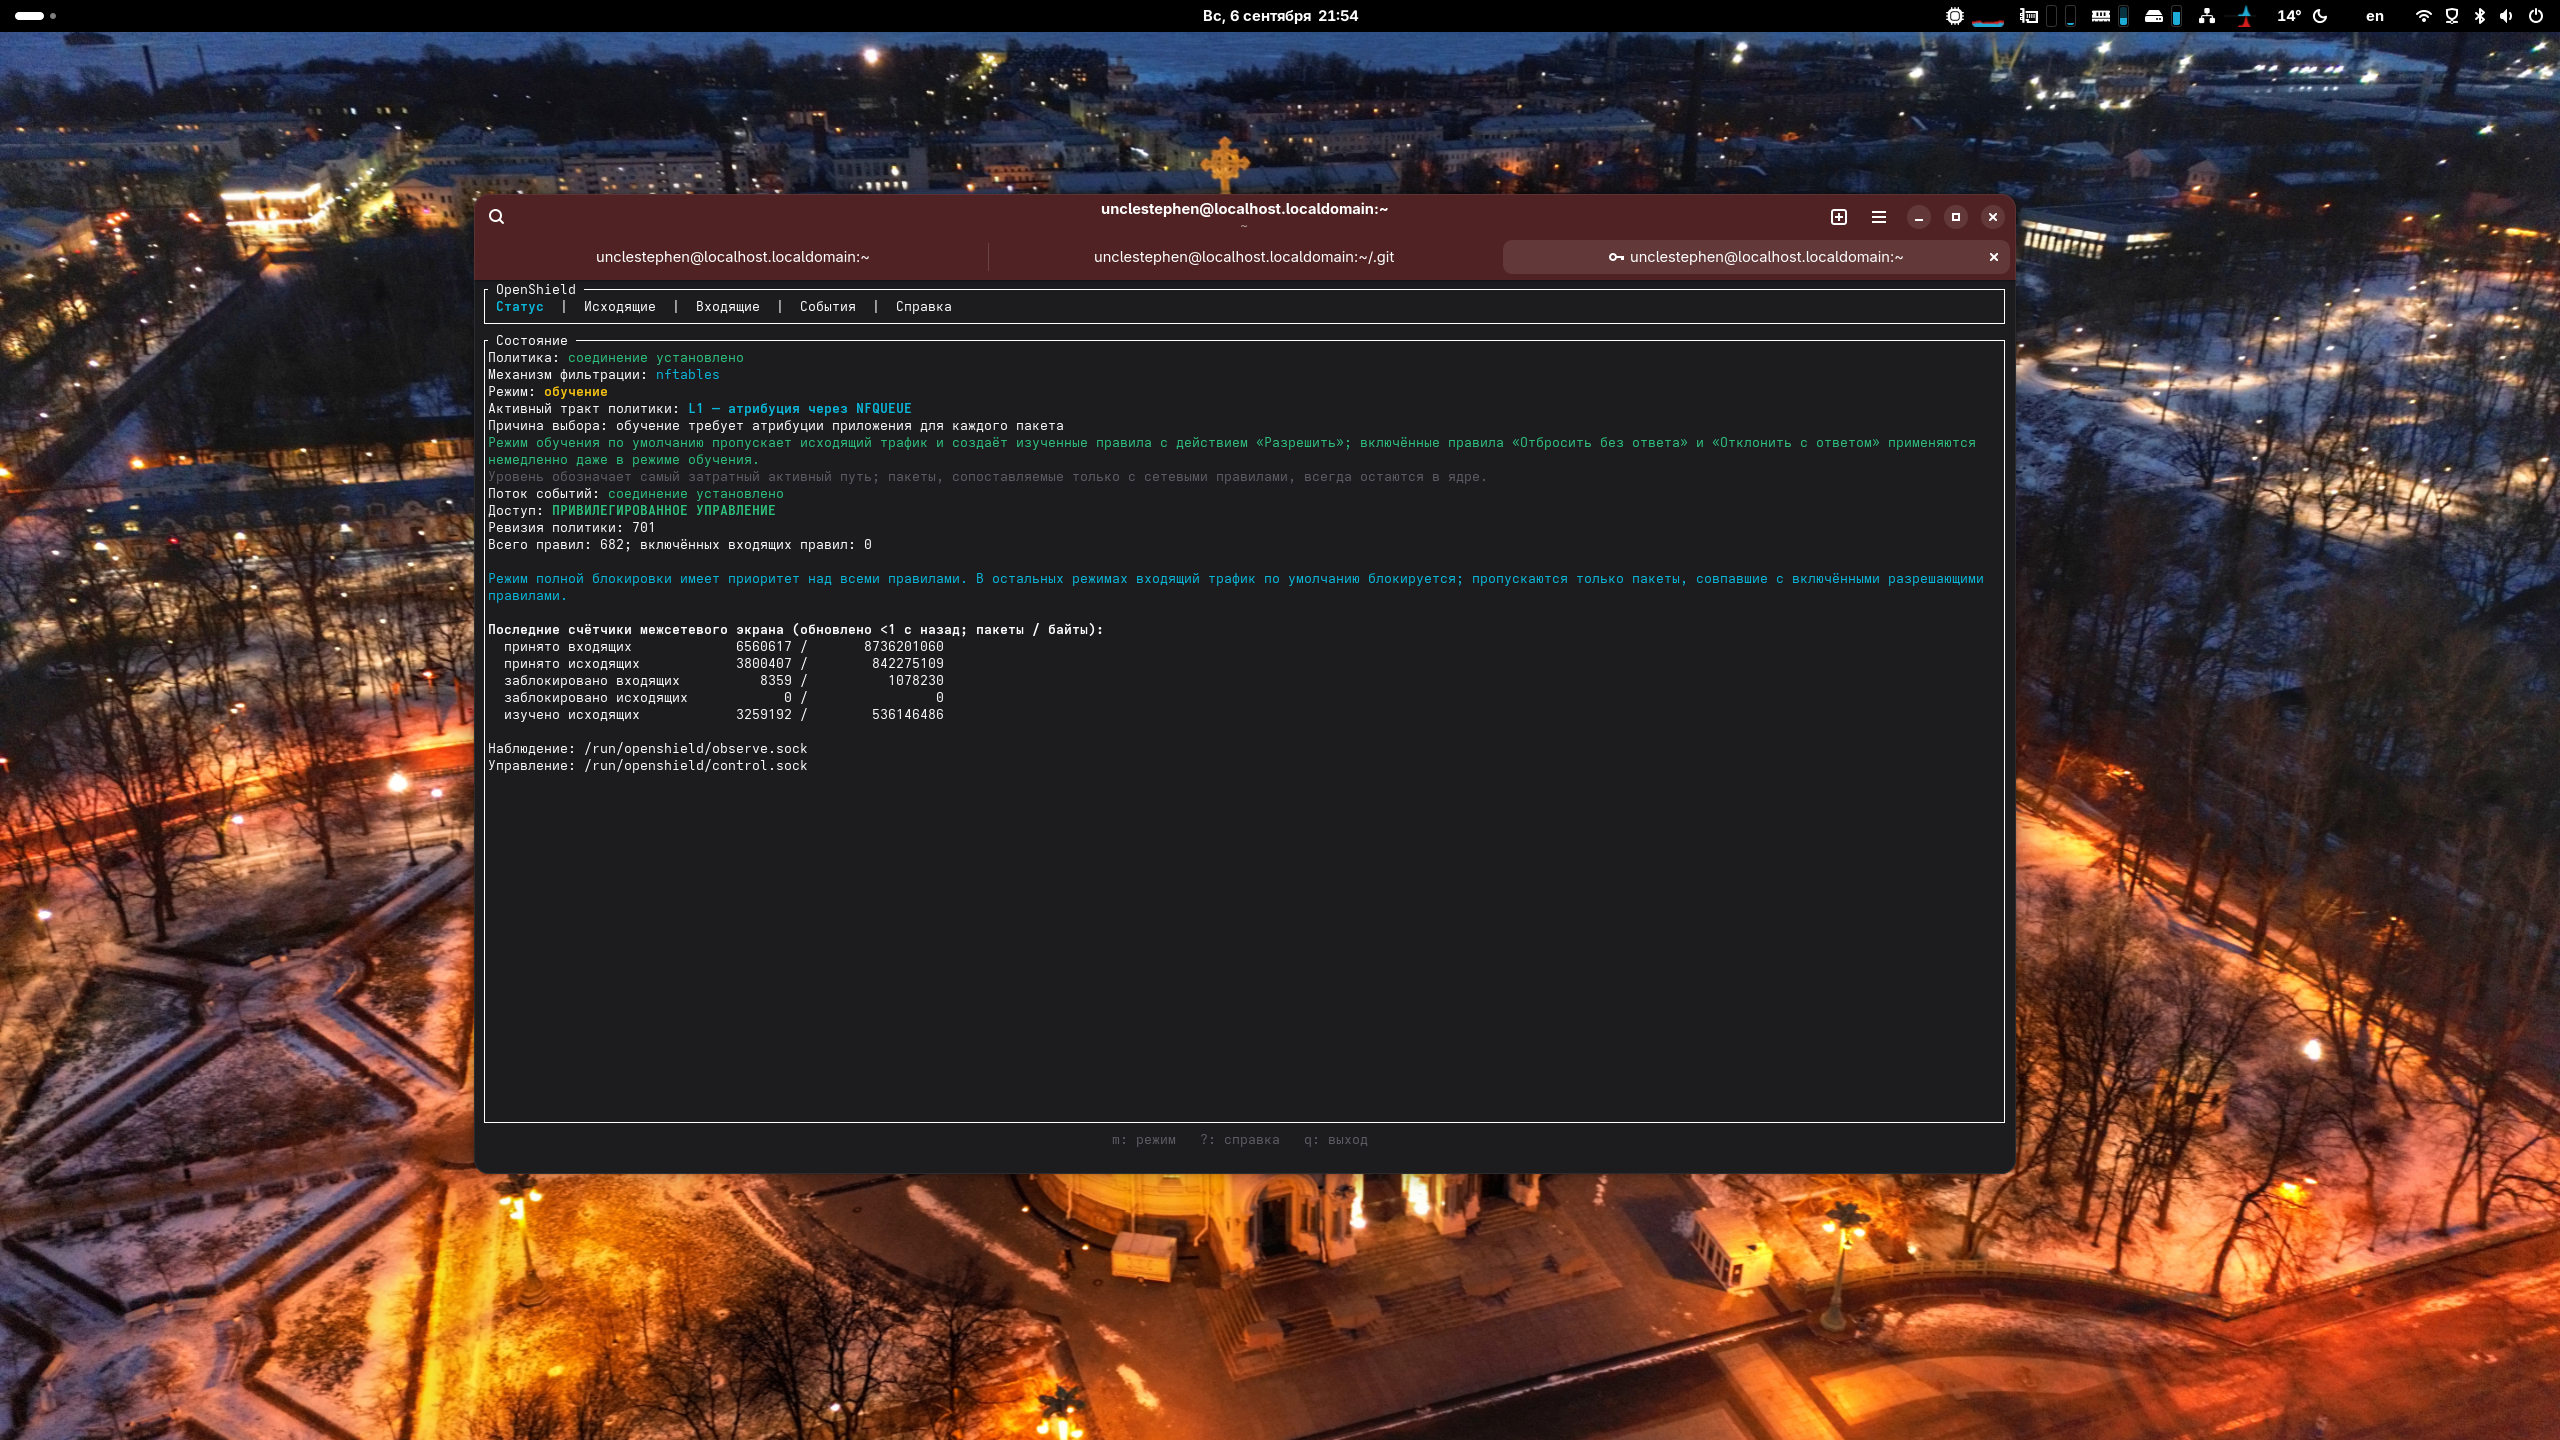
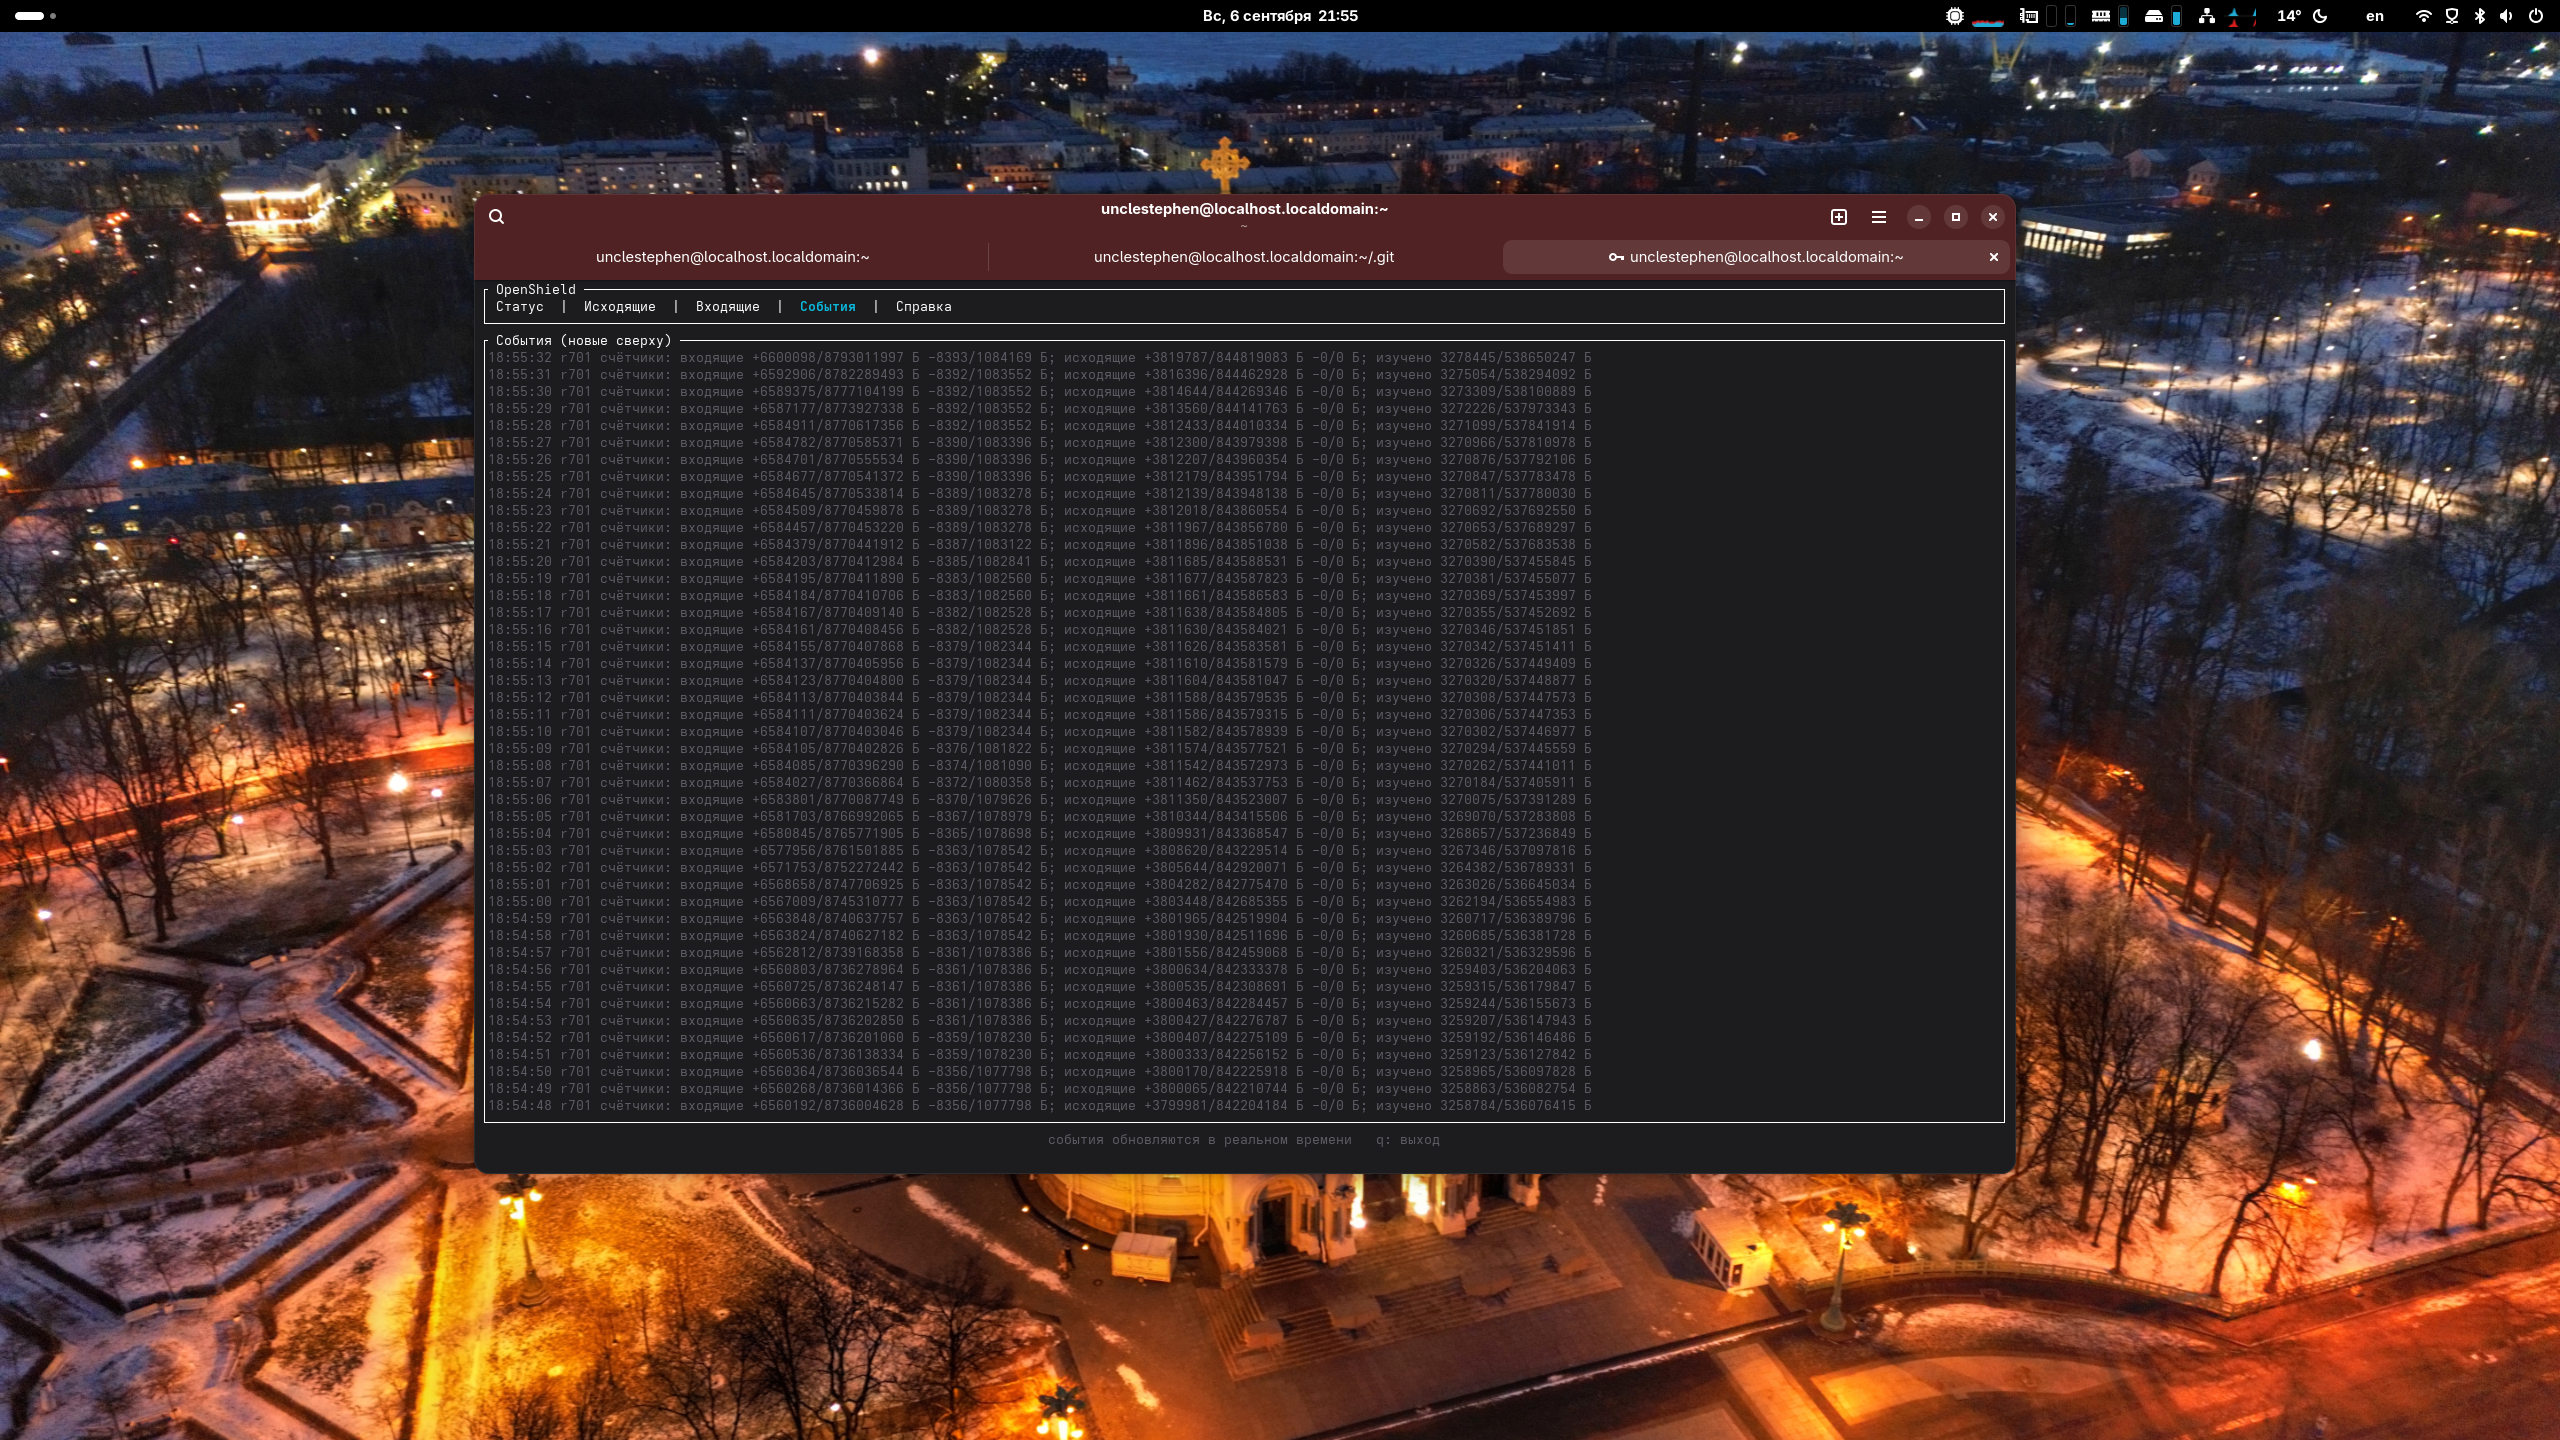
Хотел рассказать о своём проекте OpenShield. OpenShield – это фарвол для Linux с контролем сетевой активности отдельных приложений, написанный на Rust. Для управления используется терминальный интерфейс, а фильтрацией пакетов занимается nftables с возможностью переключения на iptables. В режиме обучения программа пропускает исходящий трафик и автоматически создаёт разрешающие правила. Затем можно перейти в режим Enforcing: соединения, для которых нет разрешающего правила, будут блокироваться. Правила можно привязывать к cgroup, пути исполняемого файла и параметрам запуска, дополняя ограничениями по адресам, портам и протоколам. Поддерживаются действия accept, drop и reject, а также временное отключение правил без их удаления.

Идея создать свой аналог OpenSnitch появилась довольно давно, но не было окончательного видения проекта. Когда я понял что должно получиться, закипела работа.

Я написал на GitHub, что OpenShield является форком opensnitch, наверное это не совсем так, поскольку заимствована лишь идея, а код написан заново, отличаются механизмы работы и задачи приложения. Поэтому точнее было бы назвать OpenShield самостоятельной реализацией, вдохновлённой OpenSnitch. В OpenSnitch заметный акцент сделан на интерактивном контроле исходящих соединений через графический интерфейс; также есть управление системным фаерволом и несколькими узлами. В OpenShield я делаю упор на локальную политику защиты хоста и работу через терминал, в том числе на серверах без графического окружения. Основной сценарий — собрать правила в режиме обучения, проверить их и перейти к фильтрации по явно разрешённым соединениям.

Отдельное внимание уделяется поведению при ошибках. В режиме Enforcing невозможность достоверно определить приложение не должна превращаться в разрешение трафика: неоднозначная атрибуция приводит к блокировке соответствующего пакета. При критических сбоях предусмотрен аварийный режим BlockAll. Изменять правила и режим работы может только root, а наблюдение доступно участникам группы openshield. Управление и мониторинг разделены между локальными Unix-сокетами с проверкой учётных данных клиента; сетевого управляющего API нет.

Демон и TUI написаны на Rust, в собственном коде запрещён unsafe. Дополнительно ограничены размеры сообщений, очереди и время обработки запросов, предусмотрены проверки сохранённого состояния и тесты поведения при перегрузке. Это не обещание отсутствия уязвимостей и не утверждение, что OpenSnitch небезопасен, а описание выбранных инженерных приоритетов. Обучение тоже не определяет, заслуживает ли приложение доверия: оно лишь фиксирует наблюдавшуюся активность, поэтому полученные разрешения необходимо проверять перед включением Enforcing.

Довольно продолжительное время было уделено производительности приложения, однако она пока остаётся слабым местом при большом количестве коротких соединений и интенсивном исходящем UDP-трафике, особенно состоящем из множества небольших пакетов. Здесь важнее не столько объём переданных данных, сколько количество пакетов и новых соединений, для которых требуется определить приложение.

Это связано со стоимостью проверки правил, привязанных к приложениям. Обычные сетевые правила — адреса, порты, протоколы и интерфейсы — обрабатываются непосредственно ядром через nftables или iptables. Если же решение требует проверки приложения, пакет передаётся демону через NFQUEUE. Демон устанавливает владельца сокета, проверяет идентичность процесса и сопоставляет её с условиями правила: путём исполняемого файла, cgroup, аргументами запуска и другими заданными признаками. Такая проверка существенно дороже сравнения адреса и порта.

Для TCP предусмотрено ускорение: после авторизации соединения его established-трафик может обрабатываться в ядре через conntrack с проверкой поколения политики. Поэтому длительное разрешённое TCP-соединение обычно обходится дешевле постоянного открытия новых. Для UDP, не разрешённого отдельным сетевым правилом, проверка приложения повторяется для каждого пакета, требующего прикладного решения. Именно этот сценарий особенно чувствителен к PPS: даже небольшой по мегабитам поток способен заметно загрузить демон и увеличить задержки. Используемые кеши ускоряют поиск владельца, но не заменяют проверку актуальности его идентичности безусловным повторным разрешением.

Я представляю первую публичную версию, где представлен основной набор функций приложения, над производительность ещё предстоит работать. В OpenSnitch механизм проверок проще, поэтому его работа не даёт подобной нагрузки на систему, возможно схожий режим появится и в OpenShield.

Приложение собирается для Debian 12 и 13, Ubuntu 22.04, 24.04 и 26.04, Fedora 43 и 44, AlmaLinux 9 и 10, Rocky Linux 9 и 10, openSUSE Leap 16.0, openSUSE Tumbleweed, Alpine Linux 3.23 и 3.24, а также Arch Linux. В зависимости от дистрибутива предусмотрены пакеты для x86_64 (amd64), 32-разрядного x86 (i586/i686), ARMv5, ARMv6, ARMv7, ARM64 (aarch64), PowerPC 64 LE (ppc64le), IBM Z (s390x) и RISC-V 64 (riscv64). Это общий перечень архитектур: не каждая комбинация дистрибутива и архитектуры входит в матрицу сборки.

Предрелизные проверки установки пакетов и функциональные тесты фаервола выполняются:

  • на x86_64 — для всех перечисленных дистрибутивов и версий;
  • на ARM64 — для всех перечисленных, кроме Arch Linux;
  • на 32-разрядном x86 — для Debian 12 и 13, AlmaLinux 10, Alpine Linux 3.23 и 3.24, openSUSE Tumbleweed.

Всего получается 37 комбинаций дистрибутива и архитектуры. Для каждой проверяются nftables и резервный iptables, включая обучение, переход в Enforcing и применение правил. Отдельный performance gate запускается на openSUSE Tumbleweed x86_64.

Для остальных архитектур пока выполняются сборка, проверка формата исполняемых файлов и пробный запуск --version; полноценного тестирования установки и фильтрации трафика на них нет. Контейнерные проверки также не означают проверку собственного ядра каждого дистрибутива.

Скачать и попробовать приложение можно по последнему актуальному тегу v0.2.4

Сильно не пинайте, буду благодарен за любые отзывы и комментарии.

Спасибо, что дочитали до конца.
unclestephen
()

RSS подписка на новые темы