LINUX.ORG.RU

Галерея - Архив 2026, Сентябрь

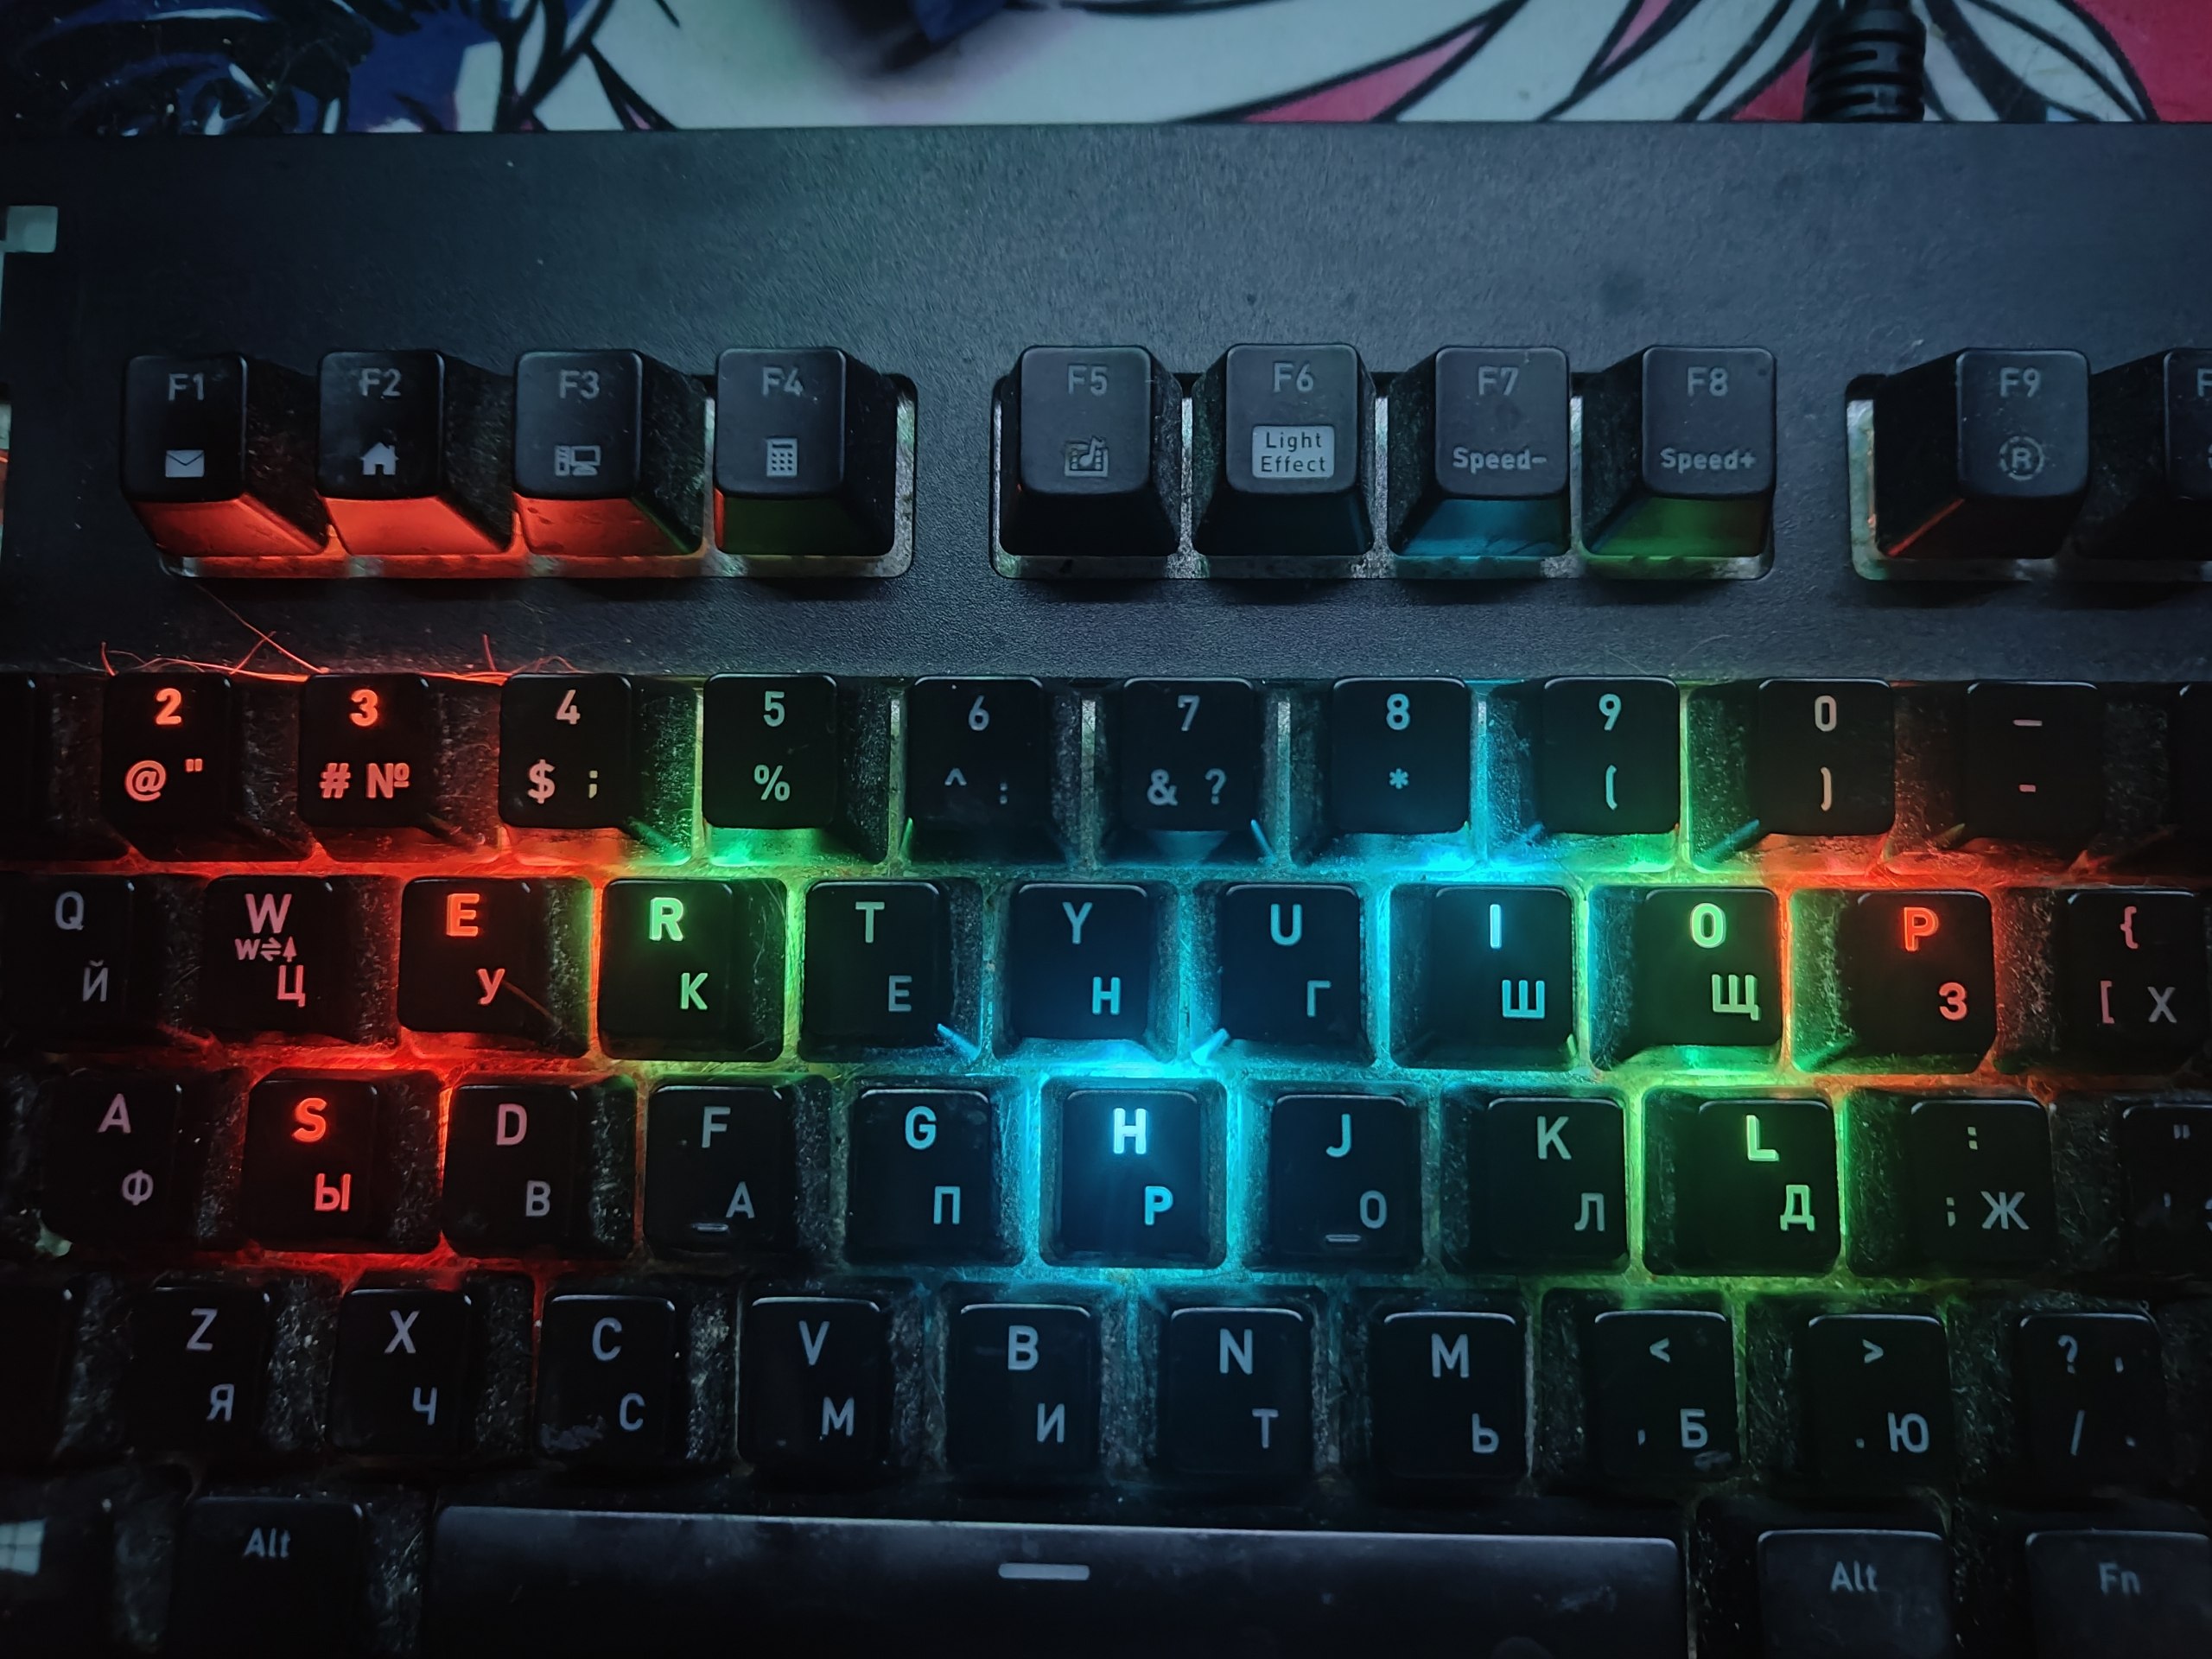
Дошли руки до написать поддержку клавиатуры в OpenRGB

 , ,

Клавиатура Thermaltake TT Premium X1 RGB. На первом фото написано HI LOR 23 SEP.

Отправил PR… и судя по фото, нужно почистить клавиатуру.

P.S.: В реальности она не настолько грязная, камера сильно увеличивает.

anonymous_sama
()

Для настроения, отвлёкся


Словил негатив от любимой, припёрся домой, полез отвлечься в ноут.

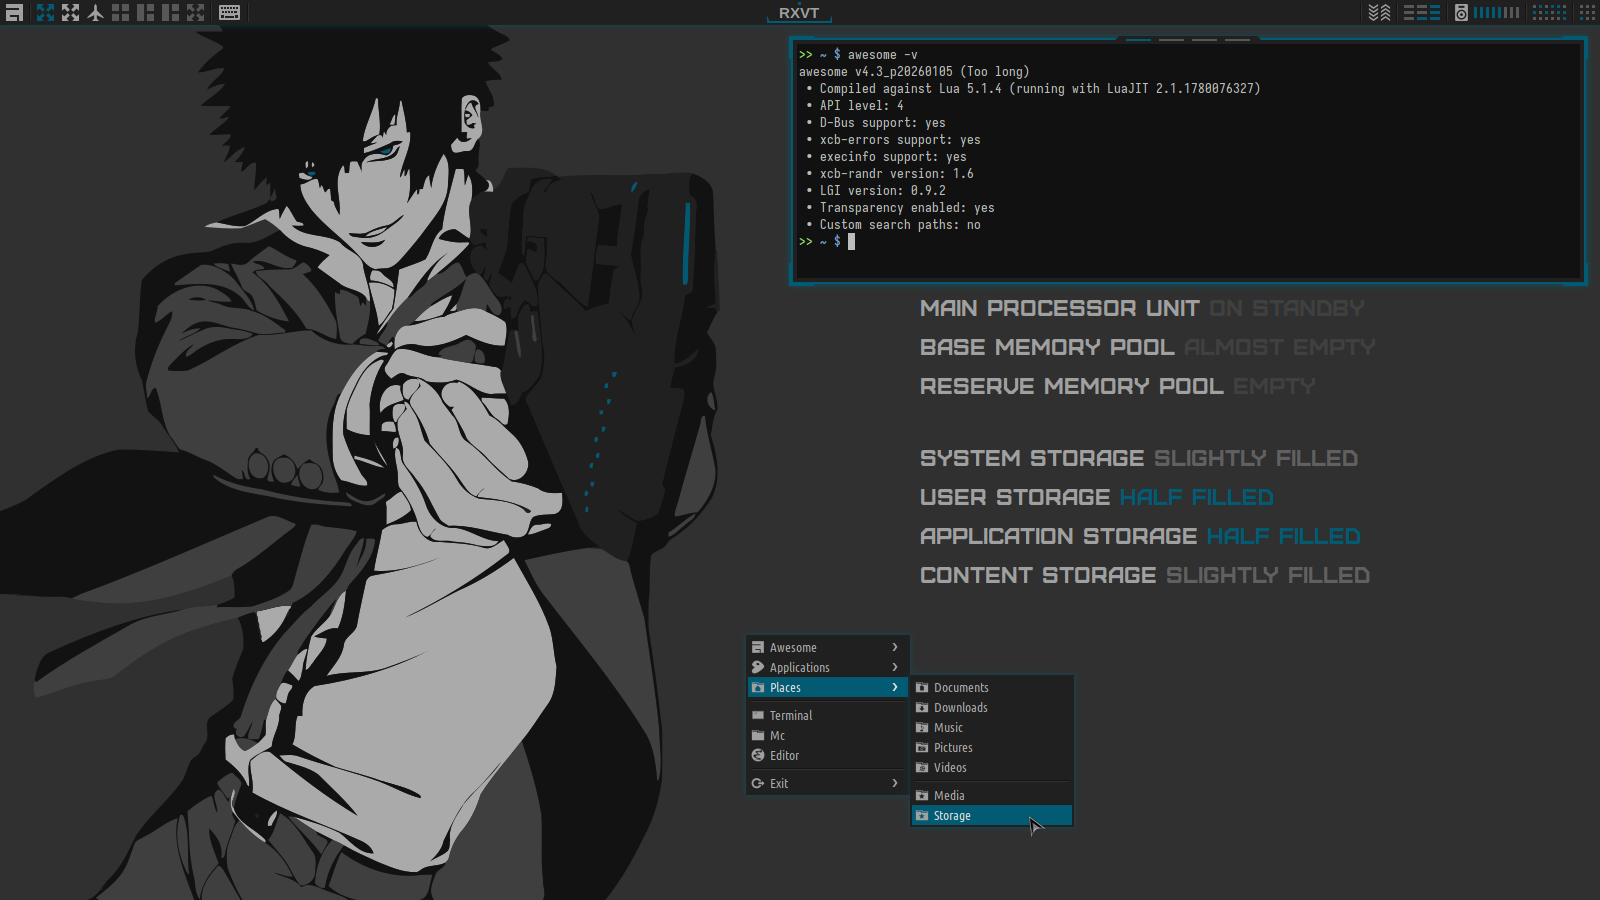
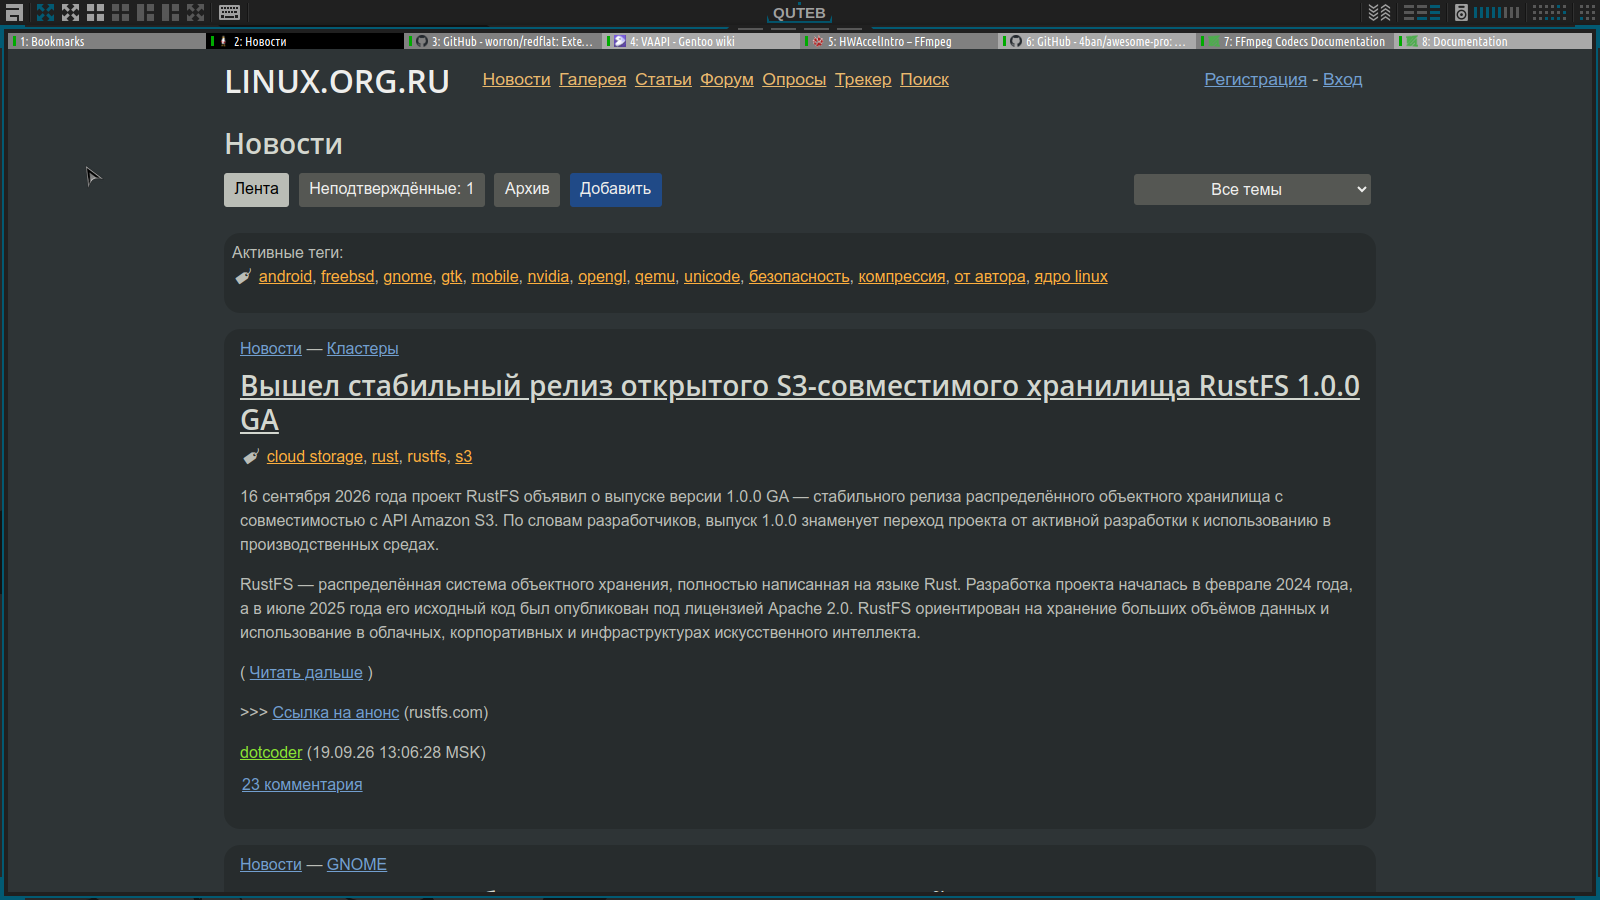
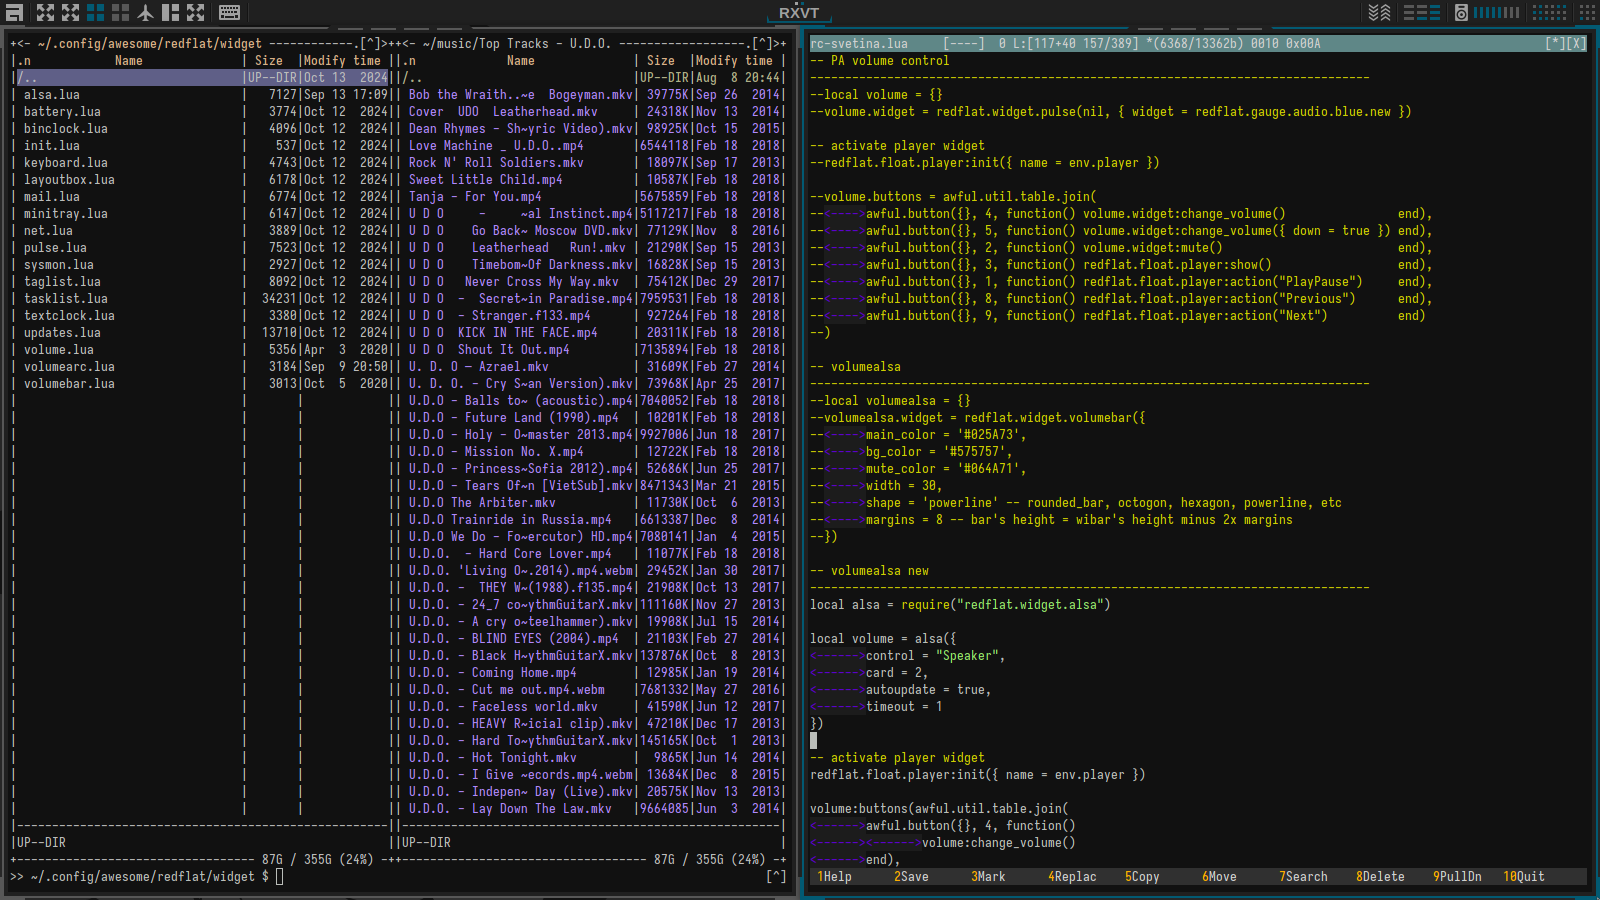
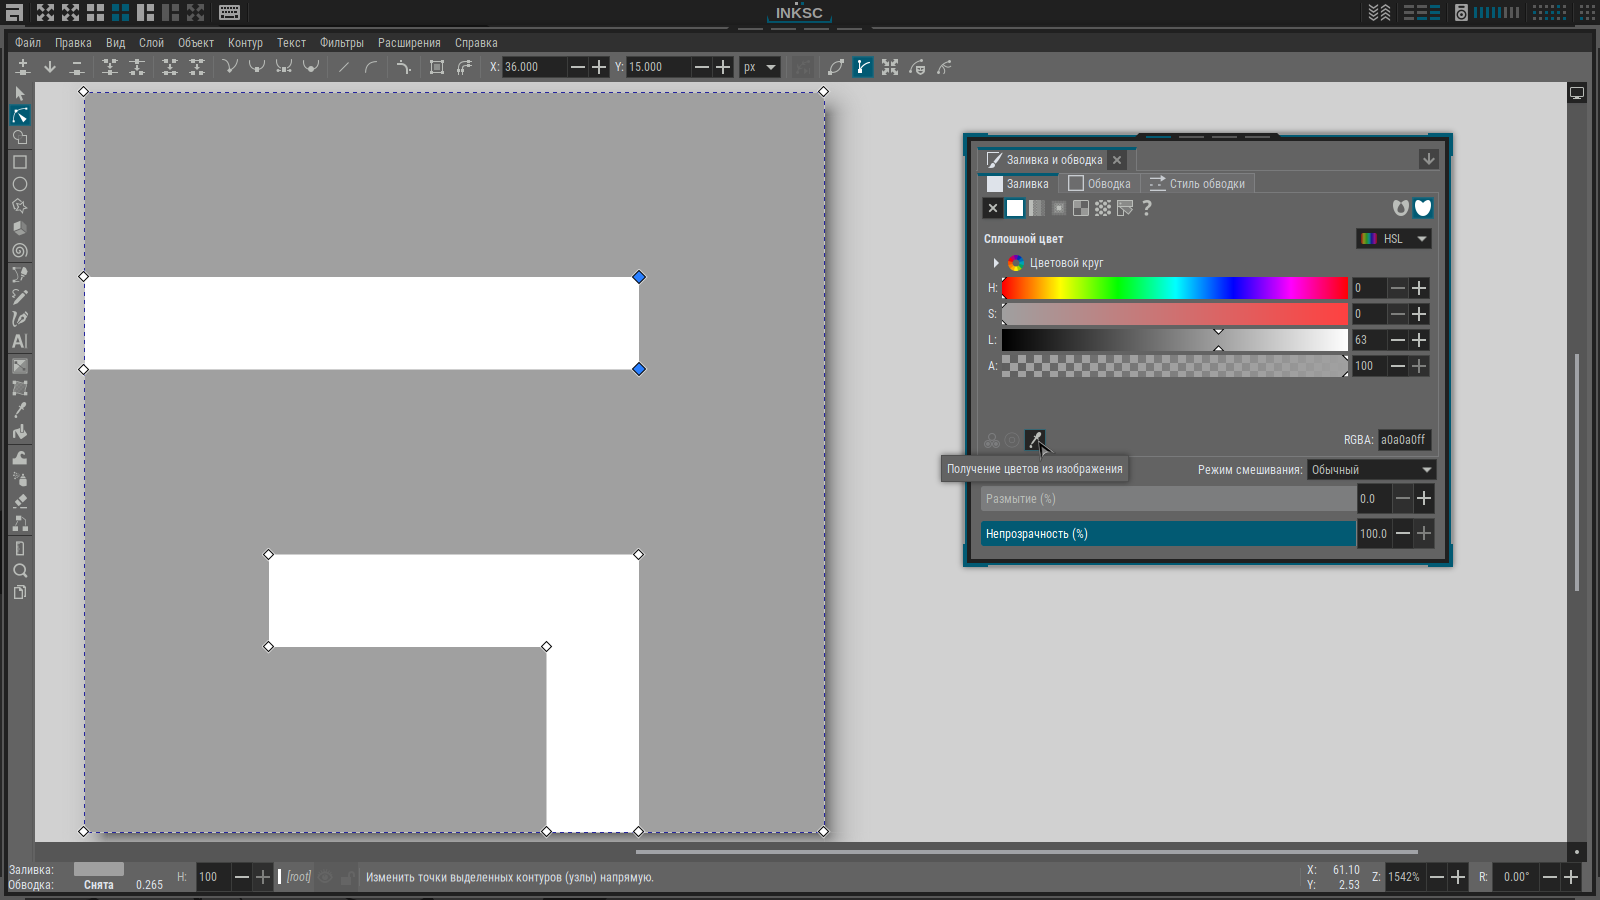
Всё тот же конструктор от автора Worron https://github.com/worron/awesome-config. Подкрутил тему Steel, панель для эксперимента разместил вверху, вдруг понравится, была всегда внизу. Выглядит хорошо, работает ещё лучше, стабильно и надёжно. С помощью inkscape немного повозился с иконками в панели, не попадали в пиксельную сетку, мылились, ещё в менюшке поправить осталось. Поиграл в picom с тенью, только для скрина, а так она обычно небольшая тёмная https://ibb.co/T66p8Y9.

На скриншотах: браузер, mc-ешка и inkscape. Сделал для пробы видео с экрана, никогда этим не занимался, просто забыться от событий https://rutube.ru/video/c5208d348987bd1853d9feaaffc88705/.

spawn_sp
()

Мои доты NixOS

 , , ,

Всем привет.

Поставил себе никс год назад и до сих пор в шоке от того, насколько это удобно. Можно просто выложить доты и при переустановке системы в несколько команд вернуть всё так, как это было до переустановки.

WM: Niri

Шелл: Zsh

Проводник: Yazi

Шрифт: FiraCode

Терминал: Kitty

Панель: Waybar

Доты системы: https://github.com/L0rdDioBrando/violet-dots. Доты Neovim: https://github.com/L0rdDioBrando/VioletVim.

bopsi_ok
()

Вот так у меня выглядит Хром

 , , ,

Вертикальные вкладки и параллельный просмотр сайтов в хроме без установки расширений.

Расширение Scroll Preview делает мини-карту сайтов, как в гномовском Текстовом редакторе, только более подробную — там делаются скриншоты сайтов.

Расширение не заставляет тормозить браузер и я его не удаляю.

Делайте, как я, и все будет хорошо.

votafak
()

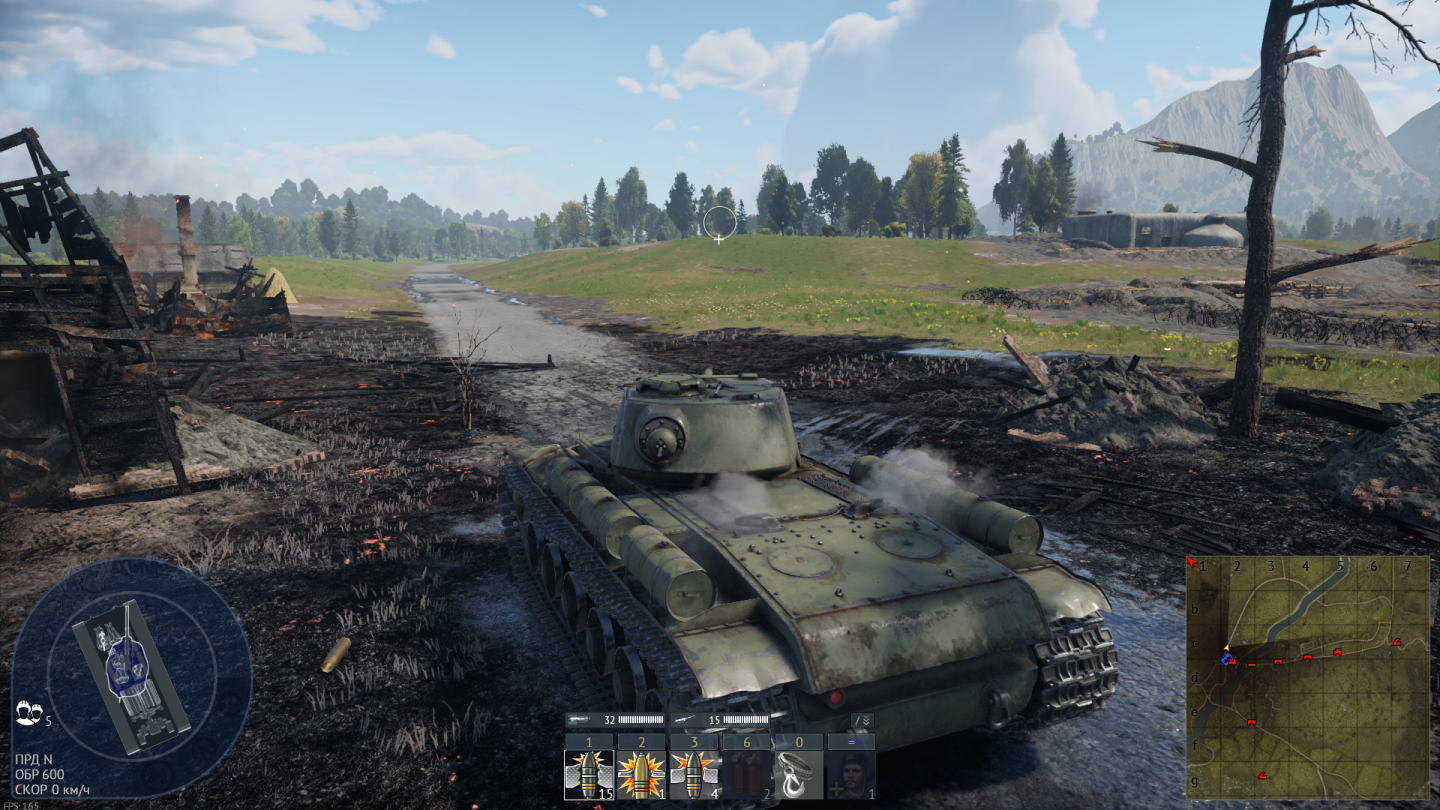
Играем в Linux

 ,

Можно компилить ядро, можно настраивать в консоли серверы, можно управлять тысячами нод в кластерах кубера и многое другое... В общем, в Linux достаточно интересных игр. Но иногда хочется вспомнить молодость и побегать в простые компьютерные игрушки. Я помню старые времена, когда в оффтопике нужно было возиться с установкой, искать русификаторы, разбираться с патчами, которые часто поставлялись отдельно от самой игры. Нужно было выискивать их по знакомым и разбираться в очерёдности установки.

Потом я помню времена, когда нужно было постоянно мониторить winehq и смотреть, запустится ли игра на моей системе или нет. Подбирать параметры, изучать настройки, иногда даже пересобирать руками wine, чтобы он смог подтянуть нужные библиотеки или стянуть нужную версию DirectX. Потом появился winetricks, который сильно упрощал этот процесс. Но вот последние несколько лет я про это забыл. Совсем.

Многие игры были выпущены нативно, а некоторые теперь запускаются через proton в steam и heroic или в portproton.

Честно говоря, чтобы подготовить этот пост, мне частично пришлось изучить, что запущено нативно, а что через прослойку. Потому что я сейчас в это не вникаю. Просто запускаю игру одним кликом и всё.

Если кому интересно, железо у меня не самое мощное. Я не могу сравнить уровень нагрузки с оффтопиком, но все скриншоты, которые я тут показываю сделаны на максимальных настройках графики.

         -/oyddmdhs+:.                cppmm@damned 
     -odNMMMMMMMMNNmhy+-`             ------------ 
   -yNMMMMMMMMMMMNNNmmdhy+-           OS: Gentoo Linux x86_64 
 `omMMMMMMMMMMMMNmdmmmmddhhy/`        Host: B650M PG Lightning 
 omMMMMMMMMMMMNhhyyyohmdddhhhdo`      Kernel: 6.18.48-gentoo-dist-bin 
.ydMMMMMMMMMMdhs++so/smdddhhhhdm+`    Uptime: 5 days, 2 hours, 58 mins 
 oyhdmNMMMMMMMNdyooydmddddhhhhyhNd.   Packages: 1357 (emerge), 14 (flatpak) 
  :oyhhdNNMMMMMMMNNNmmdddhhhhhyymMh   Shell: bash 5.3.15 
    .:+sydNMMMMMNNNmmmdddhhhhhhmMmy   Resolution: 1920x1080, 1920x1080 
       /mMMMMMMNNNmmmdddhhhhhmMNhs:   DE: Plasma 6.6.6 
    `oNMMMMMMMNNNmmmddddhhdmMNhs+`    WM: KWin 
  `sNMMMMMMMMNNNmmmdddddmNMmhs/.      Theme: Breeze [GTK2/3] 
 /NMMMMMMMMNNNNmmmdddmNMNdso:`        Icons: breeze [GTK2/3] 
+MMMMMMMNNNNNmmmmdmNMNdso/-           Terminal: mc 
yMMNNNNNNNmmmmmNNMmhs+/-`             CPU: AMD Ryzen 7 8700F (16) @ 5.055GHz 
/hMMNNNNNNNNMNdhs++/-`                GPU: NVIDIA GeForce RTX 3050 8GB 
`/ohdmmddhys+++/:.`                   Memory: 15712MiB / 63867MiB 
  `-//////:--.
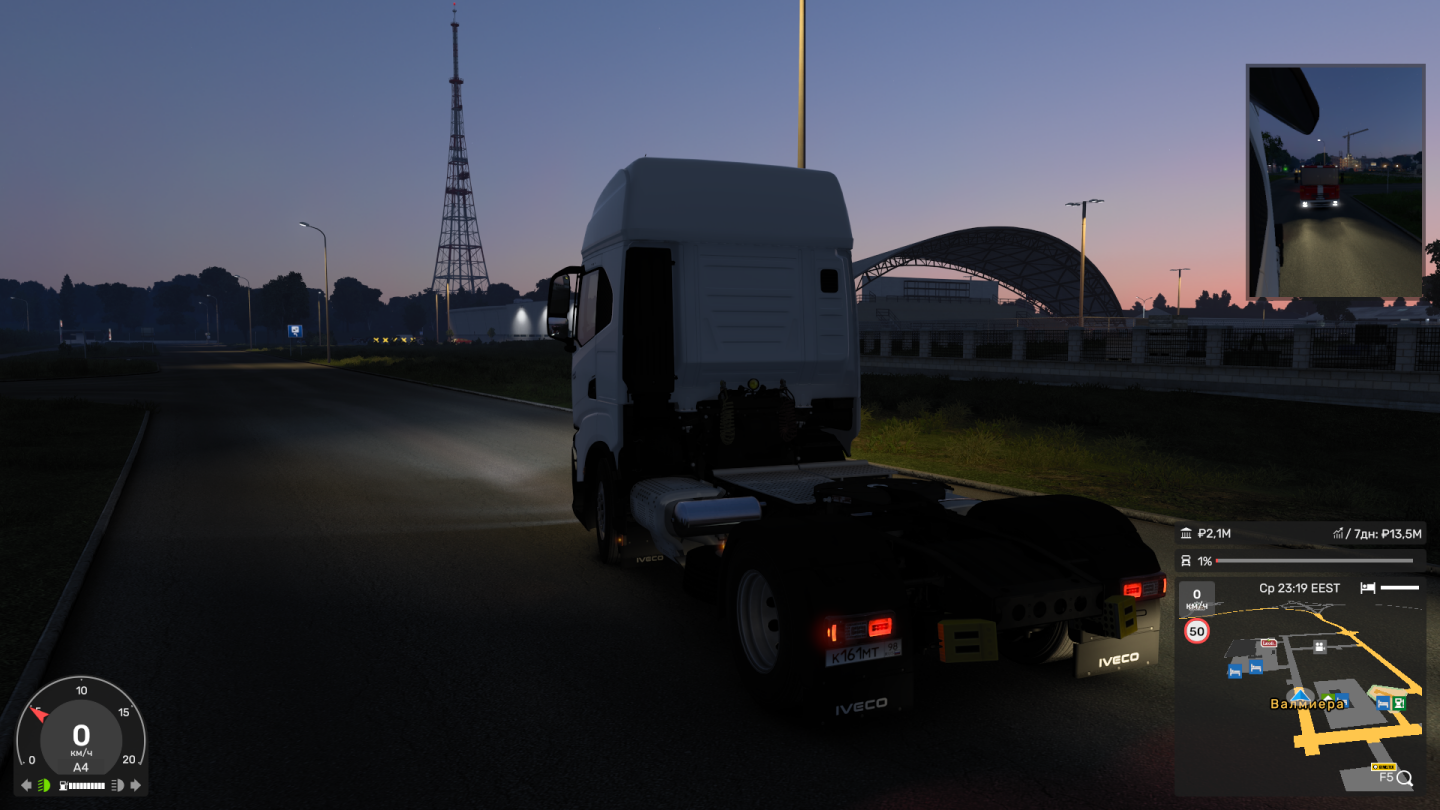
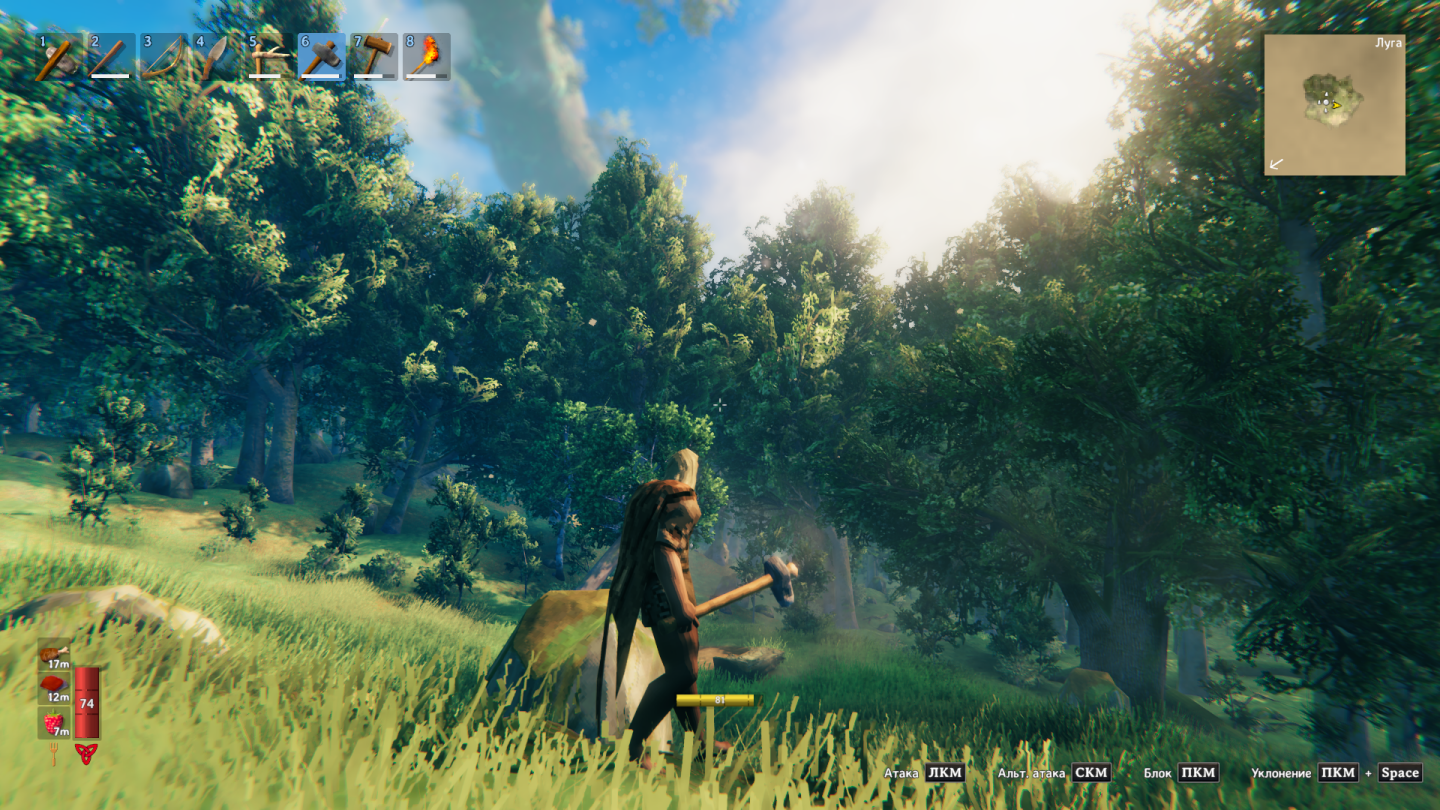
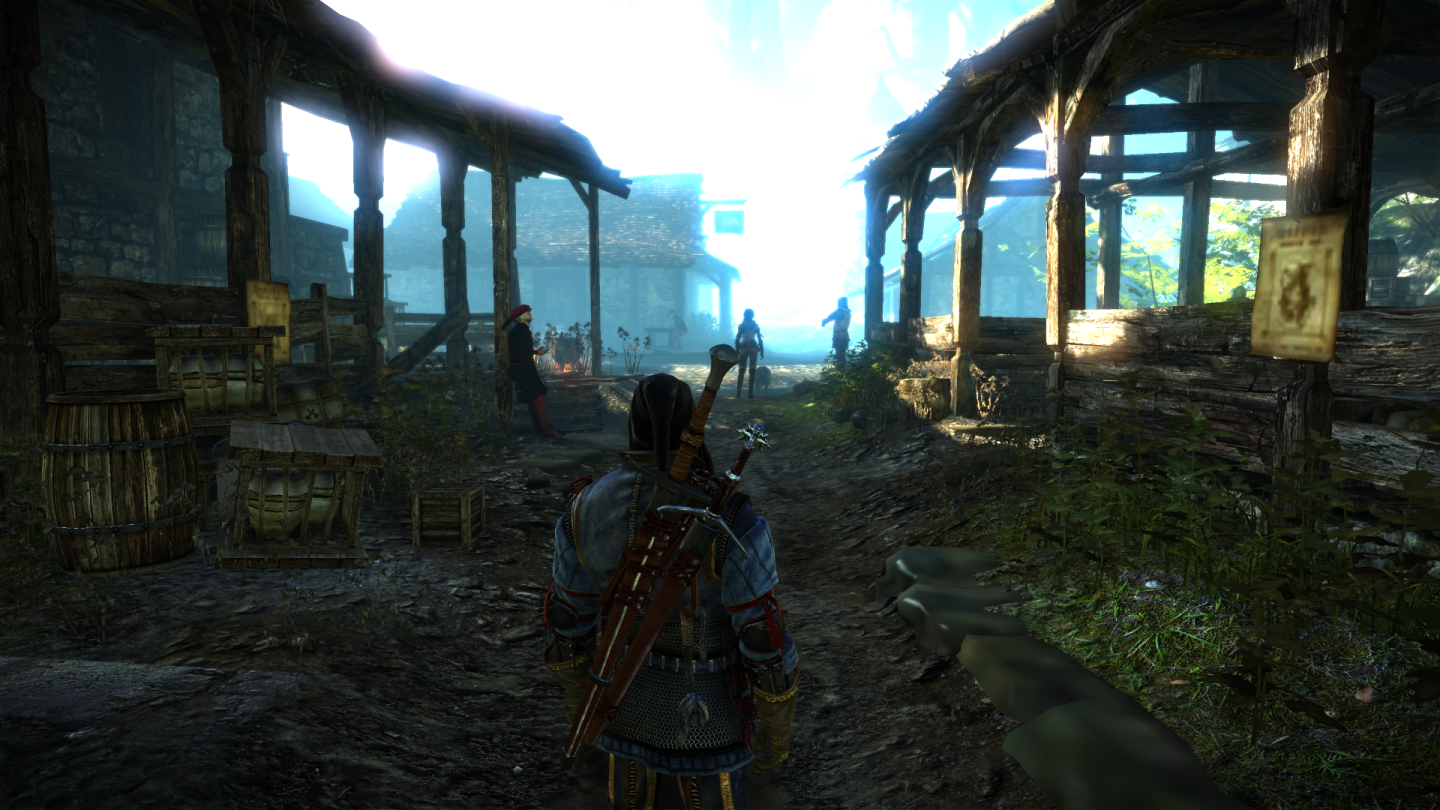
Скрины(хотел бы загрузить больше, выбрал только нативные игры):

EuroTruck Simulator 2

Valheim

The Witcher 2

War Thunder

Единственное, если не считать War Thunder, для всех перечисленных игр нужно включать поддержку x86_32. Для Gentoo это значит нужно будет для нескольких десятков пакетов включить соответсвующий USE-флаг. С бинарными дистрами должно быть проще.

А так у меня сейчас суммарно установлено больше полусотни игр разной степени сложности. Часть нативно, часть через протон. Играть во всё не успеваю.

shell-script
()

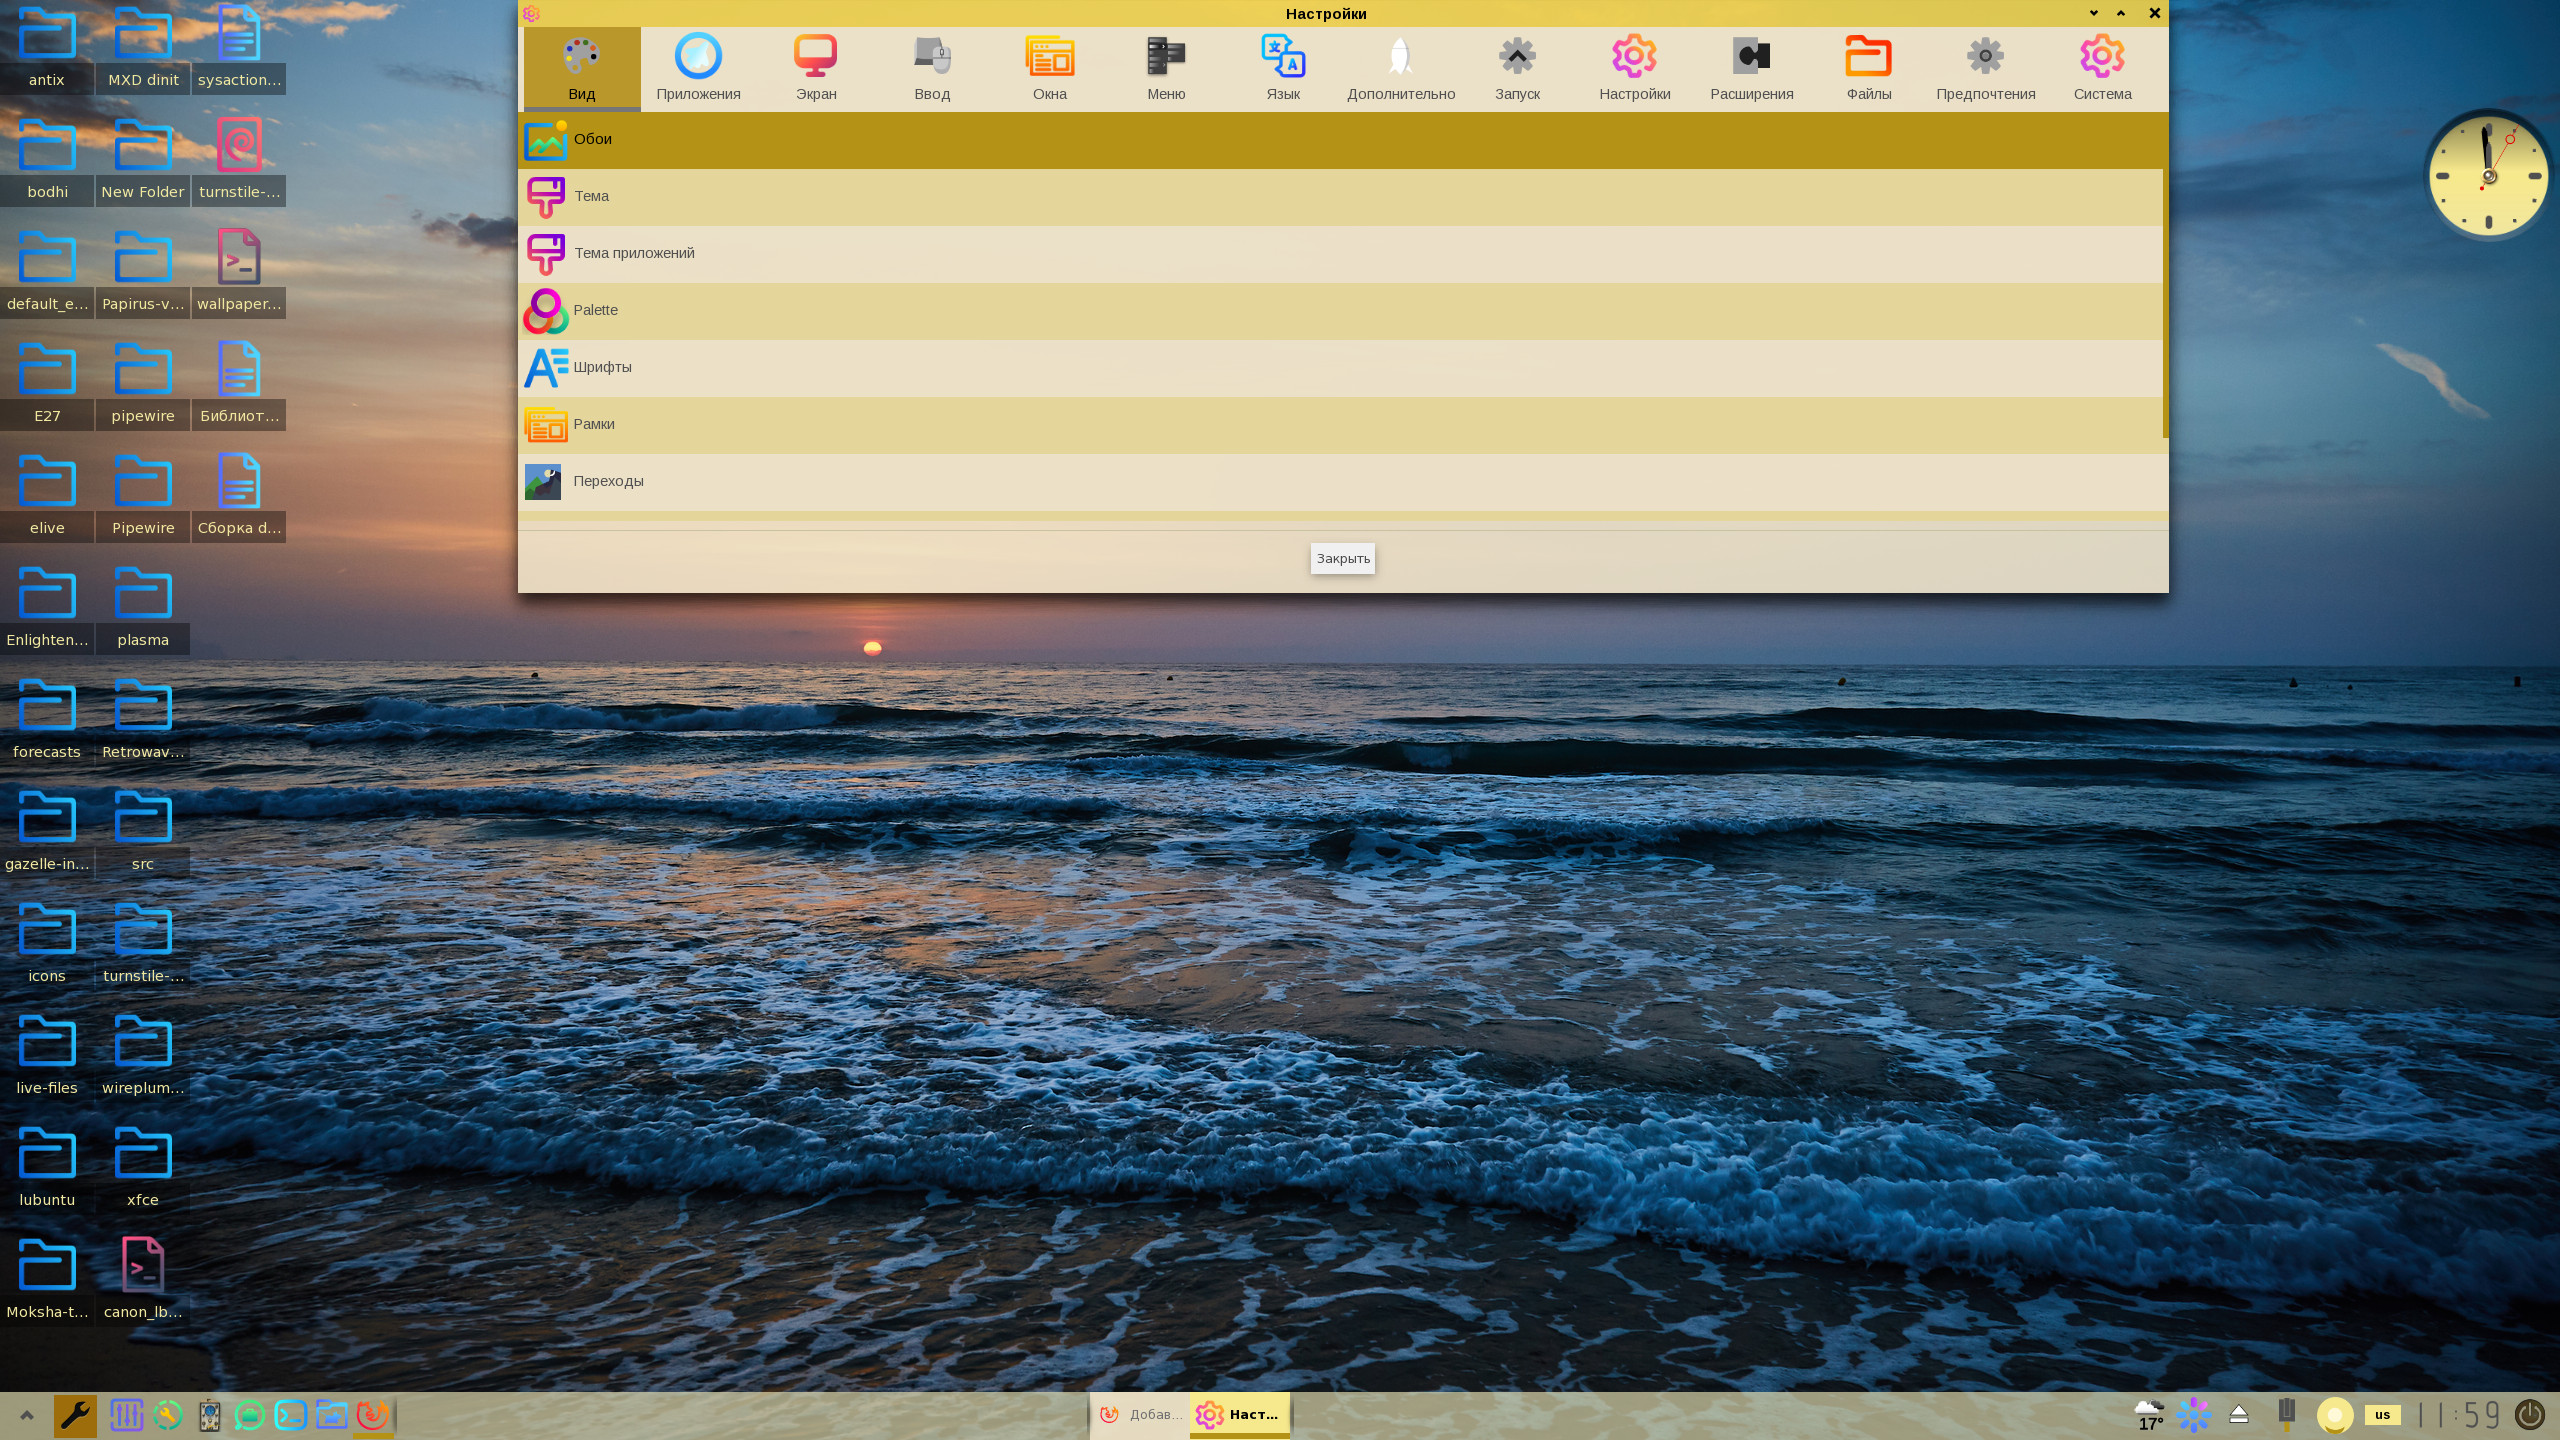
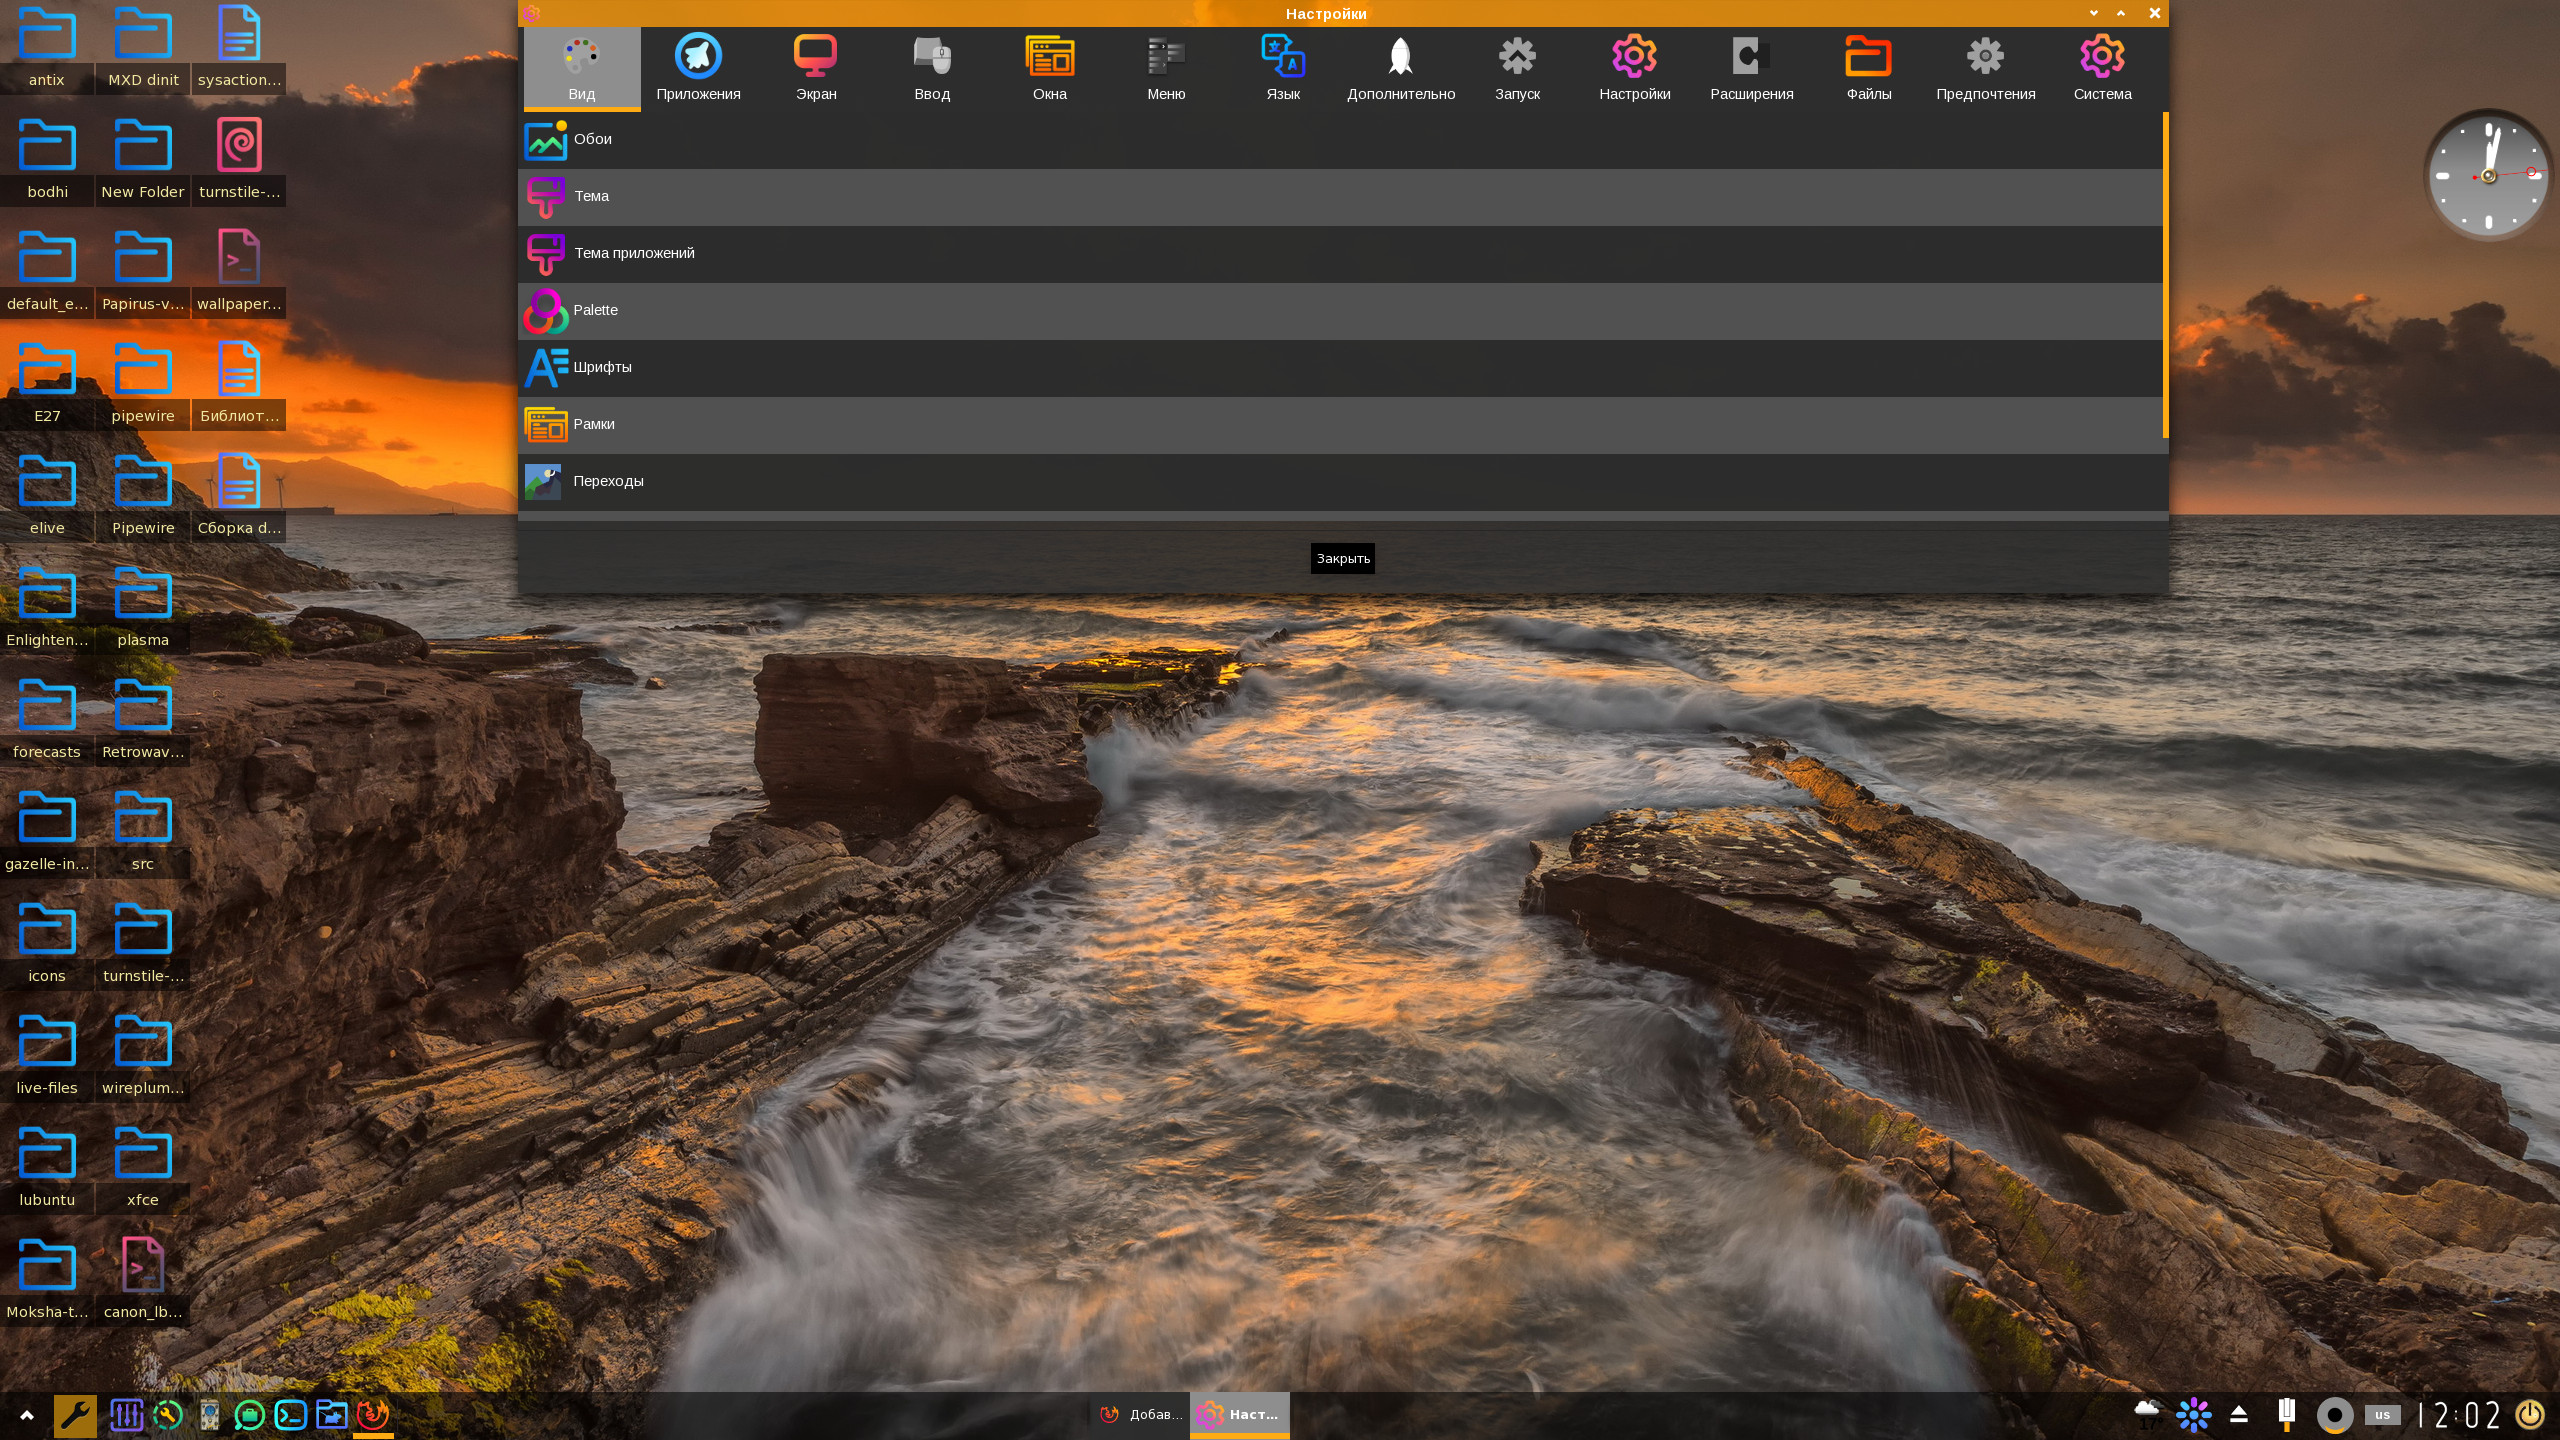
Захотелось энтерпрайза в галерее

 , ,

Тема папок Laferte-breeze-darker, тема других иконок Adwaita и Papirus.

Ощущение стабильности и ламповости. Ассоциации то с hyprland, то с другими WM.

Используются значки на рабочем столе. Обоина синяя, окна темной темы.

Аналоговые часы, обязательно.

Делайте, как я, и всё будет хорошо.

votafak
()

Rust в наших сердцах!

 ,

Rust и Linux -
Идеальный тандем.
Свобода и мощь.

( читать дальше... )

saahriktu
()

Enlightenment E27

 , , , , turnstile

Это мой форк Enlightenment E27. Сборка на основе antiX без systemd и elogind. Система инициализации: Dinit Сессия: Seatd + Turnstile Сервер: Xlibre

Почему форк? Да потому что, поcле установки версии 0.27.1 нашел пару багов, думал, что в версии из Git их исправили,но нет. Там все сломали - у меня крашился экран. Из последних исправлении только обкатка своих новых наработок для Wayland. Поэтому принял решение брать рабочую версию и исправлять там, что мне не нравится. «Спасение утопающих-….» Теперь это мой основной DE. Легкий, красивый, лучший!))

Valera78
()

Неудачный закос MATE под Lomiri

 , ,

Я пытался сделать закос Ubuntu MATE 26.04 под Lomiri.

Что я юзал

Тема оформления: Lomiri

Иконки: Suyu

Обои дефолтные от Ubuntu 17.04

Закос получился неудачным:

  • Светлый текст в белом меню

  • Белизна иконок в трее не работает

  • Окна грубо-прямоугольные

  • Иконки - это каша. Почему-то иконки от Lomiri перемешались с иконками от Ubuntu

Убунту в последнее время меня разочаровал:

  • Интернет отвалился по причине багов Убунту и это после свежой установки Ubuntu MATE

  • После смены разрешения экрана панель Plank слетает и мне приходится через терминал запустить Mate-Tweak для перезапуска Plank

  • Brisk Menu по кнопке Super не работает

Мне обидно, что Lomiri до сих пор застрял в Ubuntu/Debian. Потому что если я хочу юзать Lomiri, то кроме Debian со старыми драйверами и софтом (что не на 100% подходит для современных RTX-ПК), либо такое себе Убунту. Говорят, что LinuxMint не лишён минусов Ubuntu.

Для тех кто увидел vbox в терминале, я поставил Ubuntu MATE через Ubuntu Server, сам Ubuntu Server я поставил для того, чтобы проверить кое-какую деталь в Unity 7. Эксперименты, которые могут сломать Линукс лучше проводить в виртуалке. Как говорится, поймать на охоте двух зайцев за один поход.

ConLenov
()

WoWee: открытый клиент WoW 1-3 с нативной поддержкой Linux

 , , , wowee

Некоторое время слежу за развитием открытого клиента WoW под названием WoWee. У него есть нативная поддержка Linux, а сам проект активно развивается — судя по количеству коммитов на GitHub. Каких-то громких заявлений и планов от разработчиков я не видел: проект позиционируется как эксперимент.

Несколько месяцев назад я уже запускал WoWee, но тогда клиент выглядел сильно сырым. Сейчас он стал заметно более играбельным, хотя проблемы всё ещё есть: производительность пока оставляет желать лучшего, часть игрового контента отображается некорректно, встречаются и другие, менее значительные недоработки.

( читать дальше... )

nuxster
()

OpenShield v0.2.4

 , openshield, ,

Привет, $username!

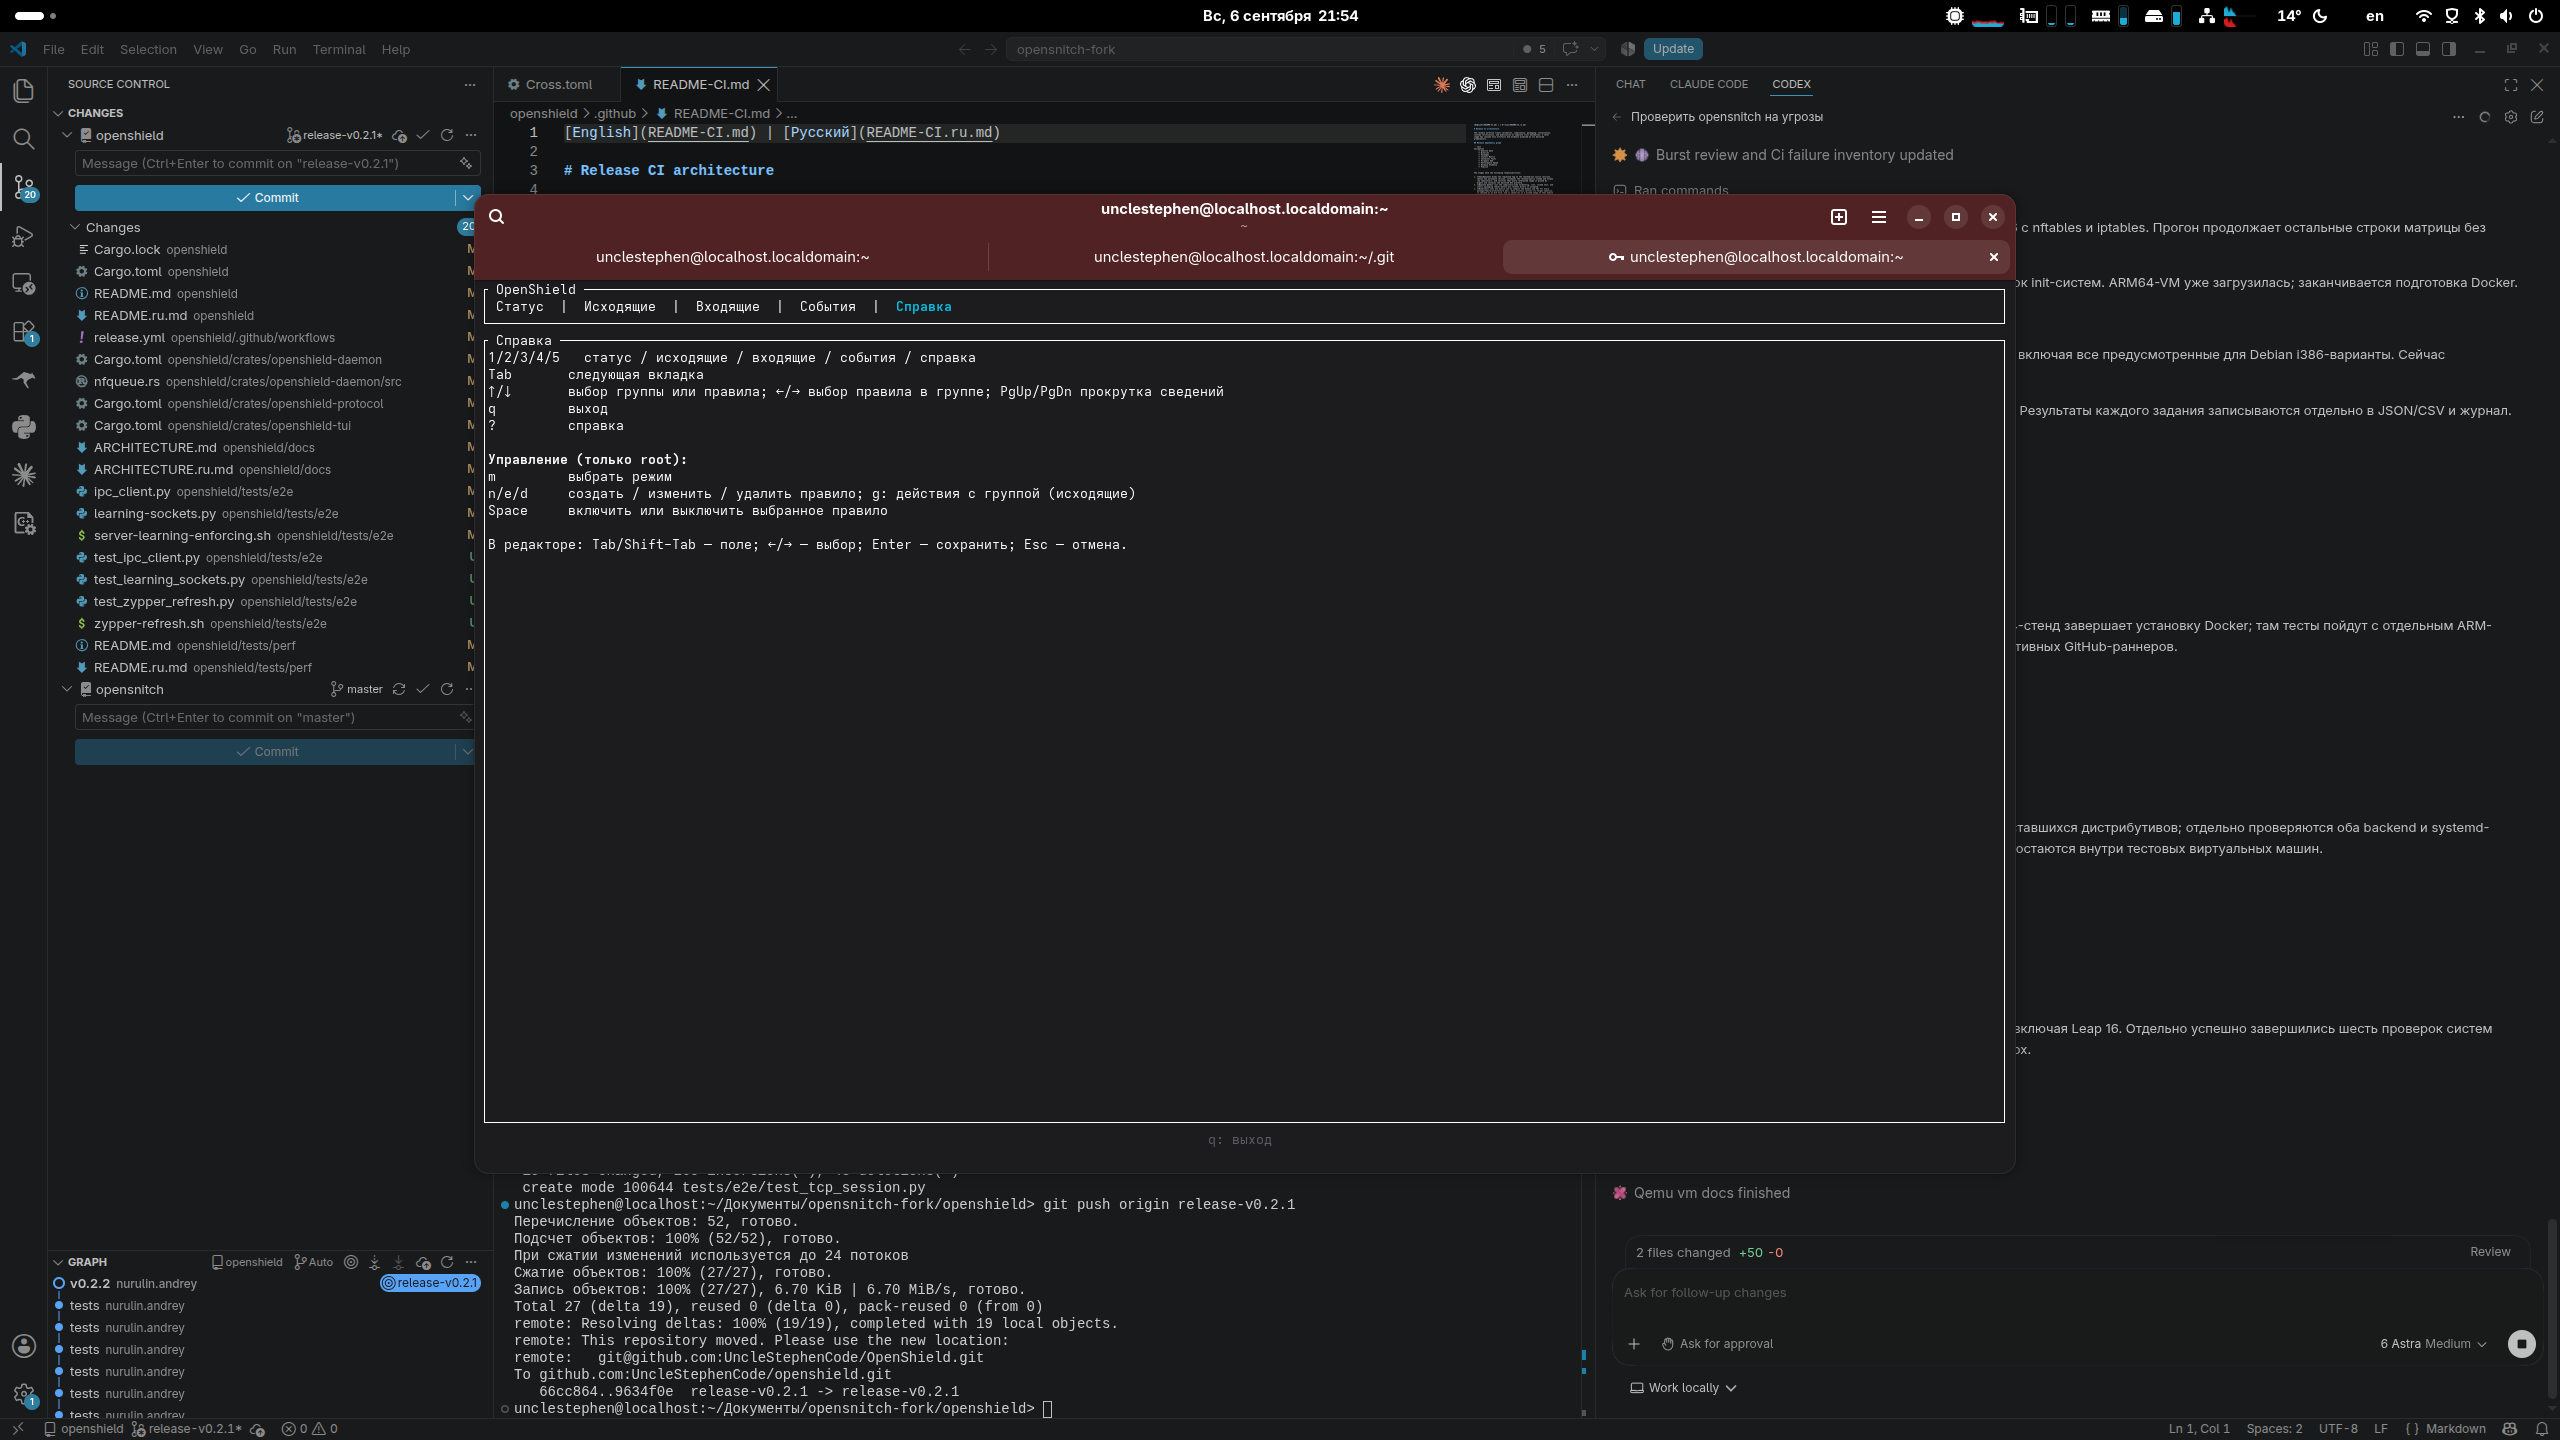
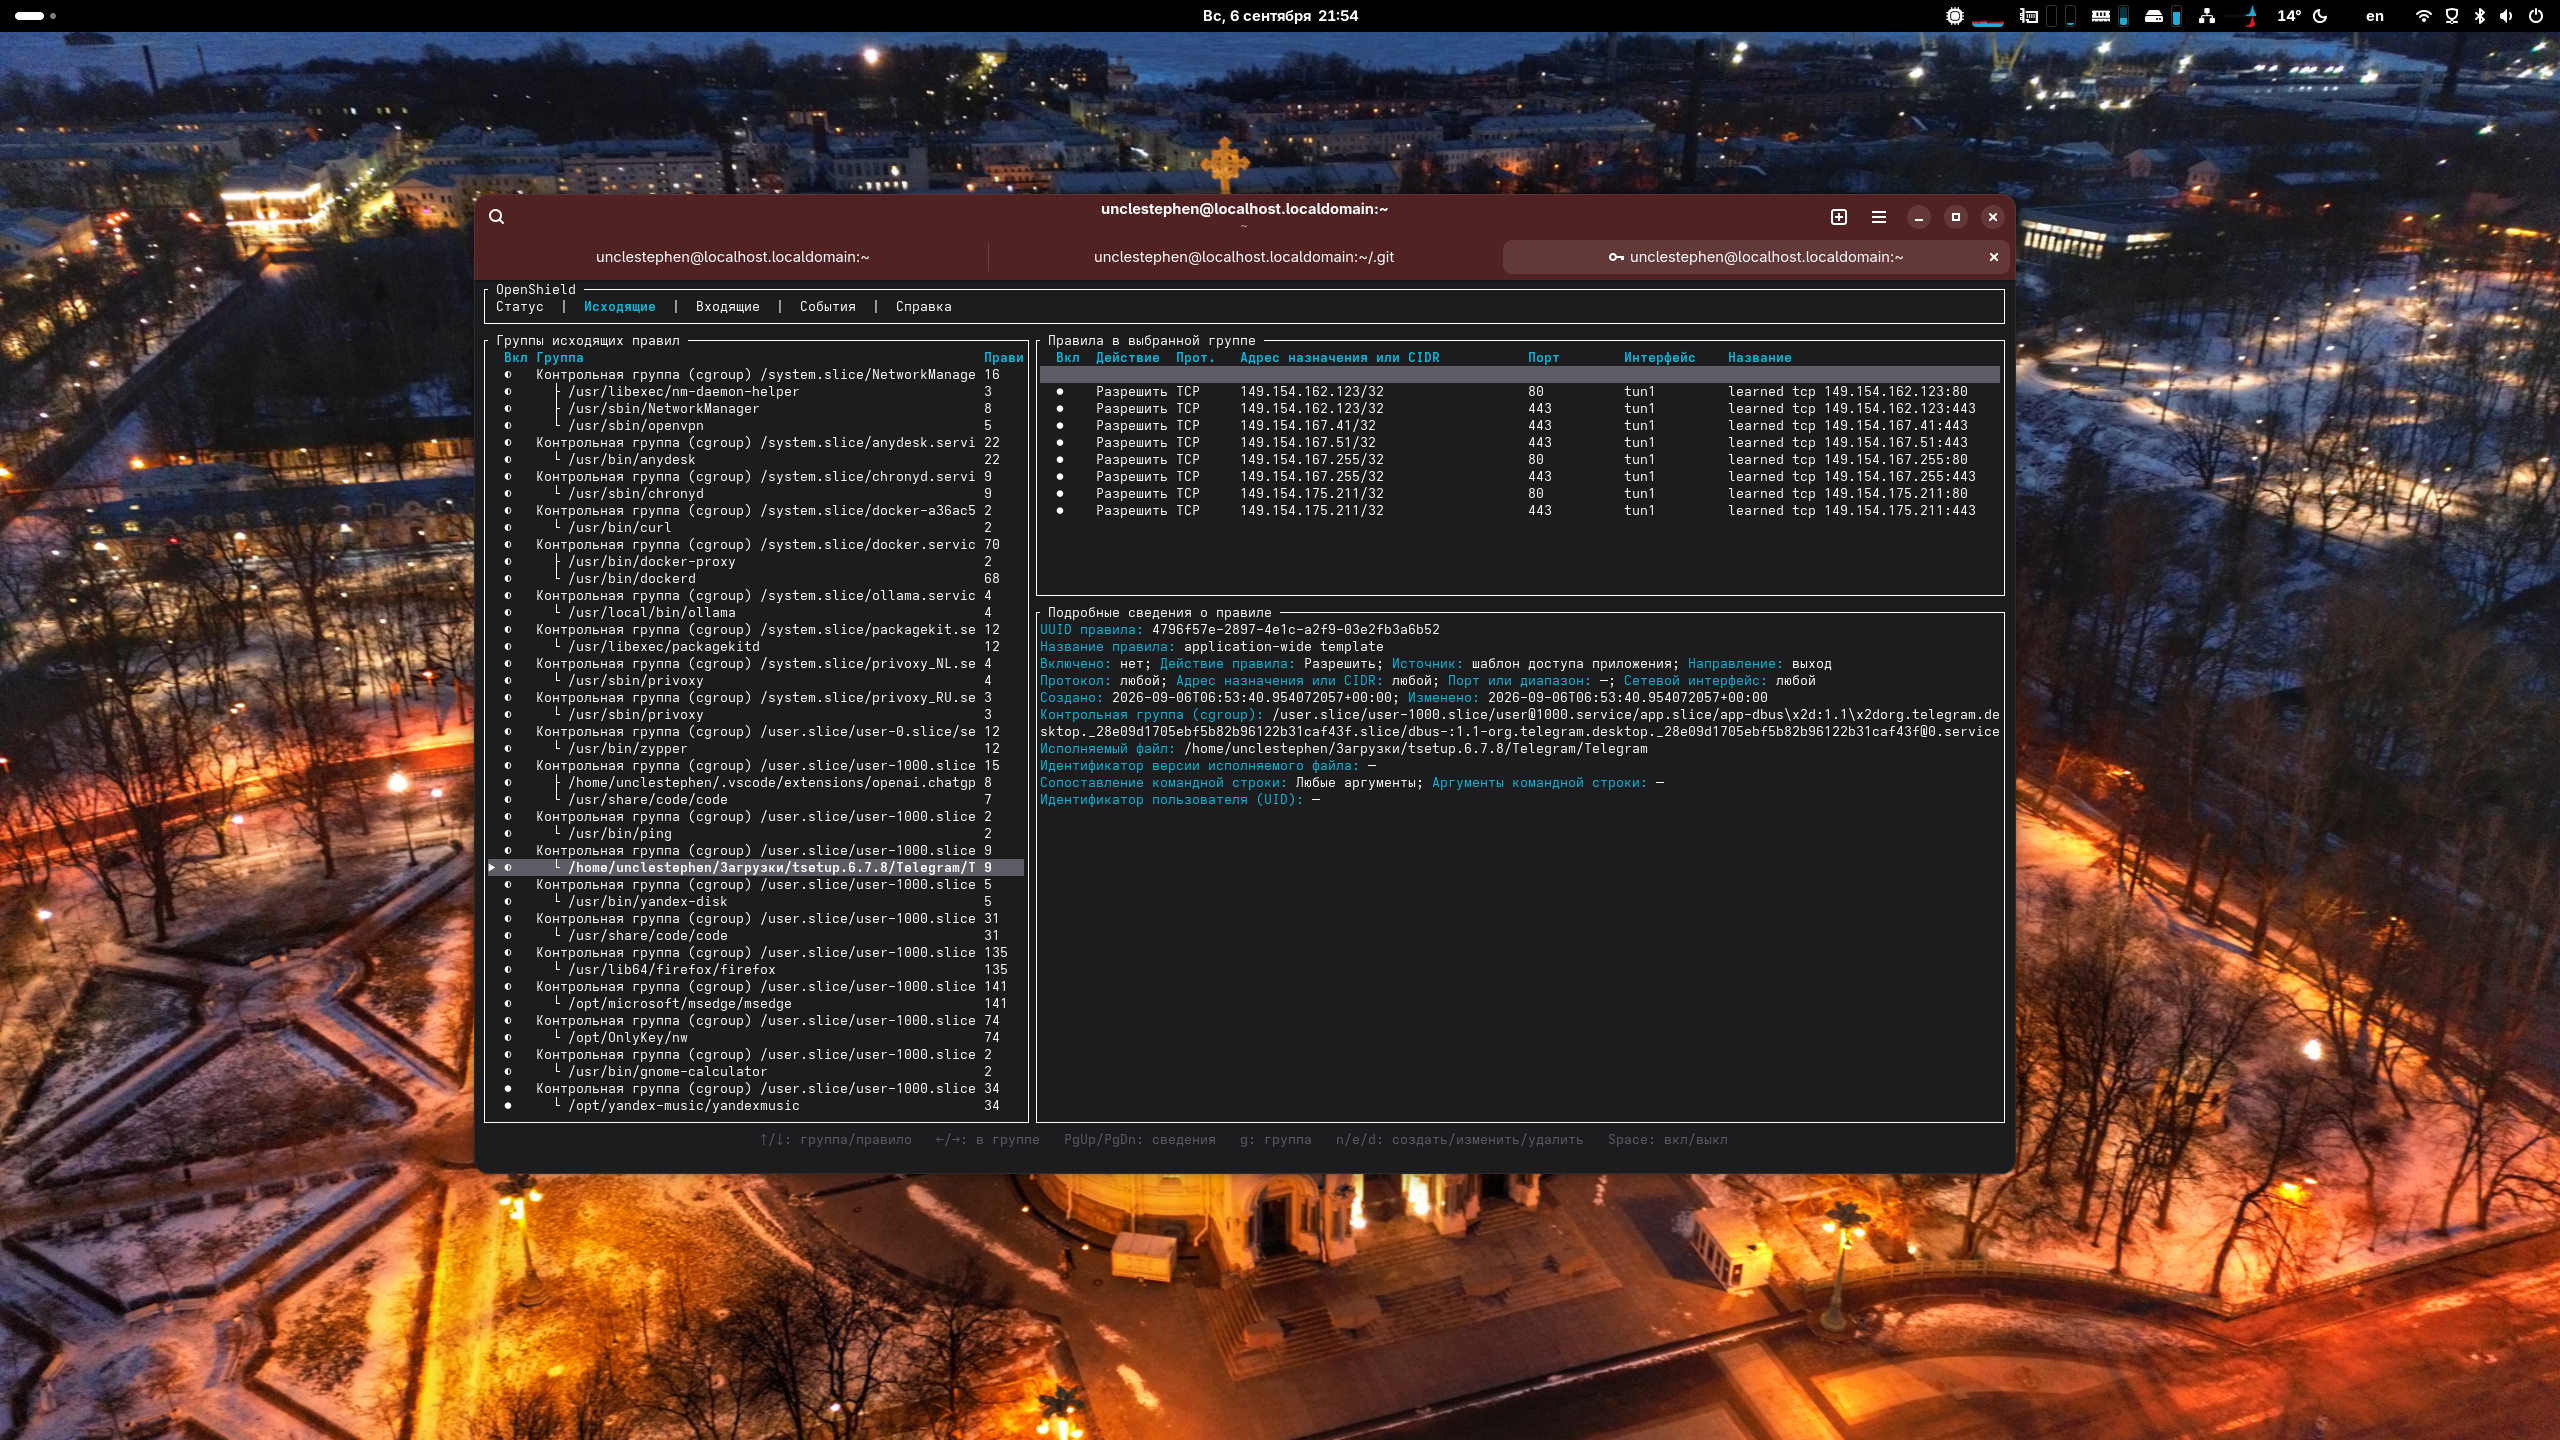
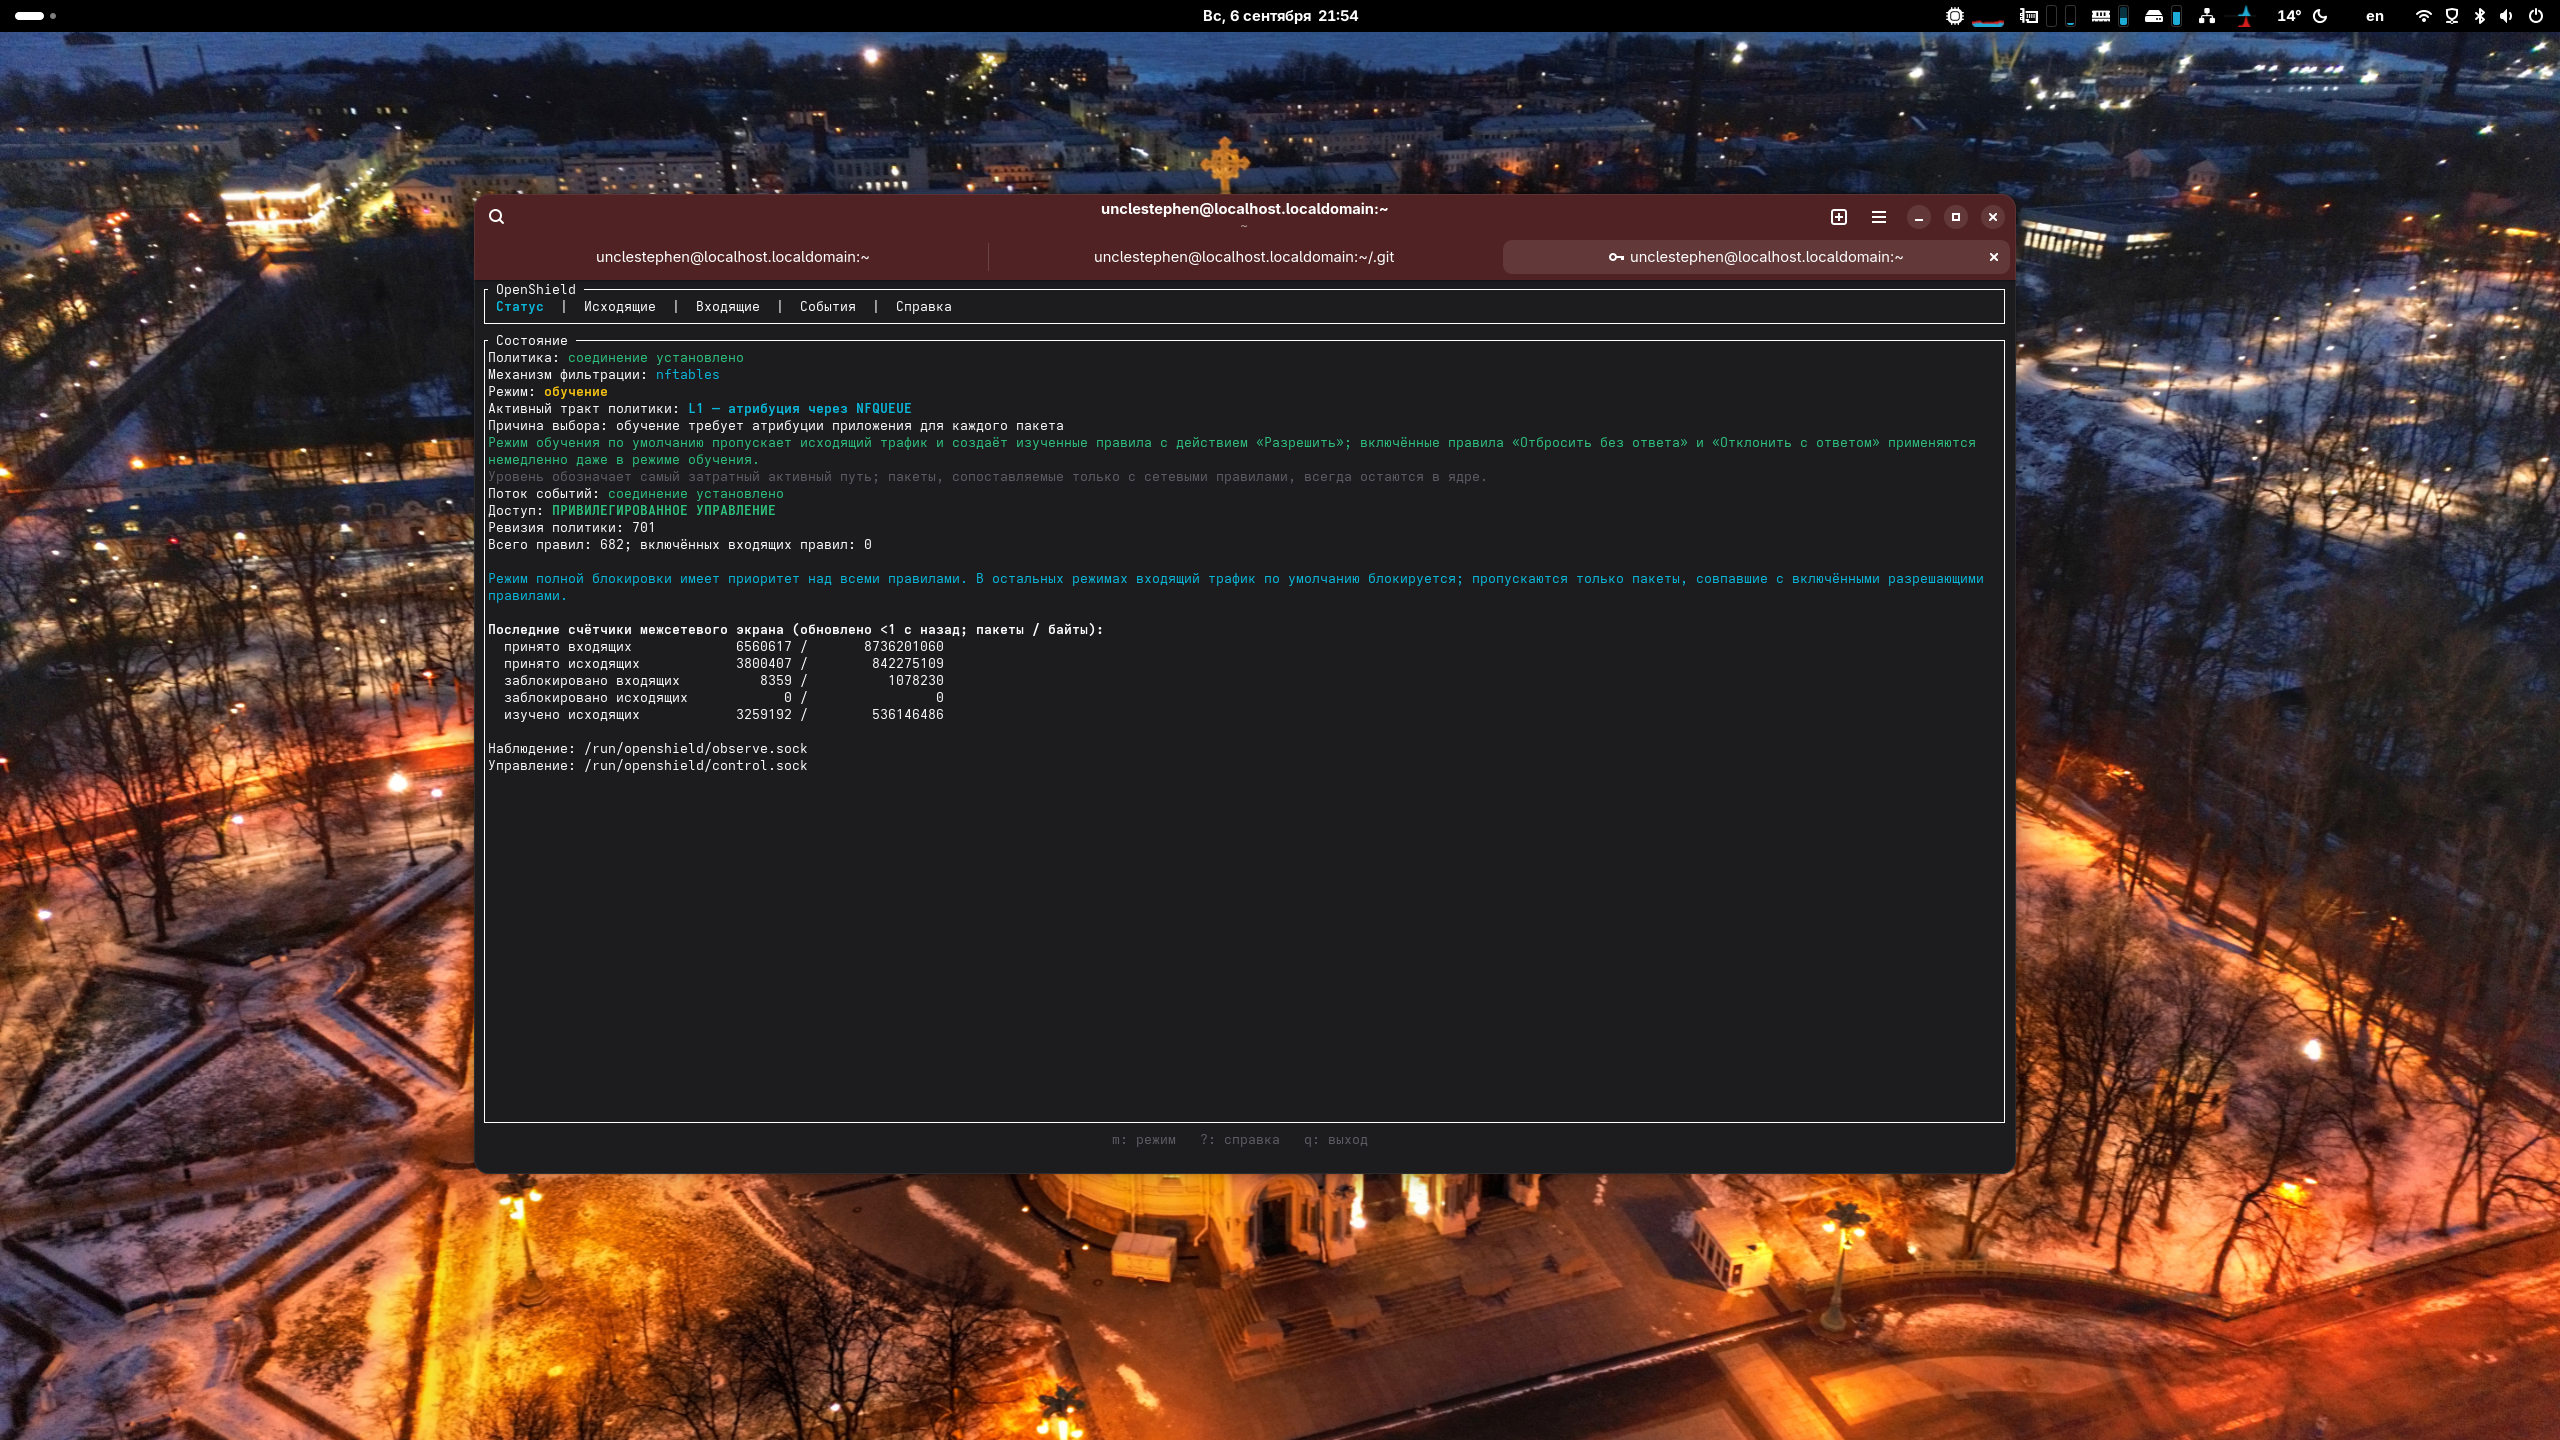
Хотел рассказать о своём проекте OpenShield. OpenShield – это фарвол для Linux с контролем сетевой активности отдельных приложений, написанный на Rust. Для управления используется терминальный интерфейс, а фильтрацией пакетов занимается nftables с возможностью переключения на iptables. В режиме обучения программа пропускает исходящий трафик и автоматически создаёт разрешающие правила. Затем можно перейти в режим Enforcing: соединения, для которых нет разрешающего правила, будут блокироваться. Правила можно привязывать к cgroup, пути исполняемого файла и параметрам запуска, дополняя ограничениями по адресам, портам и протоколам. Поддерживаются действия accept, drop и reject, а также временное отключение правил без их удаления.

Идея создать свой аналог OpenSnitch появилась довольно давно, но не было окончательного видения проекта. Когда я понял что должно получиться, закипела работа.

Я написал на GitHub, что OpenShield является форком opensnitch, наверное это не совсем так, поскольку заимствована лишь идея, а код написан заново, отличаются механизмы работы и задачи приложения. Поэтому точнее было бы назвать OpenShield самостоятельной реализацией, вдохновлённой OpenSnitch. В OpenSnitch заметный акцент сделан на интерактивном контроле исходящих соединений через графический интерфейс; также есть управление системным фаерволом и несколькими узлами. В OpenShield я делаю упор на локальную политику защиты хоста и работу через терминал, в том числе на серверах без графического окружения. Основной сценарий — собрать правила в режиме обучения, проверить их и перейти к фильтрации по явно разрешённым соединениям.

Отдельное внимание уделяется поведению при ошибках. В режиме Enforcing невозможность достоверно определить приложение не должна превращаться в разрешение трафика: неоднозначная атрибуция приводит к блокировке соответствующего пакета. При критических сбоях предусмотрен аварийный режим BlockAll. Изменять правила и режим работы может только root, а наблюдение доступно участникам группы openshield. Управление и мониторинг разделены между локальными Unix-сокетами с проверкой учётных данных клиента; сетевого управляющего API нет.

Демон и TUI написаны на Rust, в собственном коде запрещён unsafe. Дополнительно ограничены размеры сообщений, очереди и время обработки запросов, предусмотрены проверки сохранённого состояния и тесты поведения при перегрузке. Это не обещание отсутствия уязвимостей и не утверждение, что OpenSnitch небезопасен, а описание выбранных инженерных приоритетов. Обучение тоже не определяет, заслуживает ли приложение доверия: оно лишь фиксирует наблюдавшуюся активность, поэтому полученные разрешения необходимо проверять перед включением Enforcing.

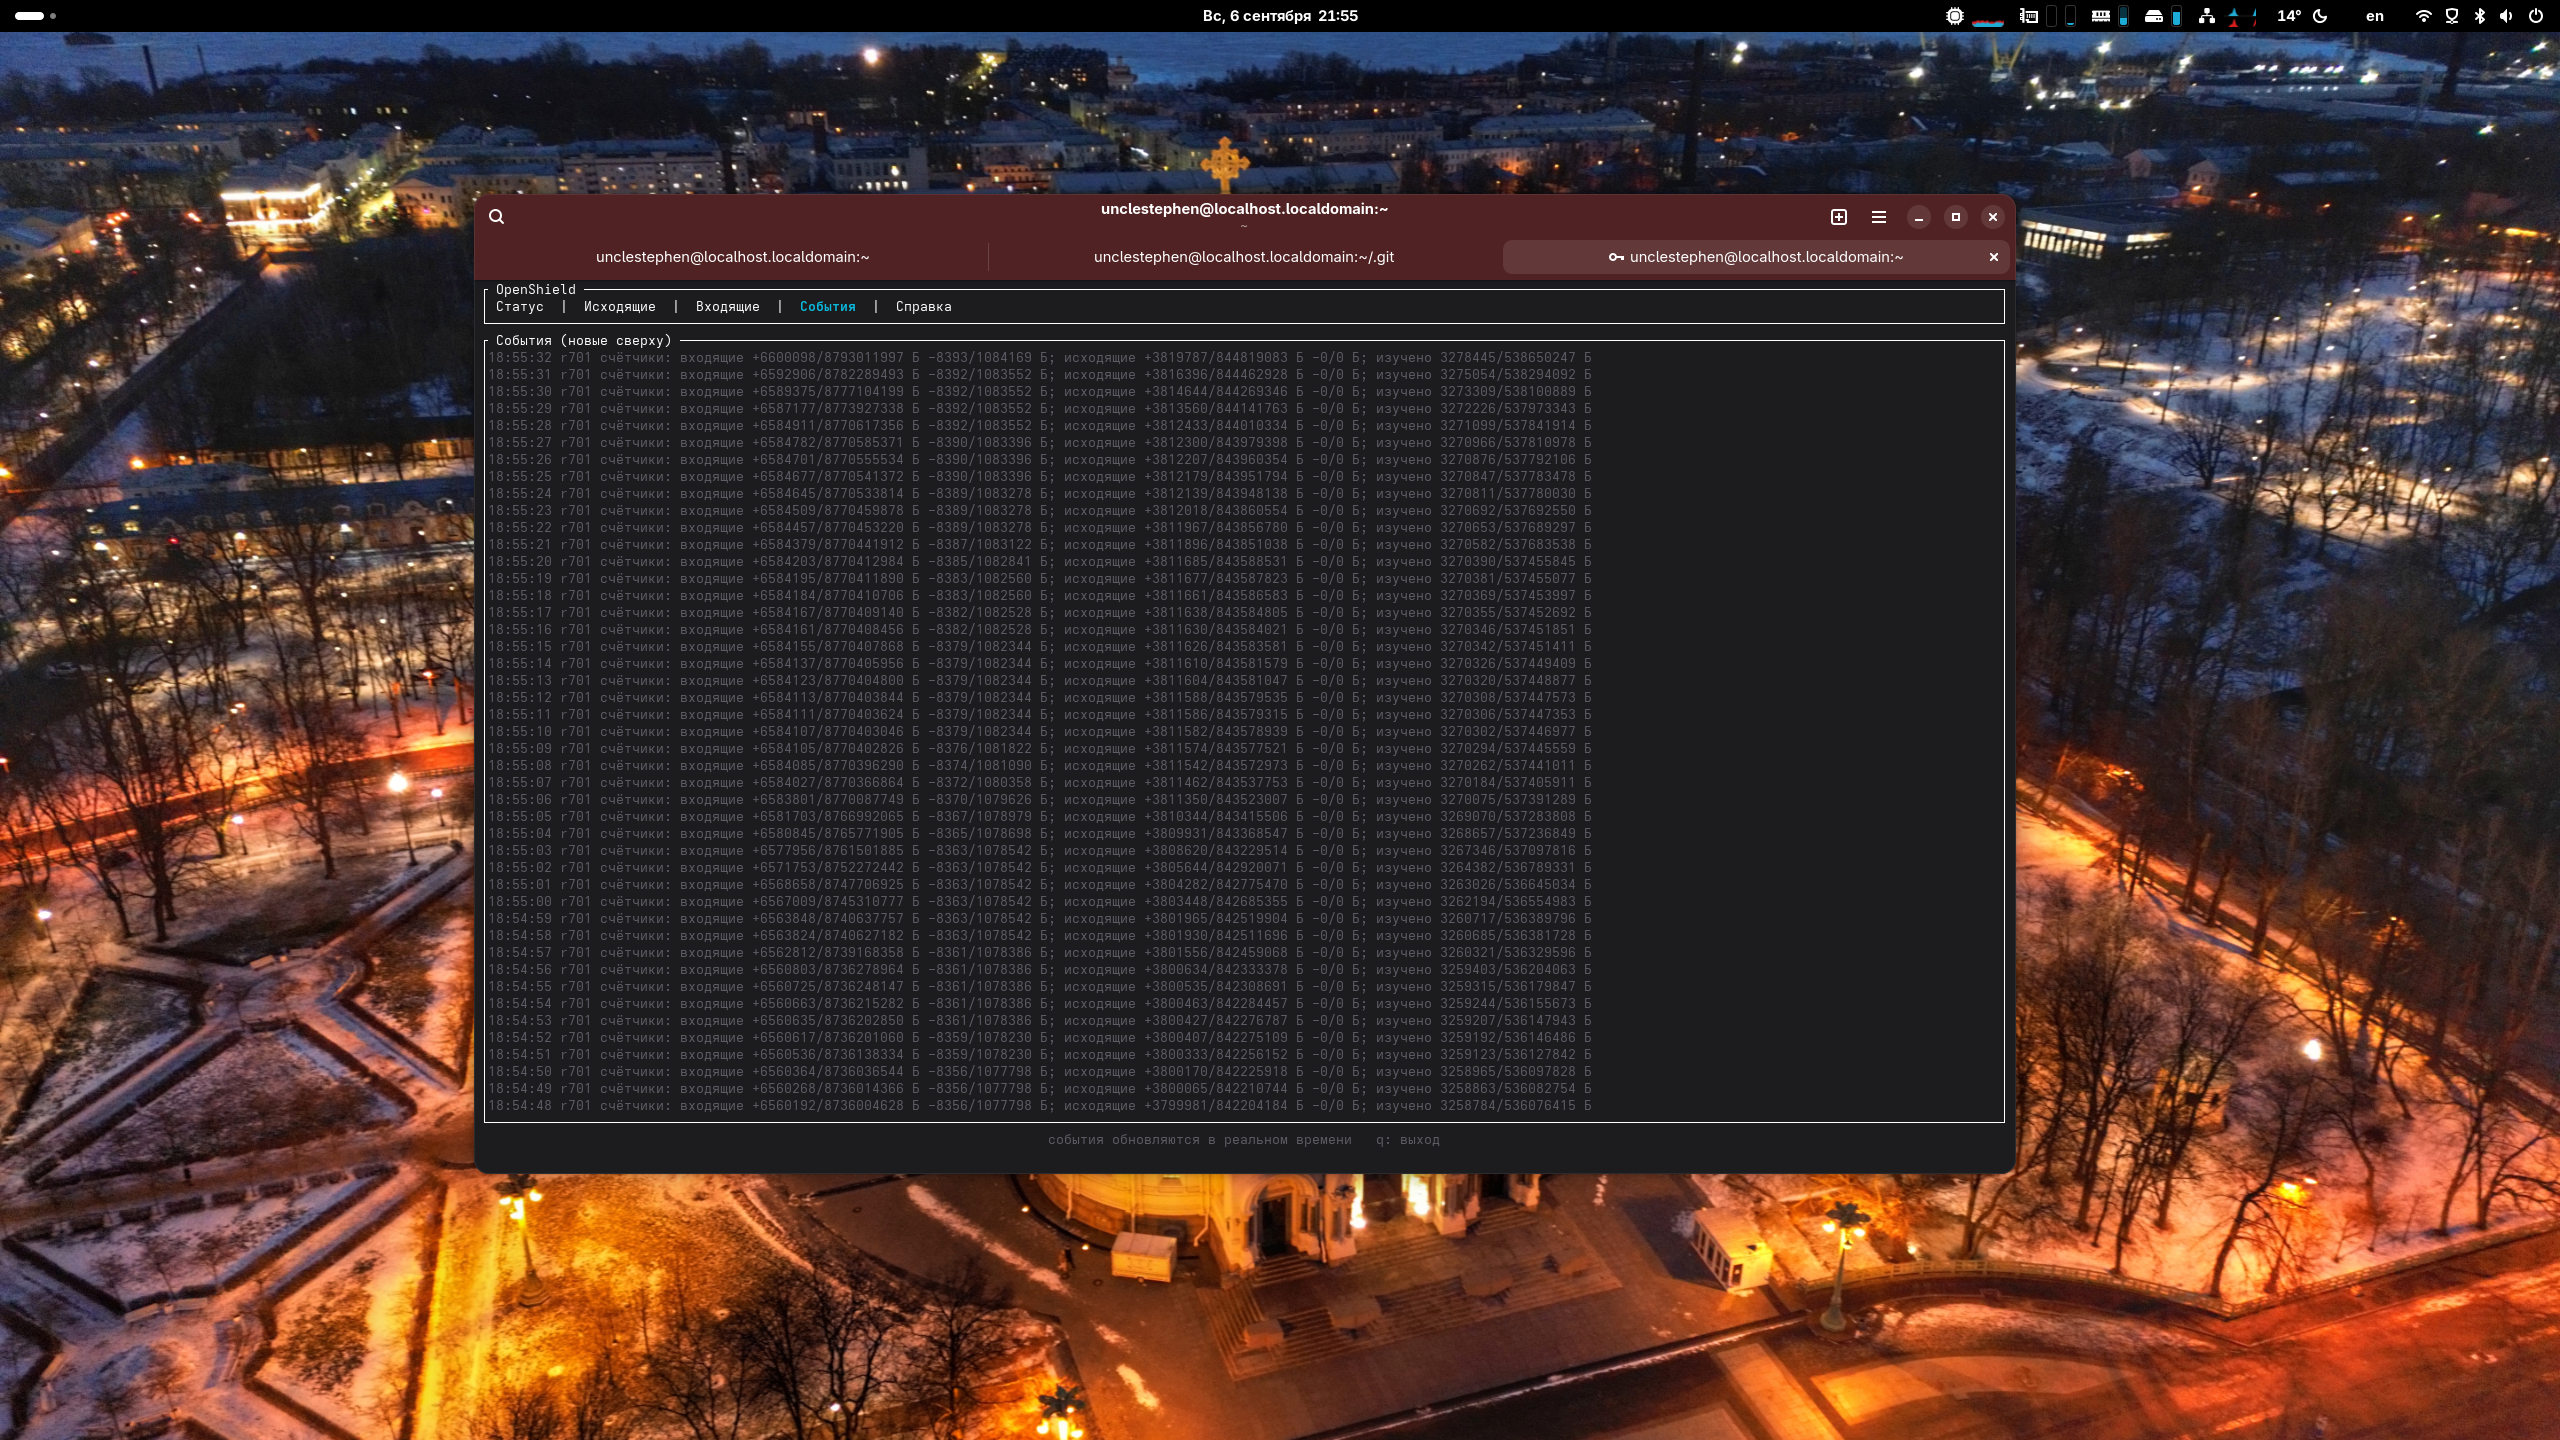
Довольно продолжительное время было уделено производительности приложения, однако она пока остаётся слабым местом при большом количестве коротких соединений и интенсивном исходящем UDP-трафике, особенно состоящем из множества небольших пакетов. Здесь важнее не столько объём переданных данных, сколько количество пакетов и новых соединений, для которых требуется определить приложение.

Это связано со стоимостью проверки правил, привязанных к приложениям. Обычные сетевые правила — адреса, порты, протоколы и интерфейсы — обрабатываются непосредственно ядром через nftables или iptables. Если же решение требует проверки приложения, пакет передаётся демону через NFQUEUE. Демон устанавливает владельца сокета, проверяет идентичность процесса и сопоставляет её с условиями правила: путём исполняемого файла, cgroup, аргументами запуска и другими заданными признаками. Такая проверка существенно дороже сравнения адреса и порта.

Для TCP предусмотрено ускорение: после авторизации соединения его established-трафик может обрабатываться в ядре через conntrack с проверкой поколения политики. Поэтому длительное разрешённое TCP-соединение обычно обходится дешевле постоянного открытия новых. Для UDP, не разрешённого отдельным сетевым правилом, проверка приложения повторяется для каждого пакета, требующего прикладного решения. Именно этот сценарий особенно чувствителен к PPS: даже небольшой по мегабитам поток способен заметно загрузить демон и увеличить задержки. Используемые кеши ускоряют поиск владельца, но не заменяют проверку актуальности его идентичности безусловным повторным разрешением.

Я представляю первую публичную версию, где представлен основной набор функций приложения, над производительность ещё предстоит работать. В OpenSnitch механизм проверок проще, поэтому его работа не даёт подобной нагрузки на систему, возможно схожий режим появится и в OpenShield.

Приложение собирается для Debian 12 и 13, Ubuntu 22.04, 24.04 и 26.04, Fedora 43 и 44, AlmaLinux 9 и 10, Rocky Linux 9 и 10, openSUSE Leap 16.0, openSUSE Tumbleweed, Alpine Linux 3.23 и 3.24, а также Arch Linux. В зависимости от дистрибутива предусмотрены пакеты для x86_64 (amd64), 32-разрядного x86 (i586/i686), ARMv5, ARMv6, ARMv7, ARM64 (aarch64), PowerPC 64 LE (ppc64le), IBM Z (s390x) и RISC-V 64 (riscv64). Это общий перечень архитектур: не каждая комбинация дистрибутива и архитектуры входит в матрицу сборки.

Предрелизные проверки установки пакетов и функциональные тесты фаервола выполняются:

  • на x86_64 — для всех перечисленных дистрибутивов и версий;
  • на ARM64 — для всех перечисленных, кроме Arch Linux;
  • на 32-разрядном x86 — для Debian 12 и 13, AlmaLinux 10, Alpine Linux 3.23 и 3.24, openSUSE Tumbleweed.

Всего получается 37 комбинаций дистрибутива и архитектуры. Для каждой проверяются nftables и резервный iptables, включая обучение, переход в Enforcing и применение правил. Отдельный performance gate запускается на openSUSE Tumbleweed x86_64.

Для остальных архитектур пока выполняются сборка, проверка формата исполняемых файлов и пробный запуск --version; полноценного тестирования установки и фильтрации трафика на них нет. Контейнерные проверки также не означают проверку собственного ядра каждого дистрибутива.

Скачать и попробовать приложение можно по последнему актуальному тегу v0.2.4

Сильно не пинайте, буду благодарен за любые отзывы и комментарии.

Спасибо, что дочитали до конца.
unclestephen
()

Bodycam под openSUSE

 , , ,

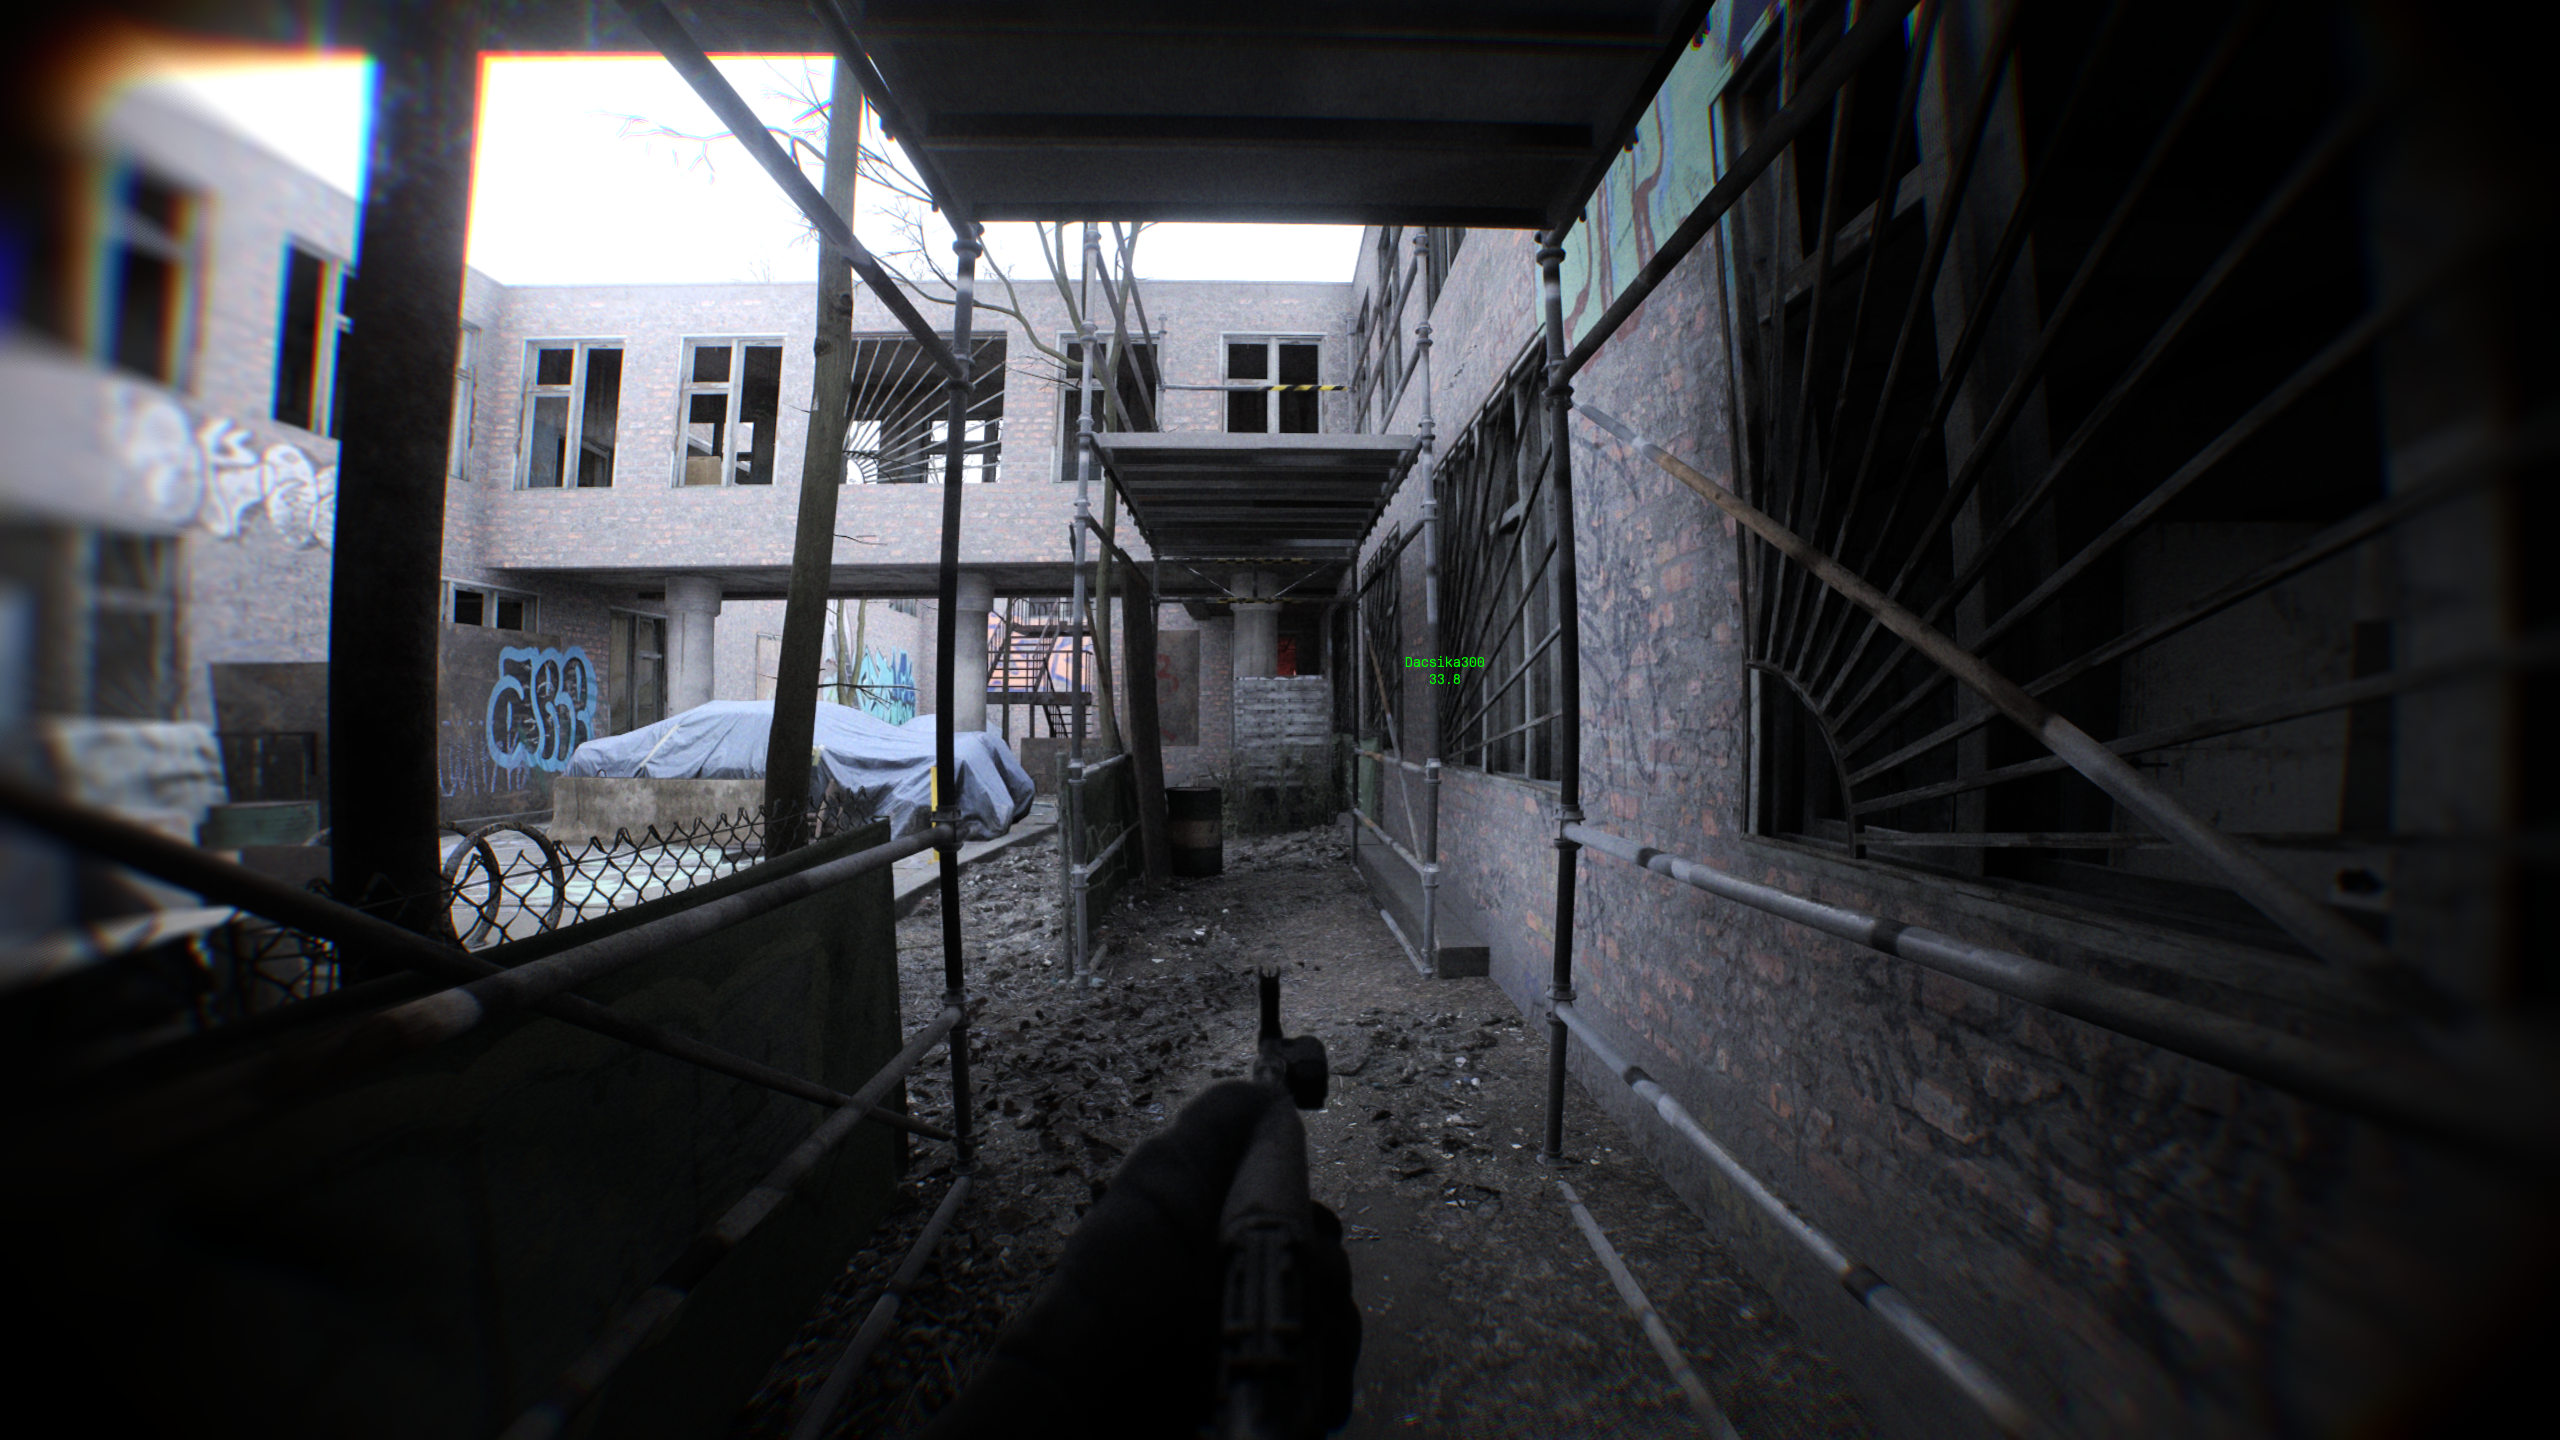
Сегодня попалась новость, что Bodycam, которую видел в анонсах уже даже не помню когда, года 2 назад, набрала 38 тысяч игроков в пике.

Я не люблю сетевые шутеры, надеюсь авторы заработают на первой части, вторую выпустят уже как ААА шутер с возможностью сражений на серверах против живых игроков, а любителям сюжетных кампаний покажут «страсти-мордасти» не хуже чего-нибудь первоклассного.

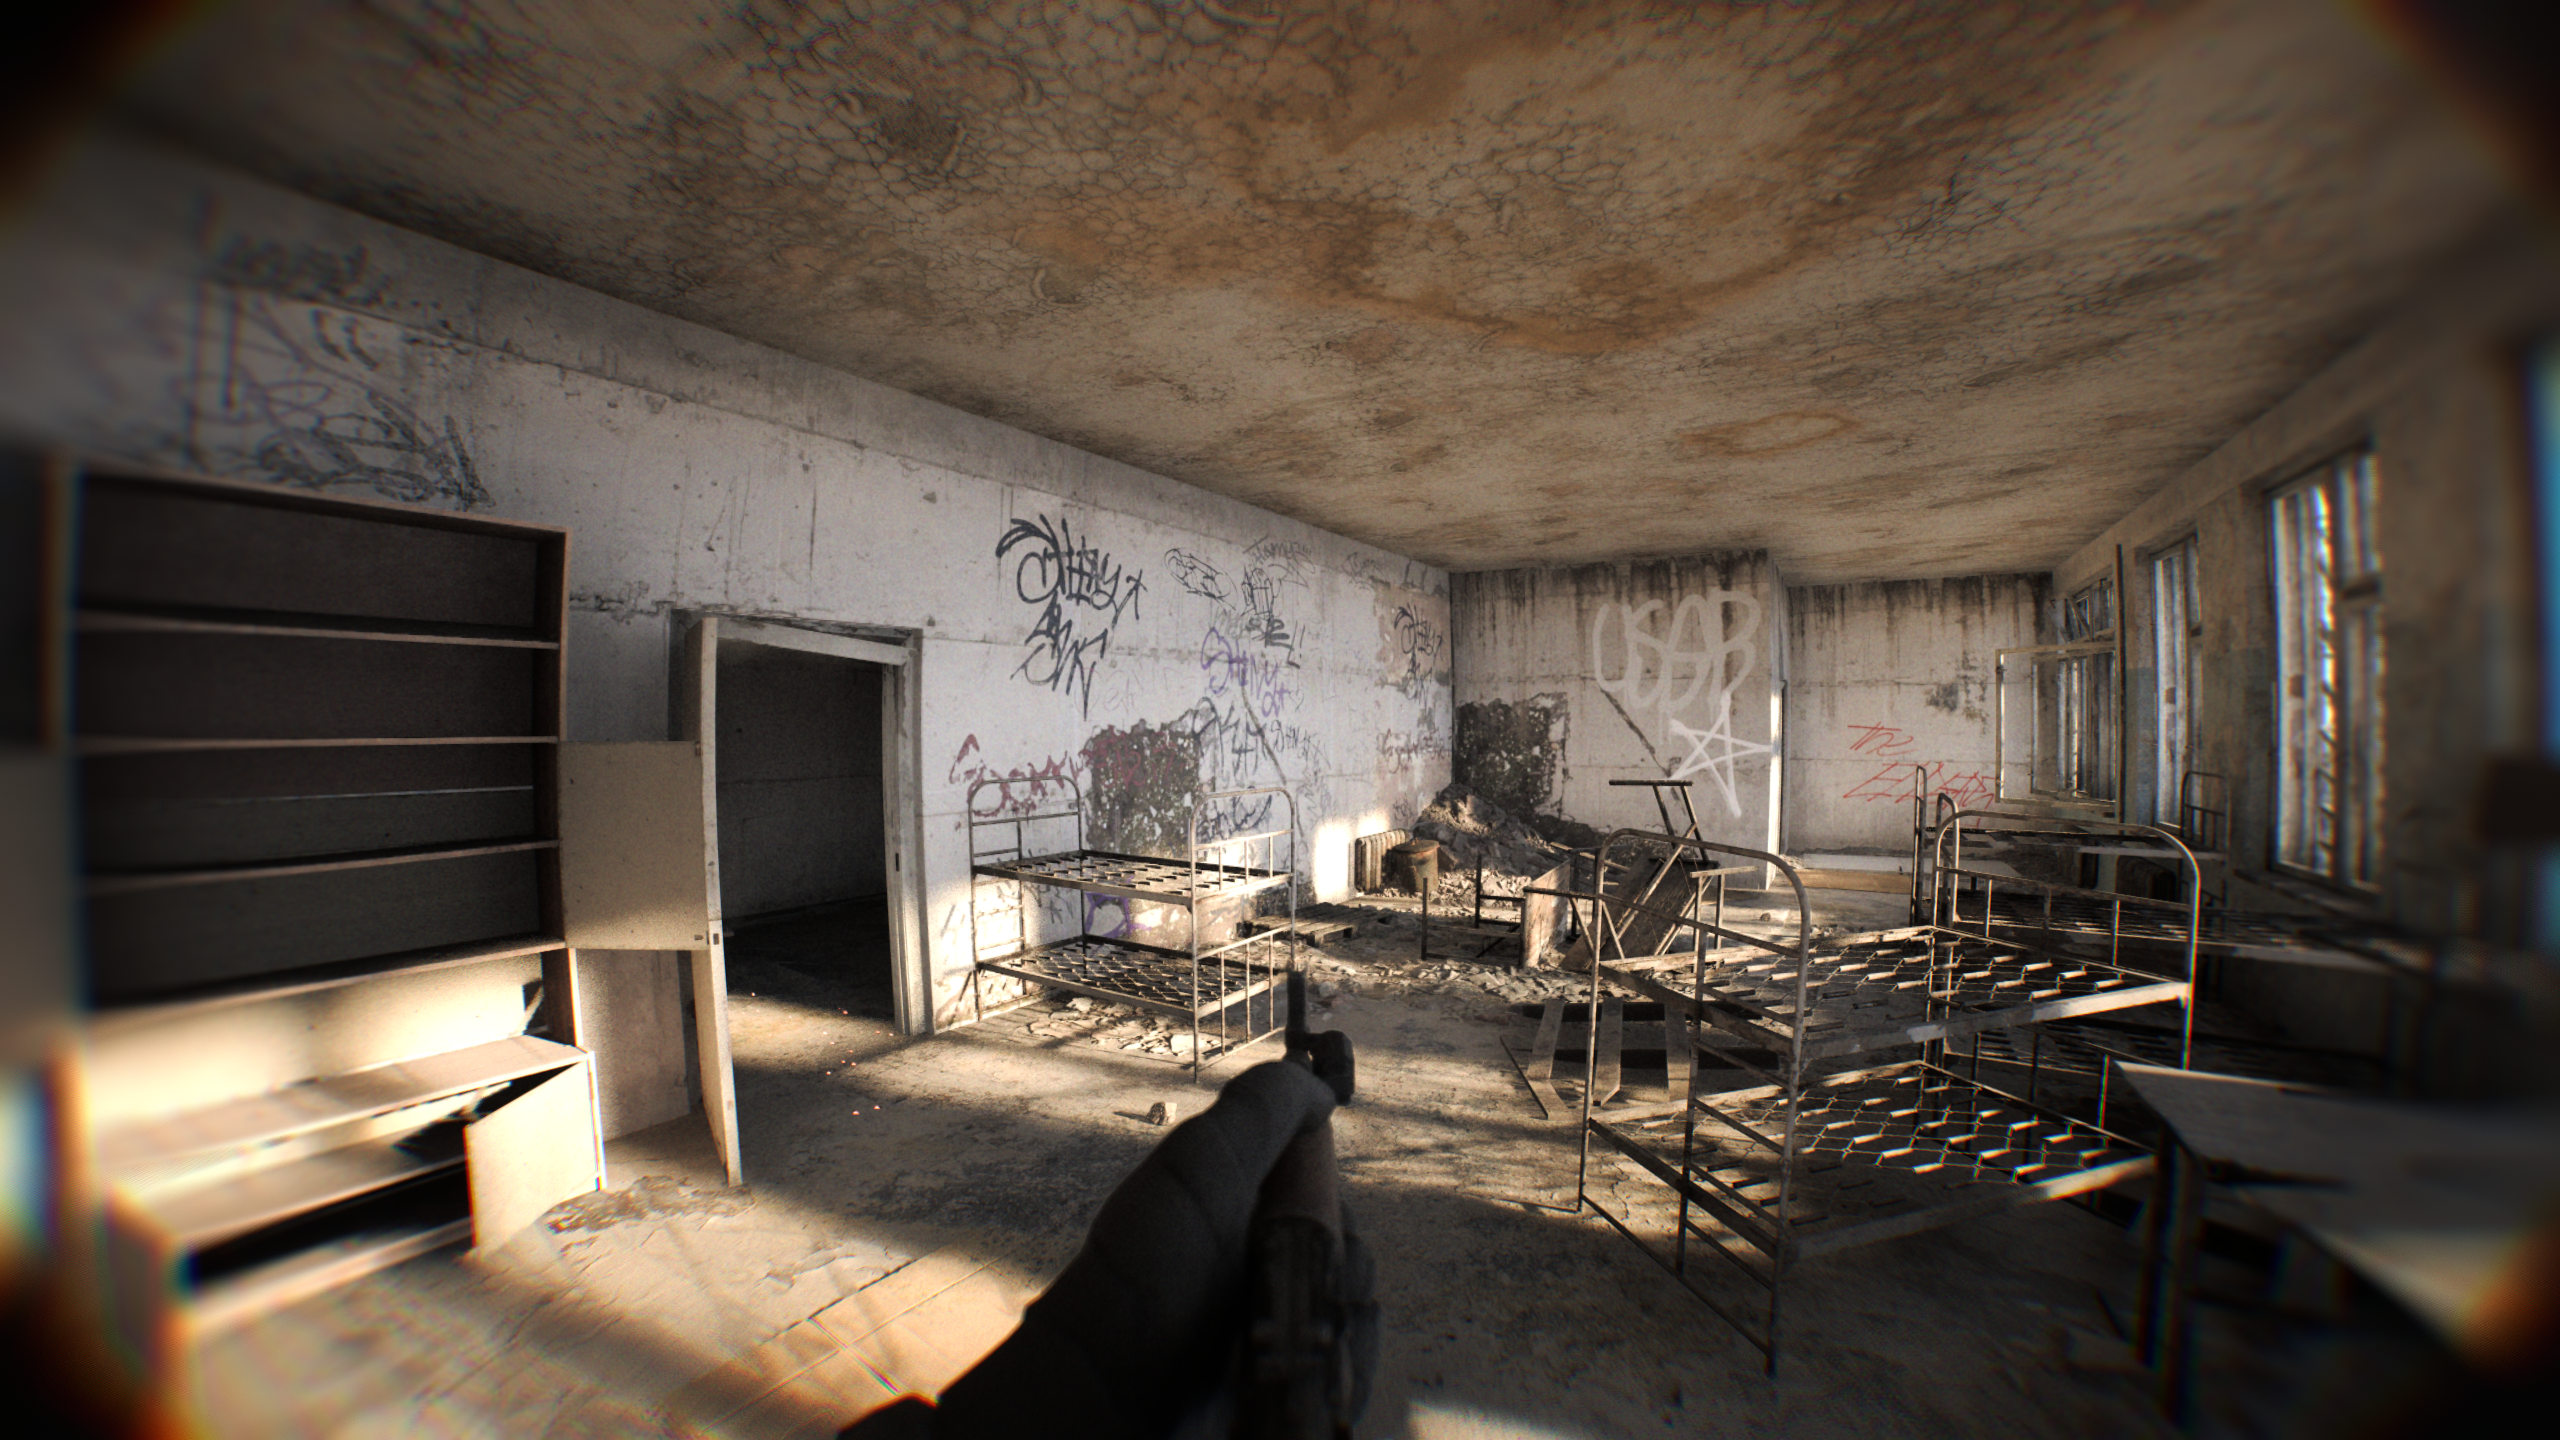
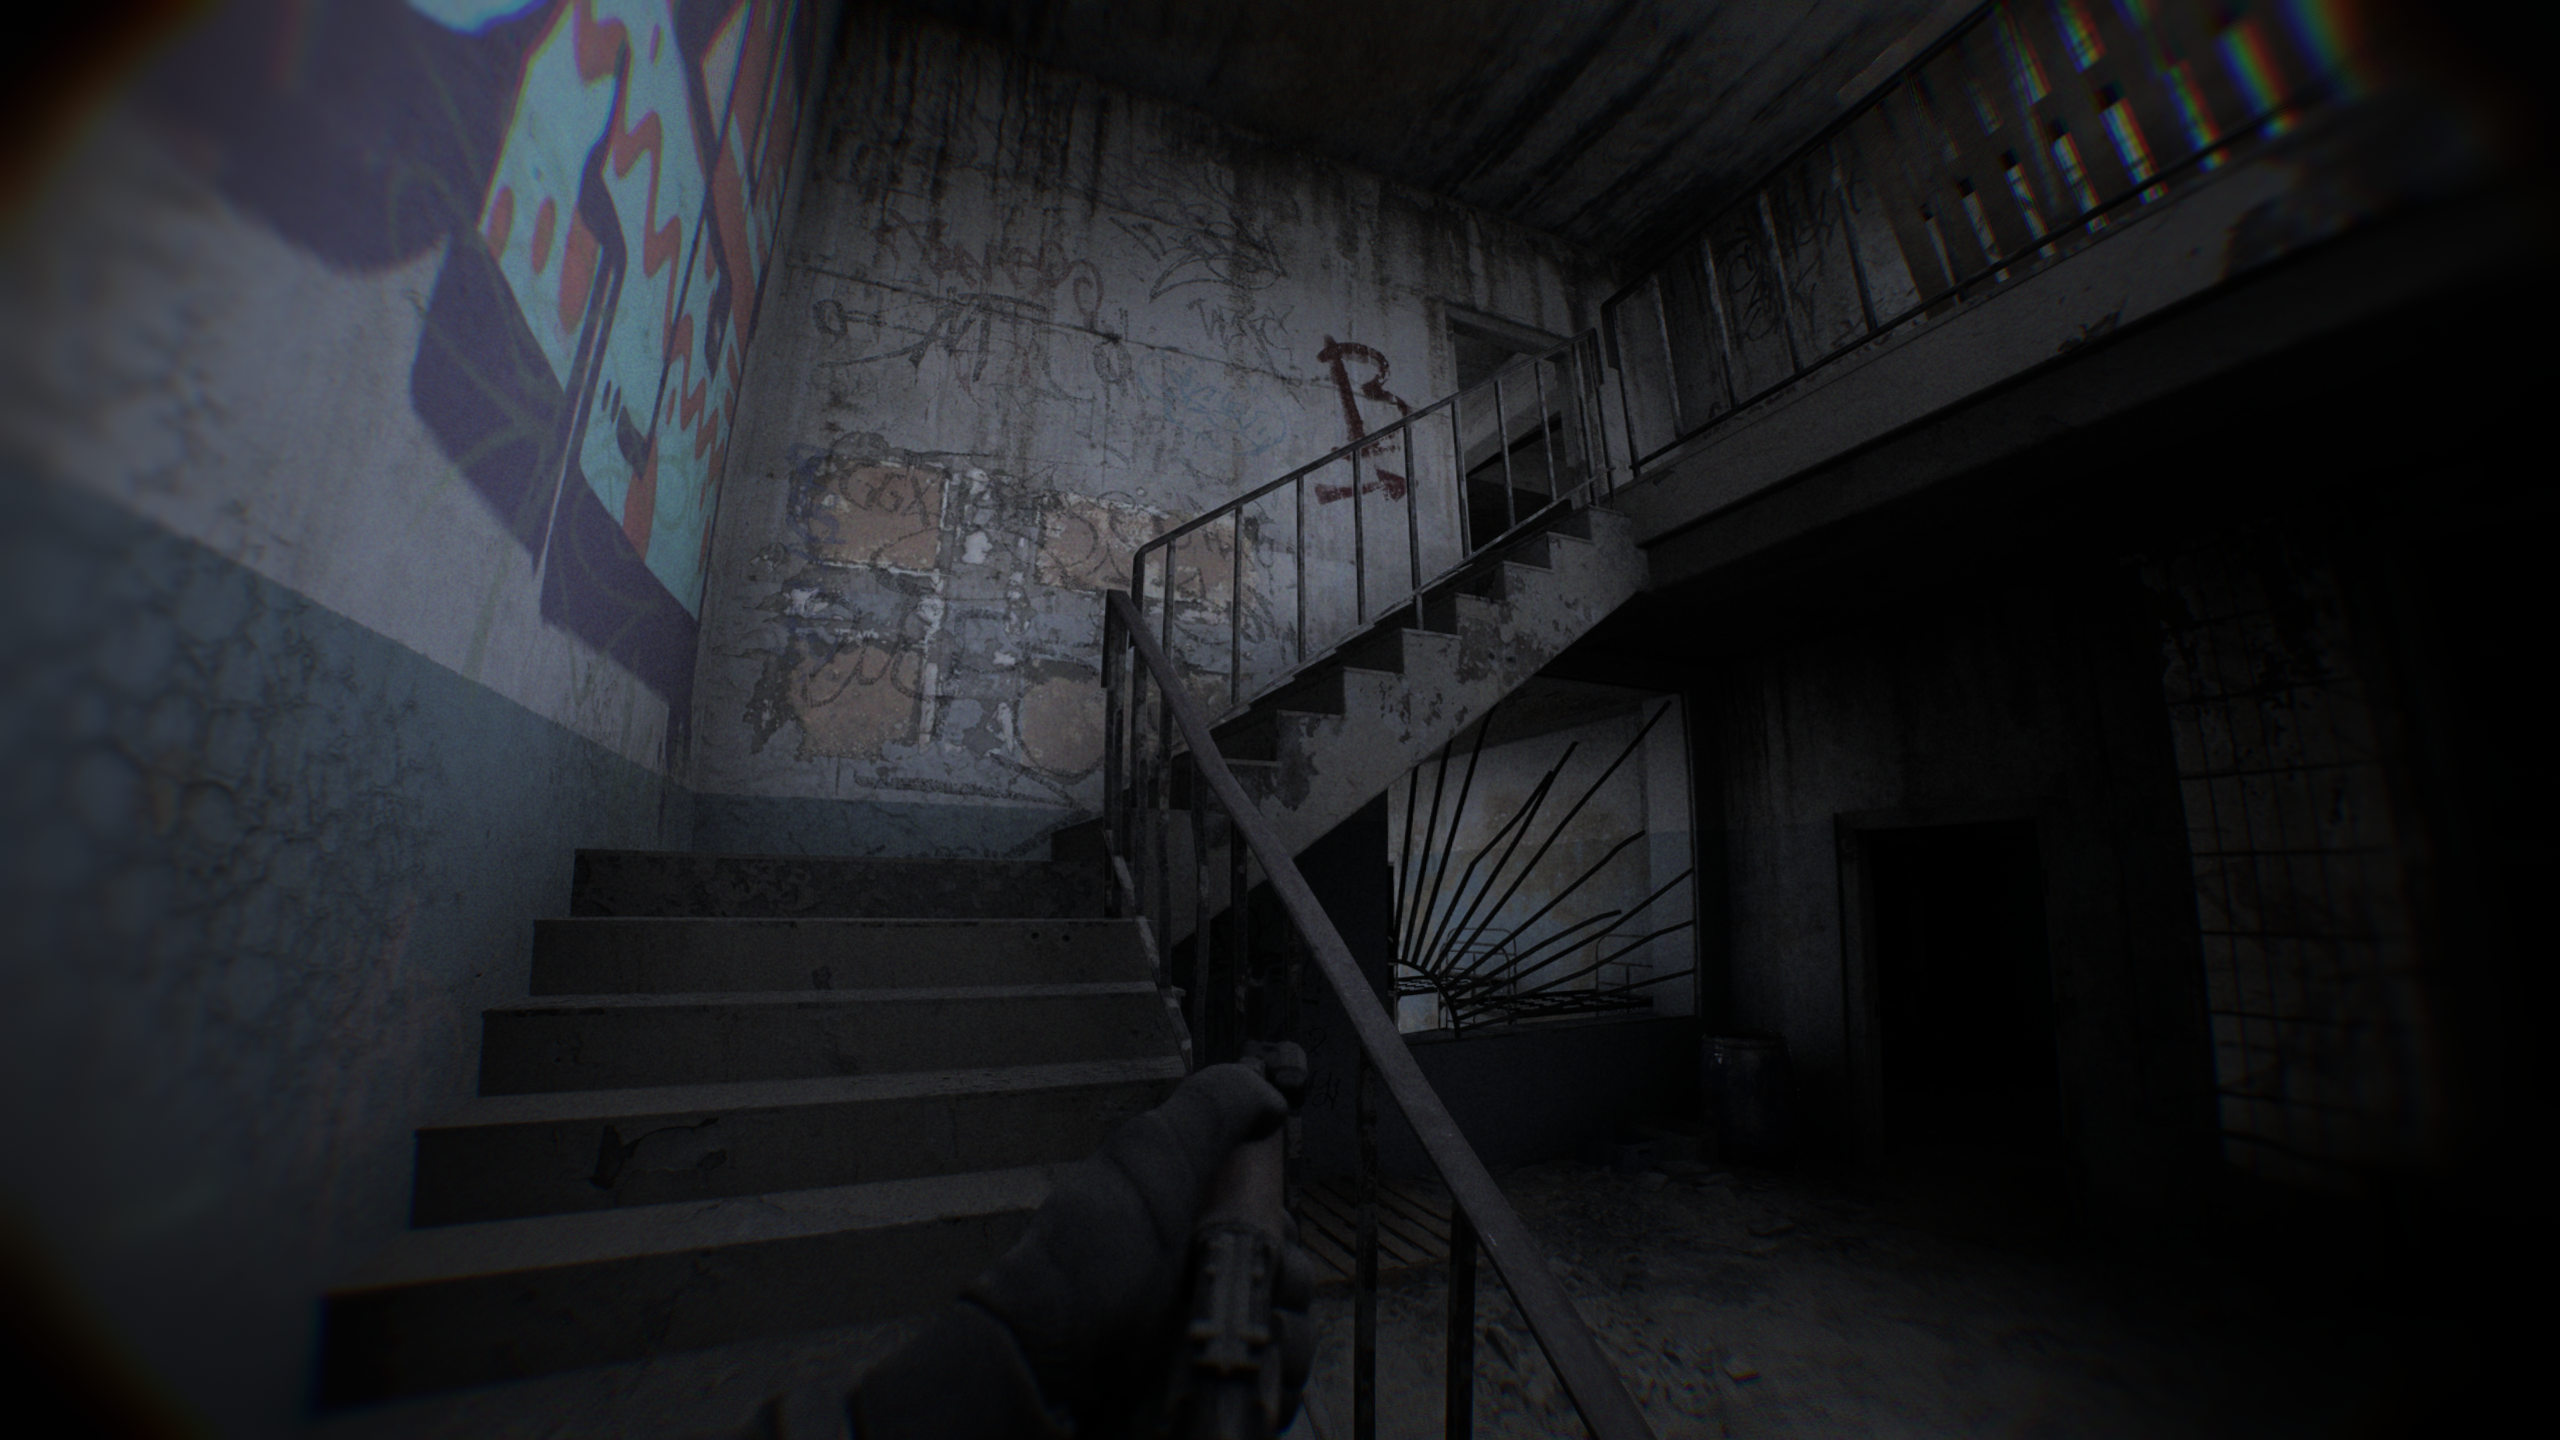
Графоний — положили с горкой. Но тут интереснее не столько количество полигонов, сколько сама механика: обычного HUD, перекрестия и даже счётчика патронов нет, оружие не «приклеено» к центру камеры, а руки, тело и ствол двигаются относительно друг друга. Поэтому первые минут двадцать приходится буквально учиться заново целиться и ходить. Звук тоже играет почти такую же роль, как картинка — шаги, выстрелы и положение противника по этажам действительно приходится слушать.

Игра всё ещё выглядит, как будто бы, как техническое demo, командная схватка иногда скатывается в довольно аркадное месиво, не смотря на подчёркнуто реалистичные механики. В голосовом эфире, во время игры, многие общаются на русском.

Важно, что поддержка Linux не заявлена, но она есть, поэтому, наверное, я и пишу этот текст. Запущено под openSUSE Tumbleweed. Железо и конфигурация те же, что в прошлый раз.

unclestephen
()

Symantec Visual Café for Java 4.0

 , ,

Всем здравствуйте.

На снимке – попытка завести Symantec Visual Café.

Наряду с IBM VisualAge for Java (снимок), эта среда считалась одной из первых и, поскольку сама не была написана на языке Java, то на Solaris и Linux приходилось выбирать что-то другое (JBuilder, NetBeans, Eclipse).

Под Wine этот продукт заводится, но кривовато, поэтому пришлось поднять виртуальную машину.

Что можно сказать?

  • Да, есть поддержка RAD, но у JBuilder и NetBeans (Sun Forte for Java) в 2000-м году она была куда лучше.
  • Редактор откровенно убог, обычный Vim даёт сто очков вперёд.
  • IntelliSense есть в зачаточном виде, но зачем он такой нужен, если редактор убог?
  • GUI-редактор неплох, но имеет, как минимум, проблемы с кодировкой символов вне диапазона ASCII.
  • Поддержка лишь J2SE 1.2 в 2000-м году – это несерьёзно. J2SE 1.3 вышла 8 мая 2000 года.

Тем не менее, байткод, построенный компилятором Symantec, прекрасно запускается на современной JVM, и даже нестандартные AWT-компоненты работают на удивление почти корректно.

Подразделение IDE в Symantec возглавлял Мансур Сафаи (Mansour Safai), уроженец Персии. Хоть он и менее известен, чем, скажем, Андерс Хейльсберг, – тем не менее, это знаковая фигура в контексте ранней популяризации языка Java. Он умер в 2006 году в возрасте 44 лет.

Bass
()

RPi4, archlinuxarm, xorg, awesome, projectm-pulseaudio, st, mpv-full, BLOOD, worker, btop

 , , , ,

Здравствуйте.

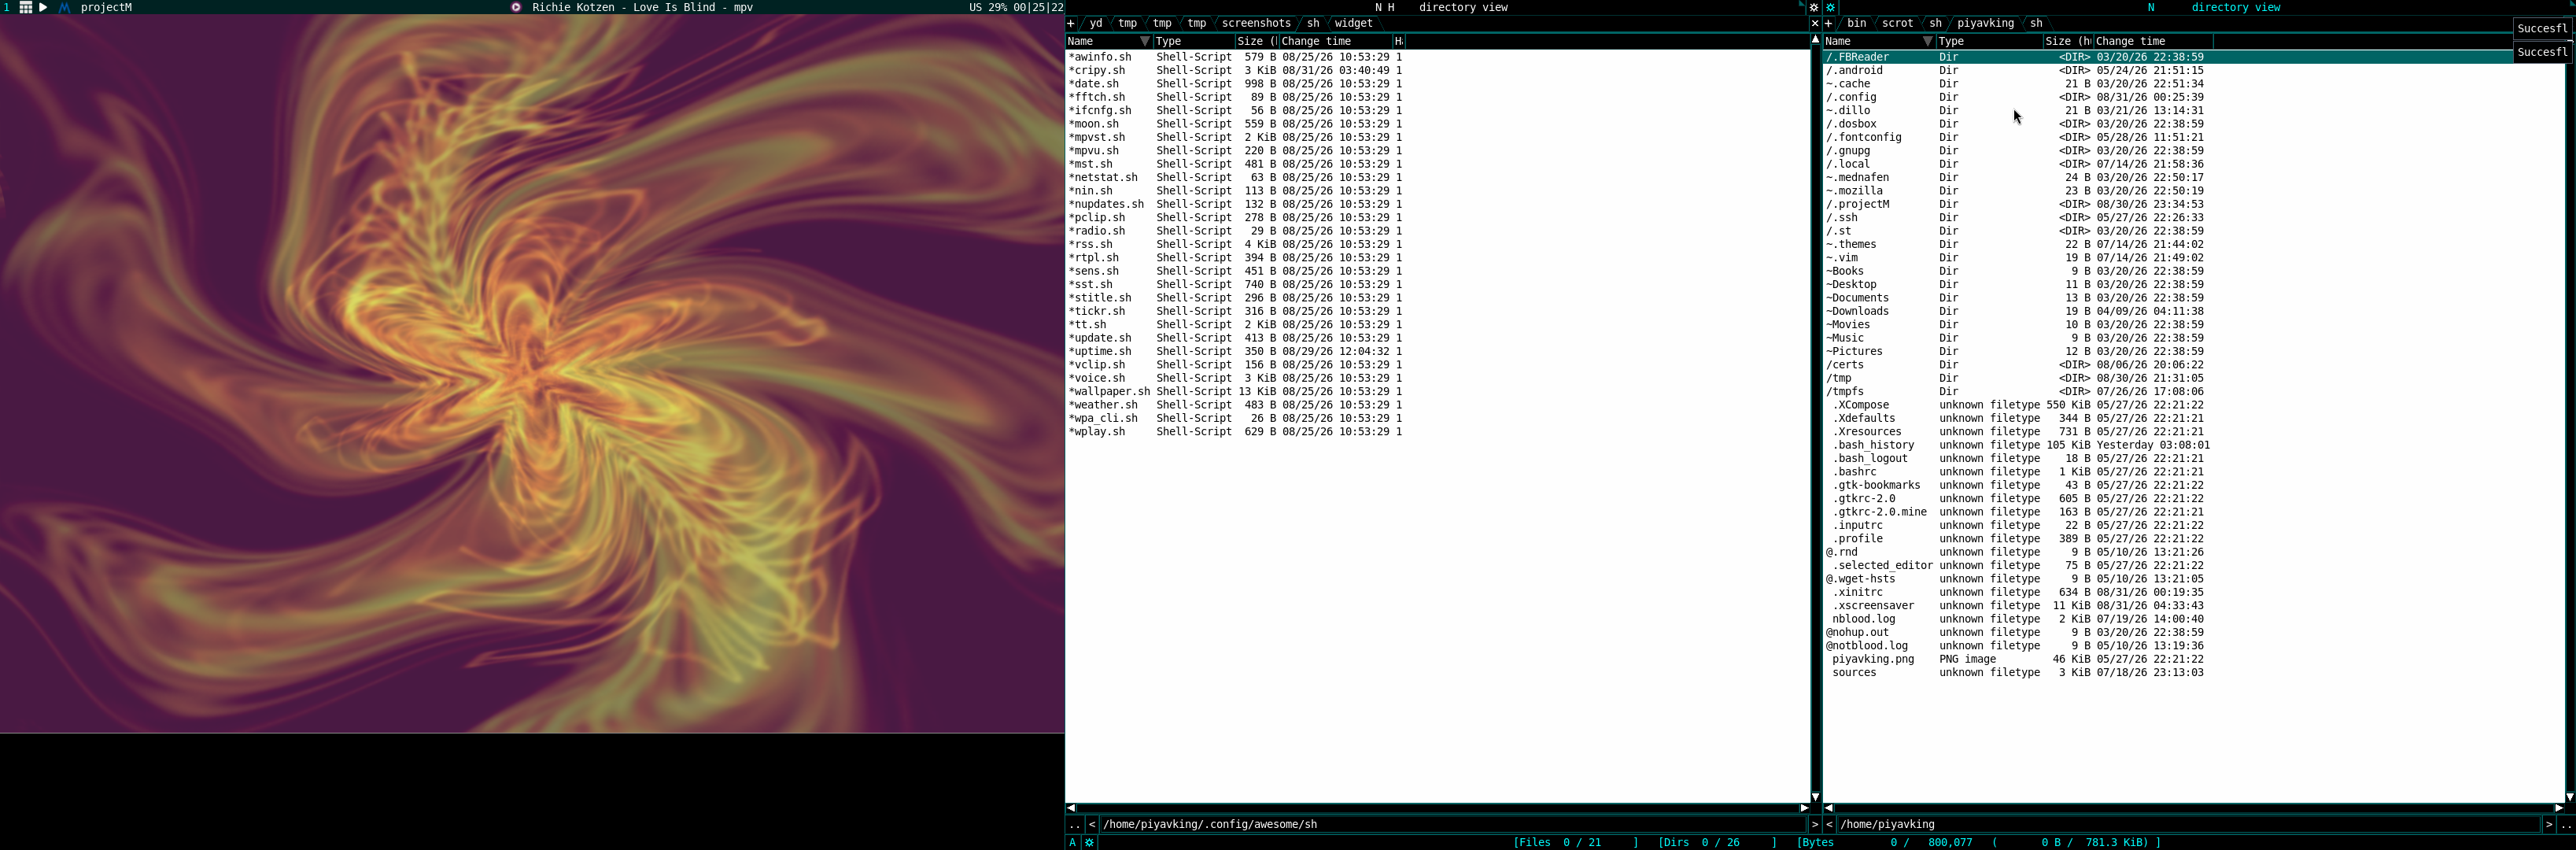
Кроме простенького набора виджетов в панельке, недавно пополненного интерактивным mpv-текстбоксом, система умеет вслух читать на разные голоса рандомные байки из интернета с синхроном в бегущей строке и вертеть простенькое обойное онлайн-рандом-шоу из награбленных мной ~24000 прямых ссылок по таймеру каждые 25 секунд без повторений.

Не очень замысловатый конфиг. Звёзд с неба не хватаю, но система в покое показывает ноль нагрузки проца. Трея нет. Менюх нет. Много чего нет лишнего.
Два моника. Чтоб не было слепой зоны в хинераме левый задран в кастомное 1352x1080.
Во fstab

...
tmpfs                                                   /var/cache      tmpfs   defaults,rw                                                     0       0
tmpfs                                                   /var/log        tmpfs   defaults,rw                                                     0       0
tmpfs                                                   /var/tmp        tmpfs   defaults,rw                                                     0       0
...

Вследствие вышеизложенного носитель, если я с него в явной форме ничего не читаю и ничего на него не пишу, пребывает практически в полной неподвижности. Поэтому дисковую активность вывожу на панель только тогда, когда она ненулевая. По аналогичным соображениям температуру проца вывожу только при >65°C.

Телефон примотирован rclon'ом, там карта 128Г, соответственно, медиа либр, синк-бэкап. Вторая аналогично оформленная малинка живёт на работе, таскать тяжести туда-сюда с собой в телефоне и монтироваться то там, то сям очень удобно. Облачка тоже через виджеты можно мышкой монтировать... и размонтировать... и монтировать... и размонтировать...

Хотелось бы сугубо отметить projectm и не вошедший в пост xscreensaver, которые недавно по смутному побуждению какому-то поставил, и не пожалел.

gvim

firefox. Табы выпилены. Скролбары выпилены. Много чего выпилено. Внешний вид сайтов унифицирован юзерконфигом. Интерфейс, когда он мне зачем-то понадобится, всплывает по хоткею в виде шторки.

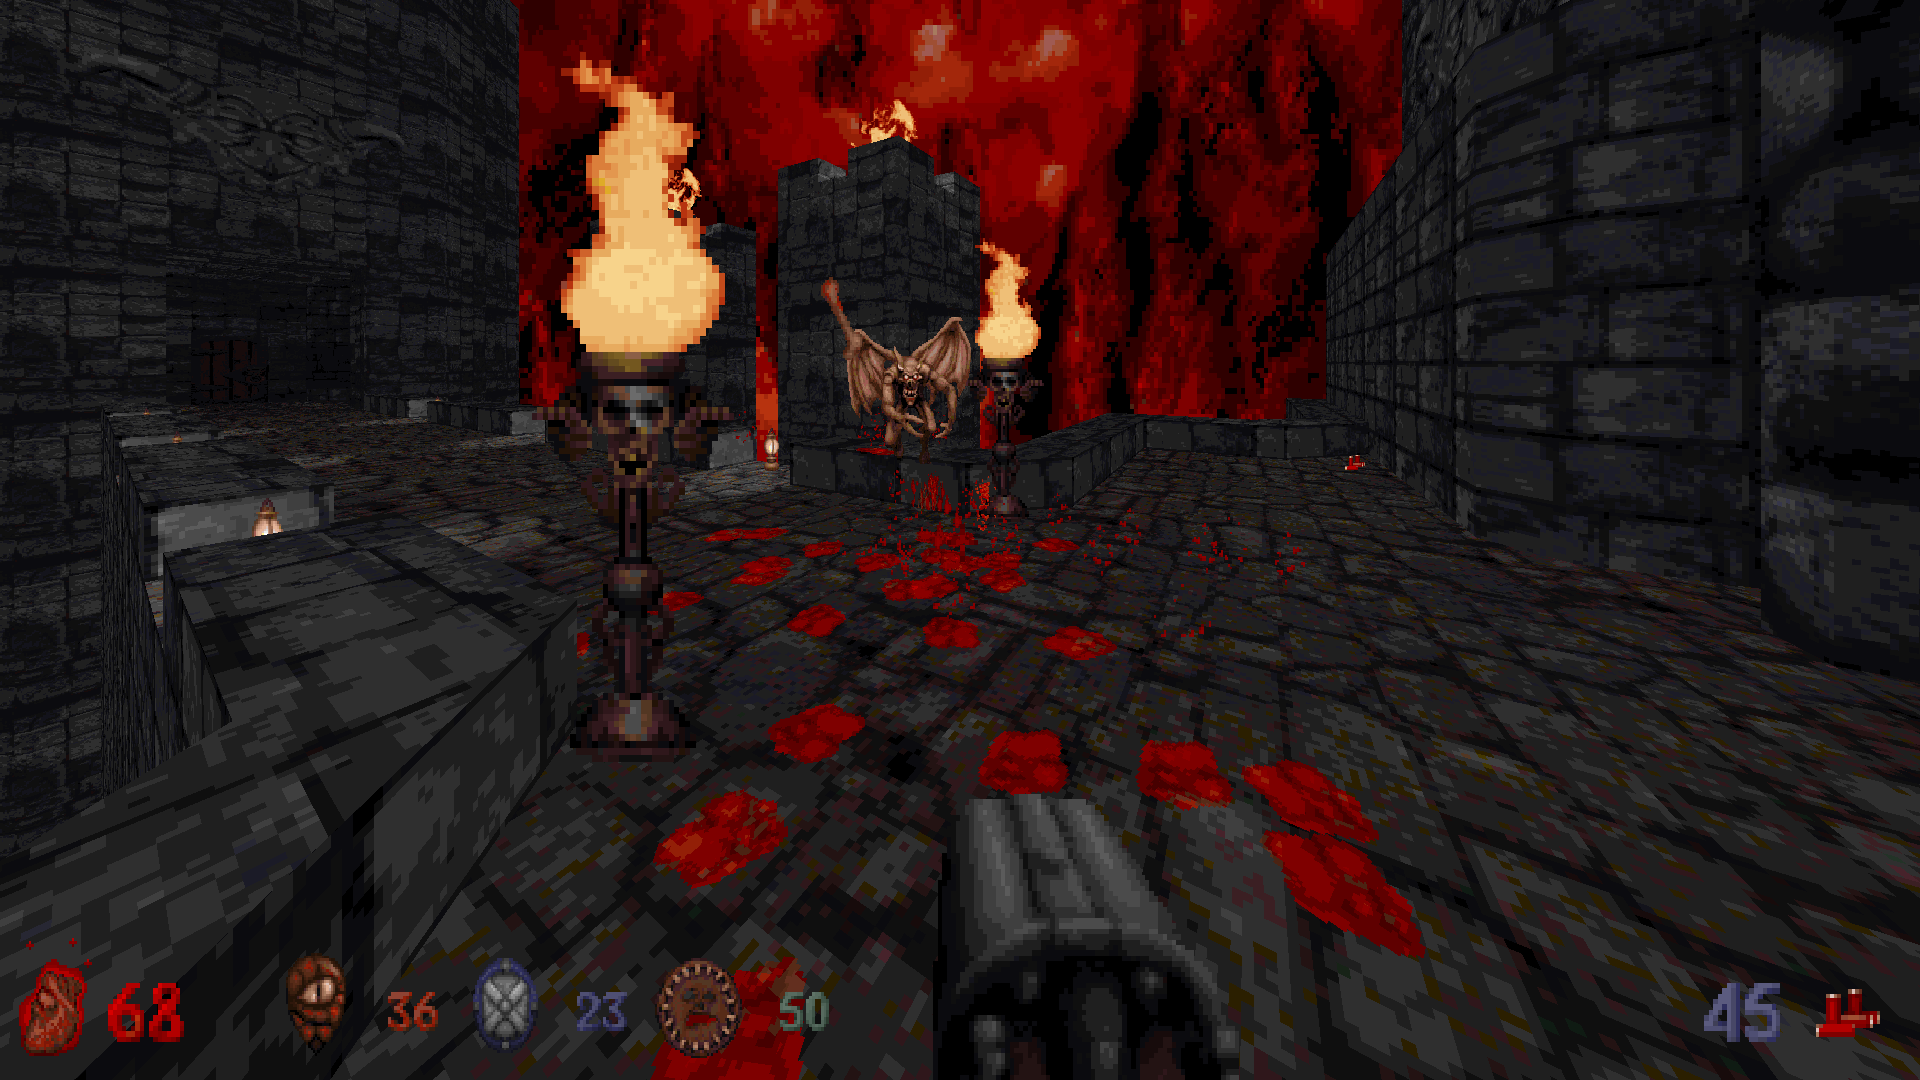
Игрушка - extrablood, какой-то мод с moddb.

Спасибо за внимание.

piyavking
()

Больше игр — нативных и разных!

 , ,

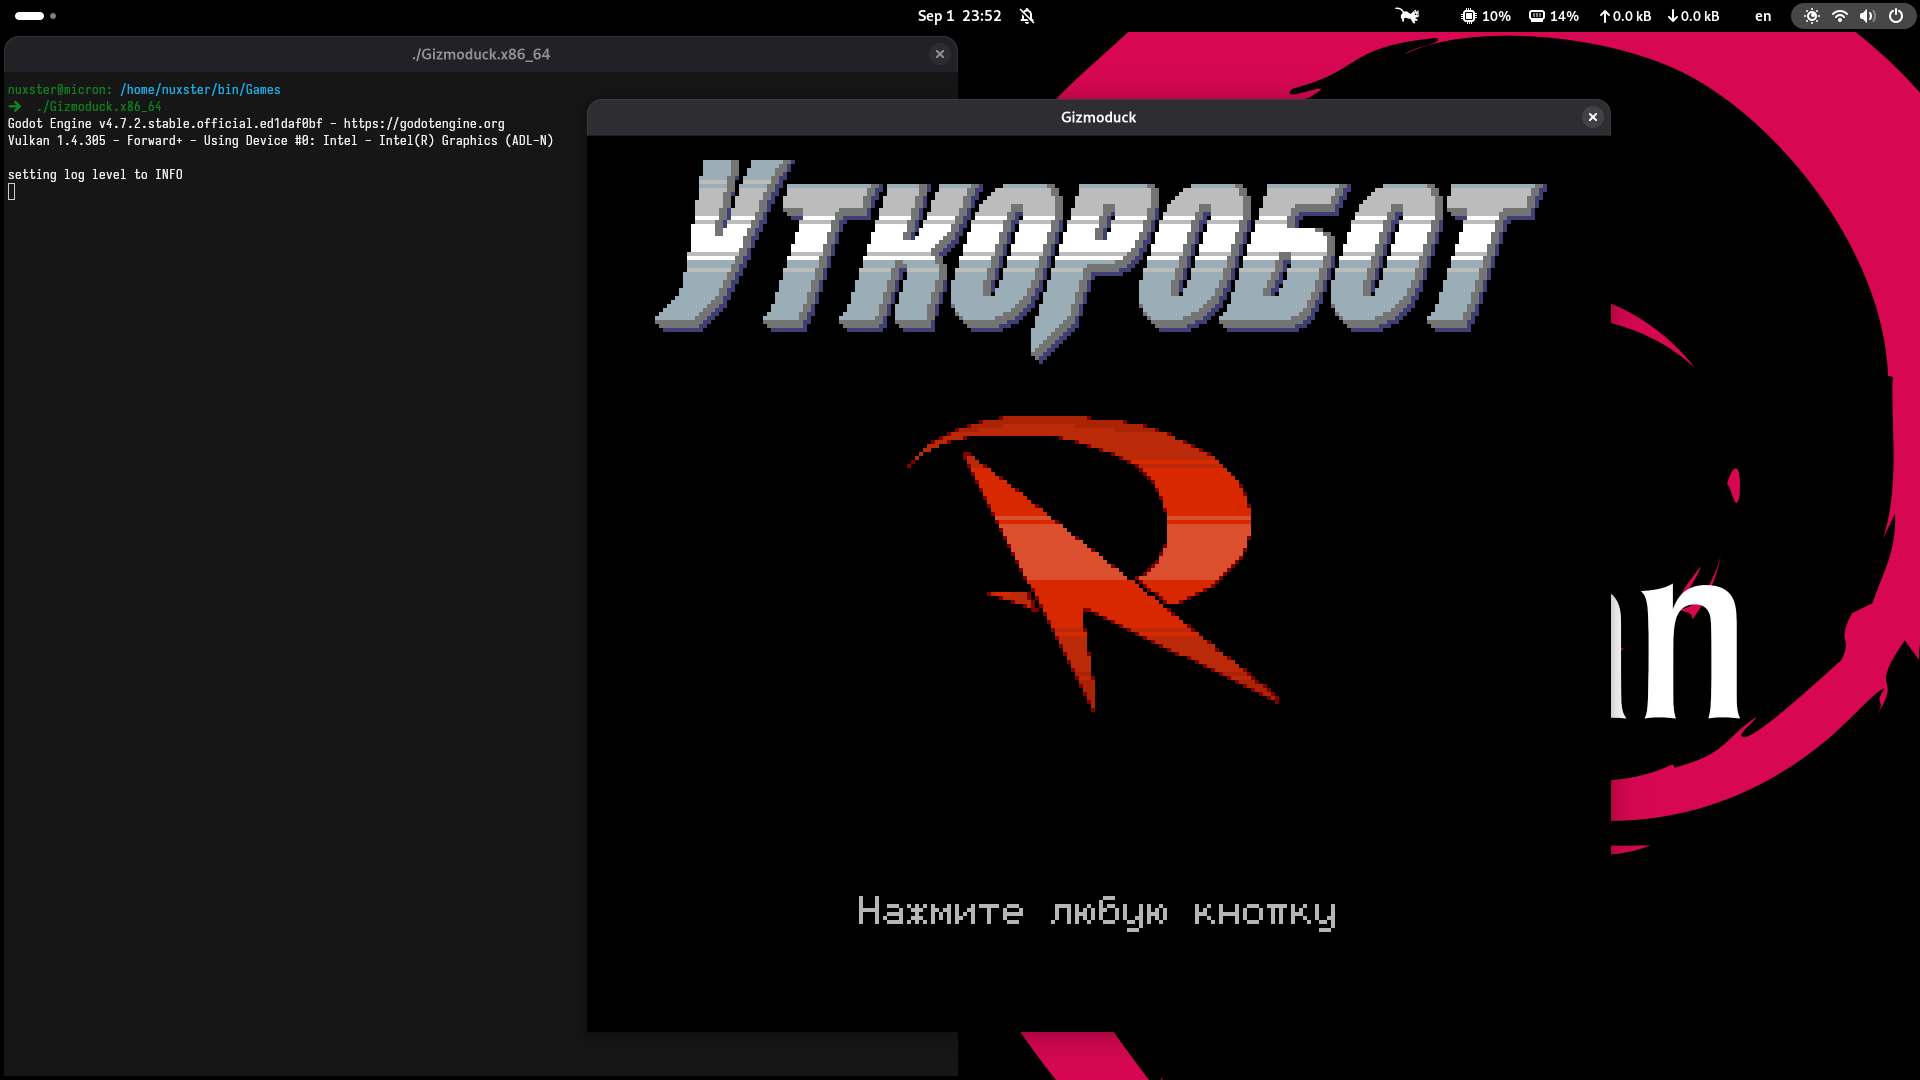
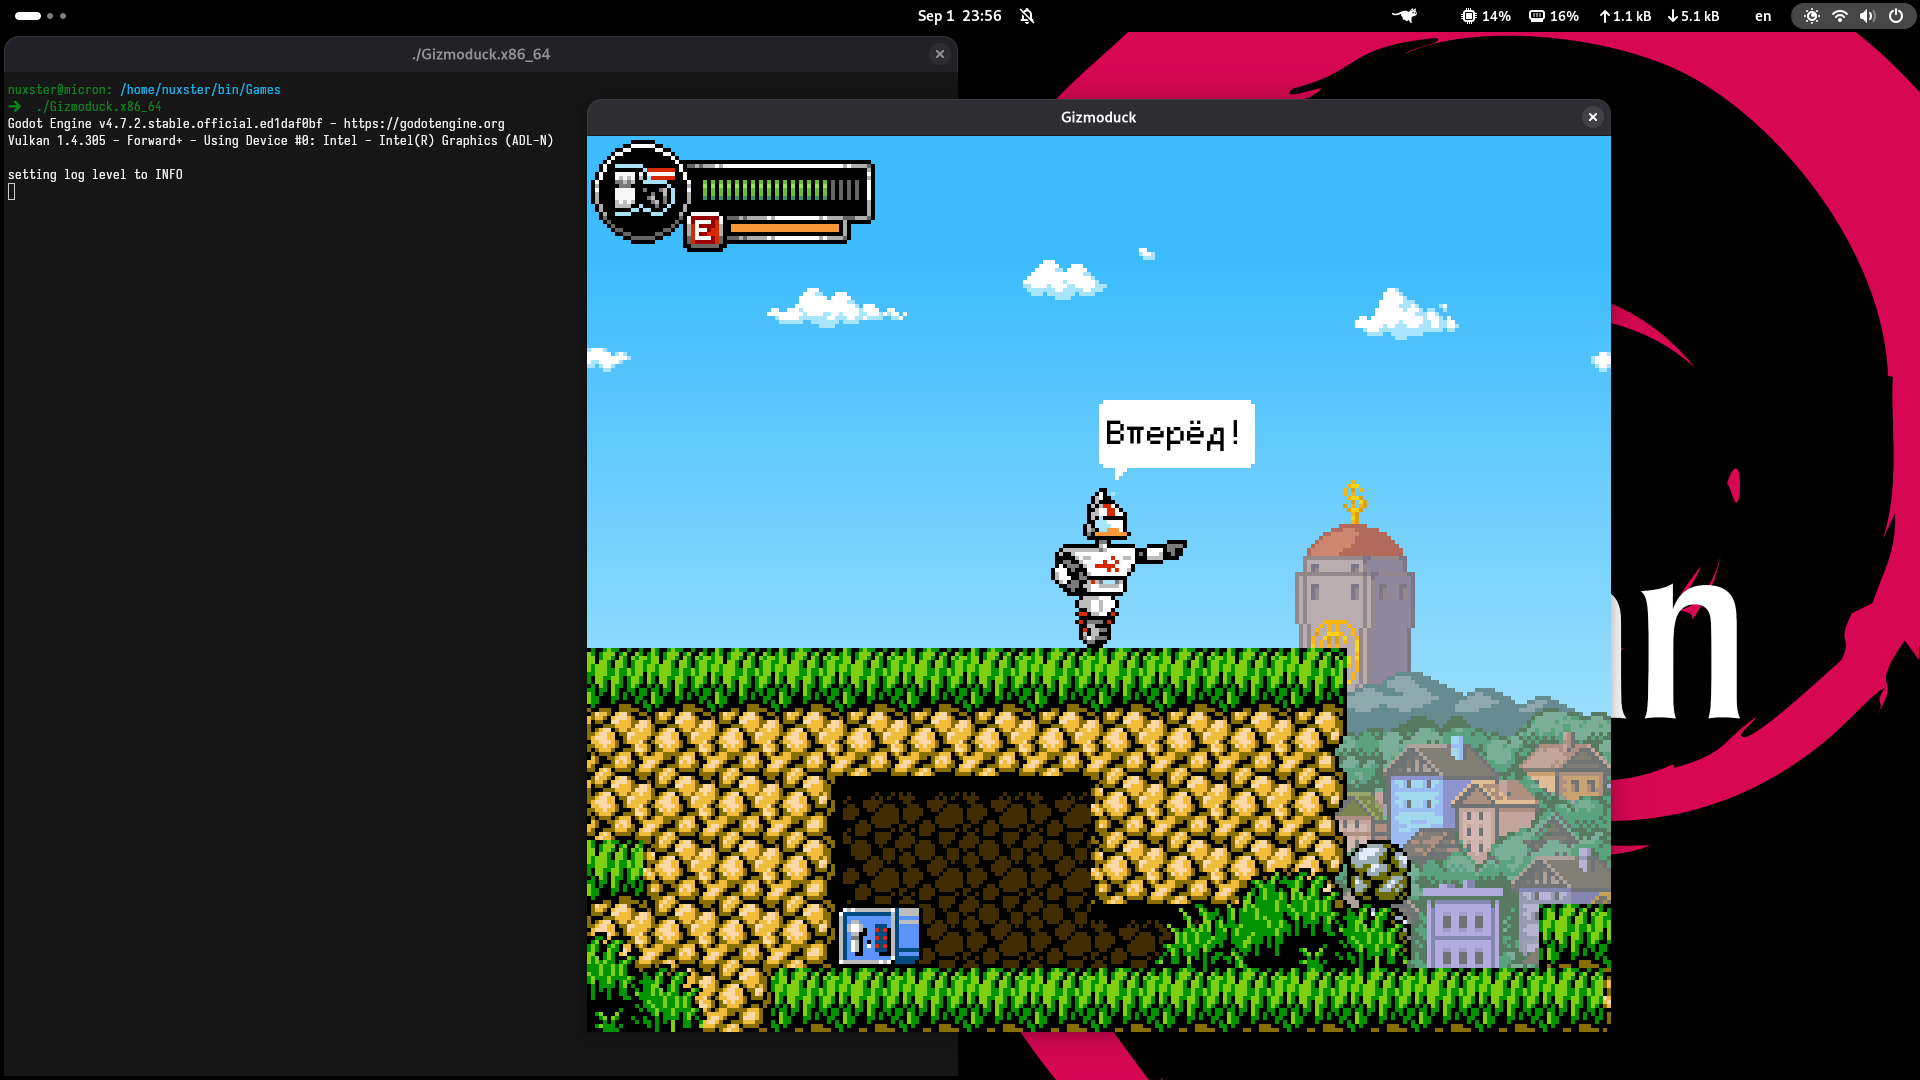
Буквально несколько часов назад состоялся релиз занятного ретро-платформера с нативной поддержкой Linux — Gizmoduck («Уткоробот»), созданного на движке Godot.

Игра повествует о приключениях утки в супер-пупер-навороченном робокостюме из хорошо знакомой многим с детства мультвселенной.

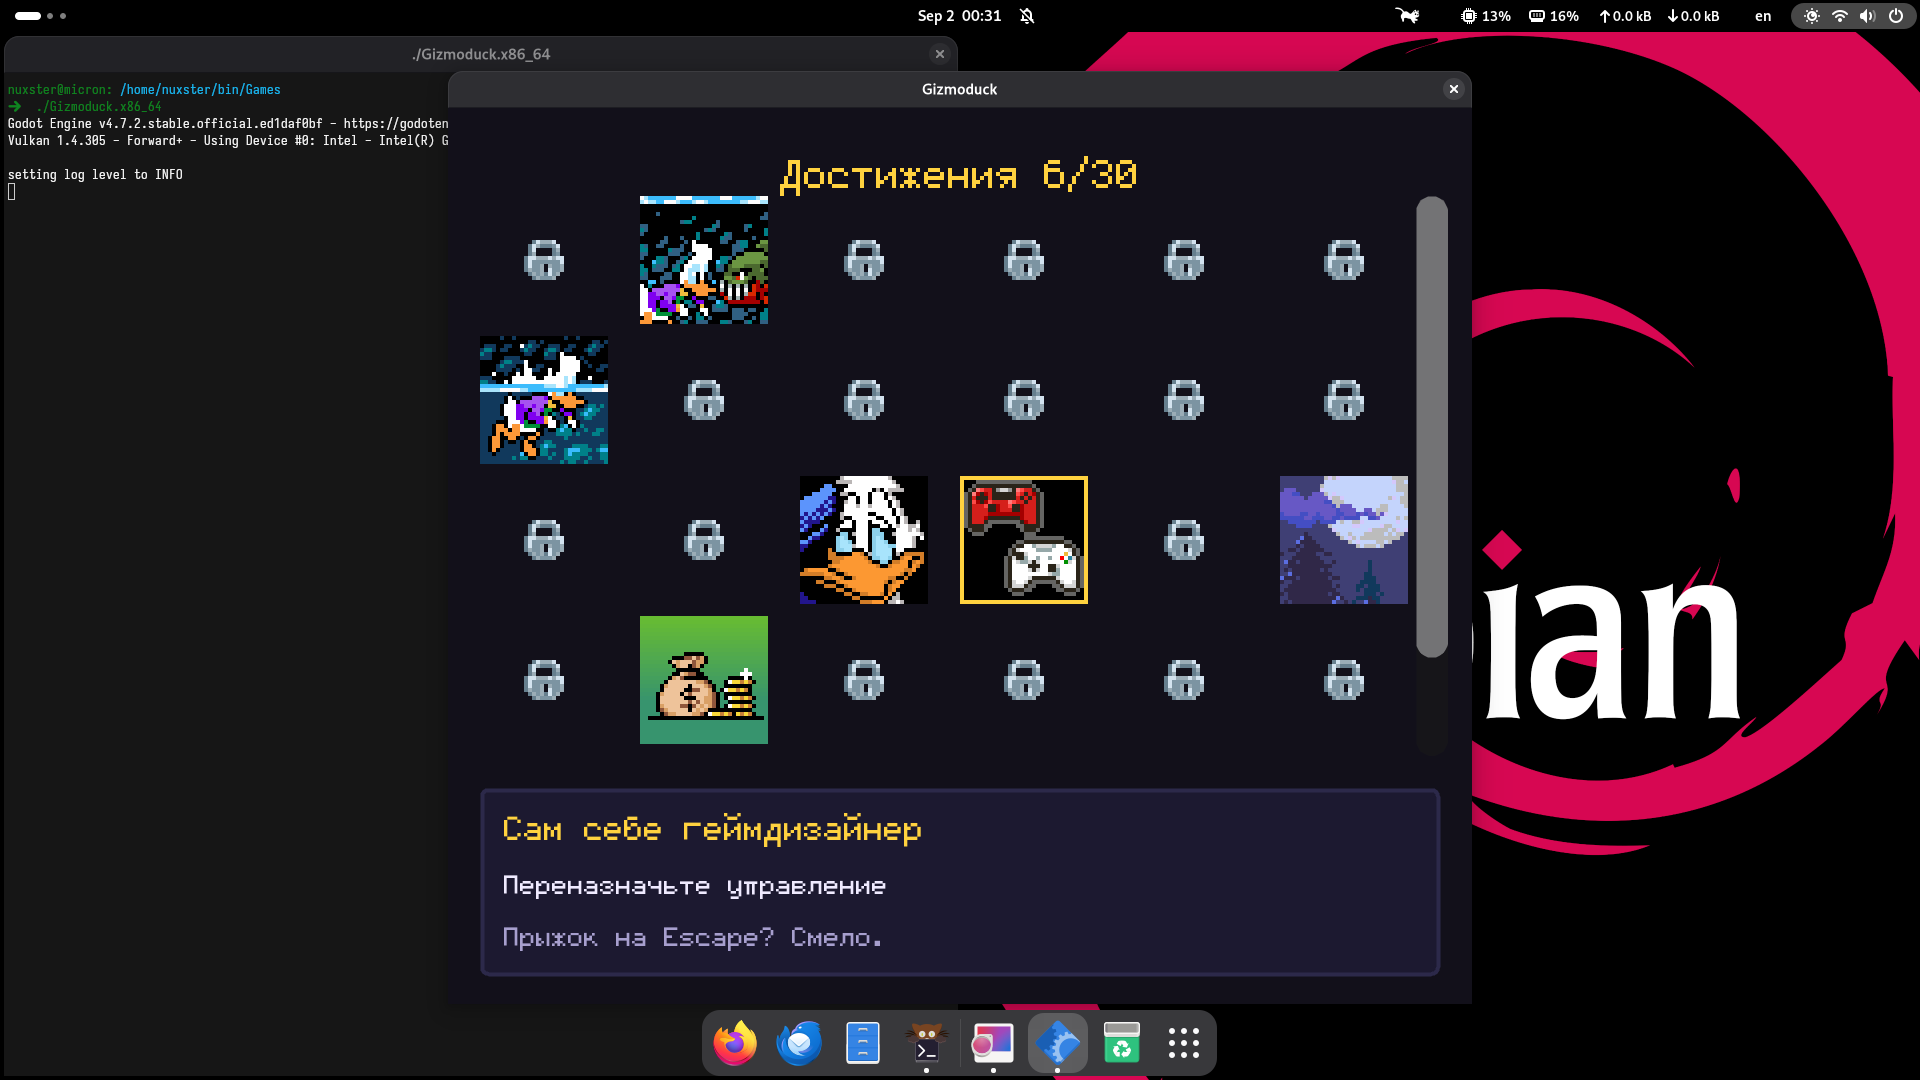
Проект распространяется в виде легковесного исполняемого файла (58 МБ архив, 116 распакованный файл) без сторонних лаунчеров. Официальных требований разработчики не заявляли, но игра отлично завелась на мини-ПК с Intel N100, 12 ГБ RAM под управлением Debian 13. Из коробки поддерживаются геймпады, есть русский язык и внутриигровые достижения.

Пока игру можно скачать совершенно бесплатно. Где скачать, легко найти по названию. Приятной игры всем, кто надумает поиграть! :-)

nuxster
()