LINUX.ORG.RU

ИИ-агенты OpenAI обнаружили 948 уязвимостей в ядре Linux

 , ,


0

3

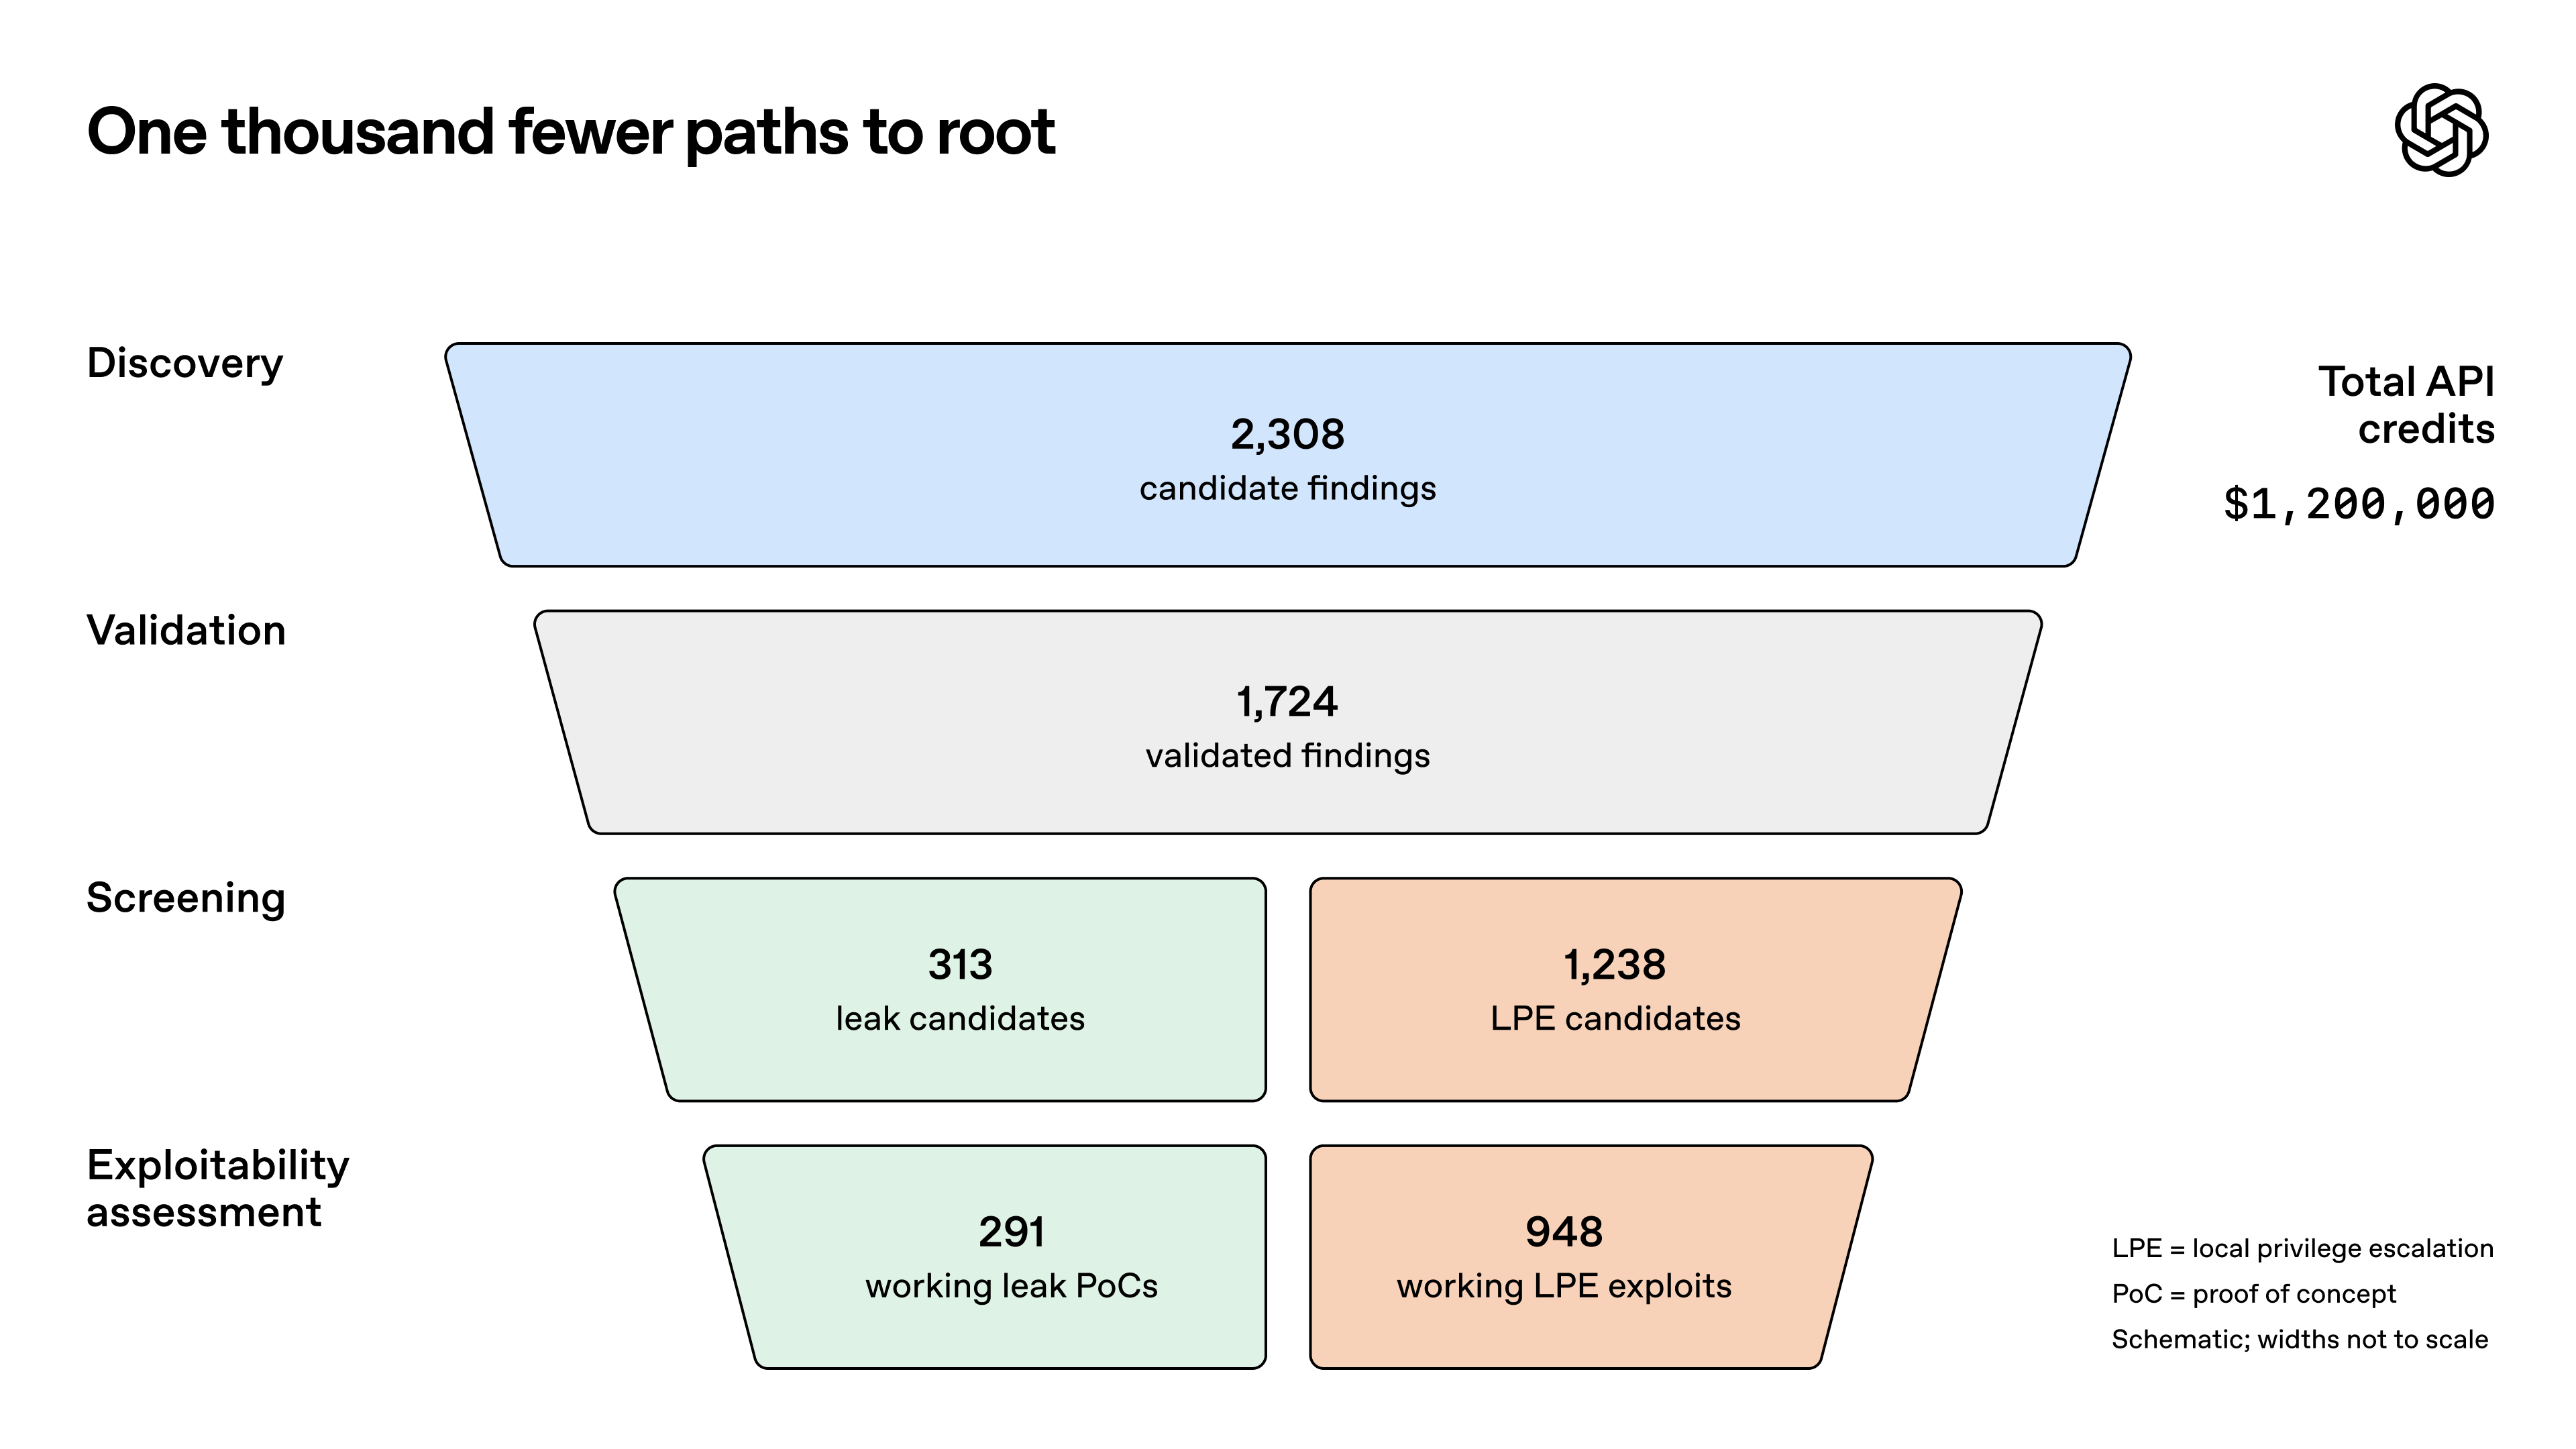
OpenAI опубликовала результаты эксперимента по автоматизированному поиску и исправлению уязвимостей в ядре Linux. Разработанная компанией система ИИ-агентов за один запуск обнаружила 948 уникальных уязвимостей, позволяющих непривилегированному пользователю получить права root (Local Privilege Escalation, LPE). Совокупная стоимость эксперимента составила 1,21 млн долларов в пересчёте на API-запросы.

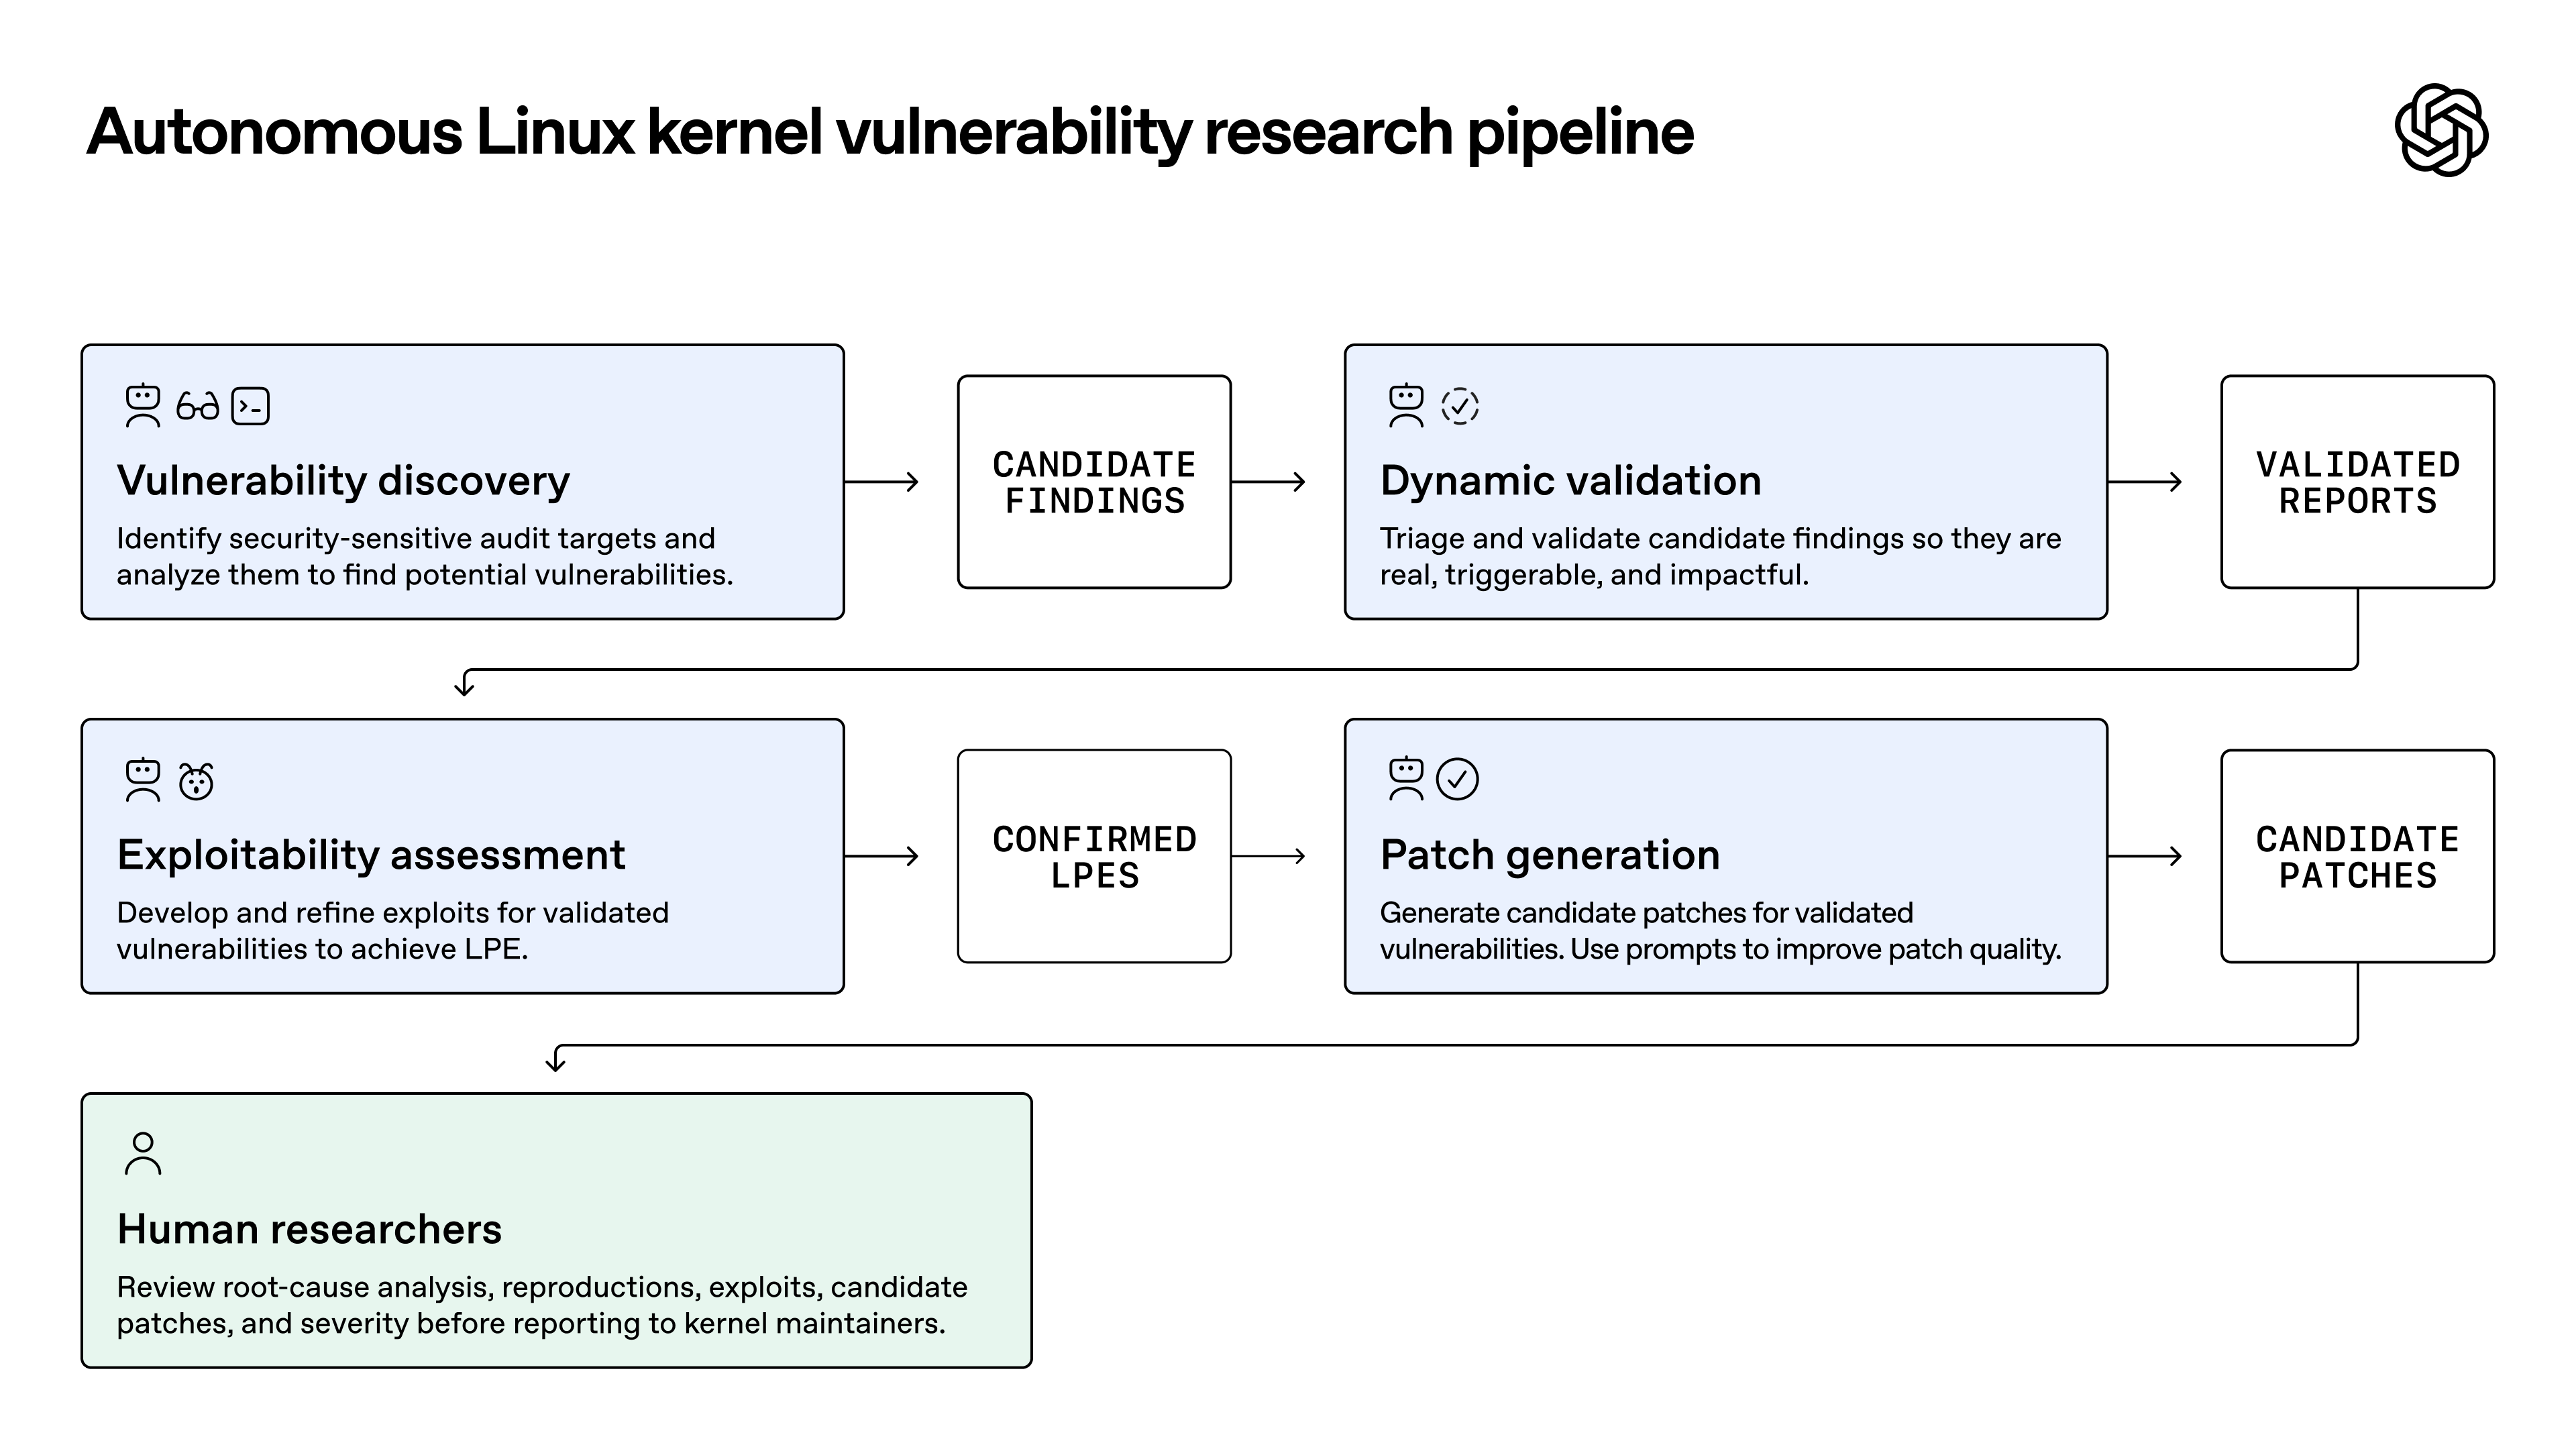
Для исследования использовалась ещё не выпущенная специализированная модель OpenAI для задач кибербезопасности. Система выполняла полный цикл анализа: поиск потенциально уязвимого кода, динамическое воспроизведение ошибок, разработку работающих эксплойтов и генерацию патчей.

Основные результаты:

  • Проанализировано 5034 потенциально уязвимых участка кода, охватывающих около 2,8 млн строк (примерно 7% кодовой базы ядра).
  • Выявлено 2308 потенциальных уязвимостей, из которых 1724 удалось воспроизвести в изолированном окружении.
  • Создано 1169 работающих эксплойтов для локального повышения привилегий, соответствующих 948 уникальным уязвимостям.
  • Дополнительно подготовлен 291 PoC для уязвимостей, приводящих к утечке информации.
  • Для выявленных проблем с повышением привилегий сгенерировано 948 отдельных исправлений.

Эксплойты проверялись на обычном настольном дистрибутиве Linux с включёнными механизмами защиты SMEP, SMAP, KASLR и HARDENED_USERCOPY. Средняя стоимость разработки успешного эксплойта составила 359 долларов, а полная стоимость обнаружения, проверки и подготовки исправления одной уникальной LPE-уязвимости — около 1279 долларов.

Для сравнения, в июле 2026 года аналогичная система с моделью GPT-5.6 Sol обнаружила и успешно эксплуатировала 166 уникальных LPE-уязвимостей при затратах около 514 тысяч долларов. Октябрьский эксперимент с более новой моделью дал почти в 5,7 раза больше результатов.

Отдельно исследователи отмечают, что при анализе выборки из 166 эксплойтов было обнаружено не менее 10 ранее неизвестных экспертам техник эксплуатации уязвимостей ядра.

Разработчики ядра уже приступили к устранению обнаруженных проблем. На момент завершения исследования 61 уязвимость была исправлена в основной ветке ядра, для 43 исправления находились на стадии подготовки, ещё 299 обсуждались публично. Эти показатели включают работу других исследователей и разработчиков. OpenAI сообщает, что направила сопровождающим ядра сотни отчётов и патчей, начиная с наиболее критичных проблем. Остальные исправления проходят проверку и будут отправляться постепенно.

Таким образом, речь пока не идёт о 948 исправлениях, уже принятых в Linux. Тем не менее эксперимент демонстрирует возможность масштабного автоматизированного поиска практически эксплуатируемых уязвимостей в одном из крупнейших проектов свободного ПО.

>>> Подробности
★

Проверено: maxcom ()
Последнее исправление: hobbit (всего исправлений: 5)

Чертовщина какая-то этот ваш ИИ. Не было ИИ, не было уязвимостей. А тут нате, расплодились ;)

Если серьёзно, то по моему опыту, когда иишку просишь проанализировать свой код (который она написала), она часто сигнализирует вещи, которые с моей точки зрения являются приемлемыми компромиссами. Но те вещи, которые она помечает как критические, как правило действительно являются критическими. Т.е. ей нужно чётко задавать критерии приемлемости.

yvv1 ★★
()

Вот они деньги тратят… Никому эти уязвимости может и нафиг не упали, но теперь они найдены и их придётся чинить…

А могли бы и более интересно такие деньги вложить…

unDEFER ★★★★★
()
Ответ на: комментарий от Jullyfish

Когда будет подобная новость про OpenBSD?

Наверное нескоро. У любителей *BSD мало лишних денег.

Atlant ★★★★★
()

кто считает что «самые простые уязвимости списали, а посложнее оставили» ?

Atlant ★★★★★
()

Интересно было бы почитать разбор этих уязвимостей и автоматически сгенерированных патчей если OpenAI их предоставит широкой общественности. Желание OpenAI всё перекинуть на агентов понятно (как и желание изъять всю память из домашних компьютеров в пользу датацентров), но в результате будет код, разобраться в котором может только этот самый агент и в чём именно он там разобрался он никому не скажет.

Evgueni ★★★★★
()
Последнее исправление: Evgueni (всего исправлений: 2)
Ответ на: комментарий от GAMer

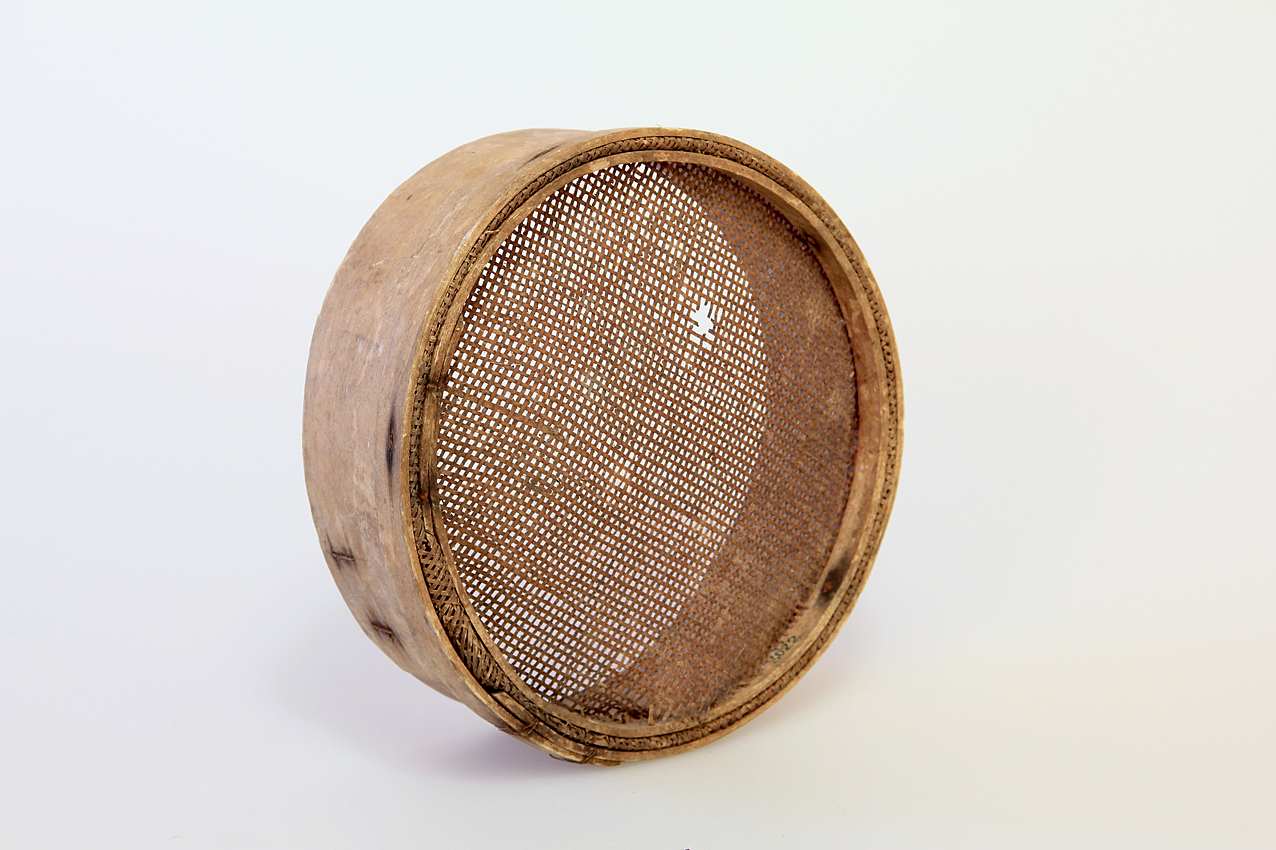
На последней иллюстрации автор, видимо, хотел показать решето… но показал сито. Устройства родственные, конечно, но решето обычно металлическое и дырки покрупнее (для зерна, например).

hobbit ★★★★★
()

В наше время тоже самое было с разводкой печатных плат Разводили дорожки люди. Потом появились первые программы и мой отец гордился, что они тупые а он разводит быстрее и лучше. А теперь никакой человек уже ничего не разводит. Так и тут. Эпоха ручного кодинга уходит.

usermod ★★
()
Ответ на: комментарий от gagarin0

Вот это, я понимаю, основательный подход! Не откуда попало картинку взял.

— А где вас искать после вашей внезапной кончины? Которая произойдет внезапно, в ночь с 16 января на 18 декабря?
— А Второе интернациональное, 108 по горизонтали, 6 по вертикали, копать под кухней. Внизу буду я со всеми документами.

dimgel ★★★★★
()

Самые уникальные уязвимости которые точно эксплуатируются))

green274
()
Ответ на: комментарий от Jullyfish

Когда будет подобная новость про OpenBSD?

Когда ей начнёт пользоваться хотя бы 1/100000 тех, кто пользуется линуксом и она станет интересна кому-то кроме пачки скучных задротов. Резюмируя - никогда.

zabbal ★★★☆☆
()

Жили же с этими уязвимостями 20-30 лет. Интернет не рухнул, земля не наскочила на небесную ось. Отвлекают просто людей от разработки нужных фичей. :)

dynamic_cast ★
()
Ответ на: комментарий от zabbal

Люто ИИ демпингует

Кстати да, на «рынке» (в том числе за так называемые bounty), проделанная ИИ-агентами работа, по разным оценкам, стоит от 16kk$ до 68kk$

gagarin0 ★
() автор топика
Последнее исправление: gagarin0 (всего исправлений: 1)
Ответ на: комментарий от gagarin0

Эти оценки придётся шустро корректировать - ВВ стремительно дешевеет. Не удивлюсь если с ростом доступности ИИ они вообще исчезнут как явление: когда затраты на разгребание нейрослопа перевесят пользу от реальных ошибок, найденных хакерами.

zabbal ★★★☆☆
()
Ответ на: комментарий от zabbal

Не удивлюсь если с ростом доступности ИИ

До нас дошел лишь официальный отчет от OpenAI, а сколько «гениев» ежедневно, 24х7, пенетрируют открытый кодец/интернет self-hosted uncensored open weight моделями остается только догадываться

gagarin0 ★
() автор топика

ИИшники - малацаки, ну вот серьезно если раньше было - не спи эльф, пока ты спишь твой соперник качается, то теперь уже не обогнать даже в теории, когда соперником твоим стал ИИ

doomer
()
Ответ на: комментарий от gagarin0

остается только догадываться

Да в общем-то нет - это отлично видно по логам. Равно как и по ВВ уже в среднем четверть репортов это индусский нейрослоп (у кого-то больше, у кого-то меньше - в зависимости от известности проекта).

Хорошо что ИИ можно с тем же успехом использовать и со стороны защиты :)

zabbal ★★★☆☆
()
Ответ на: комментарий от doomer

когда соперником твоим стал ИИ

Это только у тормозных луддитов. У всех специалистов уже давно ИИ в активном использовании. Кстати Линус несмотря на свою упоротую русофобию, по вопросу ИИ занял на удивление грамотную позицию. Поэтому в обозримом будущем ситуация выровняется - как основной вал высеров кожаных мешков подчистят.

zabbal ★★★☆☆
()

Офигеть. Дайте две. :⁠-⁠D

sparkie ★★★★★
()

Ждем фиксы. Будет самая безопасная ОС.

the_real_kinik ★★★
()
Ответ на: комментарий от usermod

В который раз... Программы для разводки печатных плат алгоритмические и детерминированные. Бредогенераторы же представляют из себя рандомизаторы без чётких правил, никаких гарантий чего бы то ни было они давать не могут. Твоя аналогия некорректна.

firkax ★★★★★
()
Ответ на: комментарий от firkax

Отрицание — «Нет, этого не может быть!»

Гнев — «Да какого хрена?!»

ВЫ ЗДЕСЬ

Торг — «А может, ещё можно что-то изменить?»

Депрессия — «Всё бессмысленно…»

Принятие — «Ну ладно, живём дальше».

gagarin0 ★
() автор топика
Ответ на: комментарий от gagarin0

Уговорил, молодец.

Хотя личный опыт общения с людьми, которые пользовались и тем, и другим ещё в первой половине прошлого века, рисует несколько другую картину, решето упоминалось в контексте чего-то с дырками ещё больше и для зерна. Но – поверим специалисту.

hobbit ★★★★★
()

Видимо сейчас стоит основные усилия вкладывать в исправление проблем с безопасностью, а не в развитие.

И понятно, что неприятно, что находят столько проблем, но, с другой стороны, возможно надо просто пройти этот этап, когда ошибки будут массово обнаруживаться и исправляться, потом их, понятно, станет гораздо меньше.

И, наверное, стоит подумать над механизмами безопасности, которые помешают совершать типовые ошибки, даже ценой снижения производительности.

askh ★★★★
()
Для того чтобы оставить комментарий войдите или зарегистрируйтесь.