LINUX.ORG.RU

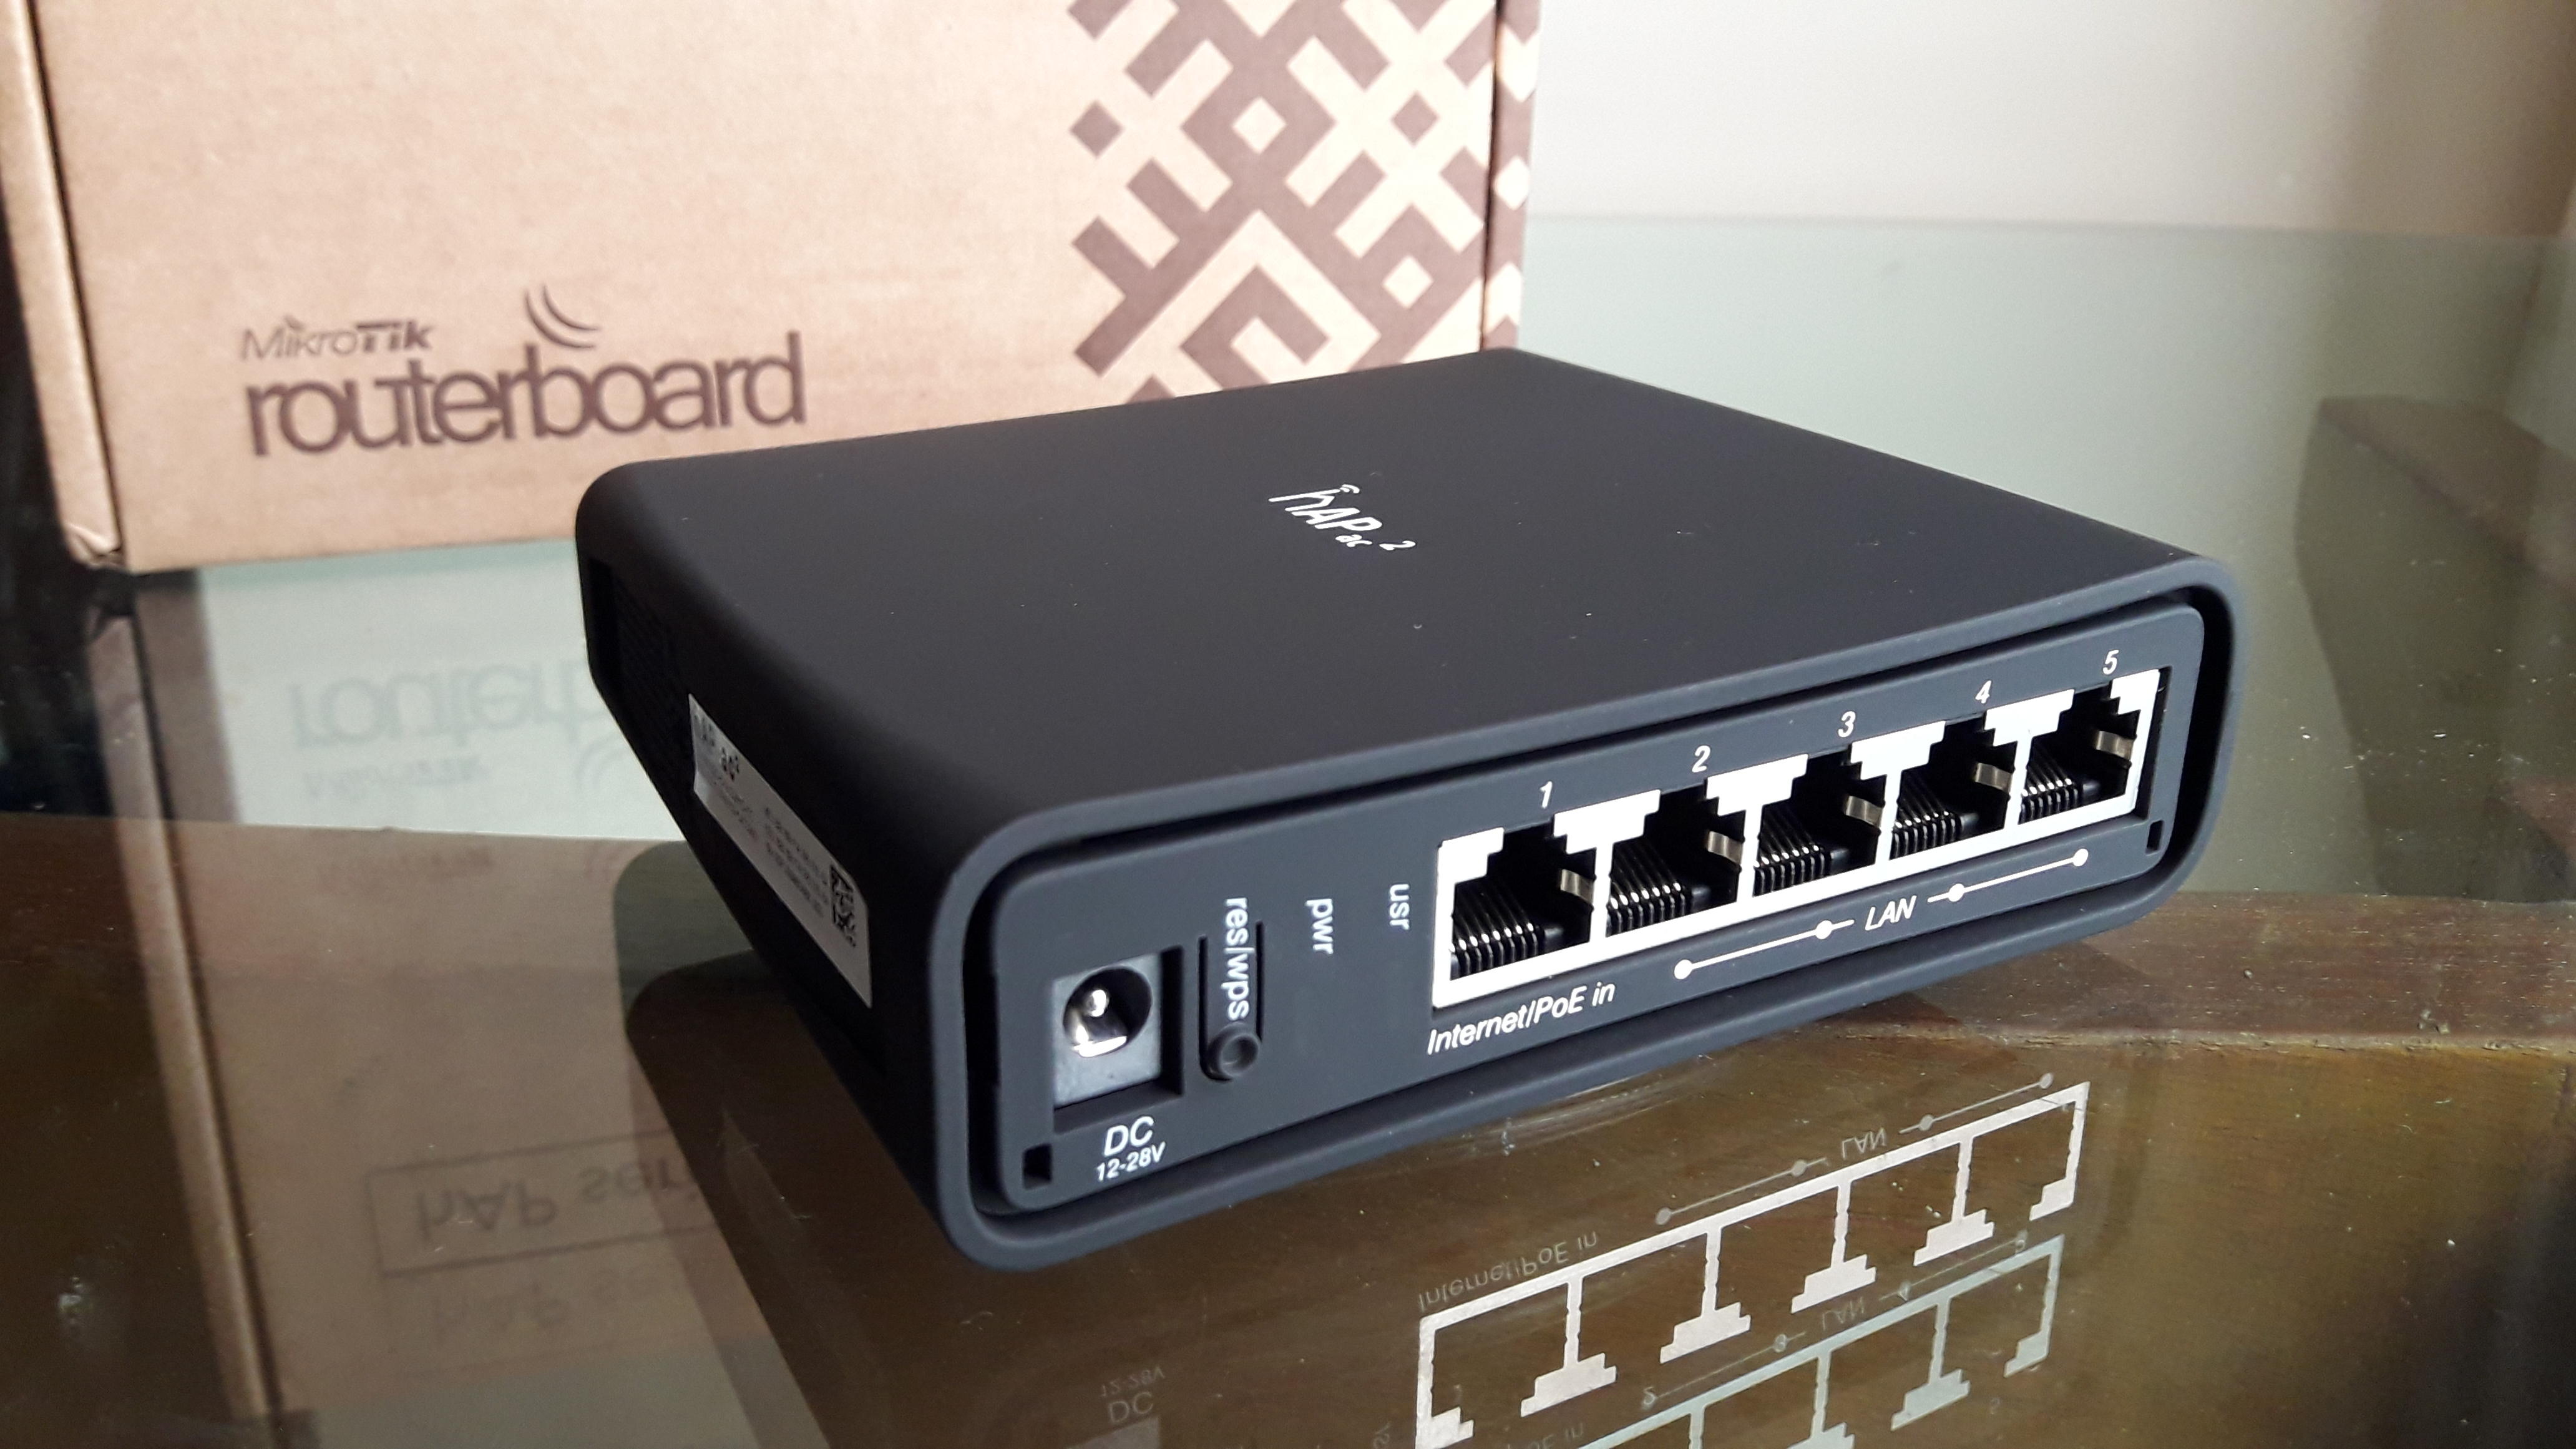
MikroTrick: критические уязвимости MikroTik RouterOS уже используются в реальных атаках

 , , , ,


0

3

Исследователи CERT Polska раскрыли шесть уязвимостей в MikroTik RouterOS, две из которых объединяются в цепочку, получившую название MikroTrick. По данным исследователей, цепочка позволяет без аутентификации получить полный административный контроль над маршрутизатором, если его SSH-сервис доступен из недоверенной сети. CERT Polska уже подтвердила эксплуатацию MikroTrick в реальных атаках, наблюдавшихся как минимум со 2 сентября 2026 года.

MikroTik выпустила исправления 3 сентября и обозначила обновление как важное security update. Исправленные версии — RouterOS 6.49.21, 7.23.4, 7.24.2 и 7.25beta3. Производитель рекомендует обновиться всем пользователям, хотя подчёркивает, что большинство стандартных конфигураций непосредственно атаке не подвержено: в конфигурации RouterOS по умолчанию доступ к SSH со стороны интернета блокируется firewall.

Всего CERT Polska зарегистрировала шесть уязвимостей RouterOS:

  • CVE-2026-67276, CVSS 9.2 — обход SSH-аутентификации при использовании RSA-ключей. RouterOS при сопоставлении предоставленного ключа с ключом пользователя проверял его тип и модуль, но не RSA exponent. Зная имя пользователя и модуль разрешённого публичного RSA-ключа, атакующий мог сформировать другой ключ и пройти проверку подписи, не располагая соответствующим закрытым ключом;
  • CVE-2026-86060, CVSS 9.2 — ошибка обработки специально сформированного имени пользователя в SSH. Имя, начинающееся с запрещённого символа, могло повлиять на передаваемую внутреннему процессу RouterOS маску полномочий и привести к получению административных привилегий;
  • CVE-2026-67277, CVSS 8.8 — ошибка в bandwidth-test, позволяющая неаутентифицированному клиенту получить фрагменты неинициализированной памяти ядра либо вызвать удалённый перезапуск RouterOS;
  • CVE-2026-67278 — неправильная проверка RSA/PKCS#1 v1.5 при обработке X.509. При возможности перехватить или перенаправить исходящее TLS-соединение маршрутизатора атакующий мог подделать доверенную цепочку сертификатов и выдать сертификат для произвольного имени;
  • CVE-2026-67279 — SSH-сервер после инициированного клиентом повторного согласования ключей мог перейти к обработке команд, несмотря на отсутствие завершённой пользовательской аутентификации. Это позволяло неаутентифицированно создавать и изменять файлы в доступном RouterOS пространстве;
  • CVE-2026-67281 — неаутентифицированное чтение файлов через WebFig /jsproxy, потенциально включая принадлежащие root файлы и хранилища конфигурации с учётными данными.

Диапазоны уязвимых версий для отдельных CVE отличаются. Например, CVE-2026-67276 затрагивает RouterOS начиная с 7.9, но не указана для RouterOS 6, тогда как несколько остальных ошибок существуют и в шестой ветке. Поэтому встречающееся в публикациях утверждение, что все версии от RouterOS 6.0 до последних исправлений одинаково уязвимы именно для MikroTrick, некорректно. CERT Polska пока не раскрывает все технические подробности используемой в атаках двухступенчатой цепочки.

Исследователи зафиксировали успешные атаки как минимум с 2 сентября. В наблюдавшихся случаях злоумышленники создавали на захваченных устройствах высокопривилегированную учётную запись с именем ops. В логах также встречались характерные сообщения:

login failure for user -2 from <ip> via ssh

и

user <name> added by ssh:-2@<ip>

По данным CERT Polska, успешные атаки, включая создание пользователя ops, наблюдались с IP-адреса 82.192.72.4, а с 103.102.31.18 фиксировались попытки эксплуатации. При этом исследователи предупреждают, что отсутствие этих индикаторов не означает отсутствие компрометации.

В исправленных RouterOS появился дополнительный механизм обнаружения известных следов атаки. При загрузке система проверяет конфигурацию и при обнаружении подозрительных изменений может установить состояние flagged=yes. MikroTik предупреждает, что такой маршрутизатор следует считать скомпрометированным: необходимо проверить всю конфигурацию, сменить пароли и другие секреты и только после расследования снимать флаг. Даже отсутствие flagged не гарантирует, что устройство ранее не было захвачено.

Если немедленное обновление невозможно, CERT Polska рекомендует закрыть от недоверенных сетей SSH, WWW/WWW-SSL и bandwidth-test, не инициировать с незащищённого маршрутизатора TLS-соединения и не использовать встроенные SSH-клиенты. MikroTik отдельно рекомендует вообще не выставлять административные интерфейсы напрямую в интернет, а для удалённого управления использовать VPN, например WireGuard. После установки исправлений следует проверить неизвестных пользователей, скрипты, задания scheduler, прокси и туннели. Полные рекомендации опубликованы CERT Polska.

Любопытно и происхождение находок. CERT Polska сообщает, что уязвимости обнаружил исследователь Sławomir Rozbicki, применявший в изолированной лаборатории модели GPT-5.5-cyber и GPT-5.6-sol. ИИ использовался для автоматизированного анализа протоколов и бинарного кода RouterOS, сравнения версий и построения проверочных сценариев, однако найденные гипотезы затем вручную воспроизводились и проверялись исследователями на реальных экземплярах RouterOS.

Что касается сообщений о 100 тыс. устройств MikroTik в России, относиться к этой цифре следует осторожно. Это оценка Fplus, приведённая SecPost, общего количества находящихся в эксплуатации устройств MikroTik, а не подтверждённое число уязвимых или уже атакованных маршрутизаторов. CERT Polska и MikroTik не публиковали отдельной оценки количества уязвимых устройств в России или числа успешно скомпрометированных систем.

>>> Источник
★★★★★

Проверено: hobbit ()
Последнее исправление: hobbit (всего исправлений: 1)
Ответ на: комментарий от DrRulez

в 2011 году, на TP-Link 742nd v[123] я настроил сеть с ~270 филиалами (openwrt + vtund, далее заменил на wg), места там было немного и приходилось пердолиться с созданием кастомных openwrt дистрибутивов.

это были очень дешевые роутеры, и ужасно живучие, где-то 5-8% начали отваливаться через 5 лет из-за того что на них померала флешка, из-за того что роутер все это время стоял на батареи отопления.

gagarin0 ★
()
Ответ на: комментарий от gagarin0

pfsense/opensen

Я так изначально и хотел, но столкнулся с тем, что во freebsd своеобразная реализация бриджей с vlan.

Я не топлю конкретно некротика, объективно это тот еще недоделанный глюкодром. Их реализация ipv6 это дно дна, например.

Просто openwrt ужасен когда хочешь несколько lan изолированных друг от друга. Не в плане он это не может, а в плане это максимально неудобно и неочевидно.

Khnazile ★★★★★
()
Последнее исправление: Khnazile (всего исправлений: 1)
Ответ на: комментарий от gagarin0

на TP-Link 742nd v[123] я настроил сеть с ~270 филиалами (openwrt

Вот ключевая фраза. Но, в массе своей, как тут верно замеили выше по треду - проще кадди купить и перепрошить под опенврт, или уж - сорвать джек-пот в ласвегасе, чем сейчас подобрать нормальную модель тплинк. эта трата времени на подбор и перепрошивку, просто нивелирует финансовую выгоду от покупки тплинков.

это не говоря уже о том, что следующая ревизия той-же модели, может уже не перепрошиться под опенврт. т.е. тебе - реально повезло.

DrRulez ★★★★★
()
Последнее исправление: DrRulez (всего исправлений: 2)
Ответ на: комментарий от DrRulez

в 2011(3? точно уже не помню) году зоопарка особо не было как на рынке, так и среди поддерживаемого железа со стороны openwrt, но TP-Link 742-nd v[123] за 650 рублей казался тем самым джекпотом.

gagarin0 ★
()
Ответ на: комментарий от Khnazile

Просто openwrt ужасен когда хочешь несколько lan изолированных друг от друга.

у меня в домашней лабе стоит border router на openwrt (железка mikrotik), на ней 6 вланов, изначальная их настройка была проделана через web интерфейс.

gagarin0 ★
()
Ответ на: комментарий от gagarin0

Меня интересует конкретно изоляция dns. Понятно, что firewall там хороший и маршрутизацию настроить можно. Но dnsmasq все портит. Я хотел, чтобы разные vlan использовали разные dns и не имели общего кэша. Вариант сразу отправлять всех на публичные днс мне неподходит потому, что я хочу заниматься подменой ответов дополнительно ко всему.

На лабе для такого можно просто развернуть несколько виртуалок. А хотелось бы без лабы.

Khnazile ★★★★★
()
Ответ на: комментарий от gagarin0

TP-Link 742-nd v[123] за 650 рублей казался тем самым джекпотом

У меня был 842-ой (кажется), и я помню что мне понадобилось на нем отключить nat, а родная прошивка так не могла. Я зашил его на openwrt, но уже тогда там была слишком маленькая флешка. В итоге я оттуда удалил поддержку wifi, чтобы засунуть то, что мне было нужно)))

Khnazile ★★★★★
()
Ответ на: комментарий от Khnazile

Вариант сразу отправлять всех на публичные днс мне неподходит потому, что я хочу заниматься подменой ответов дополнительно ко всему.

ну так посмотри как это делает квас.

DrRulez ★★★★★
()
Ответ на: комментарий от Khnazile

. Я хотел, чтобы разные vlan использовали разные dns и не имели общего кэша.

вот тут не понял, это умеет bind9 из коробки, условный конфиг

view "vlan10" {
    match-destinations { 10.10.10.1; };
    match-clients { any; };

    recursion yes;
    allow-recursion { any; };

    forwarders { 1.1.1.1; };
};

view "vlan20" {
    match-destinations { 10.10.20.1; };
    match-clients { any; };

    recursion yes;
    allow-recursion { any; };

    forwarders { 1.1.1.1; };
};

view "vlan30" {
    match-destinations { 10.10.30.1; };
    match-clients { any; };

    recursion yes;
    allow-recursion { any; };

    forwarders { 1.1.1.1; };
};

view "vlan40" {
    match-destinations { 10.10.40.1; };
    match-clients { any; };

    recursion yes;
    allow-recursion { any; };

    forwarders { 1.1.1.1; };
};
gagarin0 ★
()
Последнее исправление: gagarin0 (всего исправлений: 1)
Ответ на: комментарий от gagarin0

И как потом это интегрировать, тот же DHCP например, оно же просто сбоку приклеено. А вообще сложный DNS это явно не задача роутера.

steemandlinux ★★★★★
()
Последнее исправление: steemandlinux (всего исправлений: 1)
Ответ на: комментарий от steemandlinux

я не очень понимаю вашего проблемы, у меня получилось интегрировать, а у вас почему не получится?

А вообще сложный DNS это явно не задача роутера.

сложный DNS для современного роутера, того же cuddy, это не проблема, для роутера проблема это DNS сервер под большой нагрузкой.

gagarin0 ★
()
Последнее исправление: gagarin0 (всего исправлений: 2)
Ответ на: комментарий от steemandlinux

А вообще сложный DNS это явно не задача роутера.

по идее - да. но для бытовых нужд и небольшого офиса обычной компании - можно.

DrRulez ★★★★★
()

критические уязвимости

Сразу вспоминается «дело было не в бобине». Когда-то давно, в прошлом веке, я часто настраивал файрволлы. Правила доступа к настройкам были простые: доступ только изнутри периметра. А если нужно извне - сначала получи доступ к тому изнутри с полосой препятствий, а потом уже ssh и подобное.

Но выросло новое поколение айтишников…

lomaster
()
Ответ на: комментарий от lomaster

Но выросло новое поколение айтишников…

Сразу вспомнил бессмертное: «И вот рос, рос этот поросеночек и выросло…» , «-Что выросло?», «-Что выросло - то выросло» :)

DrRulez ★★★★★
()
Ответ на: комментарий от gagarin0

у микротика (во всяком случае раньше) было хорошее соотношение цена/железо уровня SOHO, и первым делом что с ним нужно сделать после покупки, перепрошить на последнюю версию Openwrt

У микротика всегда было такое себе железо уровня soho но софт пригодный к бою.

openwrt - самый кривой/косой роутер-файрвол из всех что я видел, а я видел все. Но сам часто пользуюсь в силу легковесности виртуалок и шутрой гуевой настройки.

lomaster
()
Ответ на: комментарий от lomaster

какой-то у нас диаметральный разный опыт получается

gagarin0 ★
()
Последнее исправление: gagarin0 (всего исправлений: 1)
Ответ на: комментарий от gagarin0

я не очень понимаю вашего проблемы, у меня получилось интегрировать, а у вас почему не получится?

Через callbacks или leases?

steemandlinux ★★★★★
()
Ответ на: комментарий от gagarin0

какой-то у нас диаметральный разный опыт получается

Вот да. Я не отрицаю, что openwrt может быть нормальным софтом, но для того нужно быть экспертом по всем ее составляющим и следить за жизненным циклом тех составляющих. При этом официалтная документация крайне скудна. Это тот роутер, в котором проще всего напортачить.

lomaster
()
Ответ на: комментарий от lomaster

Вот как раз с прошивками у мокротыков беда полная. Как-то взяли на старой работе под VPN их CCRку (с каким-то матричным процом 9-ти ядерным). Как оказалось - их кривая реализация IPSec жутко фрагментировала трафик при шифровании (точнее, пакеты летели не в том порядке) что приводило к падению скорости в туннеле почти до нуля. Когда вышел «фикс» - выяснилось, что теперь IPSec работает всегда только на одном ядре, и порядок пакетов не страдает, а скорость всегда ровная (сразу низкая...)
Про то, что они до сих пор не осилили реализовать поддержку VTI-интерфейсов (которая давно есть в ядре Linux) - можно не упоминать... Тоже мне, «Cisco для бедных»... А уж про то, сколько раз их нагибали через включенный «из коробки» на WAN-порту winbox и прочие приколы...

DummyBoy ★★★
()
Ответ на: комментарий от DummyBoy

Вот как раз с прошивками у мокротыков беда полная

Так то маршрутизатор-файрвол, все остальное там для галочки, тот же вайфай в них - тихий ужас.

нагибали через включенный «из коробки» на WAN-порту winbox

не был он включен на wan по умолчанию.

lomaster
()
Ответ на: комментарий от lomaster

не был он включен на wan по умолчанию.

Самое печальное, что в те времена - был. Давно, но тем не менее. Так что подобные факапы у них - традиция, как у любой проприетарщины.

DummyBoy ★★★
()
Ответ на: комментарий от DummyBoy

Самое печальное, что в те времена - был

никогда не был, дефолтные конфиги в разные годы гуглятся за минуту. Та история - полностью история о некомпетентности пользователей. У них даже на первых страницах документации всегда было БОЛЬШИМИ БУКВАМИ написано о необходимости тонкой настройки доступа к роутеру.

Единственное что можно точно назвать недочетом - доступ к днс извне😅

lomaster
()
Последнее исправление: lomaster (всего исправлений: 2)
Ответ на: комментарий от DummyBoy

Еще их реализация openvpn-сервера не могла принимать входящие подключения месяцев 8 подряд, зависала во время аутентификации. Но если особым образом в правильный момент выключить и включить, оно начинало работать. Это в этом году, буквально летом поправили.
Кстати, ovpn использовался как раз для доступа к management интерфейсу 🤡

Khnazile ★★★★★
()
Ответ на: комментарий от Dimez

В некротике можно обновить прошивку прямо из веб-интерфейса, без учётки. В отличие от hpe.

Её достаточно просто скачать и залить на микротик по ftp. Потом reboot.

AS ★★★★★
()
Ответ на: комментарий от AS

А ещё проще прям из админки нажать «Check for updates» и «Download and install».

Dimez ★★★★★
()
Ответ на: комментарий от DrRulez

если это про микротик - то так было всегда. дома он нафиг не нужен.

помницца, купил RB2011 в 2012 году настроил раз, и только изредка новые правила у фаерволла заводил/правил, да и обновлял. Перенастраивал потом только 1 раз, когда провайдера сменил, и то можно было не делать, но мне захотелось.

Ololo_Trololo ★★★
()
Ответ на: комментарий от Shadow

Ну там столько ревизий, что легче у китайцев сразу что-то типа cudy покупать - иначе нормально на openwrt не работает.

Нахер сдался этот openwrt в конторском офисе и в роутера без ВиФи и тем более на свитче.

Ololo_Trololo ★★★
()
Ответ на: комментарий от DrRulez

если это про микротик - то так было всегда. дома он нафиг не нужен. ну кроме любителей микротыка, которым циско - дорого, а секса хочется.

Если надо подключиться к провайдеру и раздать WiFi, то оно для дома давно так же, как и всё. Секис там начинается только по желанию. Но да, ещё тот.

Вот сейчас начнётся по общественным точкам WiFi... Точно знаю, что ещё недавно (лет пару-тройку назад) была, а может и осталась, компания, которая решение продавала для Микротиков с авторизацией для публичных WiFi, название не помню. Наверное много понаставили...

AS ★★★★★
()
Ответ на: комментарий от Khnazile

реализация openvpn-сервера не могла принимать входящие подключения месяцев 8 подряд

Ничосе😂 Я тоже получаю доступ к управлению именно через openvpn, правда микротики у меня - клиенты а не серверы.

Вообще в целом лично я использую три продукта в работе:

  1. Если нужен маршрутизатор и только - микротик или chr.

  2. Если нужно публиковать ресурсы наружу: pfsense.

  3. Если танцы и пляски с дополнительными немаршрутизаторными функциями - openwrt.

lomaster
()
Ответ на: комментарий от Shadow

Ну, если перебрать пару сотен моделей TP-Link из ассортимента, можно найти что-то, хорошо работающее с современным (или не очень) OpenWRT.

Тут просто делается. Идётся на https://www.gargoyle-router.com/download.php и смотрится, для чего оно есть. Туда же и просто OpenWRT, очевидно, встанет.

AS ★★★★★
()
Ответ на: комментарий от aiqu6Ait

кулстори, в 2004м у меня в городке появилась возможность подключить безлимит, для этого нужно было поменять провайдера, у них всё работало по ADSL, и тогдашняя дочка РТ принесла мне, как я подумал, хуавей вместо роутера, я посчитал что всё и дальше так пойдёт; но как не удивительно, в отличии от моего асус, не самого дешёвого, самый дешёвый хуавей проработал 2,5 года без единой перезагрузки.

unclestephen ★★★★★
() автор топика
Ответ на: комментарий от unclestephen

В ADSL вообще все не так, как с Ethernet, для стабильной работы часто нужно строго определённое оборудование на обоих концах линии, при том на разных линиях может быть надо разное оборудование.

Khnazile ★★★★★
()
Ответ на: комментарий от Shadow

Вы таки последнюю дату обновления видели?

2023... Да, что-то подзависло...

AS ★★★★★
()
Последнее исправление: AS (всего исправлений: 1)
Ответ на: комментарий от Khnazile

да, важное замечание, в 2004м, хуавей звучало как лютый китайский нонейм, то есть не было ни их телефонов, ни ноутбуков с автомобилями.

кусок пластика с надписью хуавей навивал дурные предчувствия

это сейчас мы знаем, что (фабричное) китайское – значит качественное, чтобы дойти до этого понадобилось 20 лет, вот ведь как

unclestephen ★★★★★
() автор топика
Ответ на: комментарий от Shadow

Я про то, что во многих случаях OpenWRT нафиг не нужен, да и ни в какой конторе, думаю, ни одно руководство не позволит его накатить на роутер.

Ololo_Trololo ★★★
()
Ответ на: комментарий от lenin386

HPE Aruba - наше всё

Это для бумеров. Модно, молодежно и в нише микротыка это ubiquity

cobold ★★★★★
()
Ответ на: комментарий от Ololo_Trololo

для SOHO - полно других вариантов

А что взять-то? Чтобы с гибким NATом, вланами и прочей так необходимой дома фигнёй.

Suigintou ★★★★★
()
Ответ на: комментарий от lomaster

я вас уверяю, большинство пользователей которые ставят openwrt на роутер в среднем знают что делают и на что идут.

gagarin0 ★
()
Ответ на: комментарий от Ololo_Trololo

помницца, купил RB2011 в 2012 году настроил раз, и только изредка новые правила у фаерволла заводил/правил

А теперь представь обычного пользователя. Когда я говорю «дома он нафиг не нужен» я таового и имею в виду. У меня тоже одно время 821я циска дома стояла. Долго. Но это не значит, что подобное можно и нужно ставить всем обычным пользователям. да и «необычным»-то, по факту, она особо и не нужна. дома я имею в виду. Дома и кинетика - с головой. И к той-же циске в офисе он прекрасно конектится через опенконнект. Да и к чему другому - тоже. И, стоит заметить, без плясок с бубном от микротика. Это я в том плане, что скорость настройки и дальнейшем полддержки - меньше, а значит - меньше стоимость владения/обслуживания. А вот поддержка (обслуживание) сети на микротах - уже сопоставимо со стоимостью обслуживания тех-же цисок, хуавеев и других аруб с юбиками.

DrRulez ★★★★★
()
Ответ на: комментарий от Ololo_Trololo

Одна яндекс-станция приравнивается к десятку незнакомых хакеров с ноутбуками. Смарт-ТВ - к агенту моссада.

Khnazile ★★★★★
()
Ответ на: комментарий от Suigintou

вланами и прочей так необходимой дома фигнёй.

Необходимая дома фигня - это tcpdump, как оказывается, хотя я давно это подозревал. У Микротика есть аналог. Собственно говоря, у Кинетика тоже есть, а у Ubi вовсе сам tcpdump. Ну и в OpenWRT разумеется. Ну или netflow на безрыбье (как минимум у Микротика с Кинетиком есть)...

AS ★★★★★
()
Ответ на: комментарий от Khnazile

вы хотите много за мало денег?

хотите сделать «сложную» конфигурацию dns, но не можете потому что выбрали роутер на который не помещается софт который умеет в сложные конфигурации?

ubound и dnsmasq имеют общий кеш на клиентов, bind9 умеет делать отдельный кеш для разных групп клиентов.

и самое главное, причем тут openwrt ?

тут в другом проблема…

gagarin0 ★
()
Ответ на: комментарий от unclestephen

это сейчас мы знаем, что (фабричное) китайское – значит качественное, чтобы дойти до этого понадобилось 20 лет, вот ведь как

А началось у хуавея все с того, что они тогда спи-ли у циско иос. Потом, правда, договорились…

И телеком хуавей начинал как раз не с телефонов, а с промышленного оборудования.

DrRulez ★★★★★
()
Ответ на: комментарий от Ololo_Trololo

Для медиа-центров любая мыльница пойдёт. Левый народ идёт нафиг без гостевой сети. Давай варианты для SOHO-датацентра, SOHO-автоматизации и SOHO-сетевой лабы.

Suigintou ★★★★★
()
Для того чтобы оставить комментарий войдите или зарегистрируйтесь.