LINUX.ORG.RU

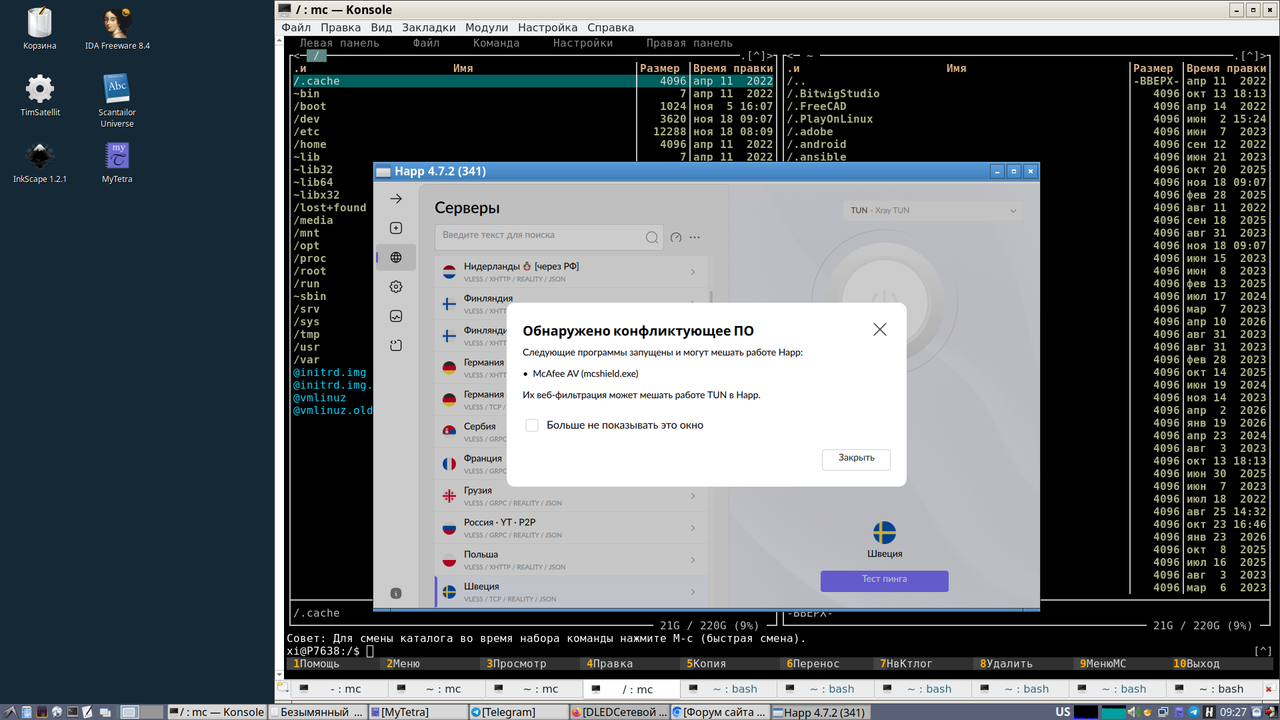
Удалить линукс, установить винду и сделать как он просит.

Khnazile ★★★★★
()

Как к этому относиться?

Время ожидания соединения истекло

Сервер на i.postimg.cc слишком долго не отвечает.

Лично я отношусь плохо.

sin_a ★★★★★
()

HAPP

То есть когда ты ставил этот лютый вредонос ты не подумал. Когда ты ставил его в Linux - ты в двойне не подумал. Теперь когда он у тебя находит не существующий антивирус и просит отключить - ты до сих пор не думаешь, а идёшь строчить пост на форум… :3

lonelywoolf
()
Ответ на: комментарий от lonelywoolf
есть когда ты ставил этот лютый вредонос

А с этого места можно по-подробней, для тех кто не в курсе?

yax123 ★★★★★
()
Ответ на: комментарий от yax123

Создает локальный не защищенный прокси по факту и позволяет им пользоваться кому угодно. Нет контроля со стороны пользователя вменяемого. Ну так. А сколько там уязвимостей… Плюс предлагает малопонятные и не проверенные чужие VPN, которые перехватывают трафик. Собственно говоря, этого должно быть достаточно.

lonelywoolf
()
Ответ на: комментарий от Xintrea

Как будто открытость кода гарантирует, что это не вредонос. Ты хотя бы пойми, что оно делает, да )

lonelywoolf
()
Ответ на: комментарий от lonelywoolf

Создает локальный не защищенный прокси по факту и позволяет им пользоваться кому угодно. Нет контроля со стороны пользователя вменяемого.

??? Твоим пользователям что, кто-то запрещает конфигурить доступ к портам и роутинг как ему нужно?

Плюс предлагает малопонятные и не проверенные чужие VPN, которые перехватывают трафик.

Сообщаю: любой VPN перехватывает траффик.

Xintrea ★★★★★
() автор топика
Ответ на: комментарий от sin_a

Такая же хрень. Позавчера пол-интернета полегло, сейчас ещё и Стим лёг.

LongLiveUbuntu ★★★★★
()
Ответ на: комментарий от lonelywoolf

Собственно говоря, этого должно быть достаточно.

Если бы это было тщательно скрыто от пользователя, я бы еще смирился с термином «вредонос». И то мне кажется, это некорректный термин, если бы он при запуске злономеренно, что-то делал, тогда да. А так, просто «решето», ну не лей туда «воду» и все будет хорошо.

Но если это открытая и доступная информация, то это всего лишь особенности реализации.

yax123 ★★★★★
()
Ответ на: комментарий от Xintrea

Сообщаю: любой VPN перехватывает траффик.

Именно. Поэтому VPN он хрен пойми кого - по определению вредонос.

lonelywoolf
()
Ответ на: комментарий от yax123

Если бы это было тщательно скрыто от пользователя

Да там можно и не скрывать. Наличие happ на устройстве === техническая безграмотность пользователя этого устройства.

lonelywoolf
()
Ответ на: комментарий от Xintrea

??? Твоим пользователям что, кто-то запрещает конфигурить доступ к портам и роутинг как ему нужно?

Если они эту дичь ставят - то, наверное, порты и доступы они не в состоянии сконфигурить.

lonelywoolf
()
Ответ на: комментарий от Xintrea

конкретно HAPP перехватывает даже соединения которые должны быть под TLS. во всяком случае на винде с наглухо сбитым на сутки временем обычный SSL отваливается по ошибке часов, а под этим HAPP работает. значит шифрования там нет в принципе. даже если оно изначально есть, HAPP его убирает

ckotctvo
()
Последнее исправление: ckotctvo (всего исправлений: 1)
Ответ на: комментарий от ckotctvo

даже если оно изначально есть, HAPP его убирает

Это значит лишь одно - что в HAPP на сервере сплошной MITM. Но почему-то никто про это нигде не говорит. Как так?

Xintrea ★★★★★
() автор топика
Ответ на: комментарий от Xintrea

да, я об этом и говорю: MITM в полный рост. Причем я заметил что этот MITM не пропадает даже после отключения HAPP. Есть ноут с виндой и я там это дерьмо всё наблюдаю. По хорошему, раз уж прокся для гугла нужна, нужно делать виртуалку самую минимальную - только браузер, прокся.. даже наверно браузер можно запустить через какой-нибудь QtRDP-бэкэнд чтоб без графики виртуалку держать.

ckotctvo
()
Ответ на: комментарий от ckotctvo

Но сертификаты на всяких gmail.com - они подлинные. Значит ли это что на таких сайтах MITM отсутсвует?

Xintrea ★★★★★
() автор топика
Ответ на: комментарий от Xintrea

Он с открытым кодом на гитхабе лежит

4.2 или я слепой? Есть репы со ссылками на бинарники, несколько тухлых форков с 1 коммитом поверх, пустая репа, репы с жсонами и «исходный код веб-сайта» на php.

GenSekY
()
Ответ на: комментарий от GenSekY

Я тоже не понял. Там лежат исходники всяких Xray-core, которые используются HAPP, а самих исходников именно HAPP нетути. Непонятно как GitHub такую разработку держит, но почему-то не удаляет.

Xintrea ★★★★★
() автор топика
Ответ на: комментарий от sparkie

Типа открытые исходники что-то гарантируют.

Они могут гарантировать, что эта хрень не ппропишится неизвестно где в системе. Если конечно ты прочитал эти исходники и собрал из них.

Xintrea ★★★★★
() автор топика
Ответ на: комментарий от sin_a

А мне этот ваш i.postimg.cc счас шепнул на ушко, что мне повезло выиграть аж 300 тонн баксов. :⁠-⁠D

sparkie ★★★★★
()
Ответ на: комментарий от Xintrea

А кто сказал что на мелкохабе обязательства исходники держать? Ты можешь выкладывать только бинари релизов, а в репозитории держать только файл прочти меня. Или вообще левые исходники случайных проектов сваленные в кучу. Там и не такое бывает, можешь в репозитории бинарники держать, а в релизах выкладывать исходники, тоесть всё наоборот делать, всем будет пофигу.

LINUX-ORG-RU ★★★★★
()
Ответ на: комментарий от Xintrea

...такую разработку держит, но почему-то не удаляет.

«Если звёзды зажигают, значит это кому-нибудь нужно.» ©

sparkie ★★★★★
()
Ответ на: комментарий от Xintrea

Он такой же ваннаби-опенсорс, как pinokio например. Гитхаб создали чтоб поларпить для хомячков. Открываешь, а там пара обёрток с манки-патчами и бинарниками

Myau ★★★★★
()
Ответ на: комментарий от ckotctvo

на винде с наглухо сбитым на сутки временем обычный SSL отваливается по ошибке часов

что за ошибка часов?
Для установления TLS сессии синхронизация времени между клиентом и сервером не требуется. Ну разве что, если за сроки валидности серверного сертификата вывалится.

MirandaUser2 ★★
()
Ответ на: комментарий от lonelywoolf

Создает локальный не защищенный прокси по факту и позволяет им пользоваться кому угодно>

а как ты предлагаещшь защищать SOCKS прокси?

А сколько там уязвимостей…

Сколько?

Плюс предлагает малопонятные и не проверенные чужие VPN, которые перехватывают трафик.

Не совсем понятно. Если «чужие VPN» это серверная часть, то ей нет доверия по определению, как и любым прочим узлам в интернете, через которые проходит трафик. Для защиты от MITM применяется TLS. Или речь всё-таки про клиентскую часть?

MirandaUser2 ★★
()
Ответ на: комментарий от MirandaUser2

а как ты предлагаещшь защищать SOCKS прокси?

Ну к нему авторизацию прикрутить можно.

anc ★★★★★
()
Ответ на: комментарий от MirandaUser2

Для защиты от MITM применяется TLS

А так же статистику обращений к тем или иным IP с тебя как минимум соберут. А ещё с тебя, скорее всего, соберут DNS. А ещё не забываем про то, что и TLS можно MITM.

Владелец сервера, через который вы подключились, видит DNS-запросы, метаданные всех сессий, время и частоту обращений к ресурсам. Для HTTPS-сайтов содержимое зашифровано TLS и напрямую недоступно, но домены — видны. Если вы заходите на mail.google.com, он не видит текст письма, но прекрасно знает, что вы работаете с Gmail, когда и как долго.

Для незашифрованных соединений, мобильных приложений с нестандартной реализацией TLS или приложений, использующих certificate pinning с уязвимостями, картина ещё интереснее. Кроме того, владелец сервера видит ваш реальный IP-адрес — тот, с которого вы к нему подключились.

Сколько?

Ну как минимум штук несколько было. Потом Роскомнадзор статистику собрал и жахнул ).

  1. Открытый доступ к Xray API через HandlerService.
  2. Незащищённый локальный SOCKS5-прокси на адресе 127.0.0.1
  3. Уязвимость в механизме раздельного туннелирования (split tunneling).

И это только то, чем воспользовались и что уже прикрыто. Но благодаря этому полегла куча сервисов, которые про HAPP и знать не знали, ага.

а как ты предлагаещшь защищать SOCKS прокси?

Хотя бы авторизацией. Или вообще не делать именно прокси. Ну классические VPN-клиенты с этой задачей как-то справляются.

А уж то, что happ позволяет превратить твою машину в выходную ноду для кого-то ещё… В июне они в телеметрию конфиги к серверам себе слали, извне от провайдера контролируется ПОВЕДЕНИЕ клиента… Блин, да вы реально отбитые?

lonelywoolf
()
Ответ на: комментарий от Xintrea

Непонятно как GitHub такую разработку держит, но почему-то не удаляет.

Гитхабу вообще пофиг.

Видел, как чел в гитхаб бинарники заливал, а потом эту ссылку в свое приложение зашил, чтобы обновление оттуда работало. Эдакий бесплатный CDN. Вроде тут (github.com). Точней сейчас глянул - какой-то зип с исходниками он таки прикладывает в релизы хехе. Но что там - не смотрел и не хочу смотреть.

Микрософт богатый, ему пофиг, пока ты слишком мелкий по крайней мере.

vbr ★★★★★
()
Последнее исправление: vbr (всего исправлений: 1)
Ответ на: комментарий от Xintrea

Учитывая, что я про него не слышал, думаю, что мелкий.

vbr ★★★★★
()

Скриншот твой я откыть так и не смог. Но если ты устанавливаешь какой-то вирус и он просит отключить антивирус - отключи.

firkax ★★★★★
()
Вы не можете добавлять комментарии в эту тему: только для зарегистрированных, score>=50.