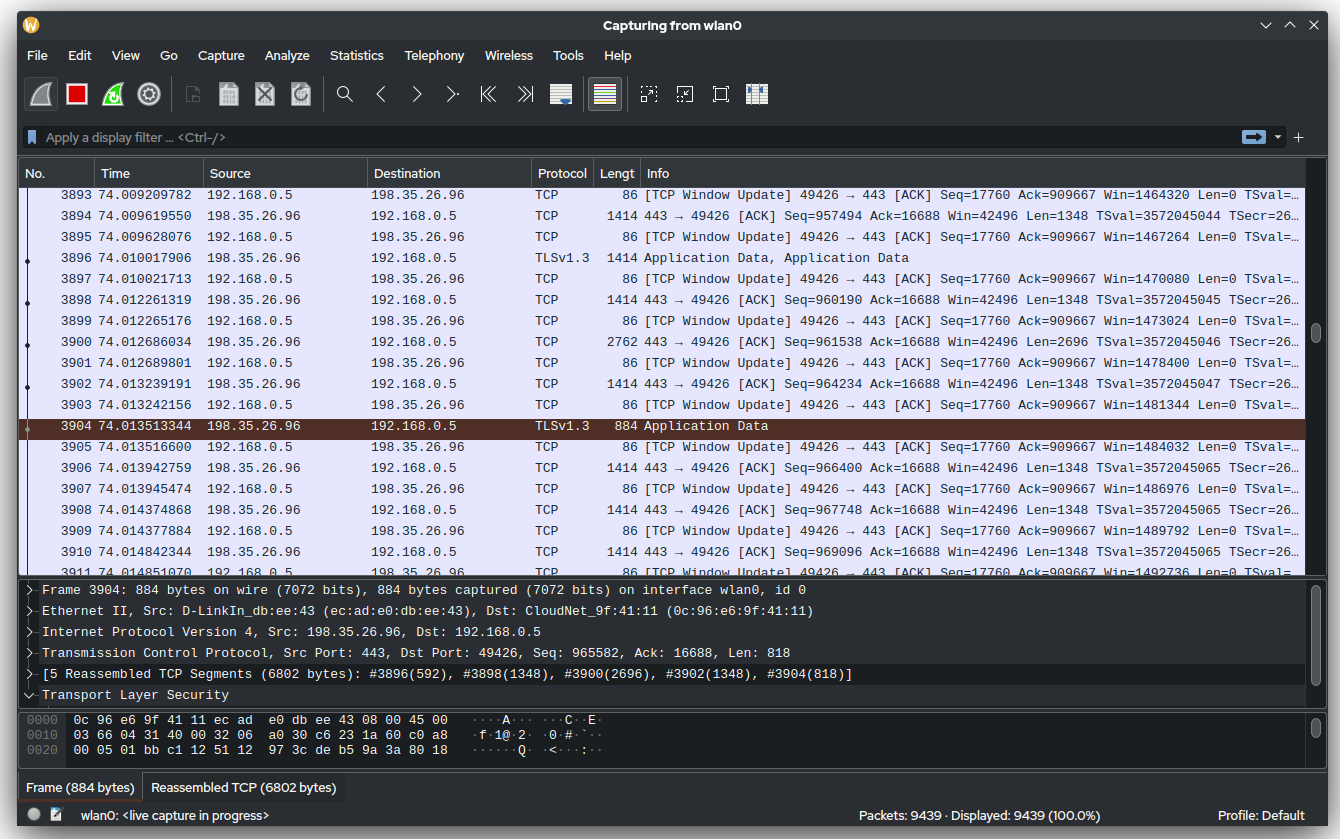
12 августа состоялся выпуск Wireshark 4.6.8 и 4.4.18, корректирующих версий свободного анализатора сетевого трафика. Основным содержанием обновлений стали исправления безопасности: в актуальной ветке 4.6 закрыто 28 отдельных проблем, оформленных как бюллетени WNPA, а в поддерживаемую ветку 4.4 перенесены исправления для 25 из них. Разработчики отдельно отмечают, что необычно большое число найденных проблем связано с продолжающимся потоком отчётов об уязвимостях, подготовленных при помощи ИИ.
Большая часть обнаруженных ошибок позволяет вызвать аварийное завершение Wireshark или его вспомогательных компонентов при обработке специально подготовленного сетевого пакета либо файла с дампом трафика. Для ряда проблем достаточно убедить пользователя открыть вредоносный capture-файл, а некоторые могут быть вызваны непосредственно поступившим по сети некорректным пакетом. В опубликованных бюллетенях разработчики сообщают, что им неизвестно о практической эксплуатации этих уязвимостей. Например, такие сценарии описаны для RDP dissector, движка сборки фрагментированных пакетов и парсера pcapng.
Вышла новая стабильная версия сетевого анализатора Wireshark.
Wireshark (ранее — Ethereal) — программа-анализатор трафика для компьютерных сетей Ethernet и некоторых других. Имеет графический пользовательский интерфейс. В июне 2006 года проект был переименован в Wireshark из-за проблем с торговой маркой. Программа позволяет пользователю просматривать весь проходящий по сети трафик в режиме реального времени, переводя сетевую карту в режим прослушивания (англ. promiscuous mode). Распространяется под свободной лицензией GNU GPL и использует для формирования графического интерфейса кроссплатформенную библиотеку GTK+. Начиная с версии 2.0, планируется полный переход на Qt.
Основные изменения:
При использовании нового API появилась возможность фильтровать экспертную информацию.
При работе с пакетами в editcap и опциями -C <choplen> и -s <snaplen>, теперь можно автоматически регулировать исходный размер фреймов (опция -L).
В editcap появилась возможность многократного указания опции -C <choplen>, позволяющая сразу отрезать байты в начале и в конце пакета. Вдобавок, можно указать смещение относительно начала и конца.
Фильтр «malformed» переименован в «_ws.malformed», чтобы показать, что он является фильтром Wireshark, а не фильтром модуля разбора трафика.
По умолчанию отключено разрешение имени транспорта.
Добавлена поддержка всех версий протокола DCBx.
Почищен код LLDP, появилась возможность перемещения по всем разобранным полям.
Вывод модулей разбора трафика теперь может производиться в кодировке UTF-8;
Удалены модули разбора трафика ASN1 (устарел), GNM (никому не нужен), Kerberos (модуль, написанный вручную, заменён автоматически сгенерированным).
Добавлена поддержка протоколов 29West, 802.1AE Secure tag, A21, ACR122, ADB Client-Server, AllJoyn, Apple PKTAP, Aruba Instant AP, ASTERIX, ATN, Bencode, Bluetooth 3DS, Bluetooth HSP, Bluetooth Linux Monitor Transport, Bluetooth Low Energy, Bluetooth Low Energy RF Info, CARP, CFDP, Cisco MetaData, DCE/RPC MDSSVC, DeviceNet, ELF file format, Ethernet Local Management Interface (E-LMI), Ethernet Passive Optical Network (EPON), EXPORTED PDU, FINGER, HDMI, High-Speed LAN Instrument Protocol (HiSLIP), HTTP2, IDRP, IEEE 1722a, ILP, iWARP Direct Data Placement and Remote Direct Memory Access Protocol, Kafka, Kyoto Tycoon, Landis & Gyr Telegyr 8979, LBM, LBMC, LBMPDM, LBMPDM-TCP, LBMR, LBT-RM, LBT-RU, LBT-TCP, Lightweight Mesh (v1.1.1), Link16, Linux netlink, Linux netlink netfilter, Linux netlink sock diag, Linux rtnetlink (route netlink), Logcat, MBIM, Media Agnostic USB (MA USB), MiNT, MP4 / ISOBMFF file format, MQ Telemetry Transport Protocol, MS NLB (Rewrite), Novell PKIS certificate extensions, NXP PN532 HCI, Open Sound Control, OpenFlow, Pathport, PDC, Picture Transfer Protocol Over IP, PKTAP, Private Data Channel, QUIC (Quick UDP Internet Connections), SAE J1939, SEL RTAC (Real Time Automation Controller) EIA-232 Serial-Line Dissection, Sippy RTPproxy, SMB-Direct, SPDY, STANAG 4607, STANAG 5066 DTS, STANAG 5066 SIS, Tinkerforge, Ubertooth, UDT, URL Encoded Form Data, USB Communications and CDC Control, USB Device Firmware Upgrade, VP8, WHOIS, Wi-Fi Display, ZigBee Green Power profile.
Добавлена поддержка форматов файлов с захваченным трафиком Netscaler 2.6, STANAG 4607, STANAG 5066 Data Transfer Sublayer.
Произведено несколько серьезных изменений в API.
Исправлен ряд ошибок.
В Qt-версию добавлено множество возможностей (окно «О программе», диалог Decode As, выбор сетевого интерфейса для захвата, диалог экспорта в PDU, дерево статистики, диалоги SCTP, график ввода-вывода и прочие).
Инсталлятор для платформы Windows теперь молча удаляет предыдущую версию программы и опционально устанавливает новый компонент - ознакомительный вариант нового интерфейса Wireshark 2.0.
Прекращена поддержка Windows XP. В следующем выпуске будет прекращена поддержка 32-разрядных Mac OS X.
Компания DSR, ранее опубликовавшая открытый ZigBee-стек ZBOSS и набор патчей для wireshark,
представила открытый ZigBee сниффер.
Сниффер поддерживает TI SmartRf05EB и CC2531 USB Dongle из коробки и предоставляет pipe-источник трафика,
который можно добавить в список интерфейсов wireshark.
Исходные тексты прошивки для железа включены в стек ZBOSS.
Нужно также отметить, что офис разработчиков компании находится в Воронеже.
Вышла новая стабильная версия сетевого анализатора Wireshark 1.8.0.
Wireshark (ранее — Ethereal) — программа-анализатор трафика для компьютерных сетей Ethernet и некоторых других. Имеет графический пользовательский интерфейс. В июне 2006 года проект был переименован в Wireshark из-за проблем с торговой маркой.
Программа позволяет пользователю просматривать весь проходящий по сети трафик в режиме реального времени, переводя сетевую карту в режим прослушивания (англ. promiscuous mode).
Распространяется под свободной лицензией GNU GPL и использует для формирования графического интерфейса кроссплатформенную библиотеку GTK+.
Новые и обновленные возможности:
Поддержка захвата сразу с нескольких интерфейсов.
Теперь можно добавлять, редактировать и сохранять комментарии к перехваченному трафику.
Wireshark, TShark и другие родственные утилиты теперь по умолчанию сохраняют дампы в формат pcap-ng. Однако, это поведение может быть переопределено опцией в настройках.
Управление ключами дешифрования для IEEE 802.11, IPsec, ISAKMP теперь намного проще.
Разрешение OID теперь поддерживается в 64-битной Windows.
Пункт меню «Сохранить как» был разделен на «Сохранить как», который позволяет сохранить файл с другим именем и на «Экспортировать определенные пакеты», который позволяет выбрать, какие пакеты нужно сохранить.
Параметры командой строки для TShark изменились. Ранее недокументированная опция «-P» сейчас «-2», отвечающая за двухэтапный анализ, опция «-S» теперь «-P» и отвечает за вывод содержимого пакетов в stdout, а «-S» позволяет изменить разделитель между пакетами.
Вышла версия 1.6.0 открытого кроссплатформенного инструмента для анализа сетевых протоколов Wireshark.
Данное обновление улучшает импорт и обработку больших файлов с дампами (более 2 Гб), позволяет экспортировать объекты SMB и ключи SSL сессий. Теперь дампы можно сохранять для указанных пользователями id групп с помощью Dumpcap, а с помощью text2pcap Wireshark научился импортировать файлы с текстовыми данными. Также в версии 1.6.0 появилась возможность отображения скомпилированного BPF кода для фильтра захваченных данных в диалоге Capture Options, для фильтров к тому же добавилась проверка синтаксиса. Разумеется, проект совершил и минорные обновления, улучшил поддержку различных протоколов и исправил ошибки в коде.
Более полная информация о новой версии, полный список изменений, описание новых функций и известных проблем представлены в примечаниях к выпуску.
Вышла новая стабильная версия сетевого анализатора Wireshark 1.4.
Wireshark (ранее — Ethereal) — программа-анализатор трафика для компьютерных сетей Ethernet и некоторых других. Имеет графический пользовательский интерфейс. В июне 2006 года проект был переименован в Wireshark из-за проблем с торговой маркой.
Программа позволяет пользователю просматривать весь проходящий по сети трафик в режиме реального времени, переводя сетевую карту в режим прослушивания (англ. promiscuous mode).
Распространяется под свободной лицензией GNU GPL и использует для формирования графического интерфейса кроссплатформенную библиотеку GTK+.
В новой версии:
Добавлена поддержка более 80 новых сетевых протоколов (полный список можно найти здесь)
Если используется libpcap 1.0.0 или более новая версия, то это дает возможность прямого мониторинга беспроводных сетей в Wireshark и TShark, а так же позволяет установить вручную размер промежуточного буфера перехвата
Исправлено множество багов и утечек памяти
Добавлена возможность открытия JPEG прямо в Wireshark
Переписан код обработки сетевых пакетов для повышения стабильности и эффективности
Добавлена возможность игнорирования пакетов по маске
Увеличена гибкость интерфейса
Посмотреть более подробную информацию о новой версии можно здесь Скачать
После 10 лет разработки (проект стартовал в 1998 году) вышла первая официальная стабильная версия, пожалуй, самого мощного и богатого возможностями сниффера и анализатора сетевого трафика - Wireshark, ранее известного под именем Ethereal.