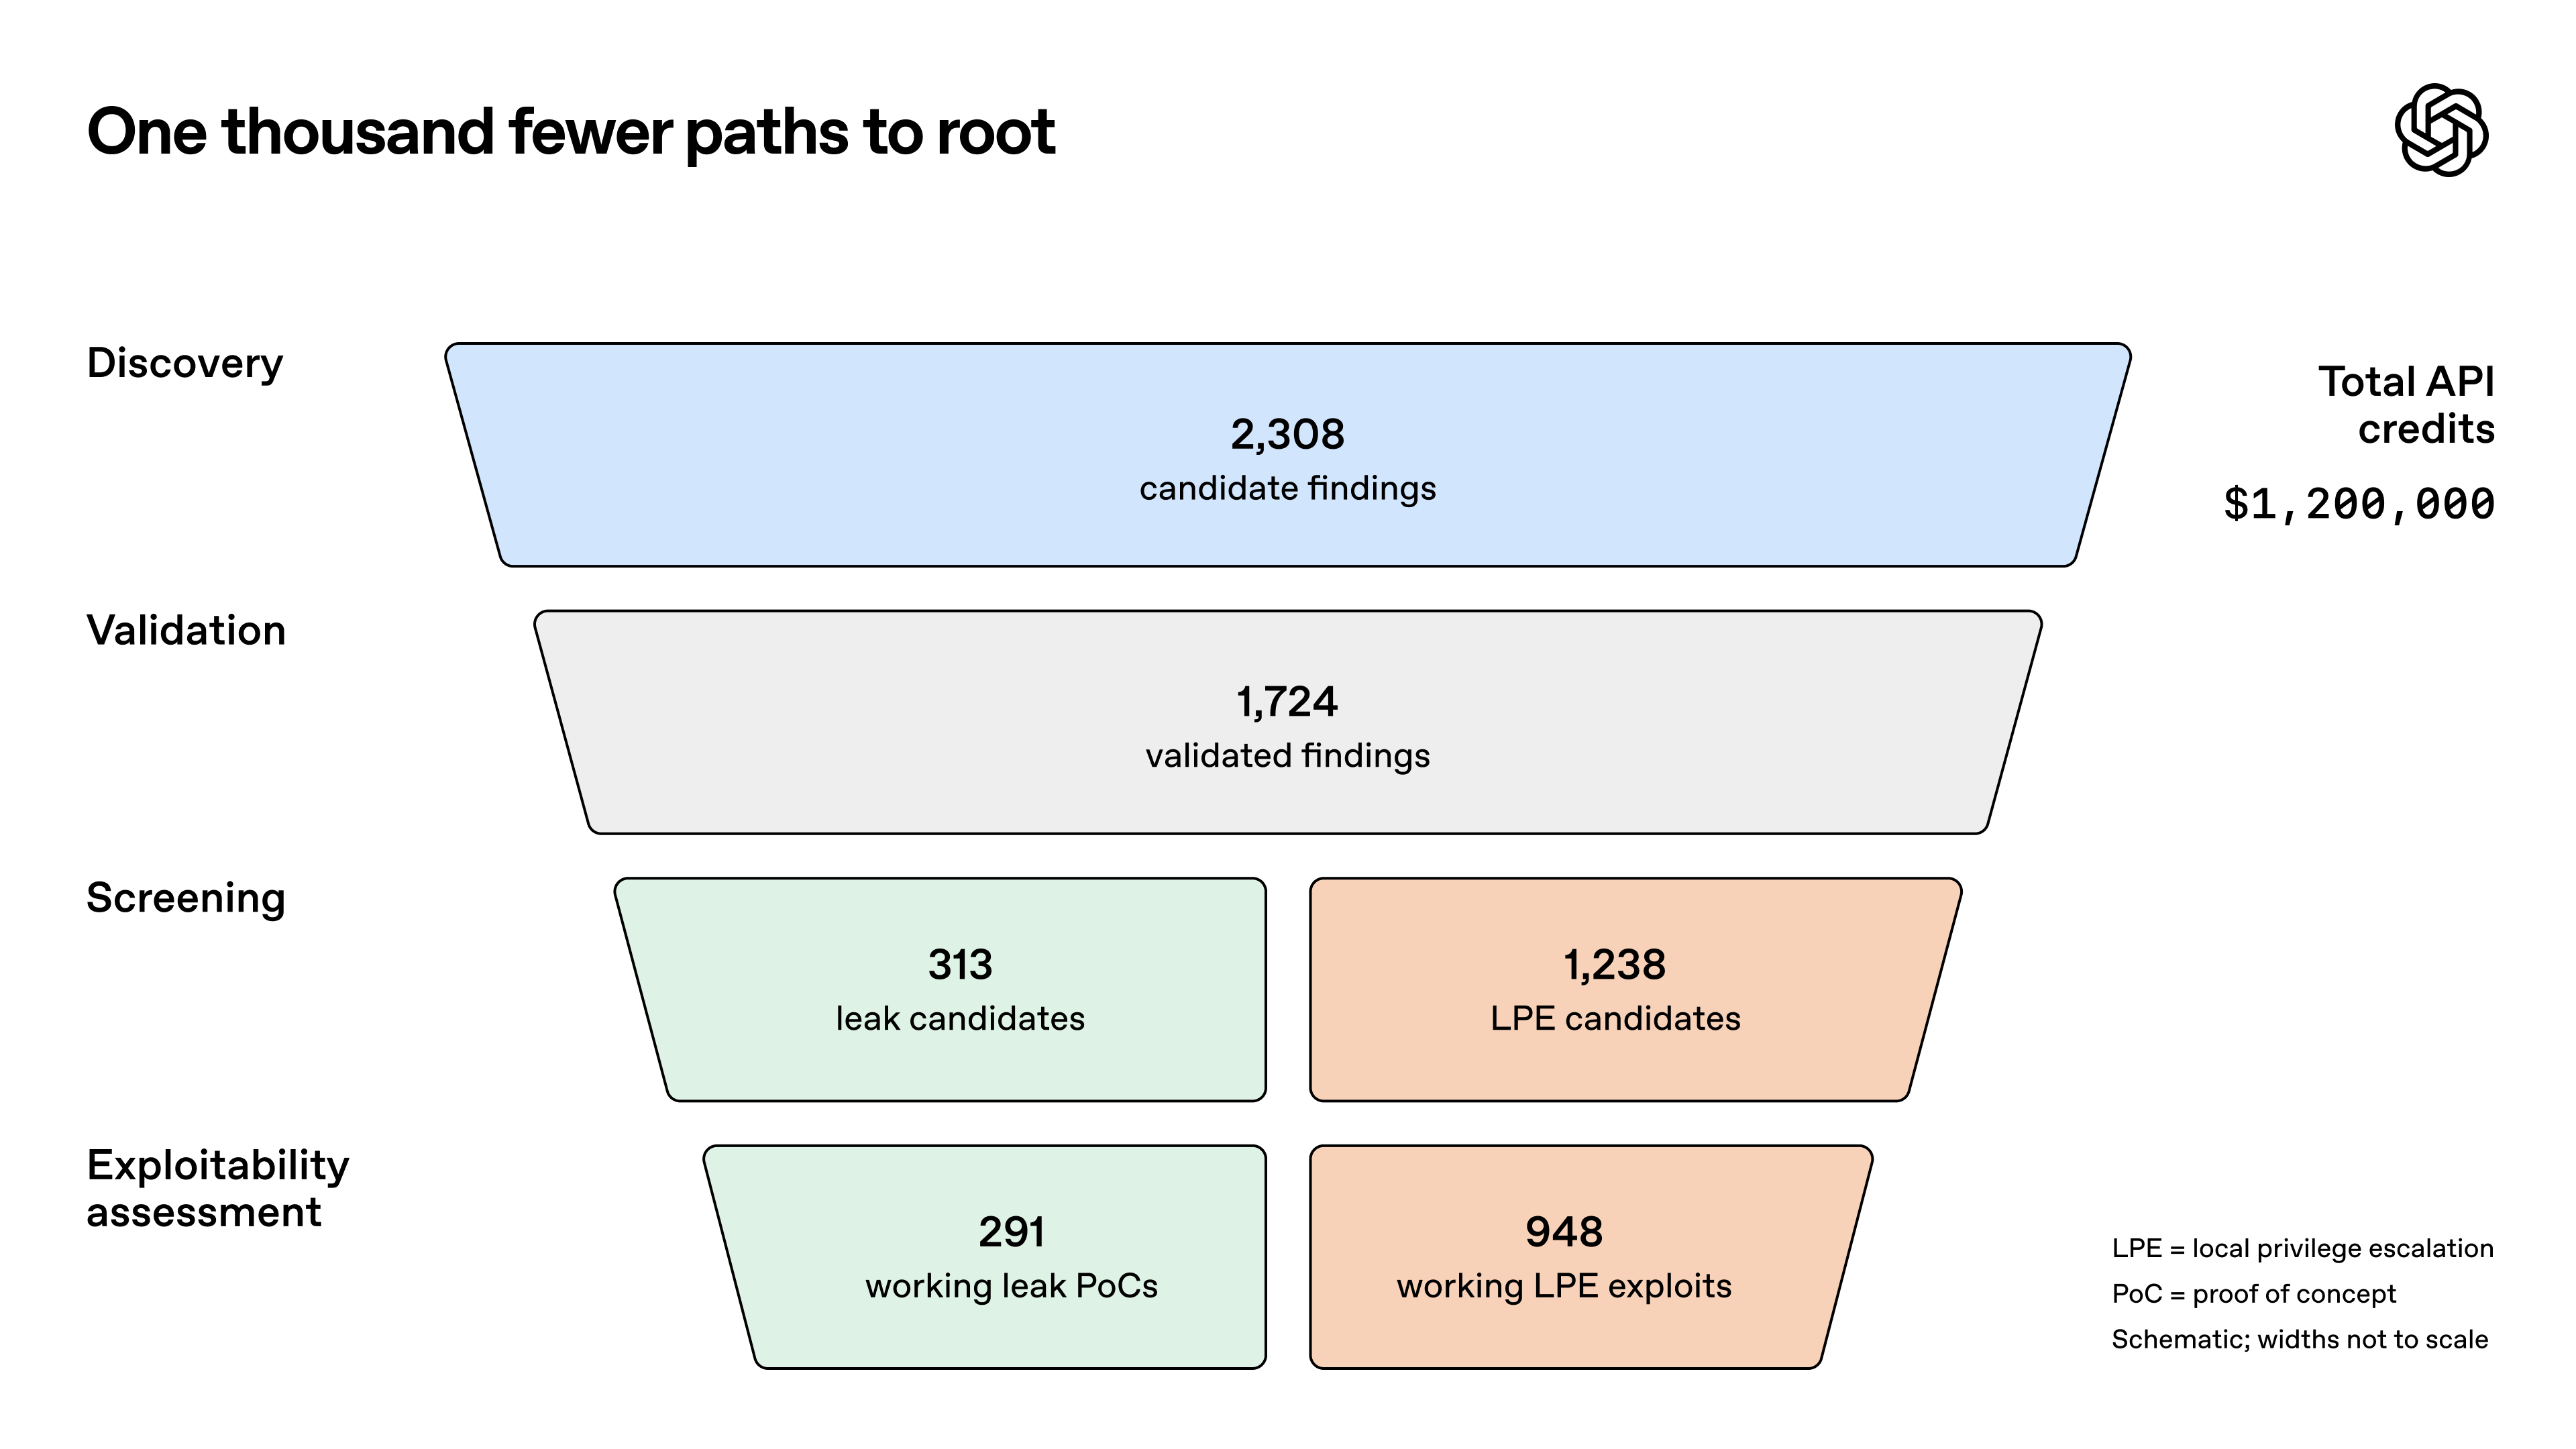
OpenAI опубликовала результаты эксперимента по автоматизированному поиску и исправлению уязвимостей в ядре Linux. Разработанная компанией система ИИ-агентов за один запуск обнаружила 948 уникальных уязвимостей, позволяющих непривилегированному пользователю получить права root (Local Privilege Escalation, LPE). Совокупная стоимость эксперимента составила 1,21 млн долларов в пересчёте на API-запросы.
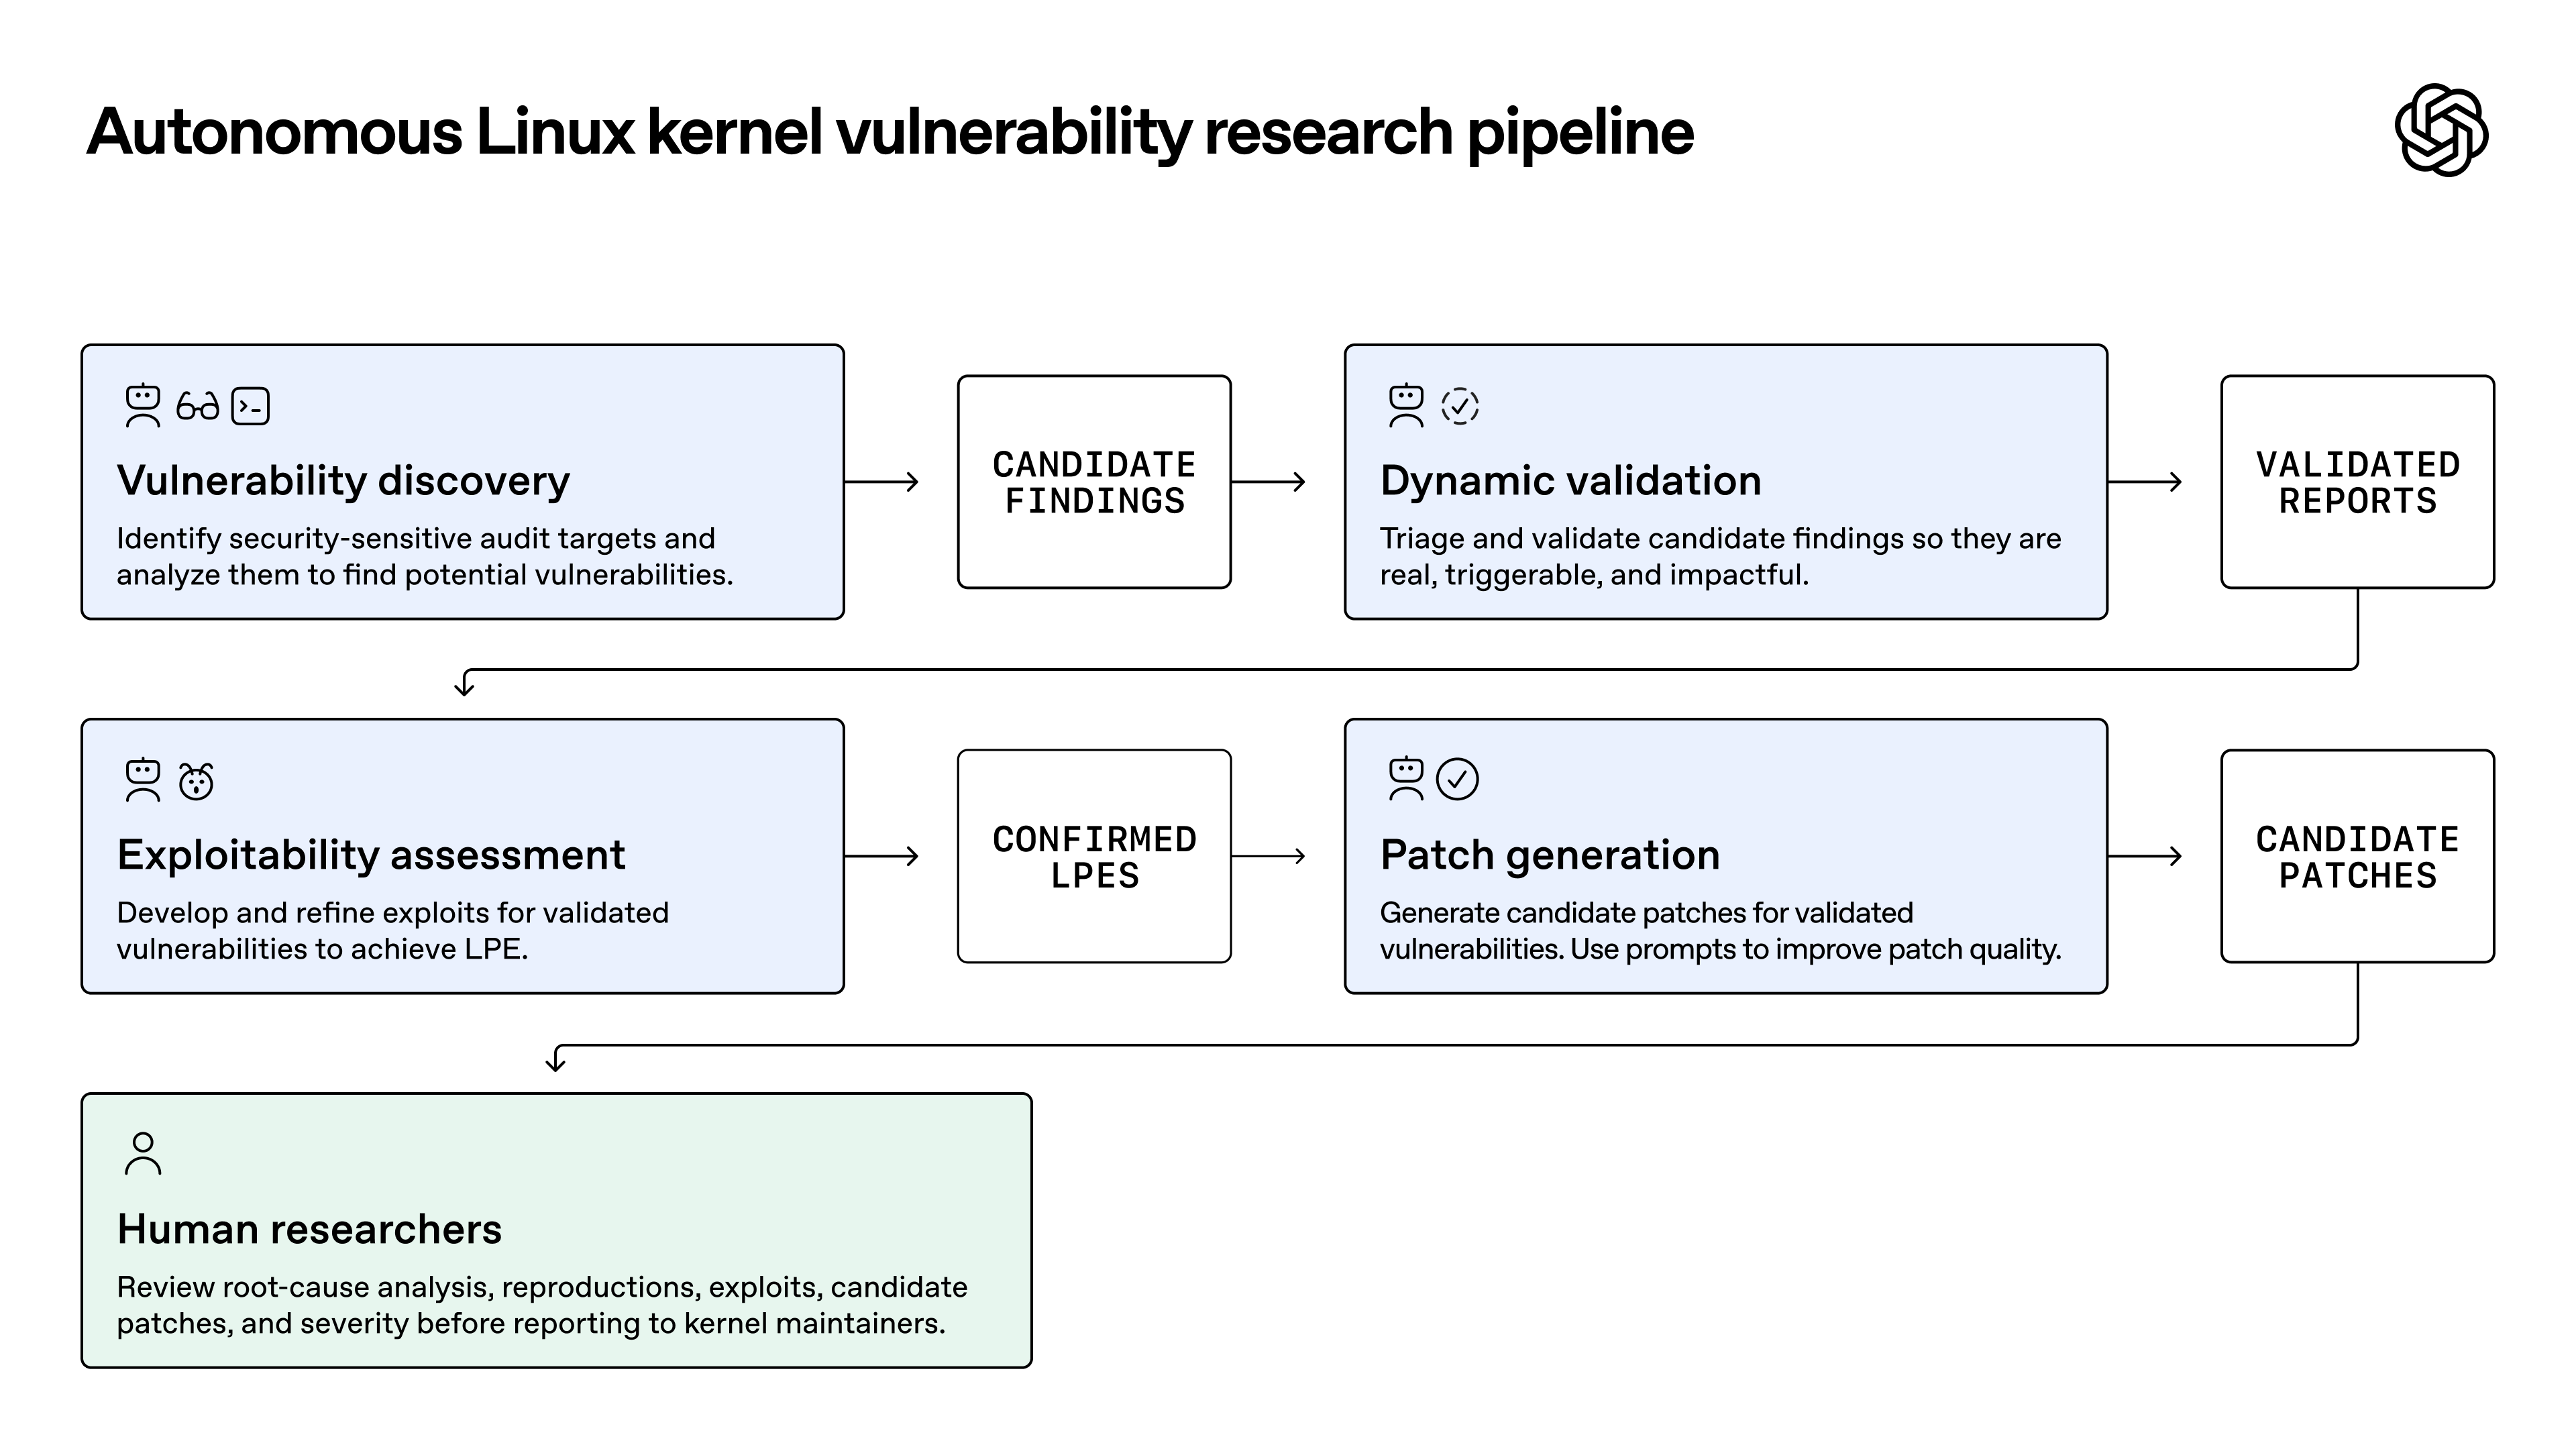
Для исследования использовалась ещё не выпущенная специализированная модель OpenAI для задач кибербезопасности. Система выполняла полный цикл анализа: поиск потенциально уязвимого кода, динамическое воспроизведение ошибок, разработку работающих эксплойтов и генерацию патчей.
Основные результаты:
- Проанализировано 5034 потенциально уязвимых участка кода, охватывающих около 2,8 млн строк (примерно 7% кодовой базы ядра).
- Выявлено 2308 потенциальных уязвимостей, из которых 1724 удалось воспроизвести в изолированном окружении.
- Создано 1169 работающих эксплойтов для локального повышения привилегий, соответствующих 948 уникальным уязвимостям.
- Дополнительно подготовлен 291 PoC для уязвимостей, приводящих к утечке информации.
- Для выявленных проблем с повышением привилегий сгенерировано 948 отдельных исправлений.
Эксплойты проверялись на обычном настольном дистрибутиве Linux с включёнными механизмами защиты SMEP, SMAP, KASLR и HARDENED_USERCOPY. Средняя стоимость разработки успешного эксплойта составила 359 долларов, а полная стоимость обнаружения, проверки и подготовки исправления одной уникальной LPE-уязвимости — около 1279 долларов.
Для сравнения, в июле 2026 года аналогичная система с моделью GPT-5.6 Sol обнаружила и успешно эксплуатировала 166 уникальных LPE-уязвимостей при затратах около 514 тысяч долларов. Октябрьский эксперимент с более новой моделью дал почти в 5,7 раза больше результатов.
Отдельно исследователи отмечают, что при анализе выборки из 166 эксплойтов было обнаружено не менее 10 ранее неизвестных экспертам техник эксплуатации уязвимостей ядра.
Разработчики ядра уже приступили к устранению обнаруженных проблем. На момент завершения исследования 61 уязвимость была исправлена в основной ветке ядра, для 43 исправления находились на стадии подготовки, ещё 299 обсуждались публично. Эти показатели включают работу других исследователей и разработчиков. OpenAI сообщает, что направила сопровождающим ядра сотни отчётов и патчей, начиная с наиболее критичных проблем. Остальные исправления проходят проверку и будут отправляться постепенно.
Таким образом, речь пока не идёт о 948 исправлениях, уже принятых в Linux. Тем не менее эксперимент демонстрирует возможность масштабного автоматизированного поиска практически эксплуатируемых уязвимостей в одном из крупнейших проектов свободного ПО.
>>> Подробности


